

statecraftcyber
 ptkthg/statecraftcyber
Plataforma de threat intelligence em PT-BR - CVEs, briefings, IOCs e noticias de segurança
educationincident-responseioc-management+3
ptkthg/statecraftcyberPlataforma de threat intelligence em PT-BR - CVEs, briefings, IOCs e noticias de segurança
 ull0a/cve-2026-50751
Bypass de autenticación por certificado en la VPN Remote-Access de Check Point (IKEv1).
 germarr93/cybersecurity-pentest-lab
CVE-2004-2687 (Distcc 3.2.1) exploitation, methodology & remediation — Metasploitable2 lab
 xdezen/cve-2025-8110
Python proof-of-concept for CVE-2025-8110, demonstrating arbitrary file write to RCE in Gogs via symlink and API, with educational lab usage.
 seguridadentrerios/cve-2026-46331
Chequeo y Fix de la vulnerabilidad "pedit COW"
 gonzabot/kernel-exploit-dirtycow
Lab — Privilege Escalation via Dirty Cow CVE-2016-5195 | 4Geeks Academy
 fevar54/cve-2026-7473---arista-eos-tunnel-decapsulation-bypass
Vulnerability: On affected Arista EOS platforms with tunnel decapsulation
 richjj98/analise-vulnerabilidades-zabbix-notebooklm
Caderno Temático NotebookLM: análise de vulnerabilidades SQL Injection (CVE-2024-42327, CVE-2026-23921) no Zabbix, com engenharia de prompts, cadeia…
 fevar54/proof-of-concept-poc---cve-2026-49975-http-2-bomb-
Proof-of-concept exploit for CVE-2026-49975 (HTTP/2 Bomb), a remote denial-of-service vulnerability affecting major web servers via HPACK bomb and…
 jeanback1/cve-2023-30253-exploit
CVE-2023-30253 — Dolibarr ERP/CRM 17.0.0 RCE via PHP code injection (exploit educativo)
 fernandotdalcin/thm-blue-writeup
Writeup da sala Blue do TryHackMe — exploração do EternalBlue (MS17-010/CVE-2017-0143).
 pithase/asm-copyfail
CVE-2026-31431 (Copy Fail) — Análisis y desarrollo en Ensamblador x86-64 | Analysis and development in x86-64 Assembly
 maur0amaya/escalamiento-de-privilegios-usando-el-kernel-exploit-dirty-cow
Este proyecto tiene como objetivo demostrar de forma práctica el funcionamiento del exploit Dirty COW (CVE-2016-5195), una vulnerabilidad crítica del…
 pedro-lucas-melo/estudo-de-caso-cve-2026-31431-copyfail
🔐 Estudo de caso completo do CVE-2026-31431 (CopyFail) — vulnerabilidade crítica de escalada de privilégio no kernel Linux. Inclui análise técnica,…
 voxcia-io/copy-fail
Tutorial Completo: Como Proteger seu contra a Vulnerabilidade CopyFail (CVE-2026-31431)
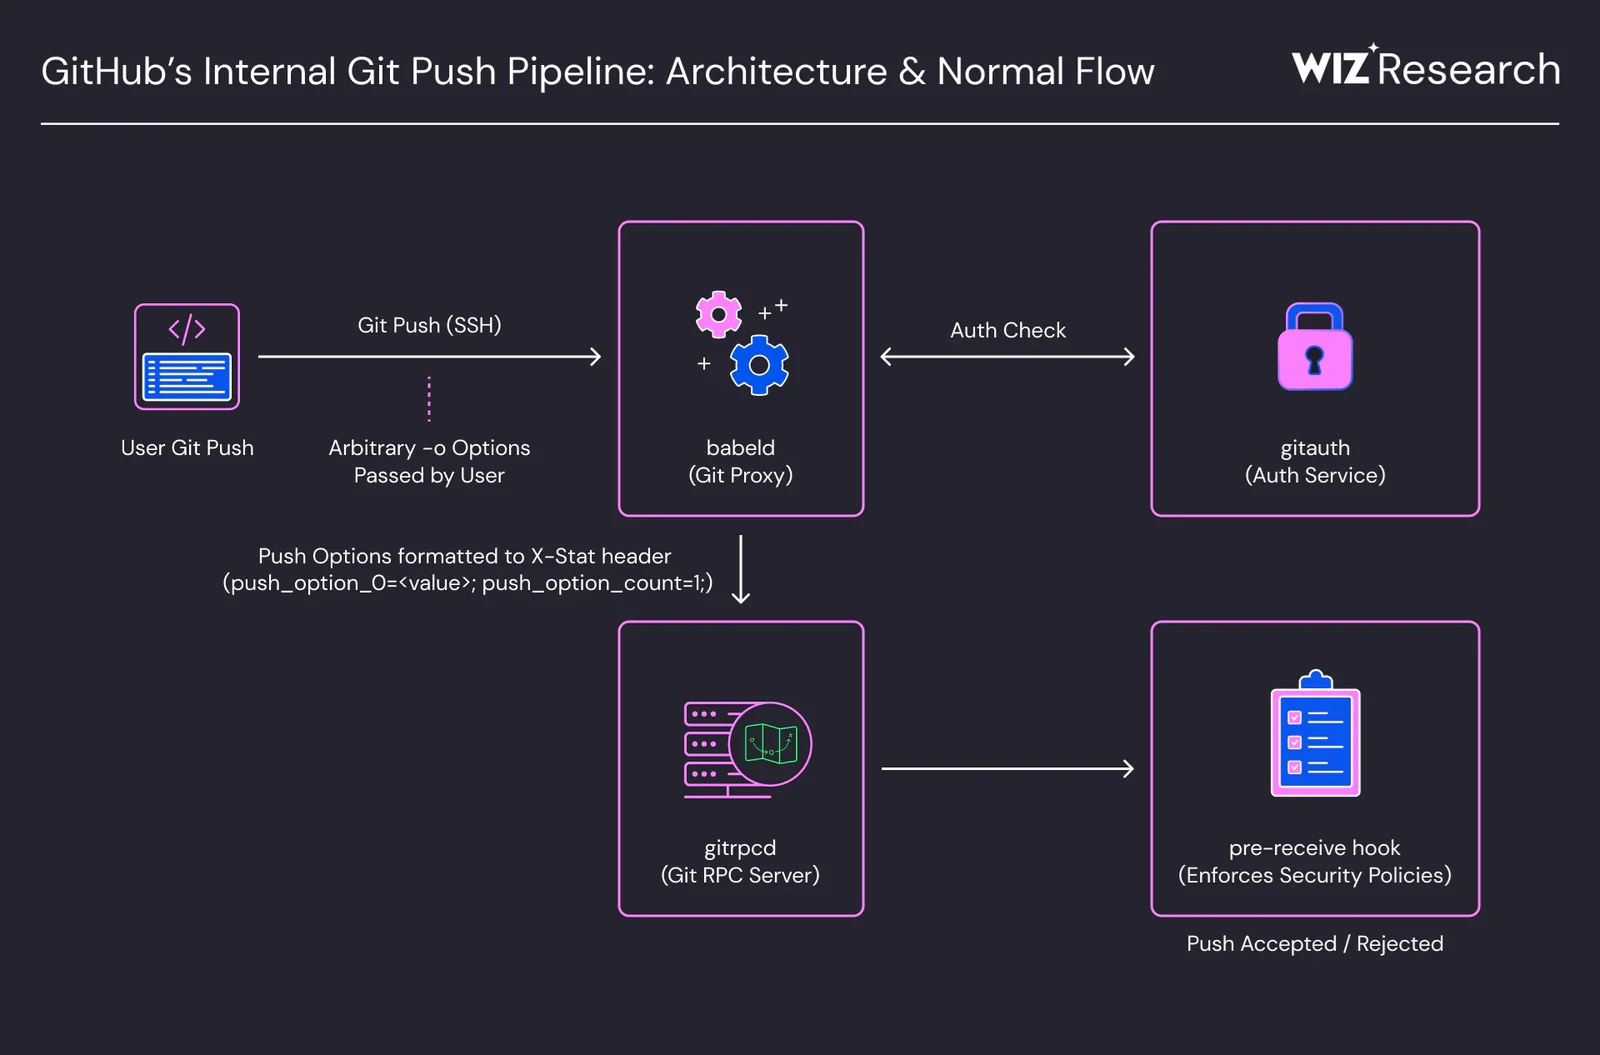 5kr1pt/cve-2026-3854
Technical breakdown of CVE-2026-3854, a GitHub RCE via header injection in git push, explaining the vulnerability, exploitation technique, and…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Um estudo de caso do CVE-2024-21413. Usado como parâmetro a sala do TryHackMe Moniker Link (CVE-2024-21413). Feito edições com claude code no exploit.
 anasrami12/cve-2025-5548
Methodology for vulnerability analysis and exploit development, covering static/dynamic analysis, fuzzing, patch diffing, and 0-day research with…