
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
244 results
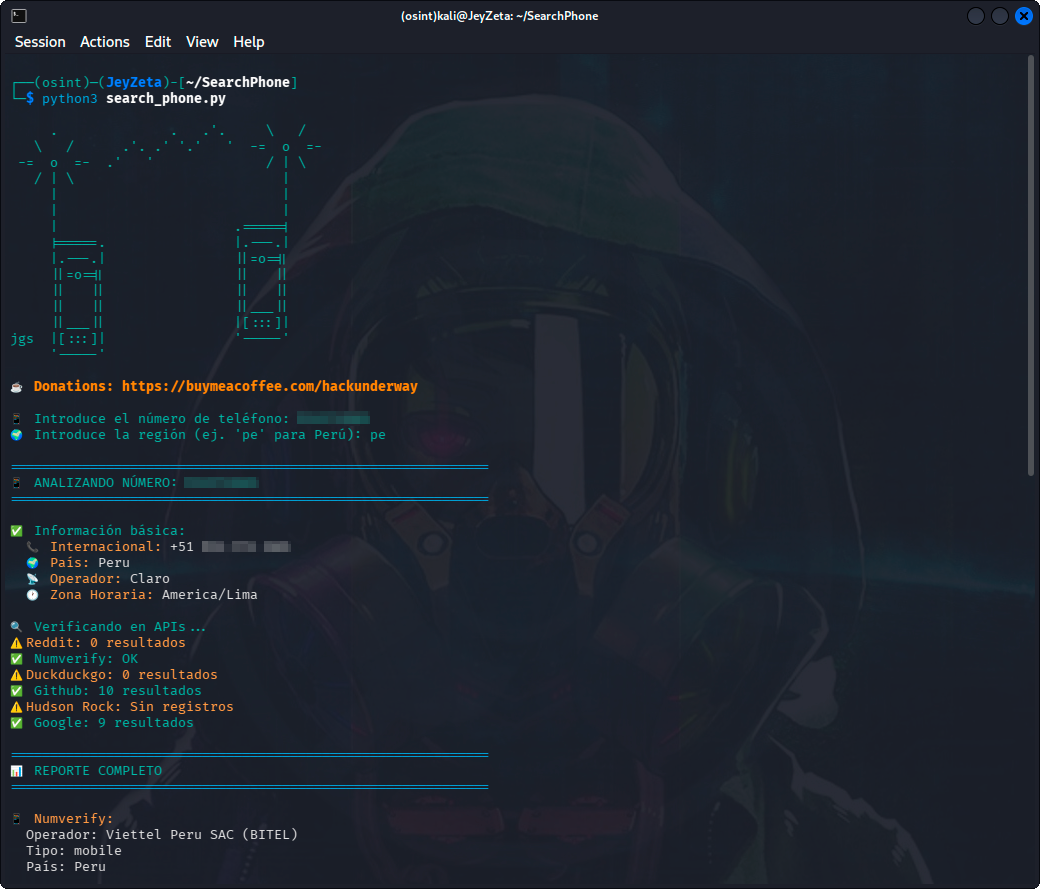
SearchPhone preview

SearchPhone

GitHubhackunderway/searchphone

Phone number OSINT toolkit with multi-API search (Google, GitHub, Numverify, Reddit, DuckDuckGo), Hudson Rock infostealer intelligence, and automatic…
crawleremail-harvestinginformation-gathering+5
2.0k1 month ago
phantom-grid preview

phantom-grid

GitHubevkir/phantom-grid

Free Burp Collaborator alternative- OOB interaction capture (HTTP/HTTPS/DNS) with SQLite & exfil reassembly
data-exfiltrationdns-analysisinformation-gathering+7
11 month ago
BurpIA preview

BurpIA

GitHubdragonjar/burpia

Extensión de Burp Suite que incorpora detección pasiva de vulnerabilidades mediante inteligencia artificial.
ai-securityapi-security-testingdefensive-tools+7
181 month ago
sleigh preview

sleigh

GitHublifting-bits/sleigh

CMake build of Ghidra's SLEIGH processor specification library, providing standalone disassembly and p-code lifting engines for reverse engineering…
binary-analysiscode-analysisdynamic-code-analysis+4
1915 days ago
seclab-taskflows preview

seclab-taskflows

GitHubgithubsecuritylab/seclab-taskflows

Example AI-agent taskflows and MCP servers for auditing source code, triaging issues, and detecting vulnerabilities across web, Android, and iOS…

ai-assisted-reversingai-securityandroid-security+8
8316 days ago
cli preview

cli

GitHubvulncheck-oss/cli

VulnCheck's official command line tool
api-securitydns-analysisinformation-gathering+8
16018 days ago
Aliens_eye preview

Aliens_eye

GitHubarxhr007/aliens_eye

Hunt down 840+ social media accounts using AI

crawleremail-harvestinginformation-gathering+7
4.3k22 days ago
detecttrace preview

detecttrace

GitHubg0dse11/detecttrace

Open-source detection engineering tool that traces security detections end to end and identifies the first failing stage.

defensive-toolsdevsecopsincident-response+5
15 days ago
javascript-deobfuscator preview

javascript-deobfuscator

GitHublolcaken/javascript-deobfuscator

Deobfuscator for javascript-obfuscator 5.x output (string arrays, control-flow flattening, self-defending, RC4/base64)

code-analysisdynamic-code-analysismalware-analysis+4
24 days ago
h2spacex preview

h2spacex

GitHubnxenon/h2spacex

HTTP/2 Last Frame Synchronization (also known as Single Packet Attack) low Level Library / Tool based on Scapy‌ + Exploit Timing Attacks

exploitationfuzzingnetwork-security+6
2293 months ago
sliver-gui preview

sliver-gui

GitHubsliverarmory/sliver-gui

Cross-platform Electron GUI for the Sliver C2 framework, providing session and beacon dashboards, payload generation, listeners, loot, and cloud…
cloud-securitycommand-and-controllateral-movement+7
865 days ago
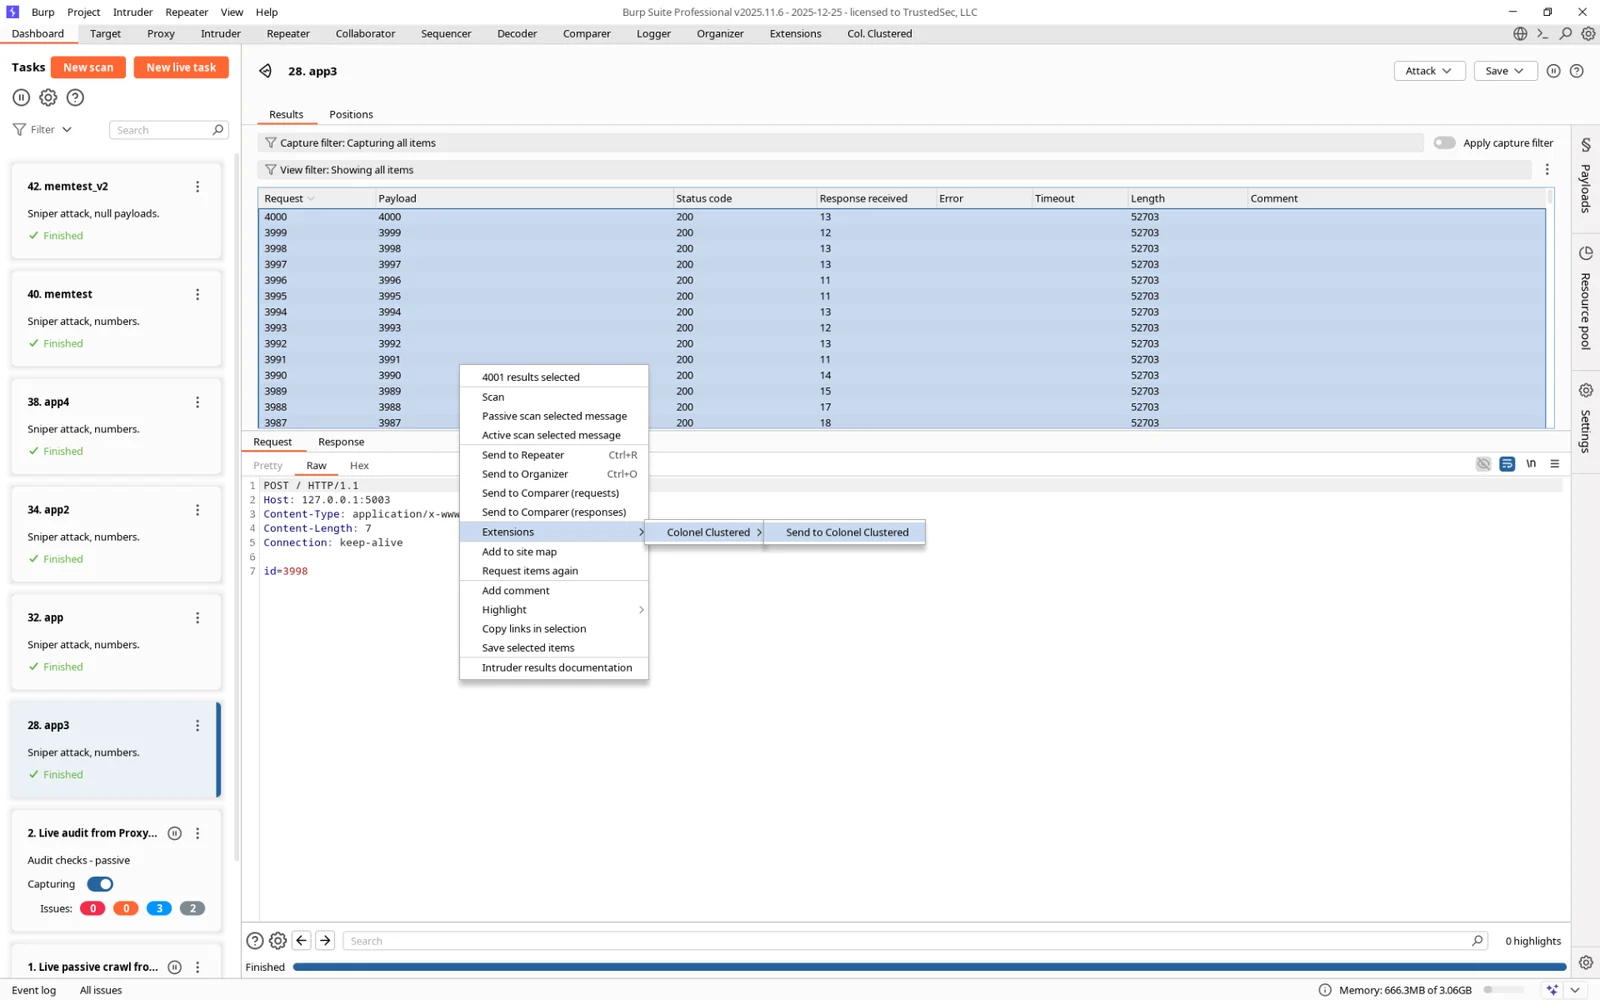
burp-ResponseClusterer preview

burp-ResponseClusterer

GitHubmodzero/burp-responseclusterer

Burp plugin that clusters responses to show an overview of received responses
anomaly-detectiondefensive-toolspenetration-testing+5
147 years ago
ColonelClustered preview

ColonelClustered

GitHubhoodoer/colonelclustered

A Java Burp Plugin that performs text clustering on responses to identify outliers/groups based on the actual content of the server responses, say…

fuzzingmachine-learningpenetration-testing+5
1220 days ago
active-scan-plus-plus preview

active-scan-plus-plus

GitHubportswigger/active-scan-plus-plus

Burp Suite extension that extends active and passive scanning with checks for host header attacks, XXE, code injection, and known CVEs like…
api-security-testingdefensive-toolspenetration-testing+6
2572 months ago
ruby-saml preview

ruby-saml

GitHubsaml-toolkits/ruby-saml

Ruby library implementing the SAML Service Provider side of SSO, handling authn requests, response validation, XML signature checks, and IdP metadata…
authenticationauthentication-authorizationcryptography+4
9831 month ago
WebSocketTurboIntruder preview

WebSocketTurboIntruder

GitHubd0ge/websocketturbointruder

Burp Suite extension for fuzzing WebSocket messages with custom Python code, supporting multiple engines, HTTP middleware routing, and response…
api-security-testingfuzzingpenetration-testing+5
121 year ago
burp-extensions-montoya-api-examples preview

burp-extensions-montoya-api-examples

GitHubportswigger/burp-extensions-montoya-api-examples

Sample Burp Suite extensions demonstrating the Montoya API, covering HTTP and proxy handlers, custom scan checks, Intruder payloads, WebSocket…

api-security-testingeducationpenetration-testing+6
1873 months ago
waf-fu preview

waf-fu

GitHubconfused-binary/waf-fu

Terminal UI for browsing and replaying AWS WAF v2 logs from CloudWatch, S3, and the sampling API, with YAML filtering, auth detection, and…

cloud-securitydefensive-toolsincident-response+6
21 month ago
Previous12…14Next
