

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
28 results
horusec preview

horusec

GitHubzupit/horusec

Horusec is an open source tool that improves identification of vulnerabilities in your project with just one command.

cloud-securitycode-analysiscontainer-security+5
1.3k3 years ago
gosec preview

gosec

GitHubsecurego/gosec

Go security checker

code-analysisdevsecopsstatic-code-analysis+1
9.0k1 day ago
semgrep-rules preview

semgrep-rules

GitHubelttam/semgrep-rules

Static analysis security rules for vulnerability detection and audit-focused code review across Java, Go, Python, C#, Kotlin, PHP, Kubernetes, and…
cloud-infrastructure-securitycode-analysiscontainer-security+6
2462 months ago
glasgo preview

glasgo

GitHubnccgroup/glasgo

Go static analysis tool that checks for security issues using an AST.

code-analysisstatic-code-analysisvulnerability-analysis
297 years ago
jfrog-CVE-2022-24675 preview

jfrog-CVE-2022-24675

GitHubjfrog/jfrog-cve-2022-24675

Shell script to recursively scan folders for Go binaries using insecure pem.Decode function, detecting vulnerable or stripped binaries for…

binary-analysiscode-analysisstatic-code-analysis+2
4 years ago
gokart preview
Archived

gokart

GitHubpraetorian-inc/gokart

A static analysis tool for securing Go code

code-analysisdevsecopsmisconfiguration+3
2.2k2 years ago
trivy preview

trivy

GitHubaquasecurity/trivy

Find vulnerabilities, misconfigurations, secrets, SBOM in containers, Kubernetes, code repositories, clouds and more

cloud-infrastructure-securitycloud-securitycode-analysis+14
38.2k10h 25m ago
semgrep preview

semgrep

GitHubsemgrep/semgrep

Lightweight static analysis for many languages. Find bug variants with patterns that look like source code.
api-securityapi-security-testingcode-analysis+9
16.8k2 days ago
kube-score preview

kube-score

GitHubzegl/kube-score

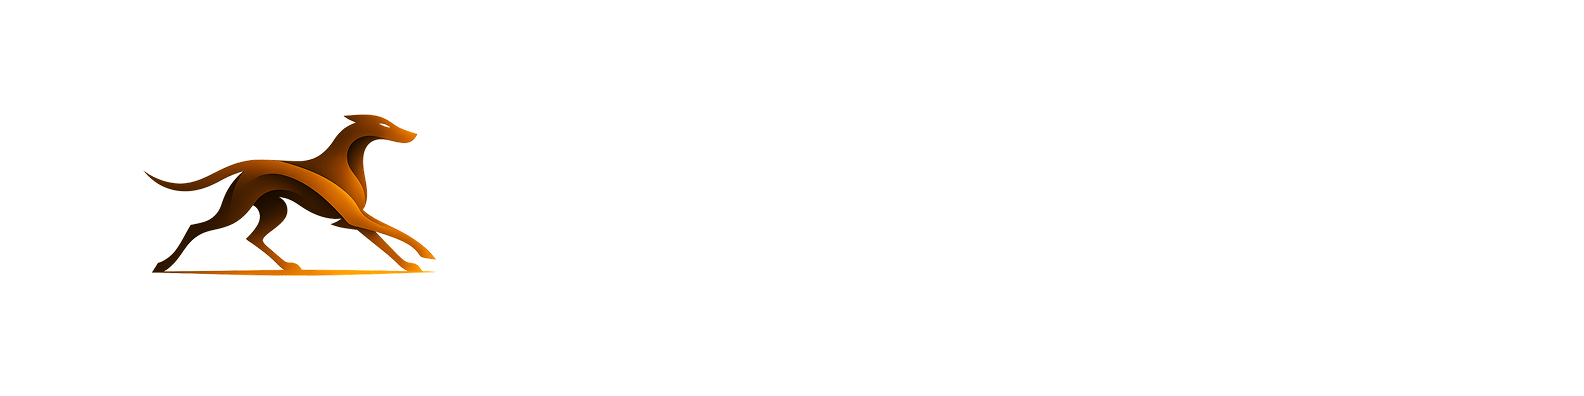
Kubernetes object analysis with recommendations for improved reliability and security. kube-score actively prevents downtime and bugs in your…
cloud-securityconfiguration-auditingcontainer-security+4
3.1k4 months ago
Sighthound preview

Sighthound

GitHubcorgea/sighthound

Tree-sitter based static vulnerability scanner with pattern matching and taint-flow analysis for multi-language source code. Outputs findings as…


code-analysisdevsecopsmisconfiguration+4
28514 days ago
yls preview

yls

GitHubavast/yls

YARA Language Server

code-analysismalware-analysisstatic-code-analysis
758 months ago
kics preview

kics

GitHubcheckmarx/kics

Static analysis scanner for infrastructure-as-code that detects security vulnerabilities, compliance violations, and misconfigurations across…

cloud-infrastructure-securitycloud-securitycode-analysis+10
2.7k0 days ago
bearer preview

bearer

GitHubbearer/bearer

Code security scanning tool (SAST) to discover, filter and prioritize security and privacy risks.
code-analysisdevsecopsprivacy+3
2.8k16 days ago
CodeAnalysis preview

CodeAnalysis

GitHubtencent/codeanalysis

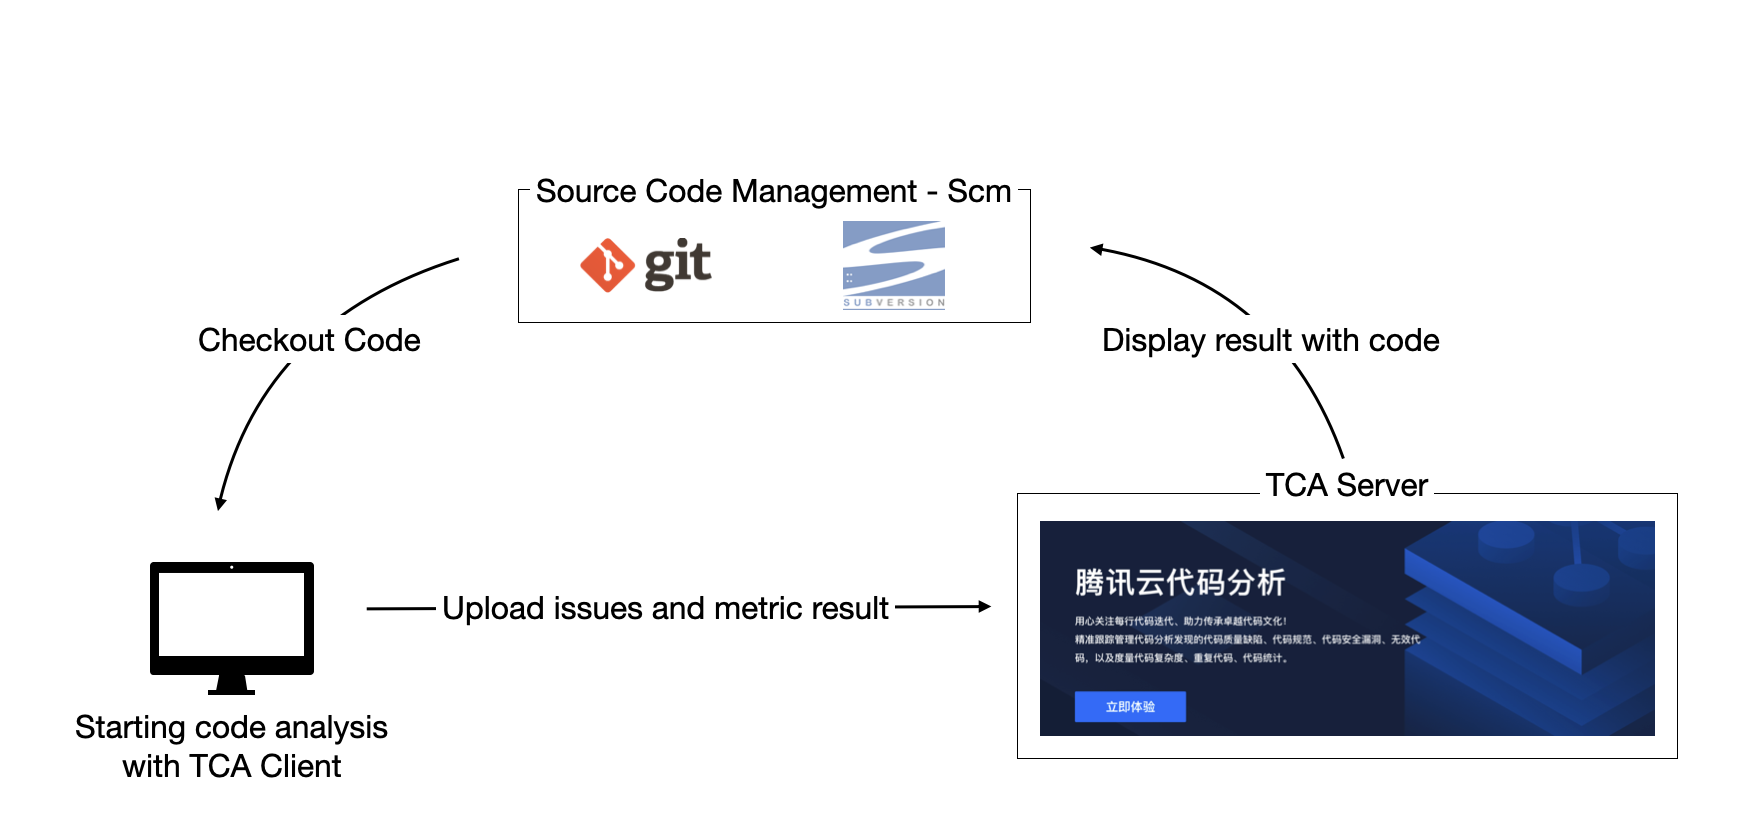
Enterprise-grade static code analysis platform with multi-language support, security vulnerability detection, code quality metrics, and DevOps…
code-analysisdevsecopseducation+3
1.8k11 months ago
ngrev preview

ngrev

GitHubmgechev/ngrev

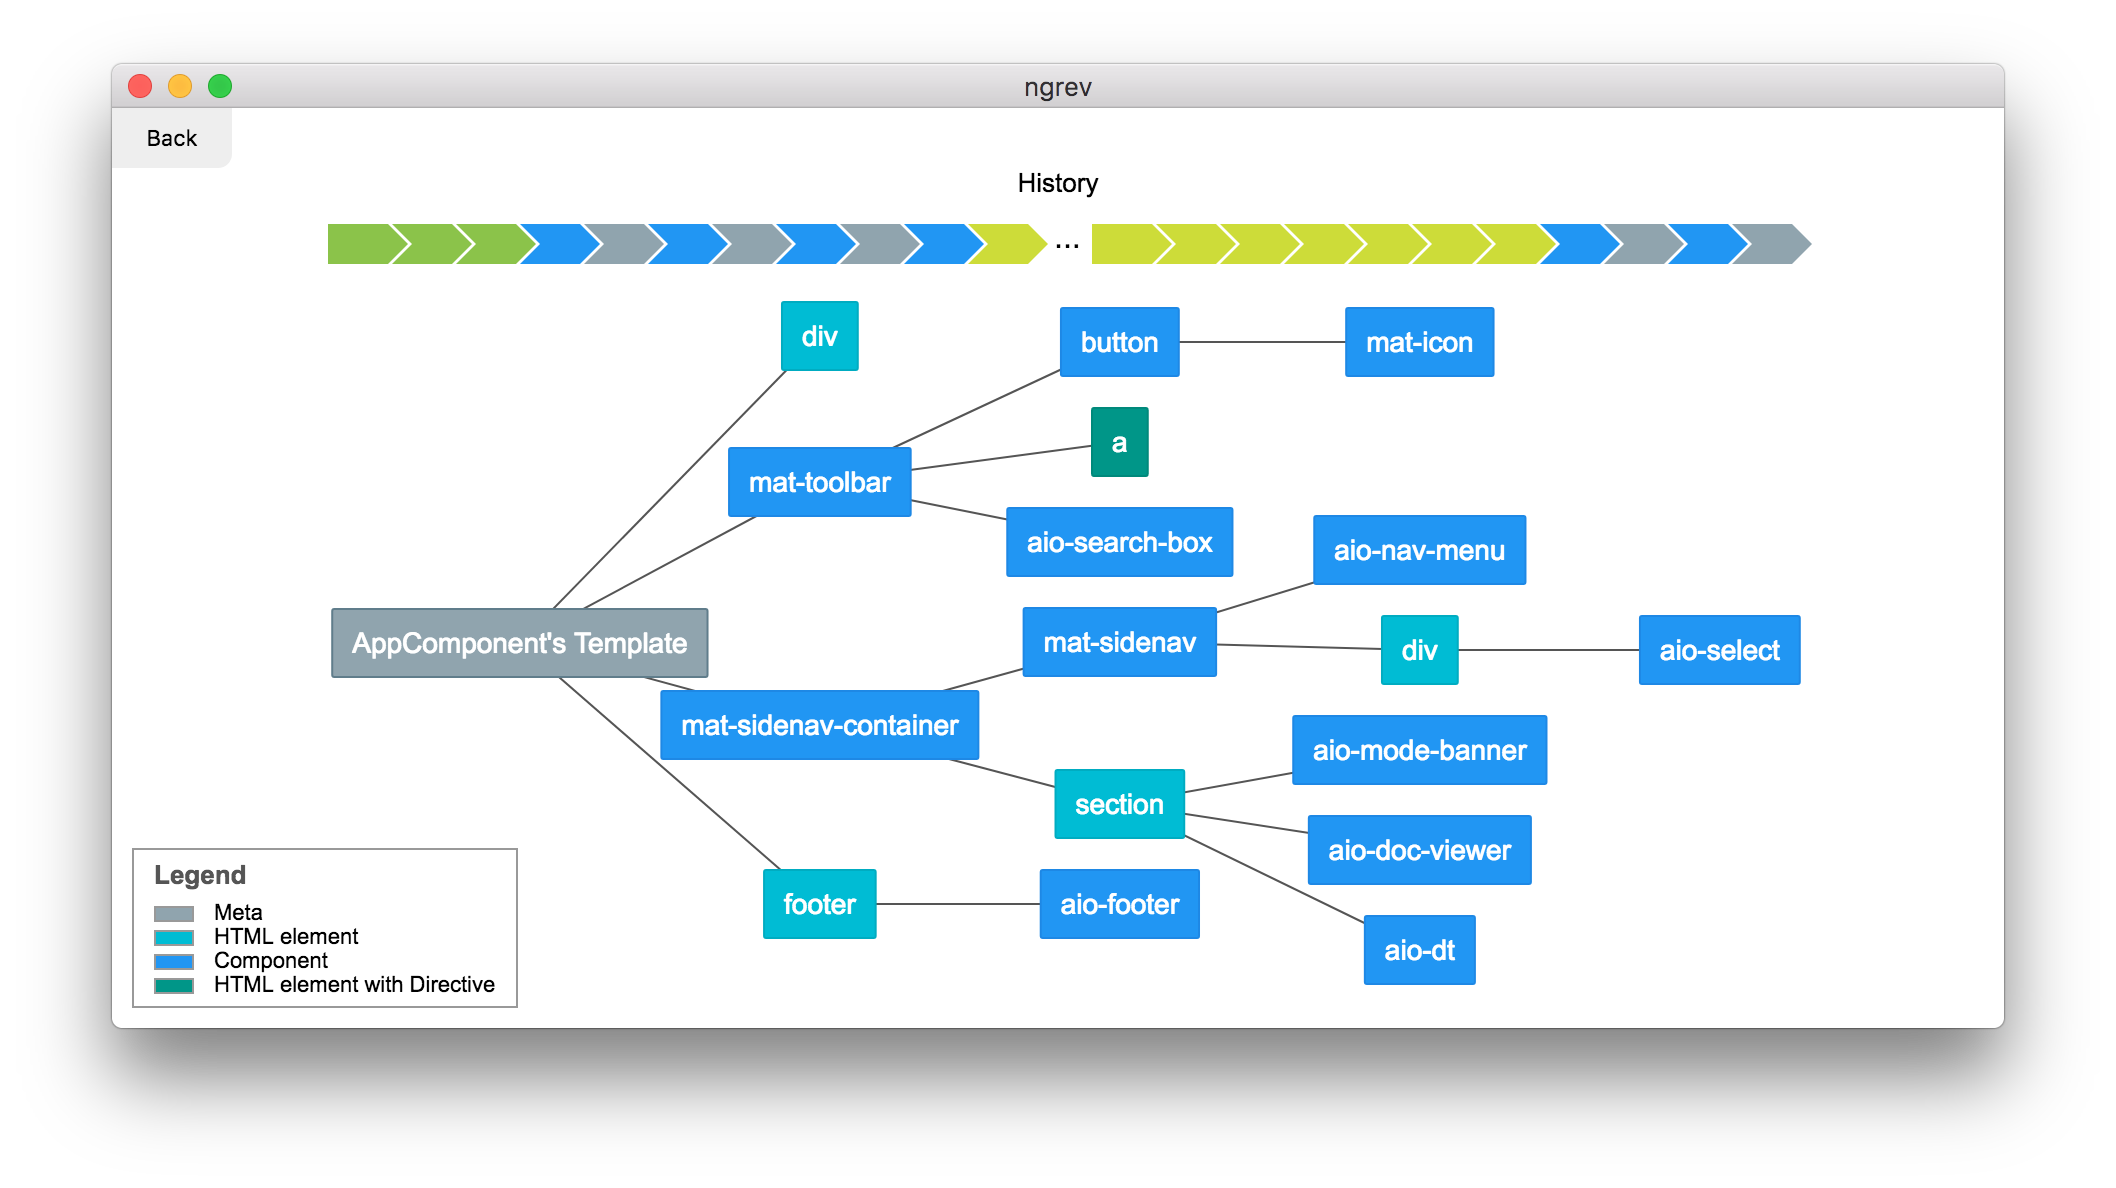
Tool for reverse engineering of Angular applications

code-analysisreverse-engineeringstatic-code-analysis
1.6k5 years ago
JShunter preview

JShunter

GitHubcc1a2b/jshunter

jshunter is a command-line tool designed for analyzing JavaScript files and extracting endpoints. This tool specializes in identifying sensitive…

api-securitydynamic-code-analysispenetration-testing+6
53911 days ago
regexploit preview

regexploit

GitHubdoyensec/regexploit

Find regular expressions which are vulnerable to ReDoS (Regular Expression Denial of Service)
fuzzingstatic-code-analysisvulnerability-analysis
8505 years ago
jsluicepp preview

jsluicepp

GitHub0x999-x/jsluicepp

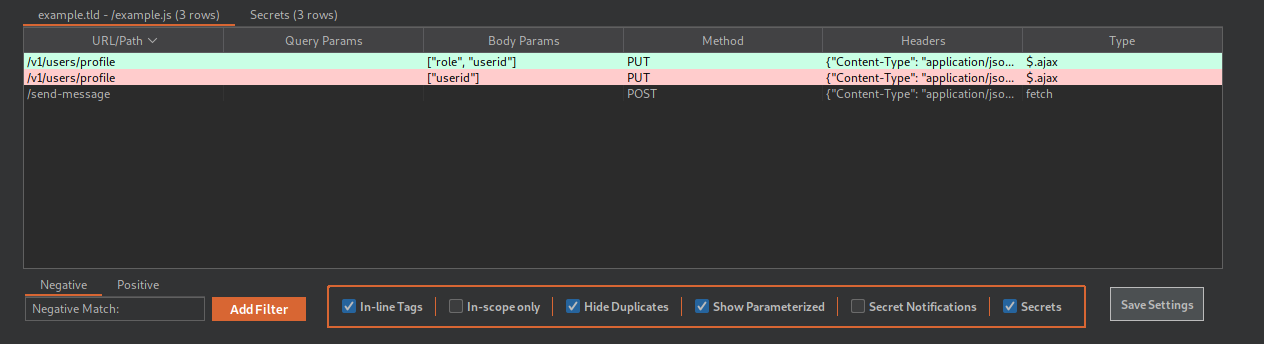
jsluice++ is a Burp Suite extension designed for passive and active scanning of JavaScript traffic using the CLI tool jsluice

api-security-testinginformation-gatheringreconnaissance+3
3052 years ago
Previous12Next