

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
25 results
opengrep preview

opengrep

GitHubopengrep/opengrep

🔎 Static code analysis engine to find security issues in code.

code-analysisdefensive-toolsdevsecops+7
3.2k4 days ago
Vigil preview

Vigil

GitHubvigiloss/vigil

AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…

ai-securitycode-analysisexploitation+9
301 day ago
security-harness preview

security-harness

GitHubdmdhrumilmistry/security-harness

Multi-agent static application-security review harness for AI coding agents: maps codebases, hunts vulnerability classes, chains and verifies…

ai-securitycode-analysisdevsecops+9
411 month ago
log4shell-CVE-2021-44228 preview

log4shell-CVE-2021-44228

GitHubrh-rahulshetty/log4shell-cve-2021-44228

Deliberately vulnerable Java/Maven fixture for testing Log4Shell (CVE-2021-44228) detection, code-impact classification, and remediation guidance in…

code-analysisdevsecopseducation+4
1 month ago
kubesec preview

kubesec

GitHubcontrolplaneio/kubesec

Security risk analysis for Kubernetes resources

cloud-infrastructure-securitycloud-securityconfiguration-auditing+7
1.5k19 days ago
kube-linter preview

kube-linter

GitHubstackrox/kube-linter

KubeLinter is a static analysis tool that checks Kubernetes YAML files and Helm charts to ensure the applications represented in them adhere to best…

cloud-infrastructure-securitycloud-securityconfiguration-auditing+6
3.5k7 days ago
semgrep-rules preview

semgrep-rules

GitHubelttam/semgrep-rules

Static analysis security rules for vulnerability detection and audit-focused code review across Java, Go, Python, C#, Kotlin, PHP, Kubernetes, and…
cloud-infrastructure-securitycode-analysiscontainer-security+6
2462 months ago
medusa preview

medusa

GitHubpantheon-security/medusa

AI-first security scanner. NEW in v2026.7: Claude Code compromise detection — vet .claude/ hooks, permissions & skills before you clone — plus an…
ai-securitycloud-securitycode-analysis+8
1.0k4 months ago
lightweight_static_analysis preview

lightweight_static_analysis

GitHubnccgroup/lightweight_static_analysis

Create useful, lightweight static analyses using open source tools + a tiny bit of your code

code-analysiseducationpenetration-testing+4
137 years ago
SecretScrub preview

SecretScrub

GitHubnccgroup/secretscrub

Processes SARIF output from static analysis tools to detect and redact hard-coded secrets in source code, creating a clean copy without the original…
configuration-auditingdevsecopssecret-detection+2
53 years ago
whalescan preview

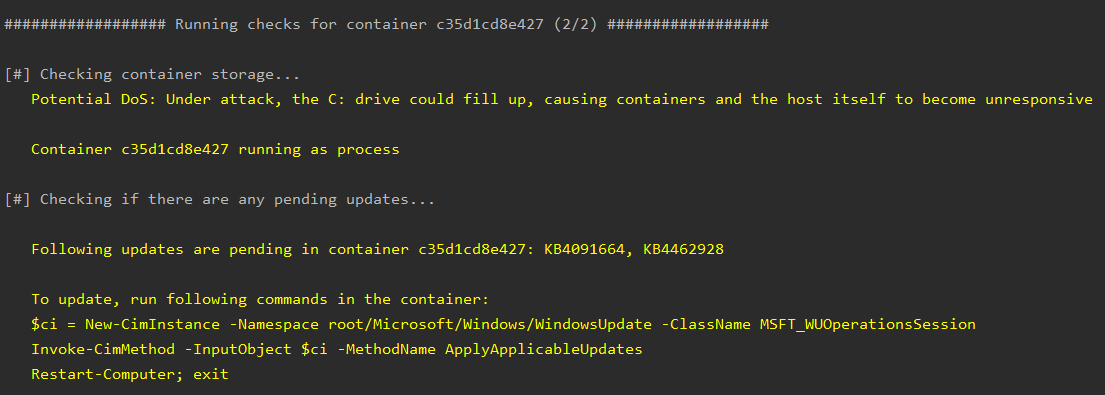
whalescan

GitHubnccgroup/whalescan

Whalescan is a vulnerability scanner for Windows containers, which performs several benchmark checks, as well as checking for CVEs/vulnerable…

container-securitydevsecopsmisconfiguration+2
1553 years ago
codex-security preview

codex-security

GitHubopenai/codex-security

OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…

devsecopsstatic-code-analysisvulnerability-scanners
11.2k3h 7m ago
vuln-scanner preview

vuln-scanner

GitHubzappaboy/vuln-scanner

Vulnerability Assessment Scanner with Report Generation

api-security-testingcloud-securityconfiguration-auditing+9
131 month ago
DevSecOpsGuideline preview

DevSecOpsGuideline

GitHubowasp/devsecopsguideline

The OWASP DevSecOps Guideline can help us to embedding security as a part of the development pipeline.
api-securitycloud-securitycontainer-security+6
1.1k5 days ago
exploit-CVE-2016-10033 preview

exploit-CVE-2016-10033

GitHubopsxcq/exploit-cve-2016-10033

PHPMailer < 5.2.18 Remote Code Execution exploit and vulnerable container

code-analysiseducationexploitation+6
4097 years ago
trivy preview

trivy

GitHubaquasecurity/trivy

Find vulnerabilities, misconfigurations, secrets, SBOM in containers, Kubernetes, code repositories, clouds and more

cloud-infrastructure-securitycloud-securitycode-analysis+14
38.8k19h 22m ago
jackhammer preview

jackhammer

GitHubolacabs/jackhammer

Jackhammer - One Security vulnerability assessment/management tool to solve all the security team problems.
code-analysisconfiguration-auditingdevsecops+9
7387 years ago
kube-score preview

kube-score

GitHubzegl/kube-score

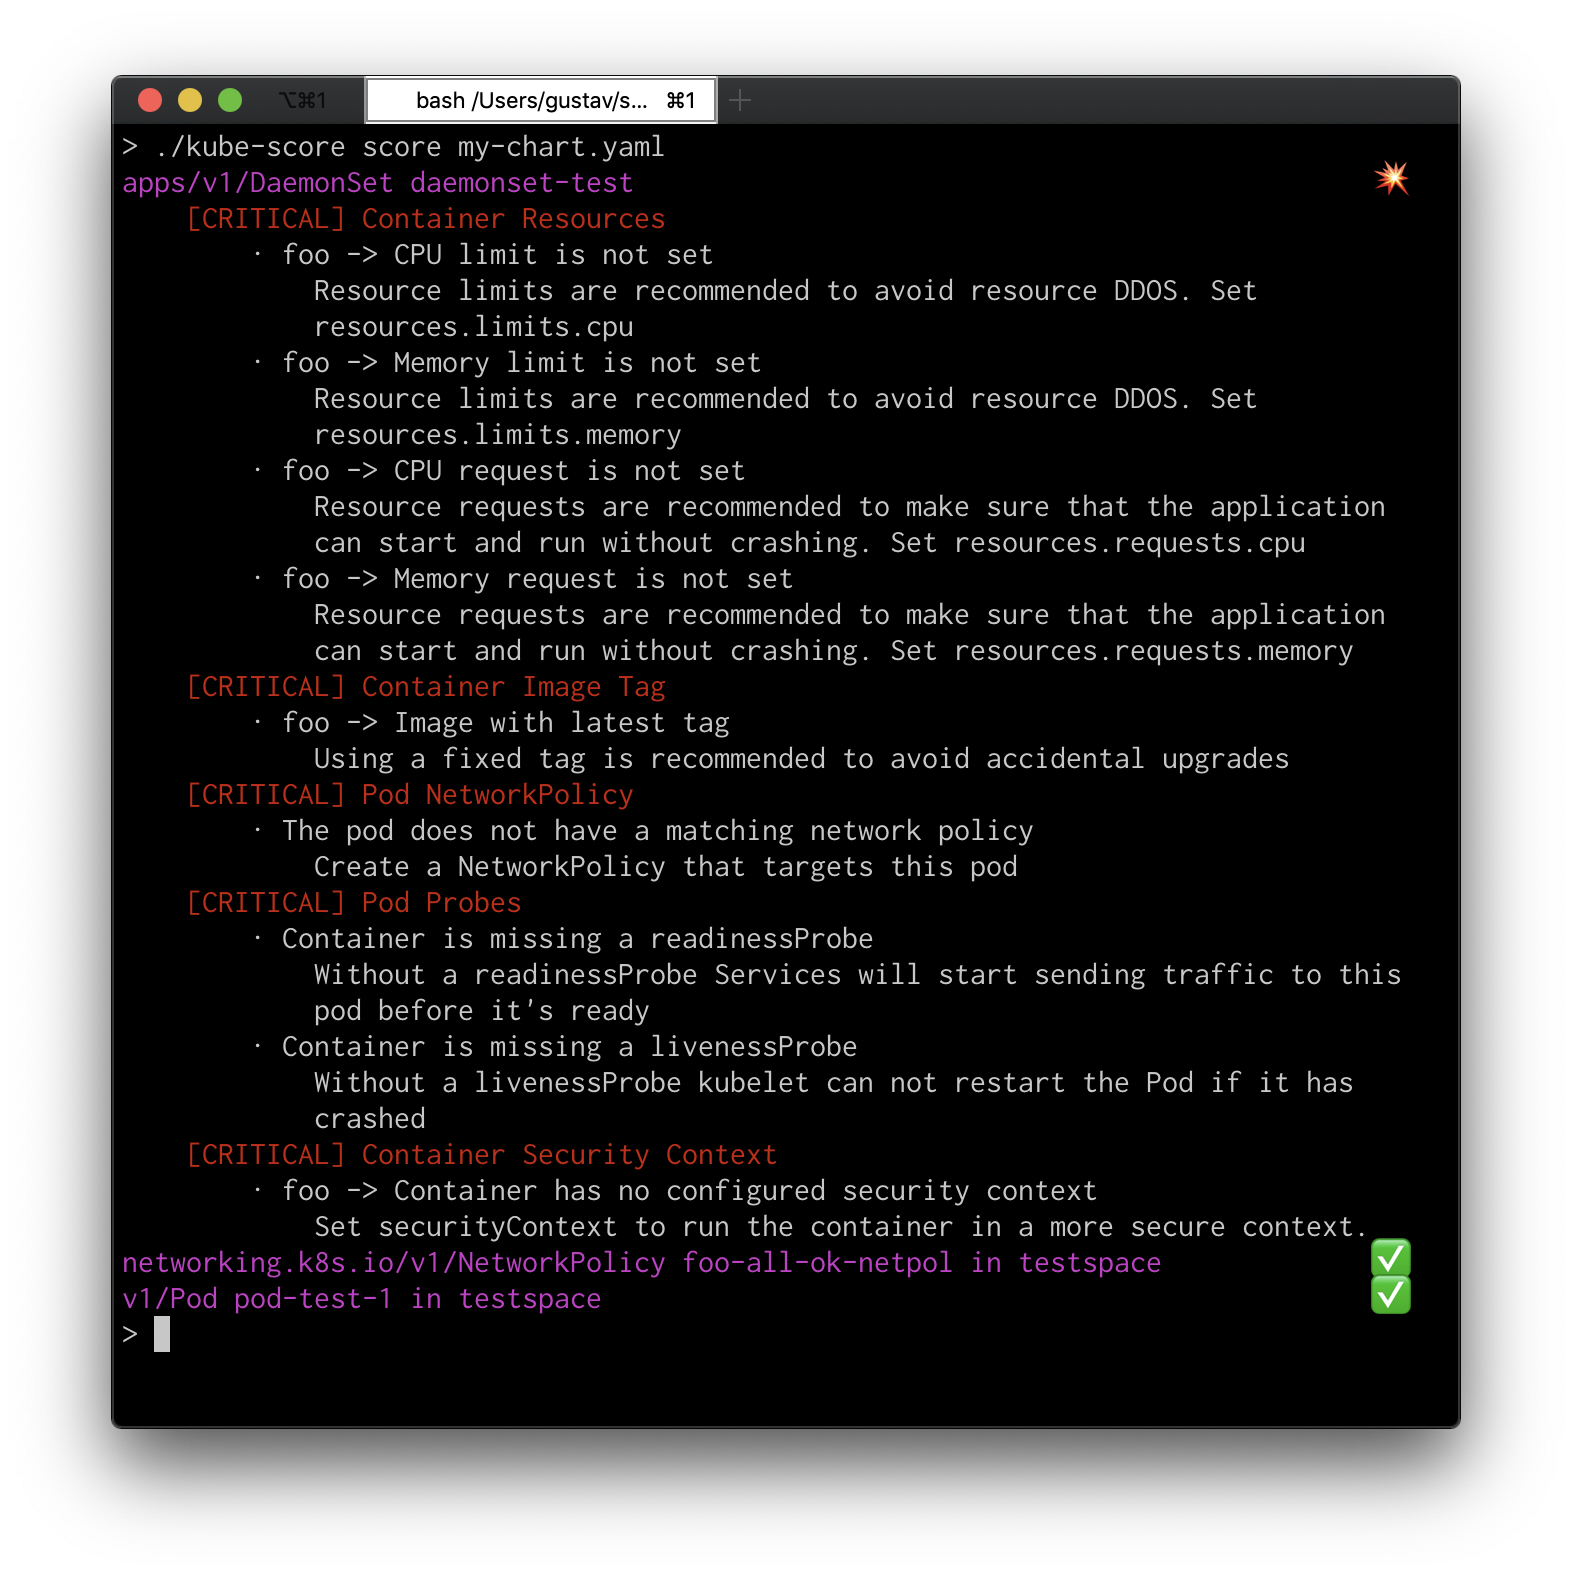
Kubernetes object analysis with recommendations for improved reliability and security. kube-score actively prevents downtime and bugs in your…

cloud-securityconfiguration-auditingcontainer-security+4
3.1k5 months ago
Previous12Next