
CVE-2026-40048
 oscerd/cve-2026-40048
Reproducer for CVE-2026-40048: Apache Camel camel-pqc FileBasedKeyLifecycleManager unsafe deserialization (RCE)
binary-exploitationcode-analysiseducation+6
oscerd/cve-2026-40048Reproducer for CVE-2026-40048: Apache Camel camel-pqc FileBasedKeyLifecycleManager unsafe deserialization (RCE)
 seqra/cve-2026-58138
Reproduction kit for CVE-2026-58138, an unauthenticated RCE in Conductor. Includes OpenTaint static analysis rules, isolated tests, SARIF results,…
 renewablehacking/cve-2020-7598
Educational lab demonstrating CVE-2020-7598 prototype pollution in minimist with a vulnerable Node.js/Express app, exploit payload, and…
 quandqn/cve-2018-14667
Proof-of-concept exploit for CVE-2018-14667, demonstrating Java deserialization combined with EL injection to achieve remote code execution in…
 jithinodattu/cve-2007-4559-lab
Self-contained Docker lab demonstrating CVE-2007-4559 (TarSlip) directory traversal via Python's tarfile module. Includes vulnerable and fixed APIs,…
 arsalanraja987/java-cve-2021-29425-tika-xxe
Proof-of-concept exploit for CVE-2021-29425, an XML External Entity (XXE) vulnerability in Apache Tika, demonstrating file disclosure and SSRF via…
 shoucheng3/x-stream__xstream_cve-2013-7285_1-4-6
Java XML serialization library with a focus on the CVE-2013-7285 deserialization vulnerability, providing source code, binaries, and documentation…
 sa1g0n1337/cve_2013_2186
Source code for CVE-2013-2186
 shoucheng3/x-stream__xstream_cve-2021-21345_1-4-15
Java XML serialization library with a focus on CVE-2021-21345 exploit analysis and deserialization vulnerability testing for web applications.
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
Enterprise Security API library providing security controls for Java web applications, including authentication, access control, input validation,…
 tigr78/cve-2025-53964
Proof-of-concept exploit for CVE-2025-53964: remote file read/write via malicious XDXF dictionary in GoldenDict 1.5.0/1.5.1, leveraging unsanitized…
 forse01/cve-2019-5413-netbeans-nojson
Proof-of-concept exploit for CVE-2019-5413, a remote code execution vulnerability in Apache NetBeans. Demonstrates exploitation via crafted XML…
 forse01/cve-2019-5413-netbeans
Proof-of-concept exploit for CVE-2019-5413 targeting NetBeans IDE, demonstrating remote code execution via crafted project files.
 epicosy/xstream-1
Java library for XML serialization and deserialization, with a focus on CVE-2020-26217 exploitation. Enables converting Java objects to XML and back,…
 cuijiung/xstream-cve-2020-26259
Exploit for CVE-2020-26259, a deserialization vulnerability in XStream, enabling remote code execution via crafted XML input.
 cuijiung/jackson-cve-2020-36180
Proof-of-concept exploit for CVE-2020-36180, a Jackson-databind deserialization vulnerability enabling remote code execution via crafted JSON…
 cuijiung/fastjson-cve-2022-25845
Exploit for CVE-2022-25845 targeting FastJSON deserialization vulnerability in Java applications. Enables remote code execution via crafted JSON…
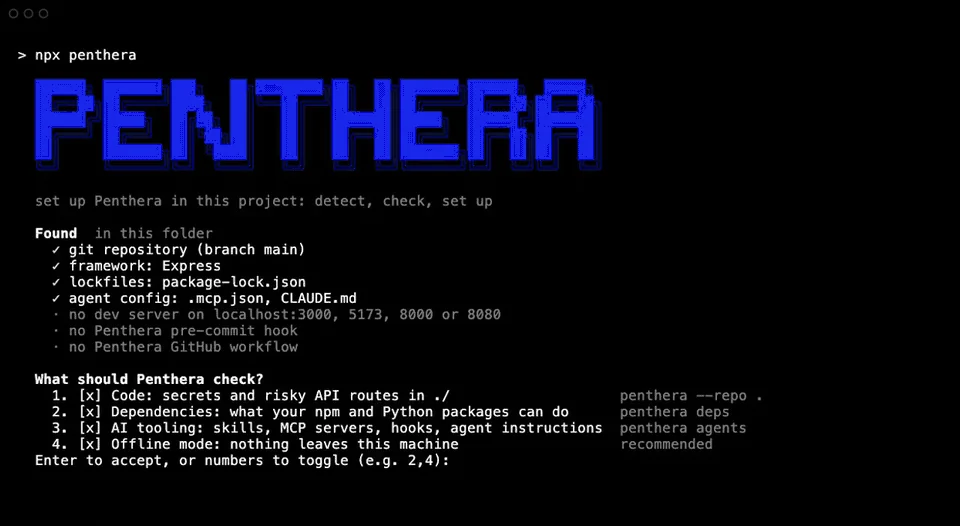 danoszz/penthera
Offline cyber security agent for your apps and AI coding tools. Open R&D: measured in public, improved every release.