
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
82 results
HardeningMeter preview

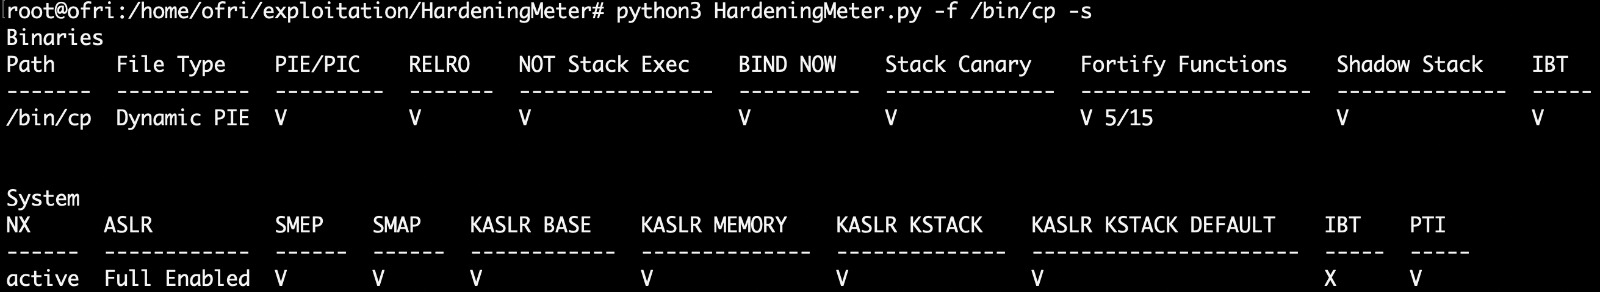
HardeningMeter

GitHubofriouzan/hardeningmeter

HardeningMeter is an open-source Python tool carefully designed to comprehensively assess the security hardening of binaries and systems.
binary-analysisconfiguration-auditingdefensive-tools+3
66
1 year ago
threatmap preview

threatmap

GitHubbogdanticu88/threatmap

IaC threat modeler with STRIDE, MITRE ATT&CK, and PASTA frameworks. REST API, GraphQL, and Docker support for Terraform, CloudFormation, and…
api-securitycloud-securityconfiguration-auditing+5
623 months ago
sbomlyze preview

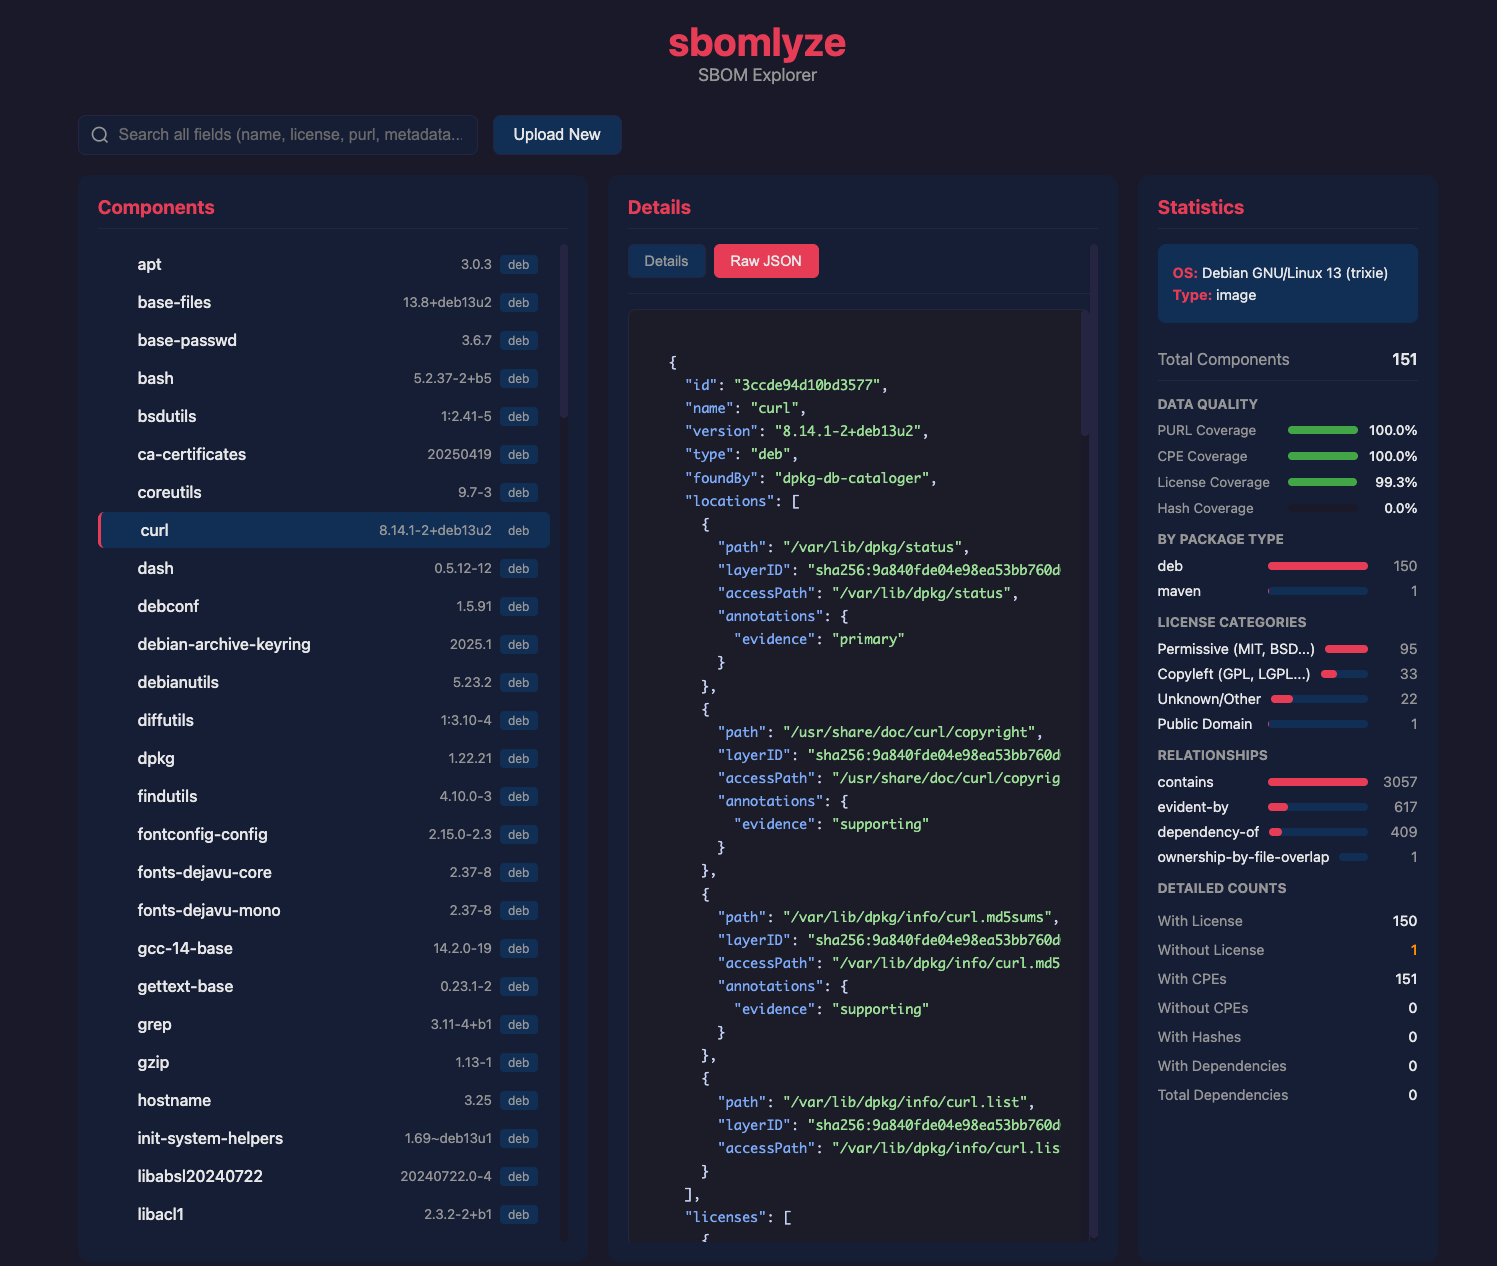
sbomlyze

GitHubrezmoss/sbomlyze

Git diff for SBOMs—compare CycloneDX, SPDX, and Syft documents, detect tampering, and gate CI.

configuration-auditingdevsecopssecret-detection+5
264 days ago
SmartScanner-Source preview

SmartScanner-Source

GitHubfauxrougee/smartscanner-source

Web vulnerability scanner built with C++17 and Qt 6, featuring a GUI, CLI, configurable crawling, and JSON reports. Reconstructed for educational…
configuration-auditingcrawlereducation+7
21 month ago
rails-activestorage-vips-audit preview

rails-activestorage-vips-audit

GitHubpaveg/rails-activestorage-vips-audit

Agent skill that audits a Rails codebase for CVE-2026-66066 (KindaRails2Shell) — Active Storage + libvips arbitrary file read / RCE, checking Rails…
configuration-auditingdevsecopseducation+3
2 months ago
thymeleaf-check preview

thymeleaf-check

GitHubxiaoqimikko/thymeleaf-check

Offline checker for Thymeleaf CVE-2026-40477 / CVE-2026-41901 — tells you which of the two CVSS 9.0 SSTI flaws you are exposed to, and whether your…

configuration-auditingdevsecopsstatic-analysis+2
1 month ago
jetty-line-check preview

jetty-line-check

GitHubxiaoqimikko/jetty-line-check

CVE-2026-2332 and 4 more 2026 Jetty CVEs: which does your Jetty (or Spring Boot) build hit, and does the fixed version Jetty names even exist on…
configuration-auditingdefensive-toolsstatic-analysis+4
1 month ago
netty-resolver-dns-check preview

netty-resolver-dns-check

GitHubxiaoqimikko/netty-resolver-dns-check

Offline static checker that inspects packaged Java jars for vulnerable netty-resolver-dns versions and detects whether Spring WebClient actually uses…
configuration-auditingdefensive-toolsdns-analysis+5
1 month ago
fastgpt-sandbox-audit preview

fastgpt-sandbox-audit

GitHubqianlijaingshan/fastgpt-sandbox-audit

FastGPT Python sandbox escape chain audit tool (CVE-2026-32128 related, v4.14.8 inspect chain)
ai-securitycontainer-escapedynamic-analysis-sandboxing+4
12 months ago
WP-CVE-2026-87902 preview

WP-CVE-2026-87902

GitHubsvtagan/wp-cve-2026-87902

Read-only PHP diagnostic script that checks WordPress version, core checksums, extra PHP files, and known plugin paths for CVE-2026-87902 exposure…


configuration-auditingdefensive-toolsincident-response+7
29 days ago
ndaal_public_SBOM_Auditor preview

ndaal_public_SBOM_Auditor

GitLabvpierre/ndaal_public_sbom_auditor

Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
configuration-auditingdefensive-toolsdevsecops+7
3 days ago
nginx-cve-2026-42945-check preview

nginx-cve-2026-42945-check

GitHubbyezero/nginx-cve-2026-42945-check

Local read-only scanner for CVE-2026-42945 (NGINX Rift) that checks NGINX, OpenResty, and Tengine instances for vulnerable rewrite configurations…
configuration-auditingscripting-automationstatic-analysis+3
5 months ago
bitbucket-iac-scan preview

bitbucket-iac-scan

Bitbucketatlassian/bitbucket-iac-scan

Scans Infrastructure as Code files for security misconfigurations and vulnerabilities using KICS, with Bitbucket Code Insights reporting.
cloud-infrastructure-securitycode-analysisconfiguration-auditing+5
2 years ago
cdxgen preview

cdxgen

GitHubcdxgen/cdxgen

Creates CycloneDX Bill of Materials (BOM) for your projects from source and container images. Supports many languages and package managers. Integrate…

ai-securitycloud-securityconfiguration-auditing+6
1.1k1 day ago
wolf-tools preview

wolf-tools

GitHubrtkwlf/wolf-tools

Scans Windows, Linux, and macOS hosts for Java packages containing JndiLookup.class to detect Log4Shell (CVE-2021-44228, CVE-2021-45046) exposure and…
configuration-auditingdefensive-toolsincident-response+4
878 days ago
Gixy-Next preview

Gixy-Next

GitHubmegamansec/gixy-next

Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
cloud-securityconfiguration-auditingdevsecops+5
1938 days ago
msiscan preview

msiscan

GitHubsec-consult/msiscan

Scanning tool for identifying local privilege escalation issues in vulnerable MSI installers
configuration-auditingpenetration-testingprivilege-escalation+2
1302 years ago
intercept preview

intercept

GitHubxfhg/intercept

INTERCEPT / Policy as Code Auditing

configuration-auditingdevsecopsstatic-analysis
849 months ago
Previous12345Next