
shadowhammer
 withsecurelabs/shadowhammer
Batch-mode checker for Shadowhammer malware indicators, scanning local or provided MAC addresses against known malicious hashes, with offline support…
defensive-toolsincident-responsemalware-analysis+2
8
withsecurelabs/shadowhammerBatch-mode checker for Shadowhammer malware indicators, scanning local or provided MAC addresses against known malicious hashes, with offline support…
 instawp/wp2shell-scan
Detect & clean up wp2shell (CVE-2026-63030) WordPress compromise — bulk-runnable, read-only by default
 kaysec/hybrid-submit
A script that automatically submits files to Hybrid Analysis (API)
 nemo22/retrokit
Headless-Ghidra toolkit for reverse engineering 32-bit DOS and Win32 games (1993-2010): own LE/LX loader, Watcom calling conventions, library…
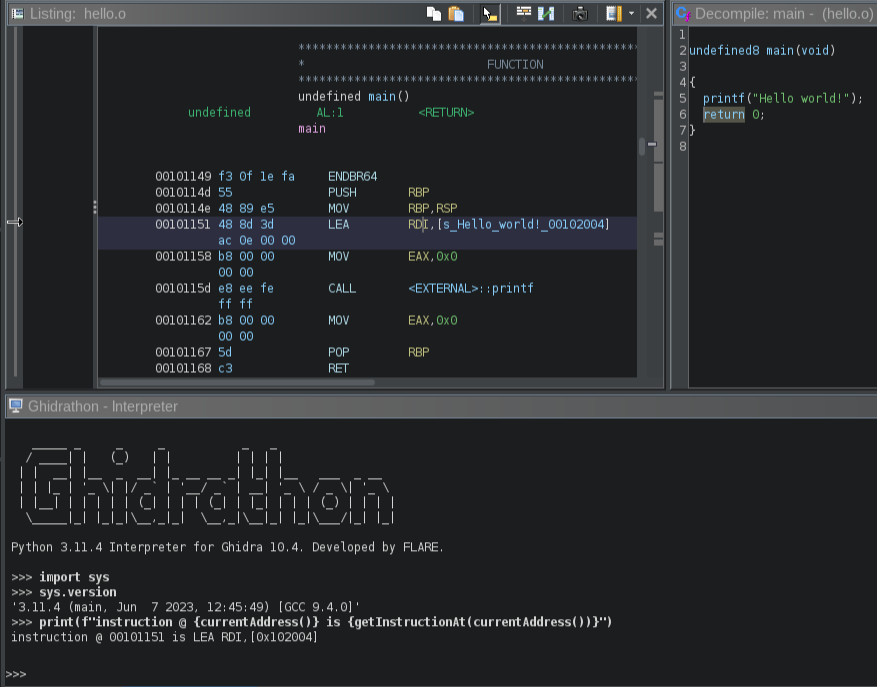 mandiant/ghidrathon
The FLARE team's open-source extension to add Python 3 scripting to Ghidra.