
CVE-2026-44403-WingFTP-v8.1.2-POC-Exploit
 zemarkhos/cve-2026-44403-wingftp-v8.1.2-poc-exploit
CVE-2026-44403-WingFTP-v8.1.2-POC-Exploit
code-analysisexploitationpayload-development+5
1
zemarkhos/cve-2026-44403-wingftp-v8.1.2-poc-exploitCVE-2026-44403-WingFTP-v8.1.2-POC-Exploit
 0xs4n4tg/cve-2025-47812
CVE-2025-47812 Poc for wingdata HTB
 agilevatester/flaskcache_cve-2021-33026_poc
PoC exploit for CVE-2021-33026 that poisons Redis cache in Flask-Cache to achieve remote code execution via malicious pickle deserialization.
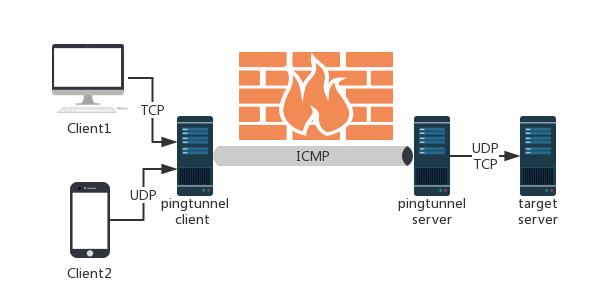 esrrhs/pingtunnel
Pingtunnel is a tool that send TCP/UDP traffic over ICMP