
CVE-2024-44812-PoC
 b1u3st0rm/cve-2024-44812-poc
Proof of Concept Exploit for CVE-2024-44812 - SQL Injection Authentication Bypass vulnerability in Online Complaint Site v1.0
authentication-authorizationexploitationpassword-attacks+3
b1u3st0rm/cve-2024-44812-pocProof of Concept Exploit for CVE-2024-44812 - SQL Injection Authentication Bypass vulnerability in Online Complaint Site v1.0
 skyler-ferrante/cve-2024-28085
WallEscape vulnerability in util-linux
 xewdy444/netgrave
A tool for retrieving login credentials from Netwave IP cameras using a memory dump vulnerability (CVE-2018-17240)
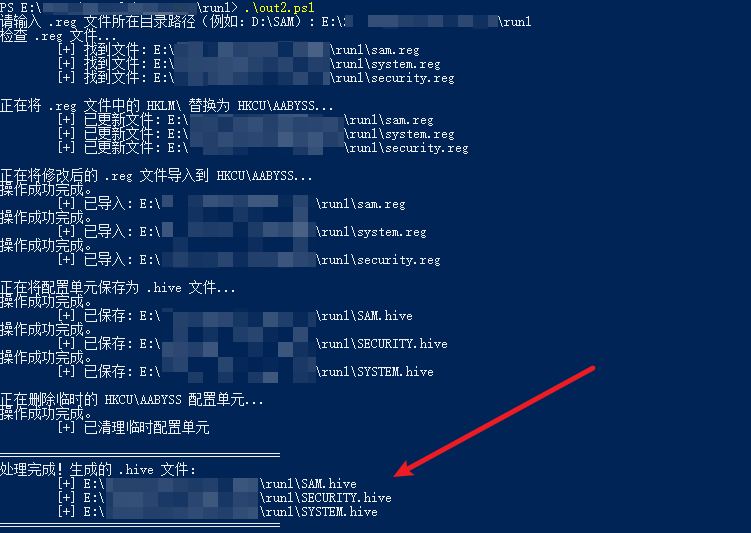 aabysszg/hashdump-bypassedr
Windows绕过EDR实现DumpHash
 mods20hh/zerologon-poc-dc-pwn
Zerologon (CVE-2020-1472) Proof-of-Concept application - Critical Active Directory vulnerability exploitation tool.
 filipkarc/poc-ubuntutouch-pin-privesc
CVE-2022-40297 - Proof of Concept: Privilege escalation in Ubuntu Touch 16.04 - by PIN Bruteforce
 ktn1990/cve-2025-14998
CVE-2025-14998 Wordpress Plugin - Branda – White Label & Branding, Free Login Page Customizer <= 3.4.24 - Unauthenticated Privilege Escalation via…
 shaheemirza/tendaspill
An exploitation tool to extract passwords using CVE-2015-5995.
 alihzsec/cve-2024-28000
Hands-on exploit lab for CVE-2024-28000 — unauthenticated privilege escalation in LiteSpeed Cache (WordPress plugin, <=6.3.0.1). Spins up a…
 c1ph3rx13/cve-2023-42820
Exploit script for JumpServer password reset vulnerability CVE-2023-42820, with automatic verification code calculation and password modification.
 cyberheartmi9/cve-2017-8295
Proof-of-concept exploit for CVE-2017-8295, a WordPress password reset vulnerability allowing attackers to obtain reset links without authentication,…
 gh-ost00/cve-2024-28987-poc
Web Help Desk Hardcoded Credential Vulnerability (CVE-2024-28987)
 ettack/poc-cve-2014-0166
POC of CVE-2014-0166 (WordPress cookie forgery vulnerability)
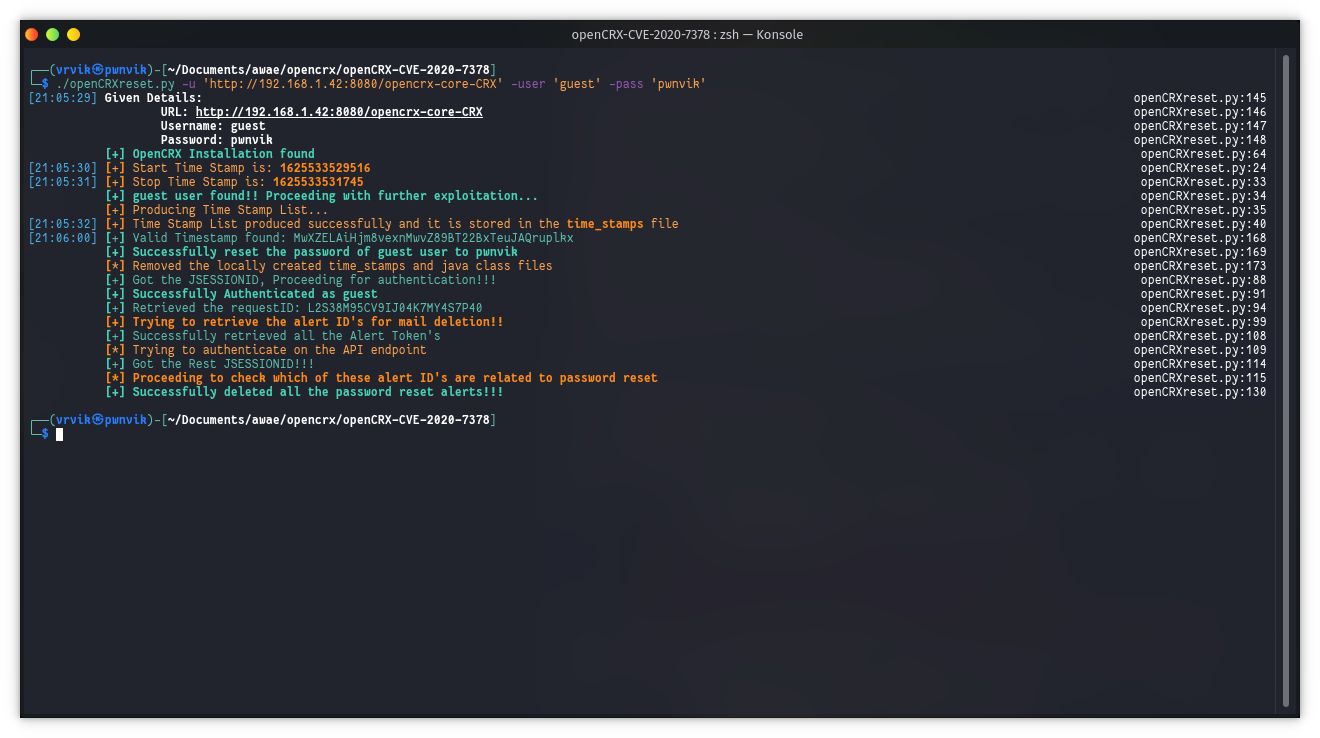 ruthvikvegunta/opencrx-cve-2020-7378
Exploits Password Reset Vulnerability in OpenCRX, CVE-2020-7378. Also maintains Stealth by deleting all the password reset mails created by the script
 randomrobbiebf/redash-reset
Exploit the Redash weak secret key vulnerability (GHSA-g8xr-f424-h2rv) to generate password reset links for any user, enabling account takeover…
 xiaoxiaoranxxx/cve-2025-70829
An information exposure vulnerability in Datart v1.0.0-rc.3 allows authenticated attackers to access sensitive data via a custom H2 JDBC connection…
 hussainfathy/cve-2024-28999
Exploit for CVE-2024-28999 SolarWinds Platform Race Condition Vulnerability - login page
 rajneeshkarya/cve-2023-3460
Exploit for the vulnerability of Ultimate Member Plugin.