

CVE-2025-14783-POC
 zeroethical/cve-2025-14783-poc
🧨 CVE-2025-14783: Easy Digital Downloads Account Takeover PoC
educationexploitationpapers-research+4
2
zeroethical/cve-2025-14783-poc🧨 CVE-2025-14783: Easy Digital Downloads Account Takeover PoC
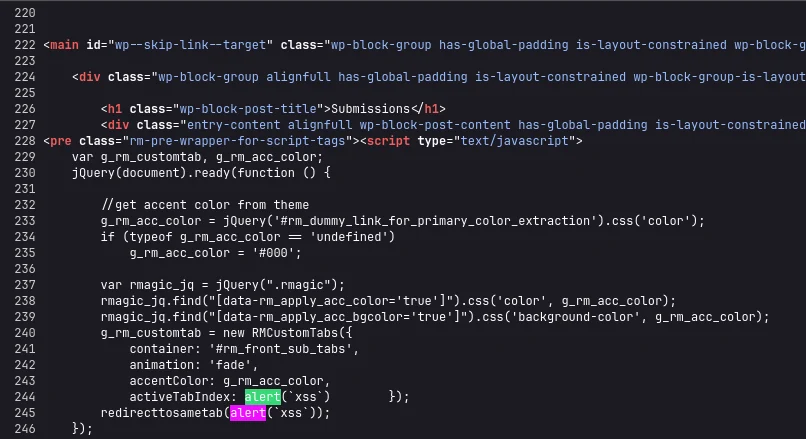 gabrielftanaka/cve-2026-82221-poc
PoC for Unauthenticated Reflected Cross-Site Scripting (XSS) in RegistrationMagic WordPress Plugin
 ghostinexile/cve-2026-63030-wp2shell
WordPress REST API SQLi to RCE PoC (CVE-2026-63030 & CVE-2026-60137)
 karlemilnikka/cve-2024-1208-and-cve-2024-1210
Detailed disclosure of CVE-2024-1208 and CVE-2024-1210: sensitive information exposure via REST API in LearnDash WordPress plugin, allowing…
 lorenzofradeani/cve-2026-40776
CVE-2026-40776 — Broken Access Control + IDOR in WordPress Eventin (wp-event-solution) <= 4.1.8
 chpratik/cve-2026-9830
Threat intelligence report repository for CVE-2026-9830, an authentication bypass vulnerability in BookingPress Pro WordPress plugin, with detailed…
 amnsecurity/kirki-wordpress-account-security-assessment
Professional vulnerability assessment report for Kirki WordPress account security risk, including technical impact, remediation, and mitigation…
 nishant-kumar-5173/cve-2024-5932
Proof-of-concept exploit for CVE-2024-5932, a PHP object injection vulnerability in the GiveWP WordPress plugin, enabling unauthenticated remote code…
 pixel-defaultbr/cve-2026-6227
Educational proof-of-concept for CVE-2026-6227, an authenticated Local File Inclusion in BackWPup WordPress plugin, including root cause analysis,…
 d3kc4rt1/cve-2025-14893
Authenticated Stored Cross-Site Scripting (XSS) in IndieWeb WordPress Plugin
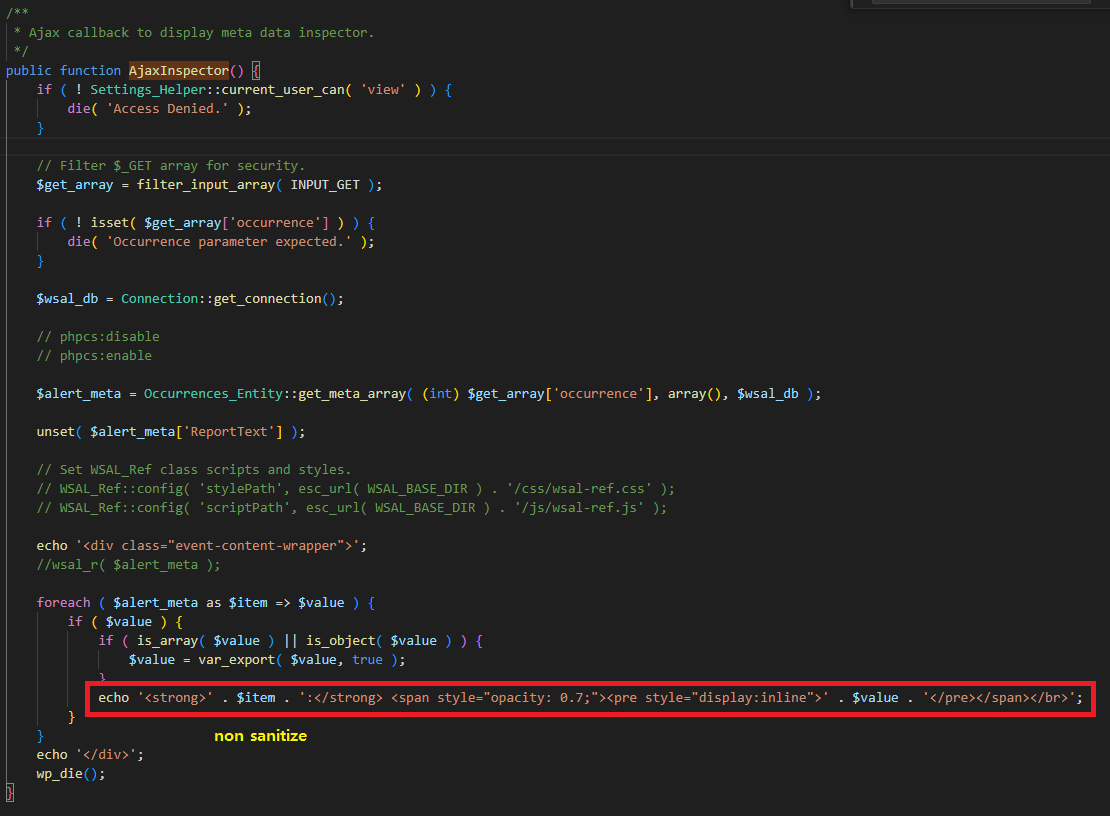 skrkcb2/cve-2025-0924-different
Technical analysis of CVE-2025-0924, a Stored XSS vulnerability in WP Activity Log plugin for WordPress. Includes root cause analysis, exploitation…
 snailsploit/cve-2025-9776
CVE-2025-9776 — CatFolders WordPress Plugin: Authenticated SQL Injection via CSV Import | POC + Walkthrough
 snailsploit/cve-2025-12030
ACF to REST API WordPress Plugin IDOR Vulnerability (CVE-2025-12030) - Security flaw allowing authenticated users with Contributor-level access to…
 snailsploit/cve-2025-12163
CVE-2025-12163: Stored Cross-Site Scripting in Omnipress WordPress Plugin
 r3db34rdh4x/cve-2025-11391
WordPress PPOM for WooCommerce Plugin <= 33.0.15 is vulnerable to SQL Injection
 nxploited/cve-2025-31033
WordPress Buddypress Humanity Plugin <= 1.2 is vulnerable to Cross Site Request Forgery (CSRF)
 minhhk68/cve-2026-13156
CVE-2026-13156 Vulnerability Advisory & PoC — Discovered by Huynh Kien Minh (MinhHK).
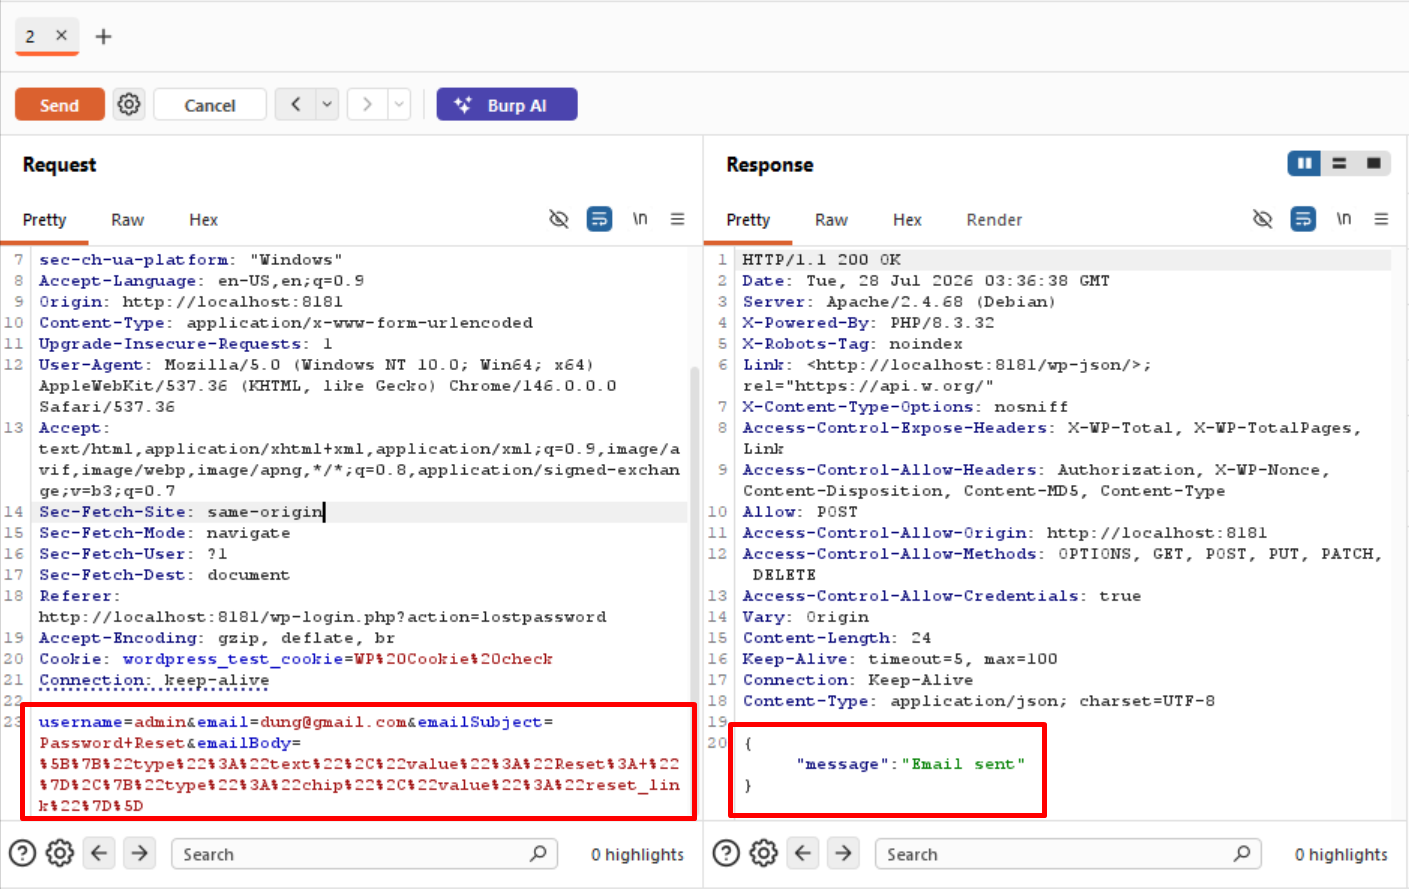 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki Customizer Framework - Unauthenticated Account Takeover (CVSS 9.8)