
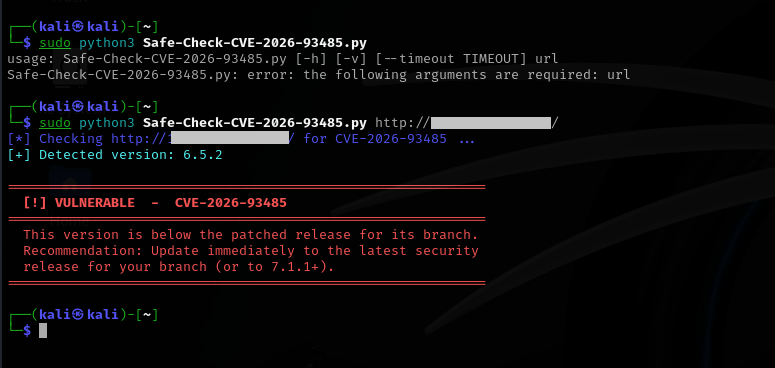
CVE-2026-93485
 0xblackash/cve-2026-93485
Defensive research repository for CVE-2026-93485, a WordPress core stored XSS flaw, with version-check scanner, technical analysis, and patch…
defensive-toolseducationpapers-research+3
0xblackash/cve-2026-93485Defensive research repository for CVE-2026-93485, a WordPress core stored XSS flaw, with version-check scanner, technical analysis, and patch…
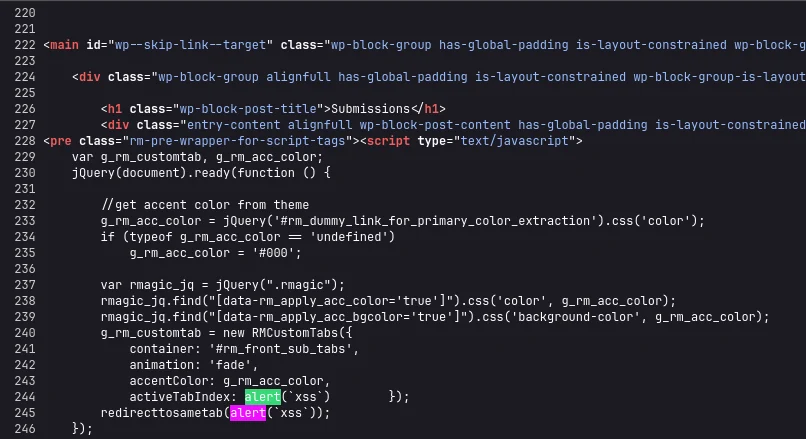 gabrielftanaka/cve-2026-82221-poc
PoC for Unauthenticated Reflected Cross-Site Scripting (XSS) in RegistrationMagic WordPress Plugin
 venablee/cve-2026-30252
The ZenShare Suite application is vulnerable by a Reflected Cross-Site Scripting (XSS) vulnerability, affecting web application login and recovery…
 lindhunt/cve-2026-26211
Public disclosure and proof-of-concept for CVE-2026-26211, a stored XSS vulnerability in Ekushey Project Manager CRM v5.0, including technical…
 tansique-17/cve-2025-61456
Public disclosure and proof-of-concept for a reflected XSS vulnerability (CVE-2025-61456) in an e-commerce project, including technical details, CVSS…
 tansique-17/cve-2025-61454
Public disclosure and proof-of-concept for CVE-2025-61454, a reflected XSS vulnerability in E-commerce Project v1.0's search.php, including…
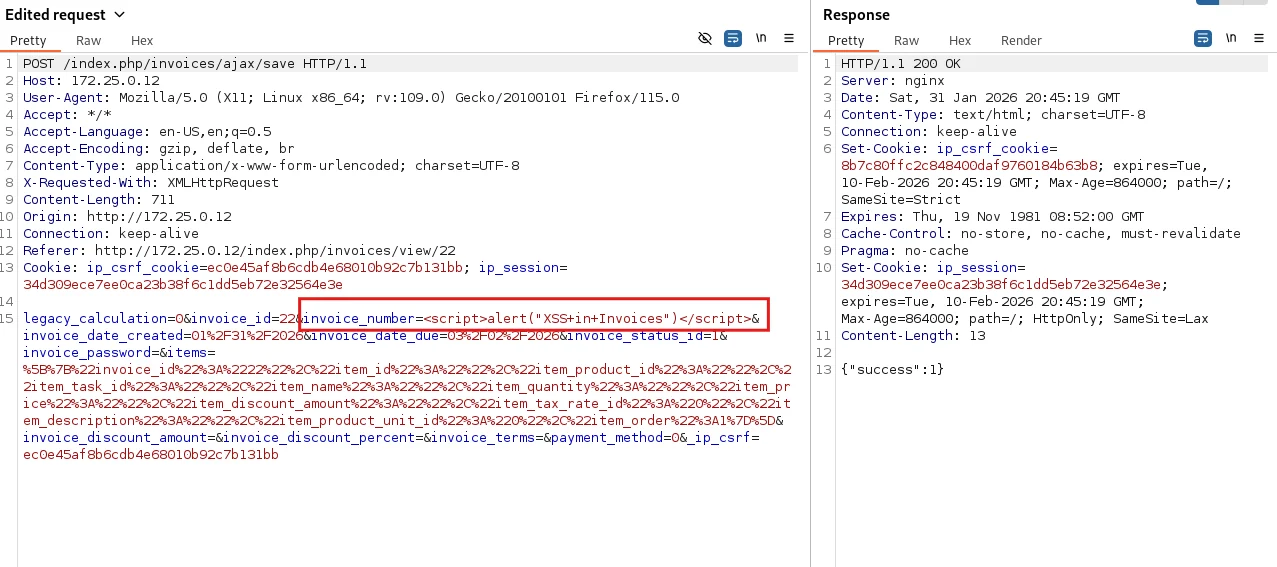 lagathos/cve-2026-25595
Stored XSS vulnerability in InvoicePlane 1.7.0 via unsanitized invoice number field, with proof-of-concept and remediation details.
 snailsploit/cve-2026-1208
Friendly Functions for Welcart <= 1.2.5 - Cross-Site Request Forgery to Settings Update
 minhhk68/cve-2026-13156
CVE-2026-13156 Vulnerability Advisory & PoC — Discovered by Huynh Kien Minh (MinhHK).
 amnsecurity/osticket-stored-xss-security-assessment
Professional vulnerability assessment report for osTicket stored cross-site scripting, including business impact, remediation, and mitigation…
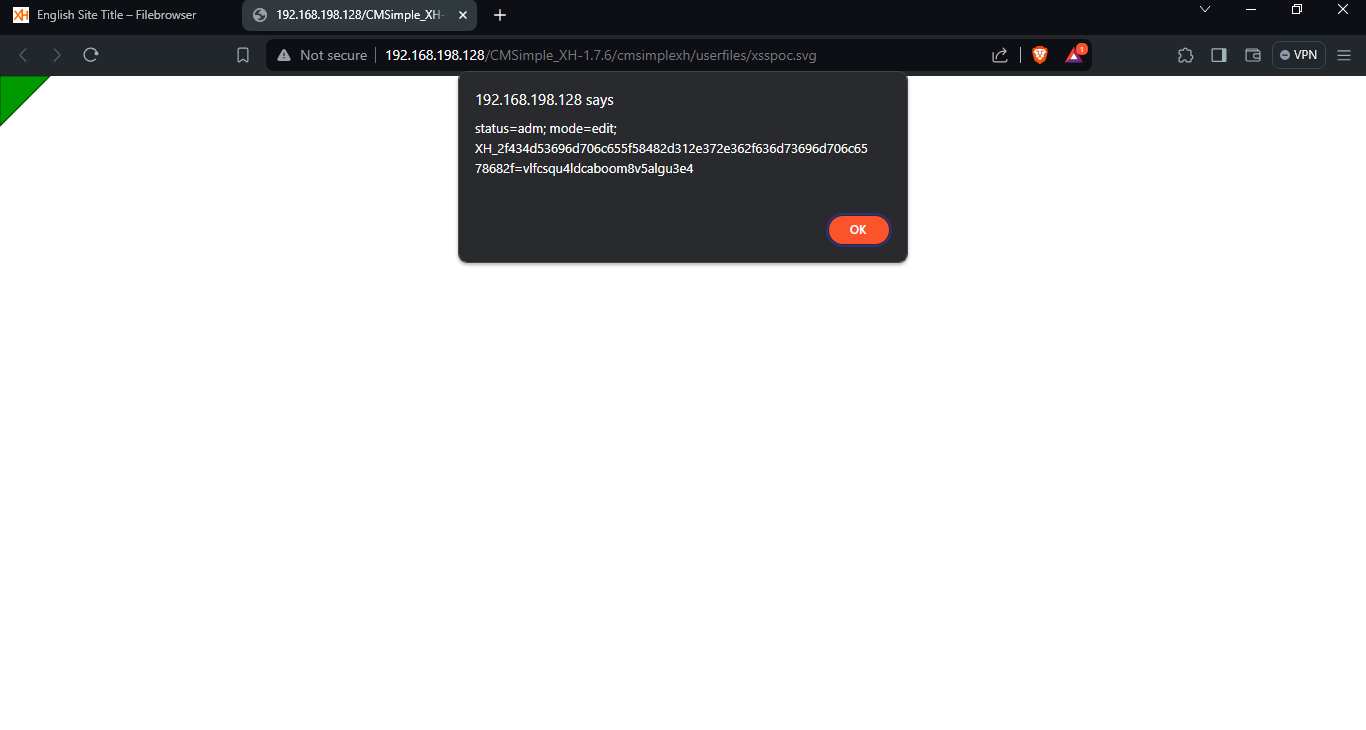 surajhacx/cve-2024-34452
Cross-Site Scripting (XSS) Vulnerability in CMSimple_XH
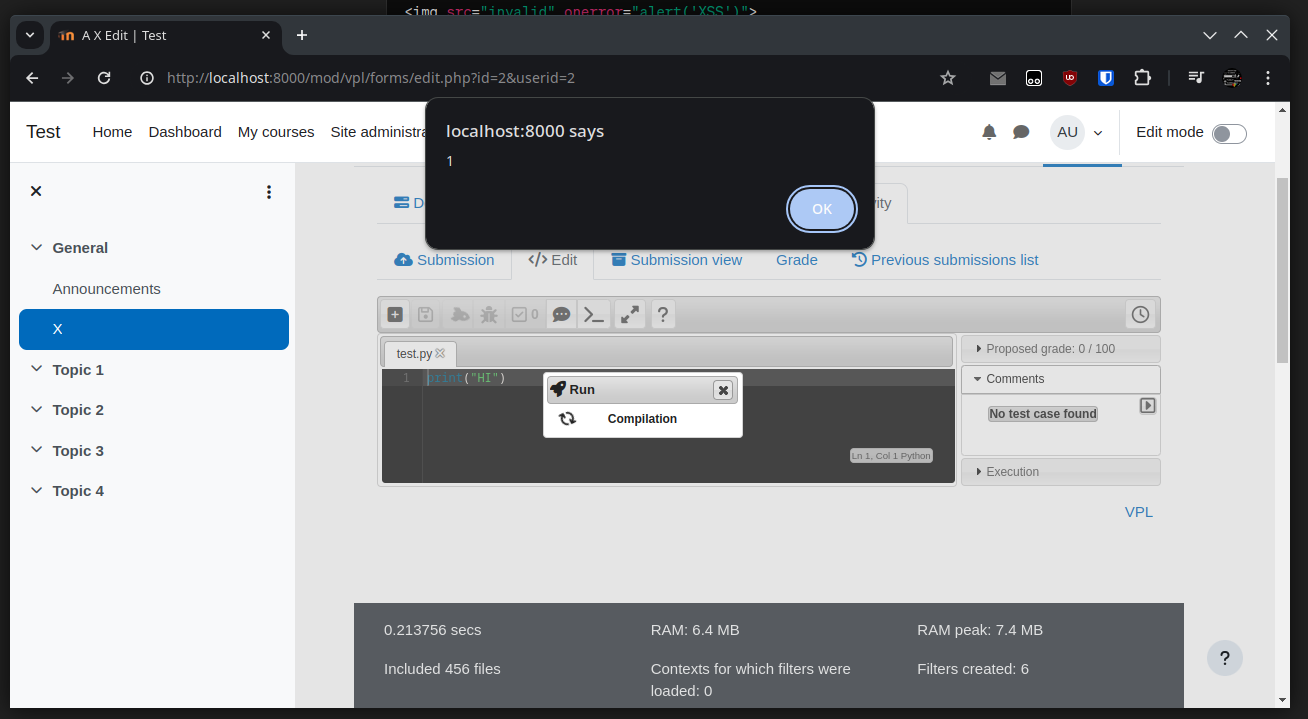 vincentscode/cve-2024-34312
☣️ This repository contains the description and a proof of concept for CVE-2024-34312
 xibhi/cve-2025-26206
A critical Cross-Site Request Forgery (CSRF) vulnerability in Sell Done Storefront v.1.0. Discovered by B. Sibhi
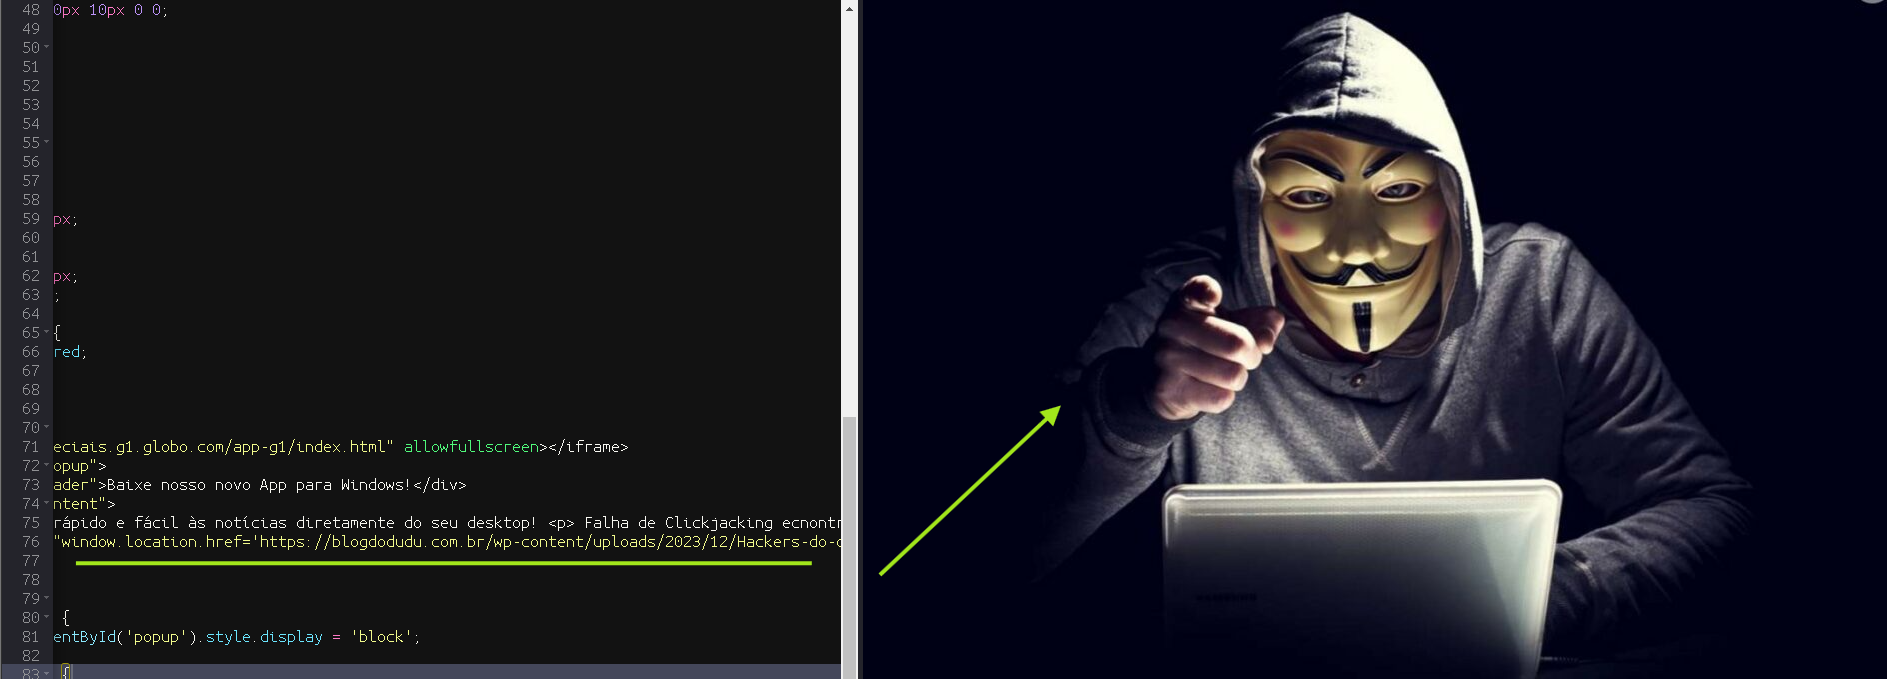 k9-modz/cve-2023-38873-g1
Proof-of-concept demonstrating a Clickjacking vulnerability on the G1 website, with a malicious iframe overlay and social engineering popup for…
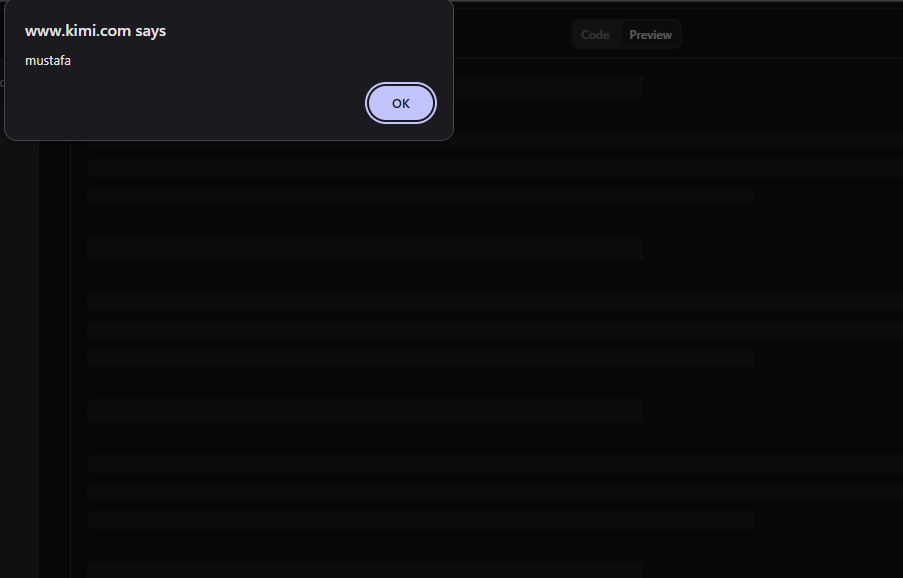 mgtx2/cve-2026-39107
Detailed disclosure of a stored XSS vulnerability in Kimi AI v1.0's Preview tab, including attack scenario, PoC, and remediation guidance for…
 pavanvootla-sec/cve-2026-37196
Stored XSS vulnerability disclosure for nirix traq v3.9.0 with PoC, root cause analysis, and mitigation guidance for security researchers and…
 walidriouah/cve-2026-30691
CVE-2026-30691: Stored Cross-Site Scripting (XSS) in @cyntler/react-doc-viewer
 nixon-h/cve-2025-68434-ospos-csrf
PoC & Write-up for CVE-2025-68434: Critical CSRF in OpenSourcePOS. Exploits a disabled filter configuration to allow unauthenticated attackers to…