
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
93 results
IPBan preview

IPBan

GitHubdigitalruby/ipban

Automated IP ban service that detects failed login attempts from event logs and files, blocking attackers on Windows and Linux via firewall…
defensive-toolsintrusion-detectionlog-analysis+1
2.2k
2 months ago
MANSPIDER preview

MANSPIDER

GitHubblacklanternsecurity/manspider

Spider entire networks for juicy files sitting on SMB shares. Search filenames or file content - regex supported!
data-exfiltrationinformation-gatheringnetwork-security+2
1.4k1 month ago
Malcolm preview

Malcolm

GitHubidaholab/malcolm

Malcolm is a powerful, easily deployable network traffic analysis tool suite for full packet capture artifacts (PCAP files), Zeek logs and Suricata…
defensive-toolsdigital-forensicsforensics+8
48227 days ago
netzob preview

netzob

GitHubnetzob/netzob

Open-source toolkit for reverse engineering, modeling, and fuzzing communication protocols. Infers message formats and state machines from network…
binary-analysisfuzzingnetwork-security+1
8363 years ago
NTLMRawUnHide preview

NTLMRawUnHide

GitHubmlgualtieri/ntlmrawunhide

NTLMRawUnhide.py is a Python3 script designed to parse network packet capture files and extract NTLMv2 hashes in a crackable format. The following…
forensicsinformation-gatheringnetwork-security+2
3952 years ago
ICMP-TransferTools preview

ICMP-TransferTools

GitHubicyguider/icmp-transfertools

Transfer files to and from a Windows host via ICMP in restricted network environments.
data-exfiltrationnetwork-securitypenetration-testing+1
3354 years ago
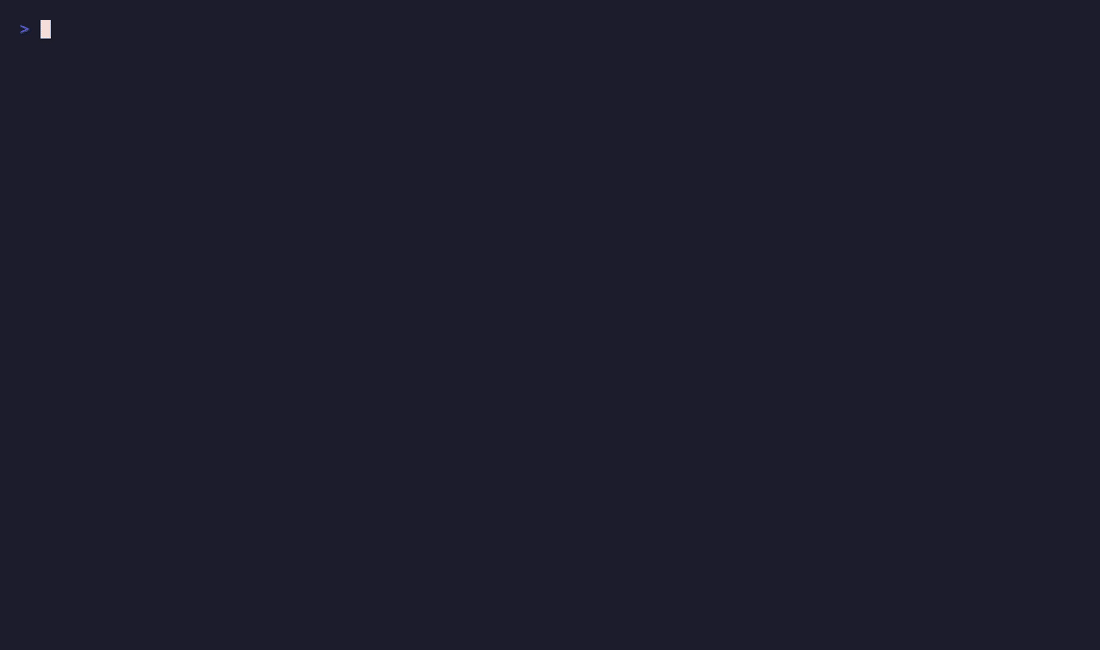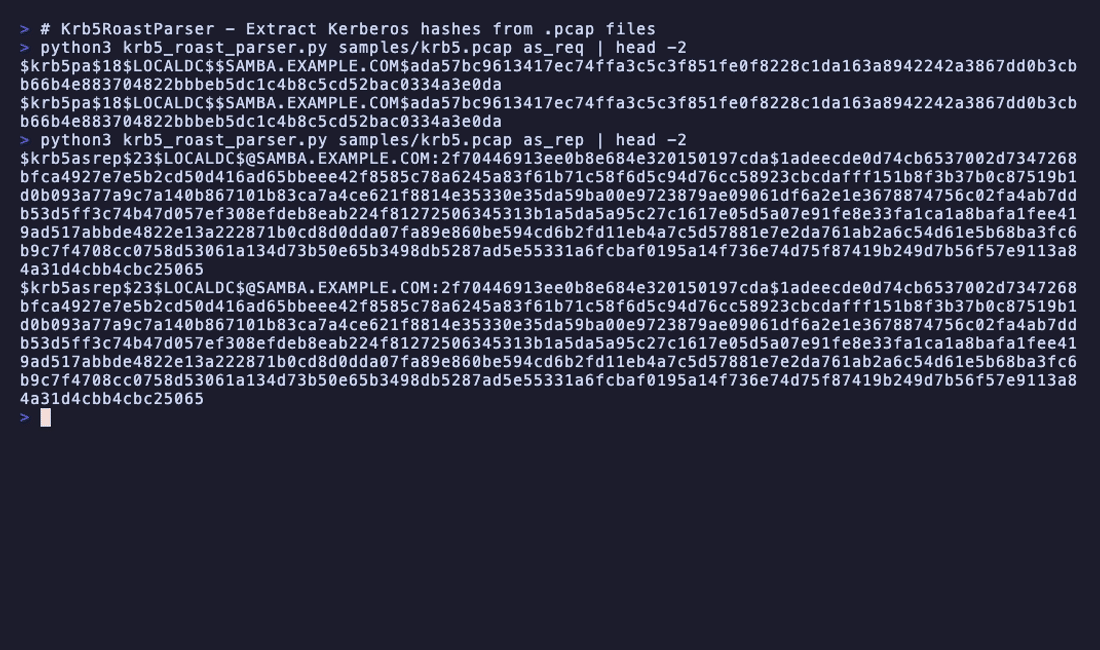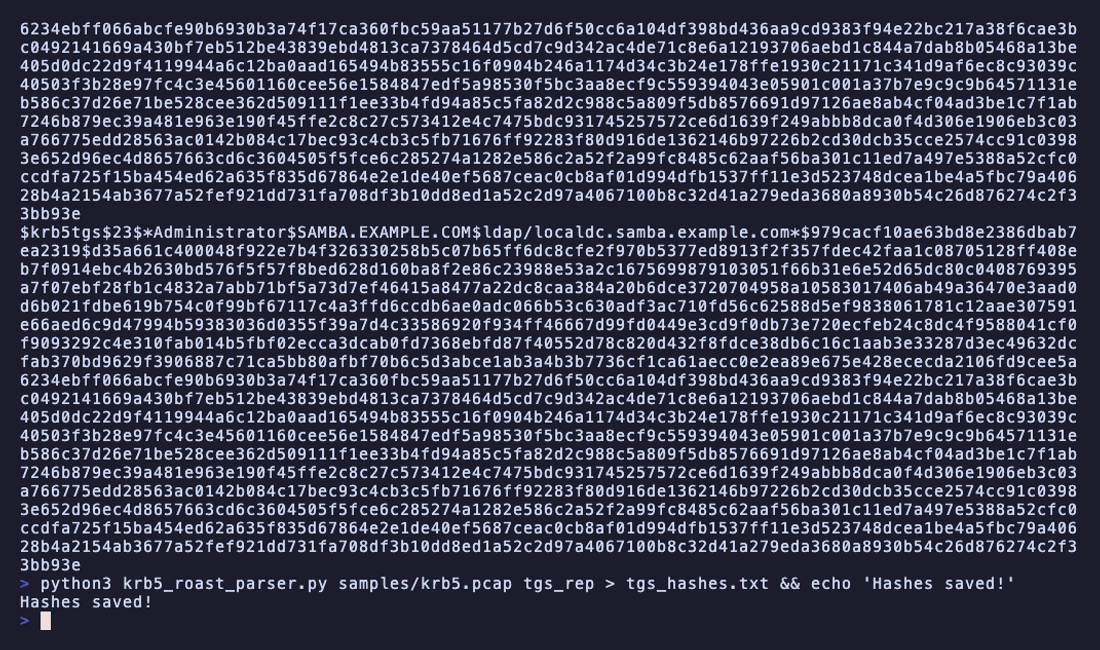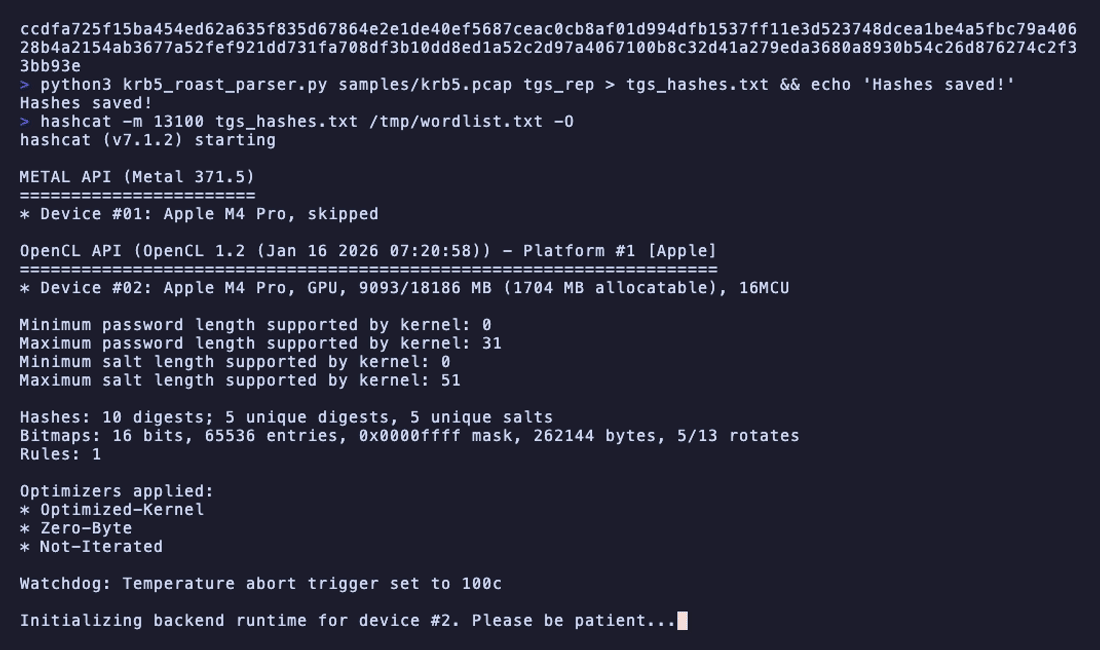
Krb5RoastParser preview

Krb5RoastParser

GitHubjalvarezz13/krb5roastparser

KrbRoastParser is a tool for parsing Kerberos packets from pcap files to extract AS-REQ, AS-REP and TGS-REP hashes
authenticationhash-analysisnetwork-security+3
11129 days ago
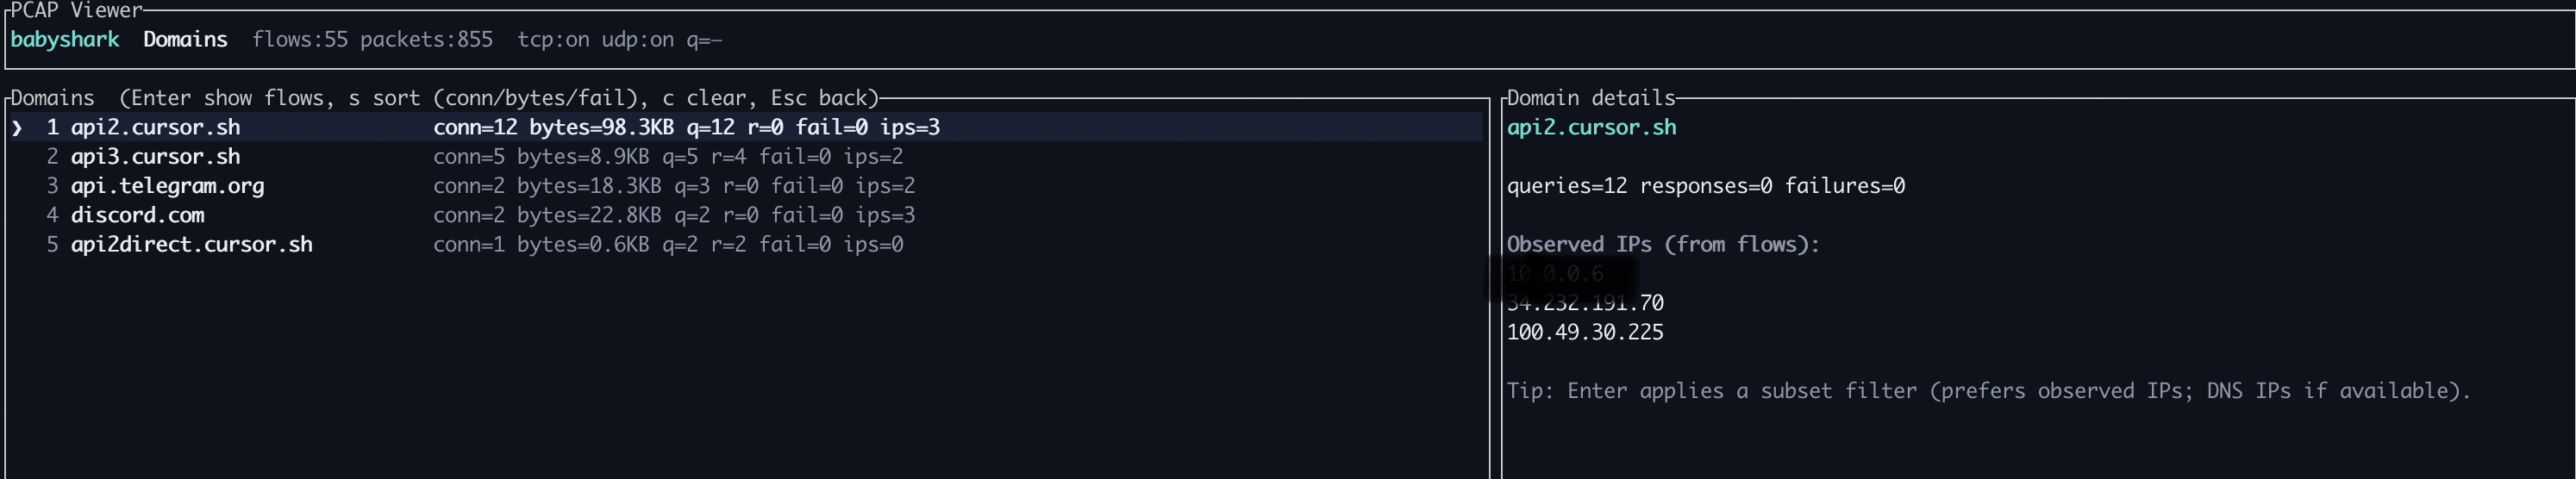
babyshark preview

babyshark

GitHubvignesh07/babyshark

Flows-first PCAP TUI (case files, gorgeous UX). Do do do do.
anomaly-detectiondns-analysisforensics+5
5686 months ago
gopassivedns preview

gopassivedns

GitHubphillipmartin/gopassivedns

Network-based passive DNS logger capturing and logging DNS queries from live traffic or pcap files, outputting JSON for integration with SIEM and…
dns-analysisinformation-gatheringnetwork-security+2
1267 months ago
DumpSMBShare preview

DumpSMBShare

GitHubp0dalirius/dumpsmbshare

A python script to dump files and folders remotely from a Windows SMB share.
data-exfiltrationinformation-gatheringnetwork-security
2311 year ago
HoneyWire preview

HoneyWire

GitHubandreicscs/honeywire

Open-source deception platform that turns any Linux machine into a high-signal canary. Deploy tripwire sensors on files, ports, and network services…
container-securitydevsecopsincident-response+3
10924 days ago
Cisco-SNMP-Slap preview

Cisco-SNMP-Slap

GitHubnccgroup/cisco-snmp-slap

IP spoofing and SNMP community string brute-forcing tool to bypass ACLs on Cisco IOS devices, exfiltrate configuration files via TFTP.
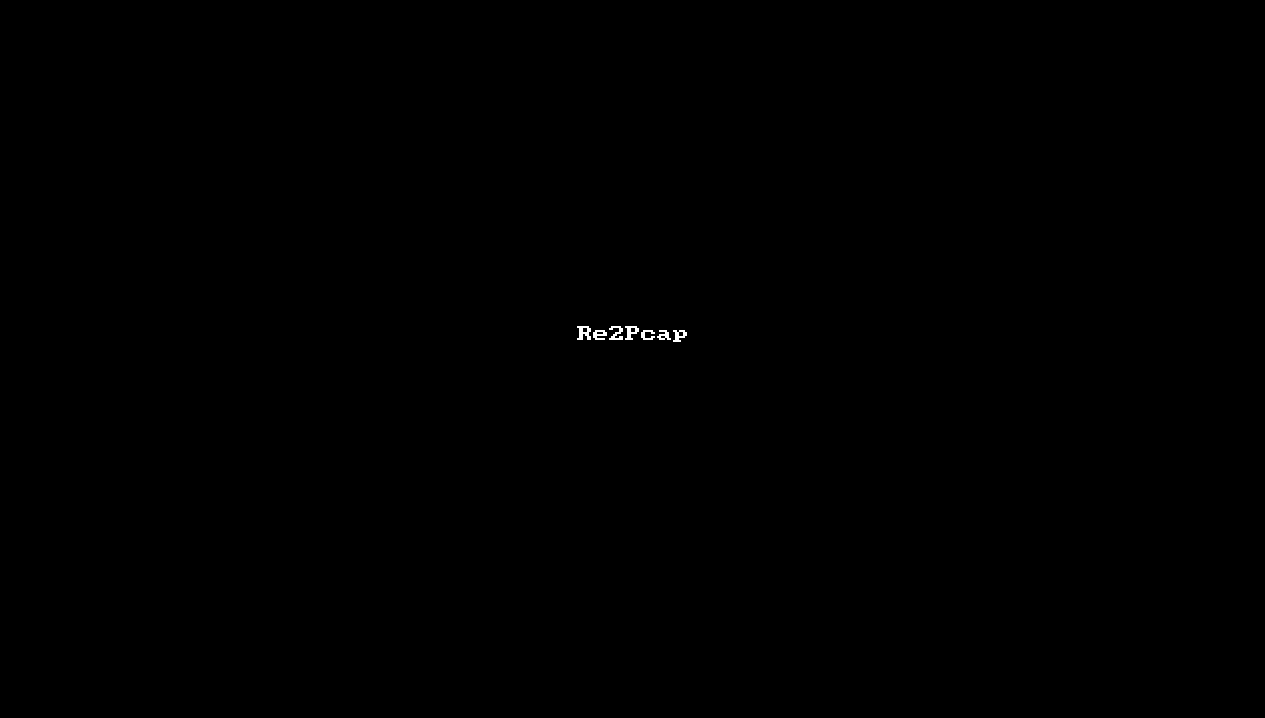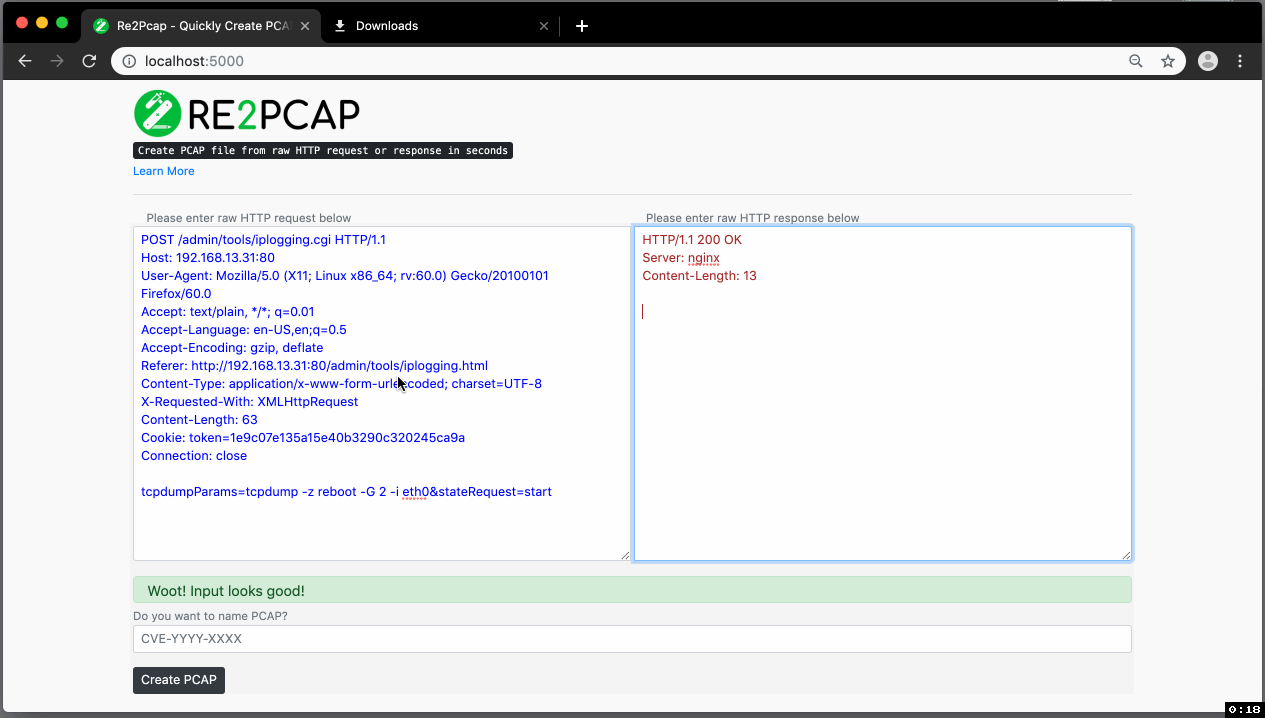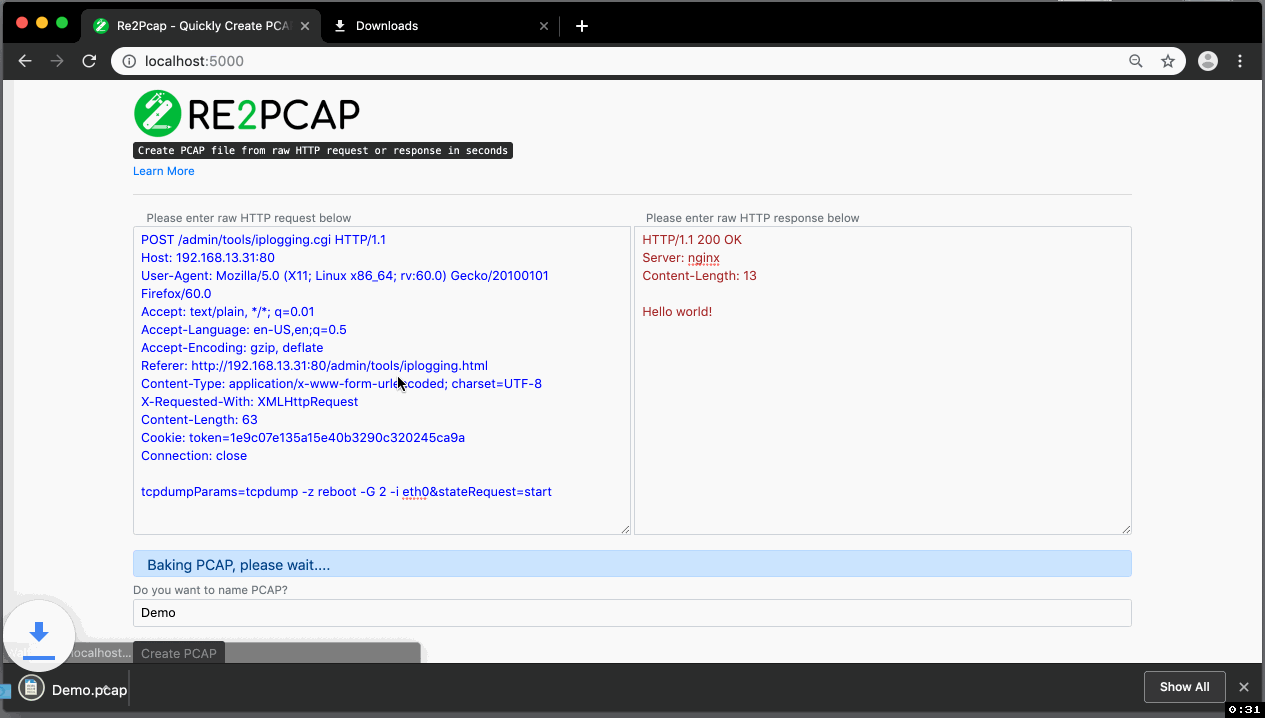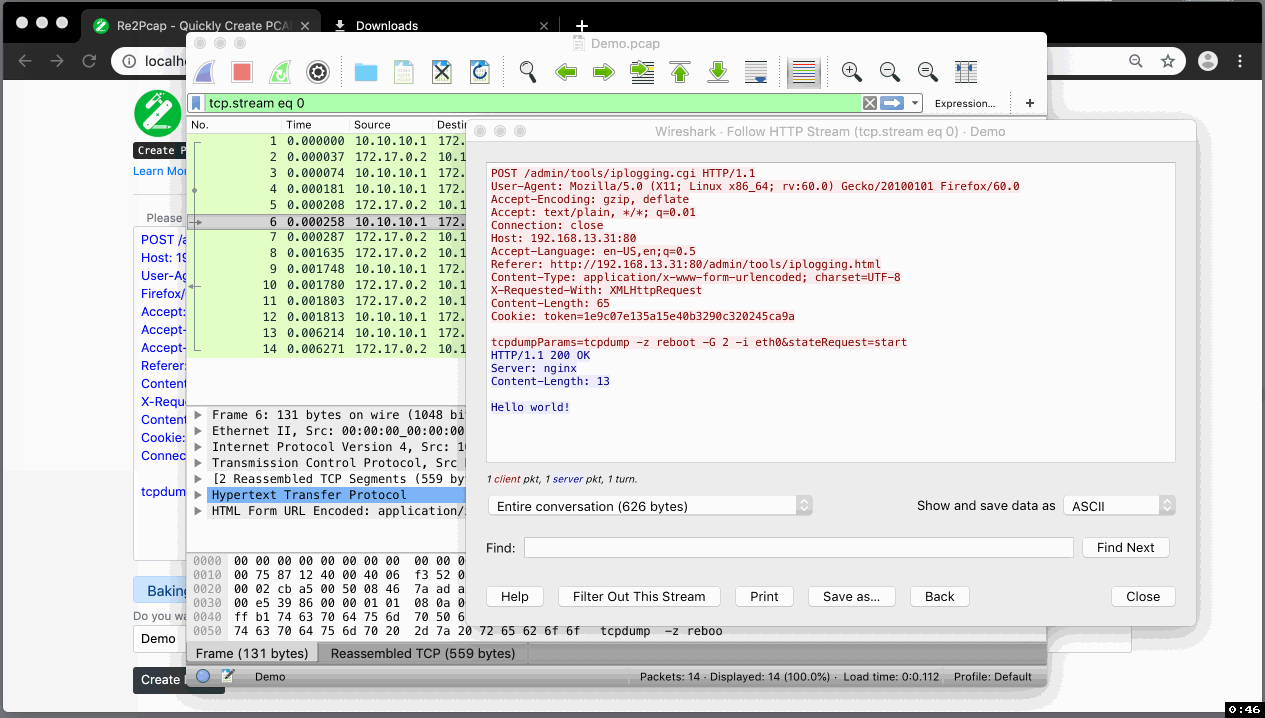
exploitationinformation-gatheringnetwork-security+4
5911 years ago
Re2Pcap preview

Re2Pcap

GitHubcisco-talos/re2pcap

Convert raw HTTP requests/responses into PCAP files for testing Snort IDS rules and network security analysis. Supports Docker deployment and…

ids-ips-evasionnetwork-securitypacket-sniffing-analysis+1
605 years ago
SharkMCP preview

SharkMCP

GitHubweirdmachine64/sharkmcp

A swiss-knife MCP server for analysing PCAP files
ctfdigital-forensicseducation+6
764 months ago
OSIPs preview

OSIPs

GitHubciprianster/osips

A Python script that gathers all valid IP addresses from all text files from a directory, and checks them against Whois database, TOR relays and…
information-gatheringnetwork-securityosint+1
294 years ago
ipdecap preview

ipdecap

GitHublpefferkorn/ipdecap

Decapsulate traffic encapsulated within GRE, IPIP, 6in4, ESP (ipsec) protocols, can also remove IEEE 802.1Q (virtual lan) header. Works with pcap…
encryption-decryption-toolsforensicsnetwork-forensics+3
357 years ago
sshconfig-lint preview

sshconfig-lint

GitHubnoah4ever/sshconfig-lint

Rule-based linter for OpenSSH client config files that detects duplicate hosts, missing identity files, weak algorithms, wildcard ordering issues,…
code-analysisconfiguration-auditingdevsecops+3
2317 days ago
http-protocol-exfil preview

http-protocol-exfil

GitHubricardojoserf/http-protocol-exfil

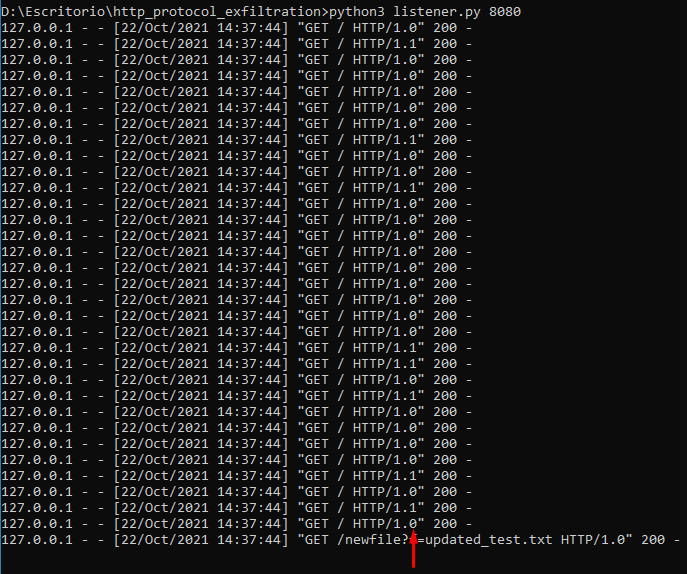
Exfiltrate files using the HTTP protocol version ("HTTP/1.0" is a 0 and "HTTP/1.1" is a 1)

data-exfiltrationnetwork-security
244 years ago
Previous123456Next