AntiOreans-CodeDevirtualizer

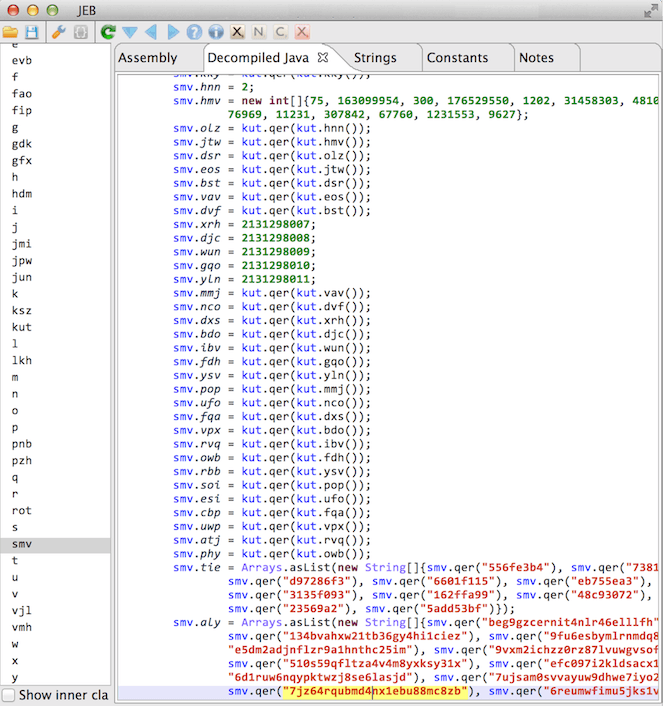
IDA 6.8 plugin that devirtualizes Themida's FISH virtual machine (2.2.5.0-2.2.7.0), restoring native code from protected binaries for reverse…

IDA 6.8 plugin that devirtualizes Themida's FISH virtual machine (2.2.5.0-2.2.7.0), restoring native code from protected binaries for reverse…

WslinkVMAnalyzer is a tool to facilitate analysis of code protected by a virtual machine featured in Wslink malware

Vibe Reverse Engineer with IDA Pro: An interface for IDA in SQL via live virtual tables. Don't let appearances deceive you! :)

A tool to extract RTTI information from Delphi executables, written in pure Python

Windows XP 32-Bit Bootkit

Incarcero is a tool that creates Virtual Machines (VMs) preconfigured with malware analysis tools and security settings tailored for malware analysis…

Generate polymorphic, position-independent virtual machines (PIVMs) from arbitrary x86/x64 shellcode.

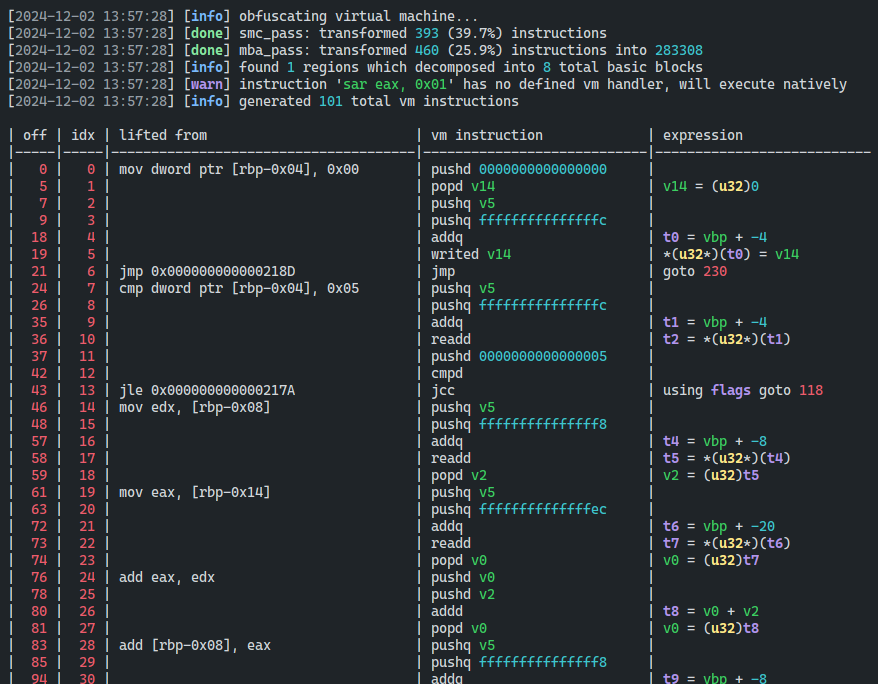
An x86-64 code virtualizer for VM based obfuscation

Public malware techniques used in the wild: Virtual Machine, Emulation, Debuggers, Sandbox detection.

A Virtual Machine For Assessing Android applications, Reverse Engineering and Malware Analysis

Virtual Machine Introspection, Tracing & Debugging

Android virtual machine and deobfuscator

OpenClarity is an open source platform built to enhance security and observability of cloud native applications and infrastructure

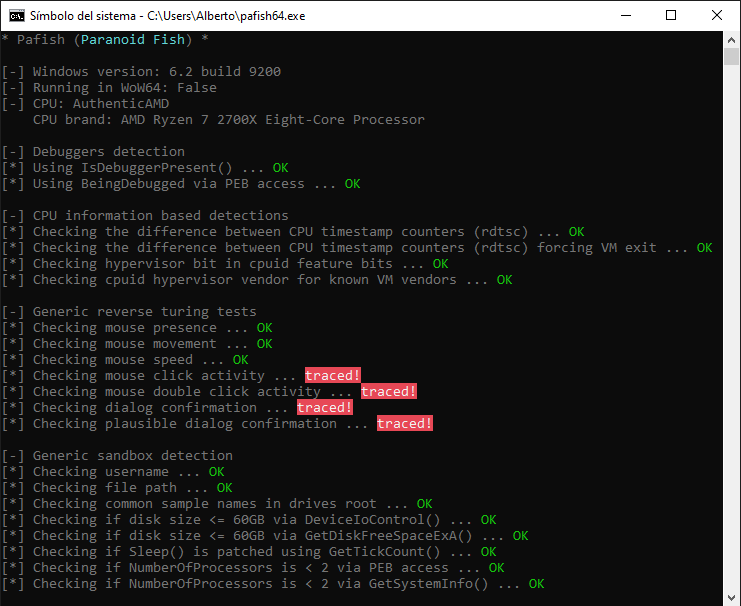
Pafish is a testing tool that uses different techniques to detect virtual machines and malware analysis environments in the same way that malware…

Python scriptable Reverse Engineering Sandbox, a Virtual Machine instrumentation and inspection framework based on QEMU

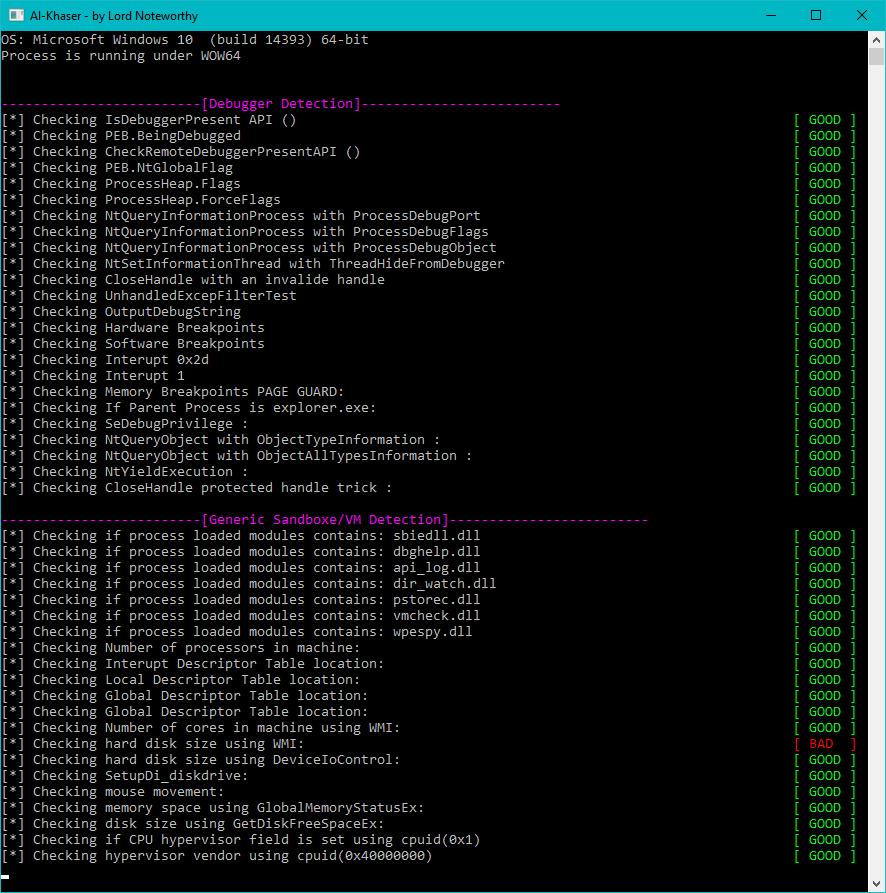
Anti Virtulization, Anti Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, VM Detect package. Windows ONLY.

Threat Pursuit Virtual Machine (VM): A fully customizable, open-sourced Windows-based distribution focused on threat intelligence analysis and…