
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
16 results
SwishDbgExt preview

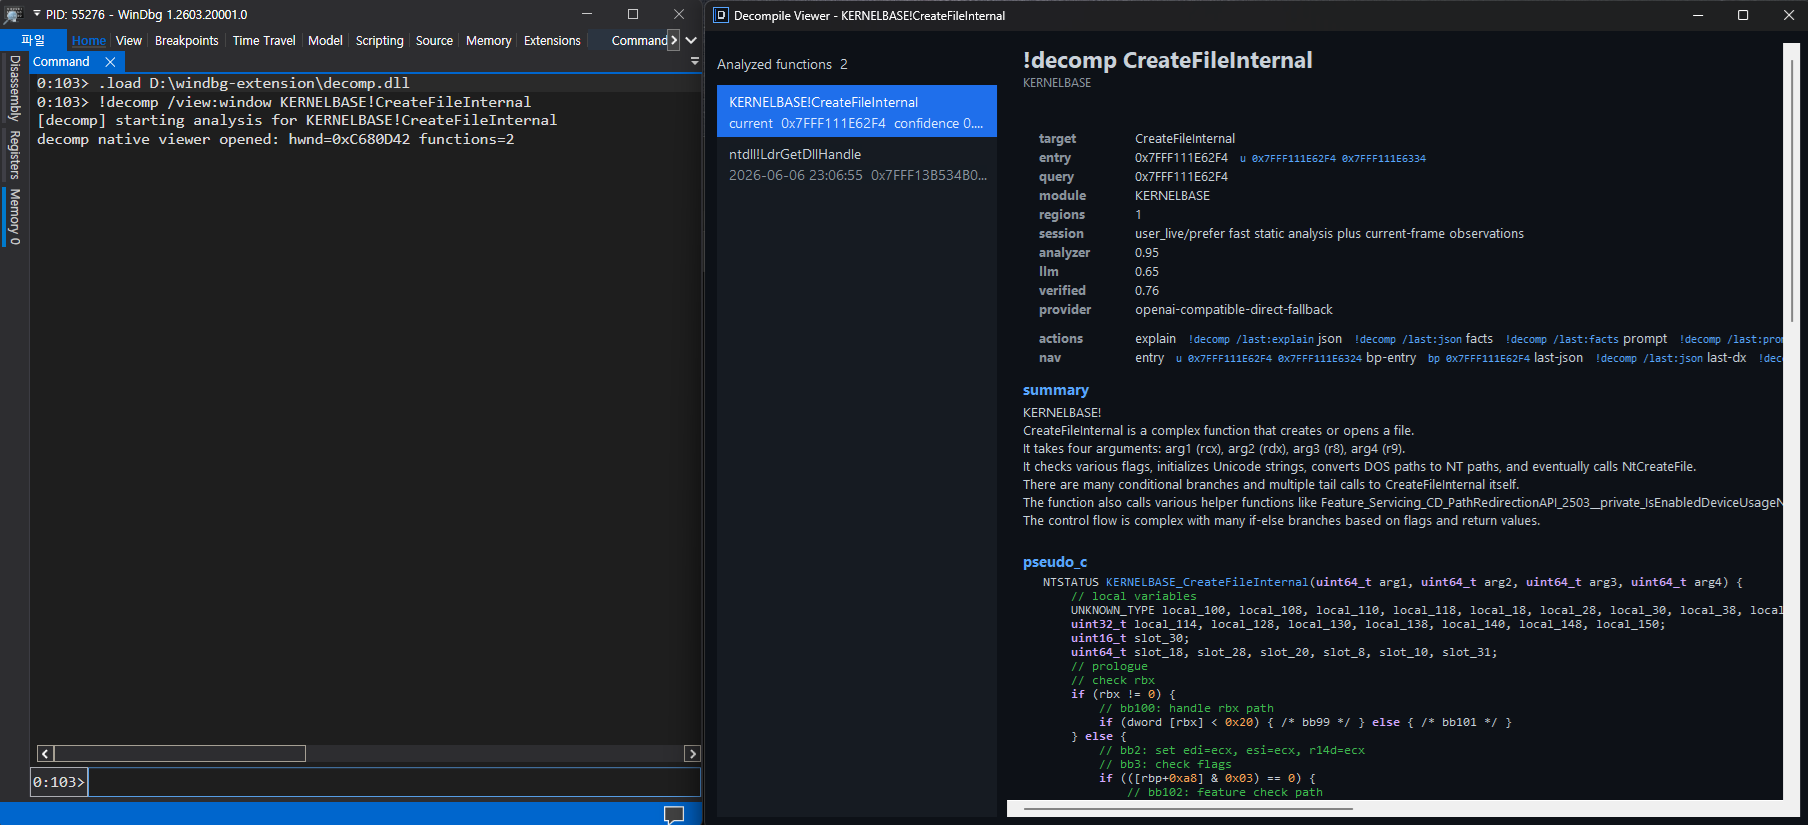
SwishDbgExt

GitHubmagnetforensics/swishdbgext

Incident Response & Digital Forensics Debugging Extension
debuggersdigital-forensicsincident-response+3
3997 years ago
windbg-decompile-ext preview

windbg-decompile-ext

GitHubkernullist/windbg-decompile-ext

WinDbg x64 extension that disassembles live functions and uses an LLM to produce verified pseudocode.
ai-assisted-reversingbinary-analysisbinary-exploitation+8
1103 months ago
CVE-2023-38831 preview

CVE-2023-38831

GitHubmishra0230/cve-2023-38831

CVE-2023-38831 - WinRAR
binary-exploitationeducationexploitation+8
8 months ago
browser-xpi-malware-scanner preview

browser-xpi-malware-scanner

GitHubernos/browser-xpi-malware-scanner

A comprehensive browser extension (.xpi) malware scanner which checks for many common malware tricks like:, credential-stealers obfuscation tactics,…
code-analysiseducationforensics+5
84 months ago
GhidrAssist preview

GhidrAssist

GitHubsymgraph/ghidrassist

An LLM extension for Ghidra to enable AI assistance in RE.

ai-assisted-reversingbinary-analysisdebuggers+5
7294 days ago
malicious_extension_sentry preview

malicious_extension_sentry

GitHubtoborrm9/malicious_extension_sentry

Malicious Extension Database

curated-resourcesdefensive-toolseducation+6
2061 day ago
malwarescanner preview

malwarescanner

GitHubpassword123456/malwarescanner

Hash-based malware scanner for incident response. Scans files recursively using known malware hashes, supports multithreading, extension filtering,…
hash-analysisincident-responsemalware-analysis+1
901 year ago
sorry-ransomware-analysis preview

sorry-ransomware-analysis

GitHubhabibkaratas/sorry-ransomware-analysis

Sorry ransomware (.sorry) IOCs, YARA rules and forensic analysis - CVE-2026-41940 cPanel campaign
cryptographydigital-forensicsforensics+4
64 months ago
Ghidrathon preview
Archived

Ghidrathon

GitHubmandiant/ghidrathon

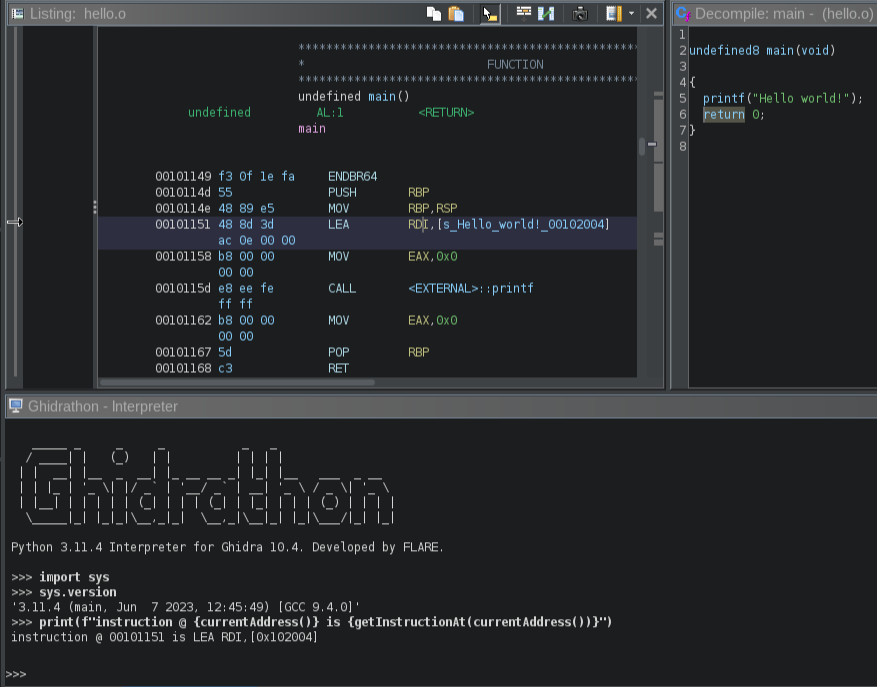
The FLARE team's open-source extension to add Python 3 scripting to Ghidra.
binary-analysismalware-analysisreverse-engineering+1
7892 years ago
Dissecting-CVE-2026-0628-Chromium-Extension-Privilege-Escalation preview

Dissecting-CVE-2026-0628-Chromium-Extension-Privilege-Escalation

GitHubsastraadiwiguna-purpleeliteteaming/dissecting-cve-2026-0628-chromium-extension-privilege-escalation

Technical dissection of CVE-2026-0628, a Chromium WebView privilege escalation vulnerability, including root cause analysis, PoC exploit, detection…
digital-forensicsexploitationmalware-analysis+3
17 months ago
DECAF preview

DECAF

GitHubdecaf-project/decaf

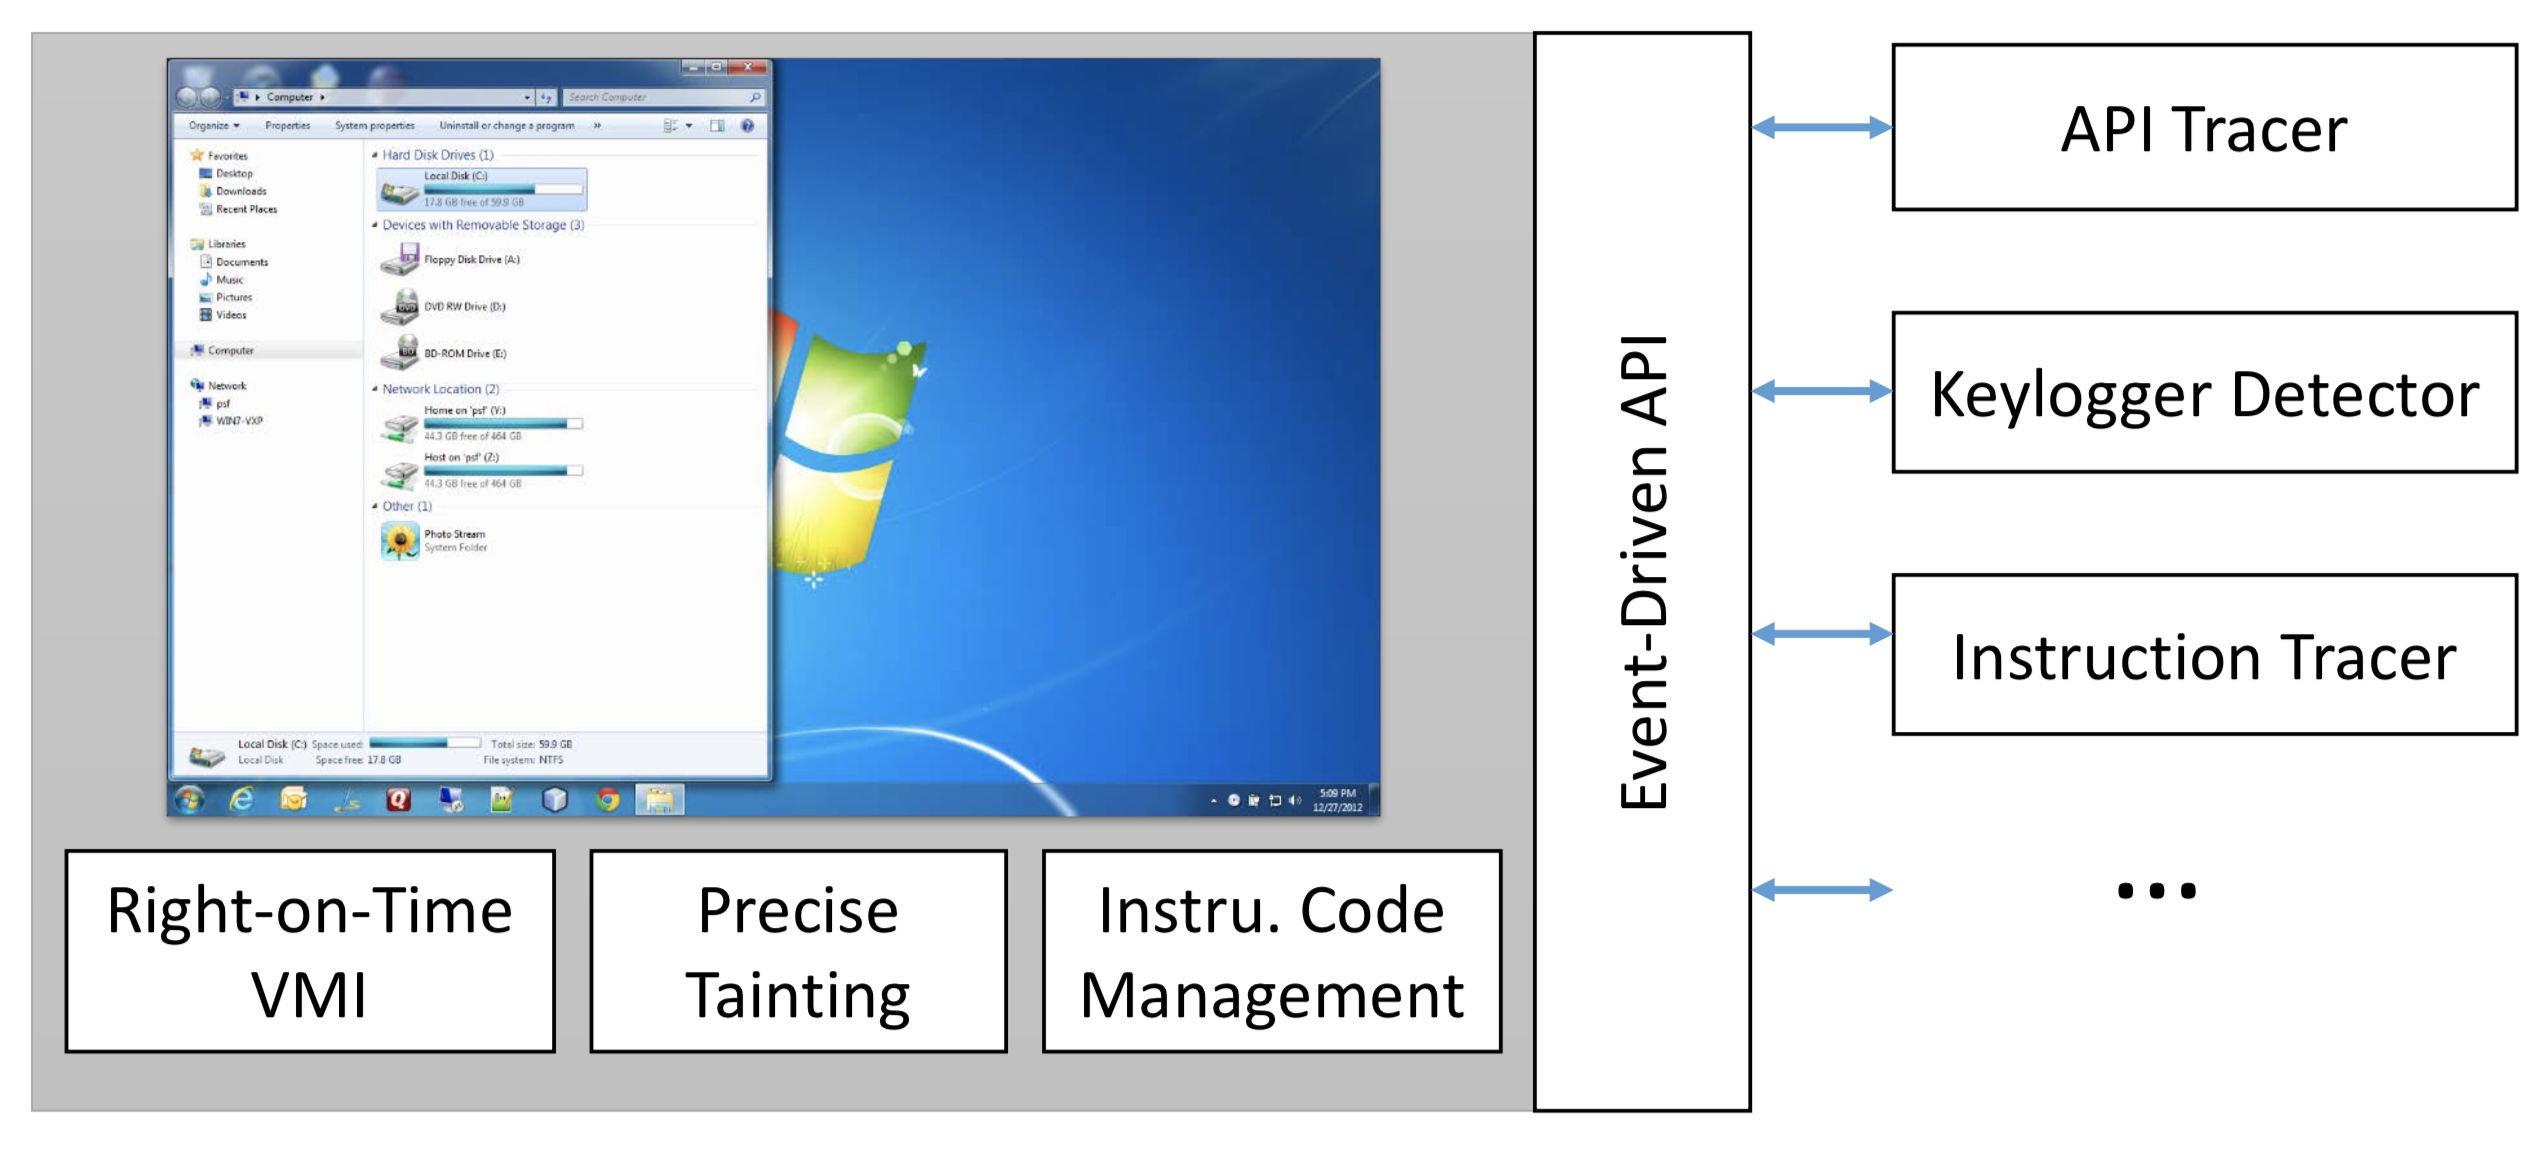
DECAF (short for Dynamic Executable Code Analysis Framework) is a binary analysis platform based on QEMU. This is also the home of the DroidScope…
android-securitybinary-analysisdynamic-analysis-sandboxing+2
8415 years ago
kaiju preview

kaiju

GitHubcmu-sei/kaiju

CERT Kaiju is a binary analysis framework extension for the Ghidra software reverse engineering suite. This repository is a "mirror" -- please file…
binary-analysisfirmware-analysismalware-analysis+2
1476 months ago
cuckoo-droid preview

cuckoo-droid

GitHubidanr1986/cuckoo-droid

CuckooDroid - Automated Android Malware Analysis with Cuckoo Sandbox.
android-securitydynamic-analysis-sandboxingmalware-analysis+1
6089 years ago
processhacker-mcp preview

processhacker-mcp

GitHubillegal-instruction-co/processhacker-mcp

Runtime process analysis and memory hacking MCP server for AI agents. Supports dynamic extension loading, read-only mode, audit logging, and…

debuggersdynamic-analysis-sandboxingexploitation+7
517 months ago
vscode-github-token-grab-extension preview

vscode-github-token-grab-extension

GitHubammaraskar/vscode-github-token-grab-extension

Extension to grab github token from VSCode
data-exfiltrationmalware-analysissupply-chain-security+1
93 months ago
MEC preview

MEC

GitHubelevenpaths/mec

MEC

defensive-toolseducationmalware-analysis+1
37 years ago