
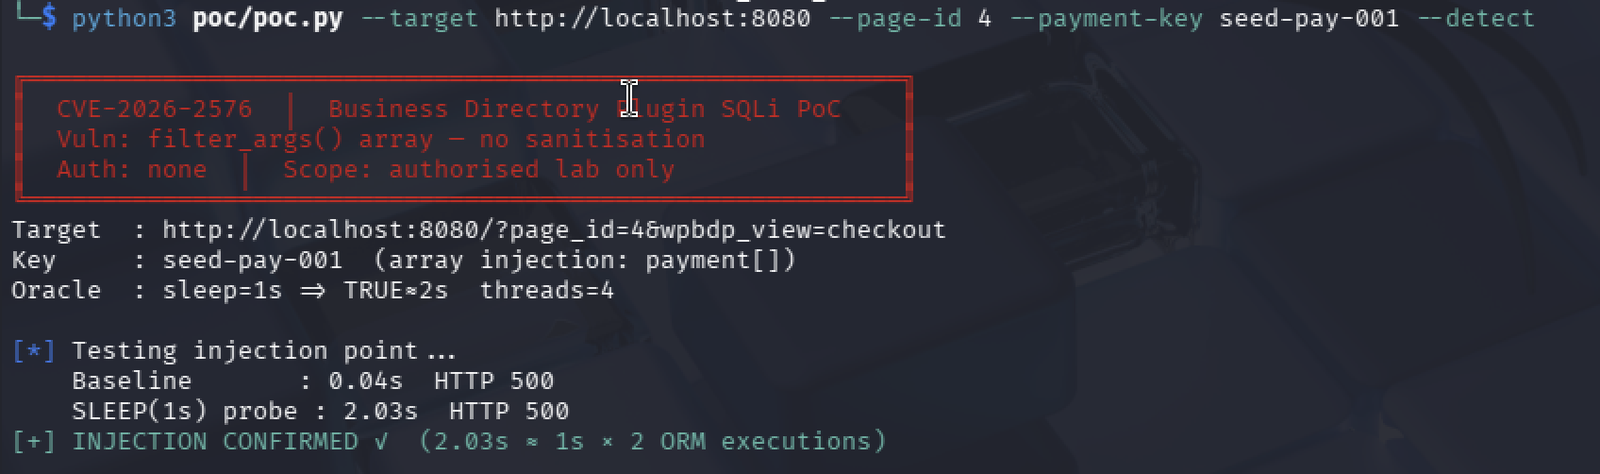
CVE_2026_2576_PoC
 sowatkheang/cve_2026_2576_poc
CVE-2026-2576 — Business Directory Plugin SQLi PoC (Local Setup). Unauthenticated Time-Based Blind SQL Injection Business Directory Plugin for…
educationexploitationlabs-practice+3
2
sowatkheang/cve_2026_2576_pocCVE-2026-2576 — Business Directory Plugin SQLi PoC (Local Setup). Unauthenticated Time-Based Blind SQL Injection Business Directory Plugin for…
 rat5ak/cve-2026-61946-easy-appointments-idor
CVE-2026-61946: Unauthenticated IDOR in Easy Appointments <= 3.12.27
 m0d0ri205/wargame-tarpioka
YISF 2024 CTF-Web (Directory Traversal via ".tar" file, CVE-2007-4559), easy
 r3fr4kt/shocker-tjnull-oscp-
Structured HTB walkthrough demonstrating Shellshock (CVE-2014-6271) exploitation via CGI directory fuzzing and privilege escalation through…
 realatharva15/polkit-cve-2021-3560_writeup
beginner friendly write-up for the TryHackMe easy level module- polkit:CVE-2021-3560
 nullbyte8080/cve-2026-36227
Benign proof-of-concept for CVE-2026-36227, a path traversal vulnerability in Easy Chat Server 3.1 user registration. Demonstrates unauthorized file…
 llamaonsecurity/cve-2018-12533
Payload generator and proof-of-concept exploit for CVE-2018-12533 (Richfaces deserialization/EL injection) with Docker-based vulnerable environment…
 netw0rk7/cve-2015-3306-home-lab
CVE-2015-3306 - ProFTPD - RCE Home Lab setup (Docker) easy to use for Red Teaming or Penetration Testing
 sharma01672/traveller-htb
Traveller is an Easy Linux machine featuring a Joomla 4.2.7 travel booking website vulnerable to CVE-2023-23752, an unauthenticated REST API…
 5kr1pt/roundcube_cve-2025-49113
Explicação + Lab no THM
 r3fr4kt/popcorn-tjnull-oscp-
Popcorn HTB write-up covering advanced directory fuzzing, file upload bypass via magic numbers/extension spoofing using Burp Suite, and privilege…

 rode0day/fuzzer-testing
Docker images for testing fuzzers on the Rode0day corpora