
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
74 results
RawHive preview

RawHive

GitHubnmht3t/rawhive

Cobalt Strike BOF that extracts selected Windows registry hives directly from a raw NTFS volume by parsing NTFS metadata and reading file data…
digital-forensicsdisk-forensicsexploitation+4
93
24 days ago
Crow-Eye preview

Crow-Eye

GitHubghassan-elsman/crow-eye

Open-source Windows forensics engine that acquires, parses, and correlates artifacts (MFT, USN, Registry, etc.) to reconstruct timelines with…

defensive-toolsdigital-forensicsdisk-forensics+3
1111 day ago
TuxResponse preview

TuxResponse

GitHubla3ar0v/tuxresponse

Automated Linux incident response script with live triage, memory acquisition (LiME), disk imaging, YARA scanning, and HTML report generation.
digital-forensicsdisk-forensicsforensics+5
906 months ago
libqcow preview

libqcow

GitHublibyal/libqcow

Library and tools to access the QEMU Copy-On-Write (QCOW) image format
data-recoverydigital-forensicsdisk-forensics+2
624 months ago
ddrescue preview

ddrescue

GitHubgnu-mirror-unofficial/ddrescue

Copies data from damaged or failing storage devices, handles read errors, and performs efficient rescue operations to recover as much data as…
data-recoverydigital-forensicsdisk-forensics
16 years ago
osxcollector preview
Archived

osxcollector

GitHubyelparchive/osxcollector

A forensic evidence collection & analysis toolkit for OS X
digital-forensicsdisk-forensicsforensics+3
1.9k7 years ago
dfir-toolkit preview
Archived

dfir-toolkit

GitHubdfir-dd/dfir-toolkit

CLI tools for forensic investigation of Windows artifacts

digital-forensicsdisk-forensicsforensics+2
3551 year ago
flare-floss preview

flare-floss

GitHubmandiant/flare-floss

FLARE Obfuscated String Solver - Automatically extract obfuscated strings from malware.

ai-assisted-reversingbinary-analysisdigital-forensics+8
4.1k13 days ago
forensictools preview

forensictools

GitHubcristianzsh/forensictools

Collection of forensic tools
binary-analysisdata-recoverydigital-forensics+7
7012 months ago
nightHawkResponse preview

nightHawkResponse

GitHubbiggiesmallsag/nighthawkresponse

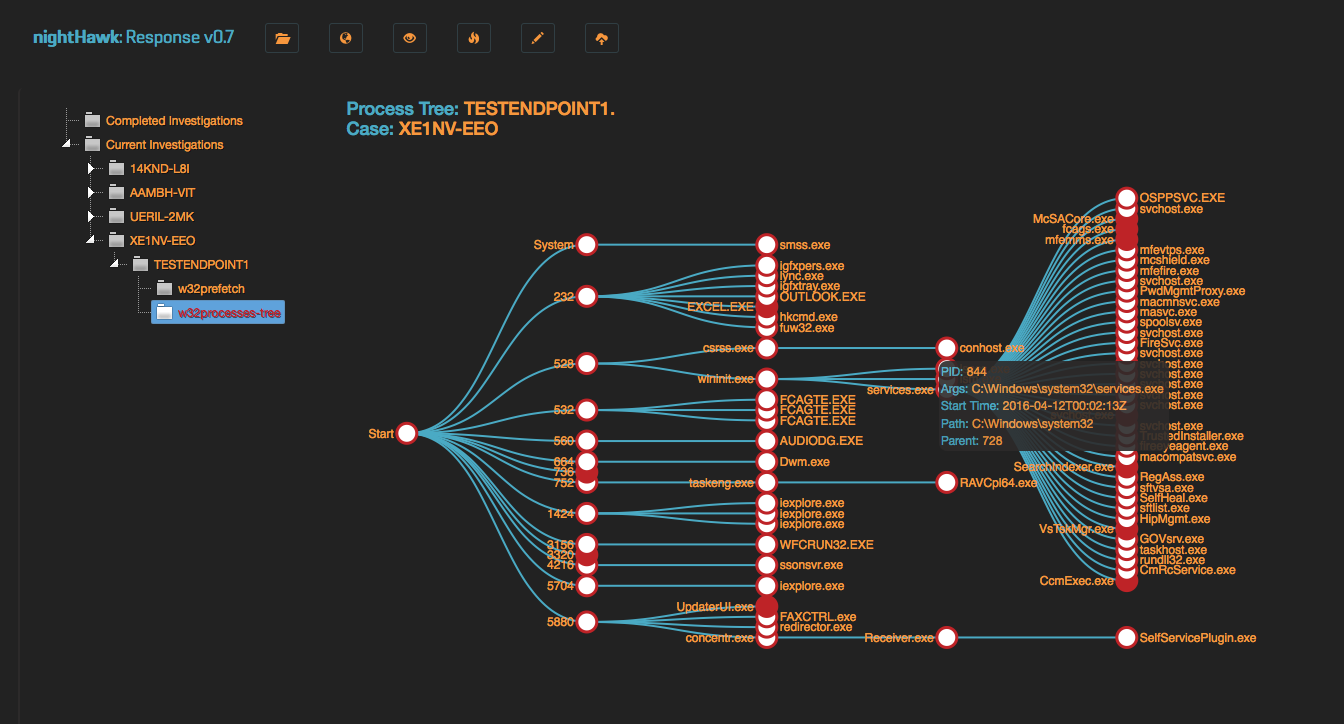
Incident Response Forensic Framework

digital-forensicsdisk-forensicsforensics+7
6076 years ago
truehunter preview

truehunter

GitHubadoreste/truehunter

Truehunter

data-recoverydigital-forensicsdisk-forensics+2
317 years ago
veeam-velociraptor preview

veeam-velociraptor

GitHubsynacktiv/veeam-velociraptor

Proof-of-concept Velociraptor artifacts pack to showcase a remote Veeam forensics pipeline.

digital-forensicsdisk-forensicsforensics+1
12 years ago
LAB-DFIR-cve-2023-38831 preview

LAB-DFIR-cve-2023-38831

GitHubra3edaj/lab-dfir-cve-2023-38831

d

digital-forensicsdisk-forensicseducation+6
2 years ago
mig preview
Archived

mig

GitHubmozilla/mig

Distributed & real time digital forensics at the speed of the cloud
configuration-auditingdigital-forensicsdisk-forensics+6
1.2k7 years ago
Disk-Arbitrator preview

Disk-Arbitrator

GitHubaburgh/disk-arbitrator

A Mac OS X forensic utility which manages file system mounting in support of forensic procedures.

data-recoverydigital-forensicsdisk-forensics+2
7141 year ago
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

Forensic Scanner

digital-forensicsdisk-forensicsforensics+3
4113 years ago
usn_analytics preview

usn_analytics

GitHub4n6ist/usn_analytics

It's not just UsnJrnl (USN Journal Records/Change Journal Records) parser.

data-recoverydigital-forensicsdisk-forensics+1
248 years ago
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

Acquires the EBS disks of an AWS AMI you can launch, streaming snapshots via EBS direct APIs to a private S3 bucket with sha256 manifests and…

cloud-infrastructure-securitycloud-securitydata-recovery+5
2822 days ago
Previous12345Next