
Skip to content
KitploitKITPLOIT
ToolsBlog
Submit
ToolsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
122 results
ftw preview

ftw

GitHubcoreruleset/ftw

YAML-driven framework for testing Web Application Firewall (WAF) rules using OWASP Core Rule Set baselines. Automates regression detection and…

devsecopspenetration-testingvulnerability-scanners+2
142
4 years ago
Application-Security-Curriculum preview

Application-Security-Curriculum

GitHubowasp/application-security-curriculum

Structured curriculum for learning application security, covering secure coding, threat modeling, and DevSecOps practices. Designed for self-paced…

curated-resourcesdevsecopseducation+2
315 years ago
FIASSE preview

FIASSE

GitHubowasp/fiasse

A Framework for Integrating Application Security into Software Engineering (FIASSE) using the Securable Software Engineering Model (SSEM)
code-analysiscurated-resourcesdevsecops+7
1428 days ago
bom-view preview

bom-view

GitHubhristiy4n/bom-view

Static web application for viewing SBOMs and performing on-demand vulnerability scanning with osv.dev. Easily deployable to GitHub/GitLab Pages.
devsecopsstatic-analysissupply-chain-security+3
35 days ago
grepmarx preview

grepmarx

GitHuborange-cyberdefense/grepmarx

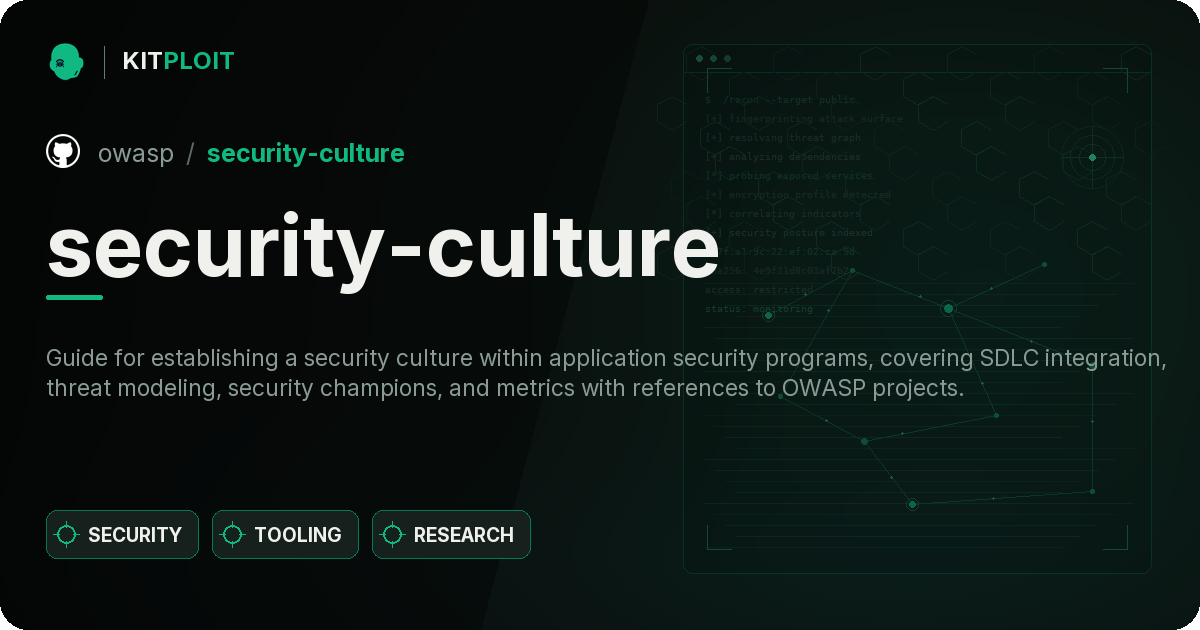
A source code static analysis platform for AppSec enthusiasts.

code-analysisdevsecopsstatic-analysis+3
2816 months ago
faraday_burp preview

faraday_burp

GitHubinfobyte/faraday_burp

Burp Extension for collaboration in Faraday
api-security-testingdevsecopspenetration-testing+3
131 year ago
security-culture preview

security-culture

GitHubowasp/security-culture

OWASP Security Culture repository

curated-resourcesdevsecopseducation+2
51 year ago
JShielder preview

JShielder

GitHubjsitech/jshielder

Hardening Script for Linux Servers/ Secure LAMP-LEMP Deployer/ CIS Benchmark

configuration-auditingdevsecopshardware-security+7
7807 years ago
CVE-2026-22018-Jenkins-Pipeline-Shared-Library-Code-Execution-via-Grab- preview

CVE-2026-22018-Jenkins-Pipeline-Shared-Library-Code-Execution-via-Grab-

GitHubgeorge0papasotiriou/cve-2026-22018-jenkins-pipeline-shared-library-code-execution-via-grab-

PoC for CVE-2026-22018, a critical Jenkins Pipeline Shared Library RCE via Groovy @Grab, demonstrating supply-chain code injection and mitigation…
devsecopsexploitationsupply-chain-security+2
1 month ago
medusa preview

medusa

GitHubpantheon-security/medusa

AI-first security scanner. NEW in v2026.7: Claude Code compromise detection — vet .claude/ hooks, permissions & skills before you clone — plus an…
ai-securitycloud-securitycode-analysis+8
9822 months ago
linux-baseline preview

linux-baseline

GitHubdev-sec/linux-baseline

InSpec-based compliance profile for auditing Linux system hardening against security baselines, ensuring consistent configuration across…

configuration-auditingdevsecops
8743 months ago
jackhammer preview

jackhammer

GitHubolacabs/jackhammer

Jackhammer - One Security vulnerability assessment/management tool to solve all the security team problems.
code-analysisconfiguration-auditingdevsecops+9
7397 years ago
legitify preview

legitify

GitHublegit-labs/legitify

Detect and remediate misconfigurations and security risks across all your GitHub and GitLab assets
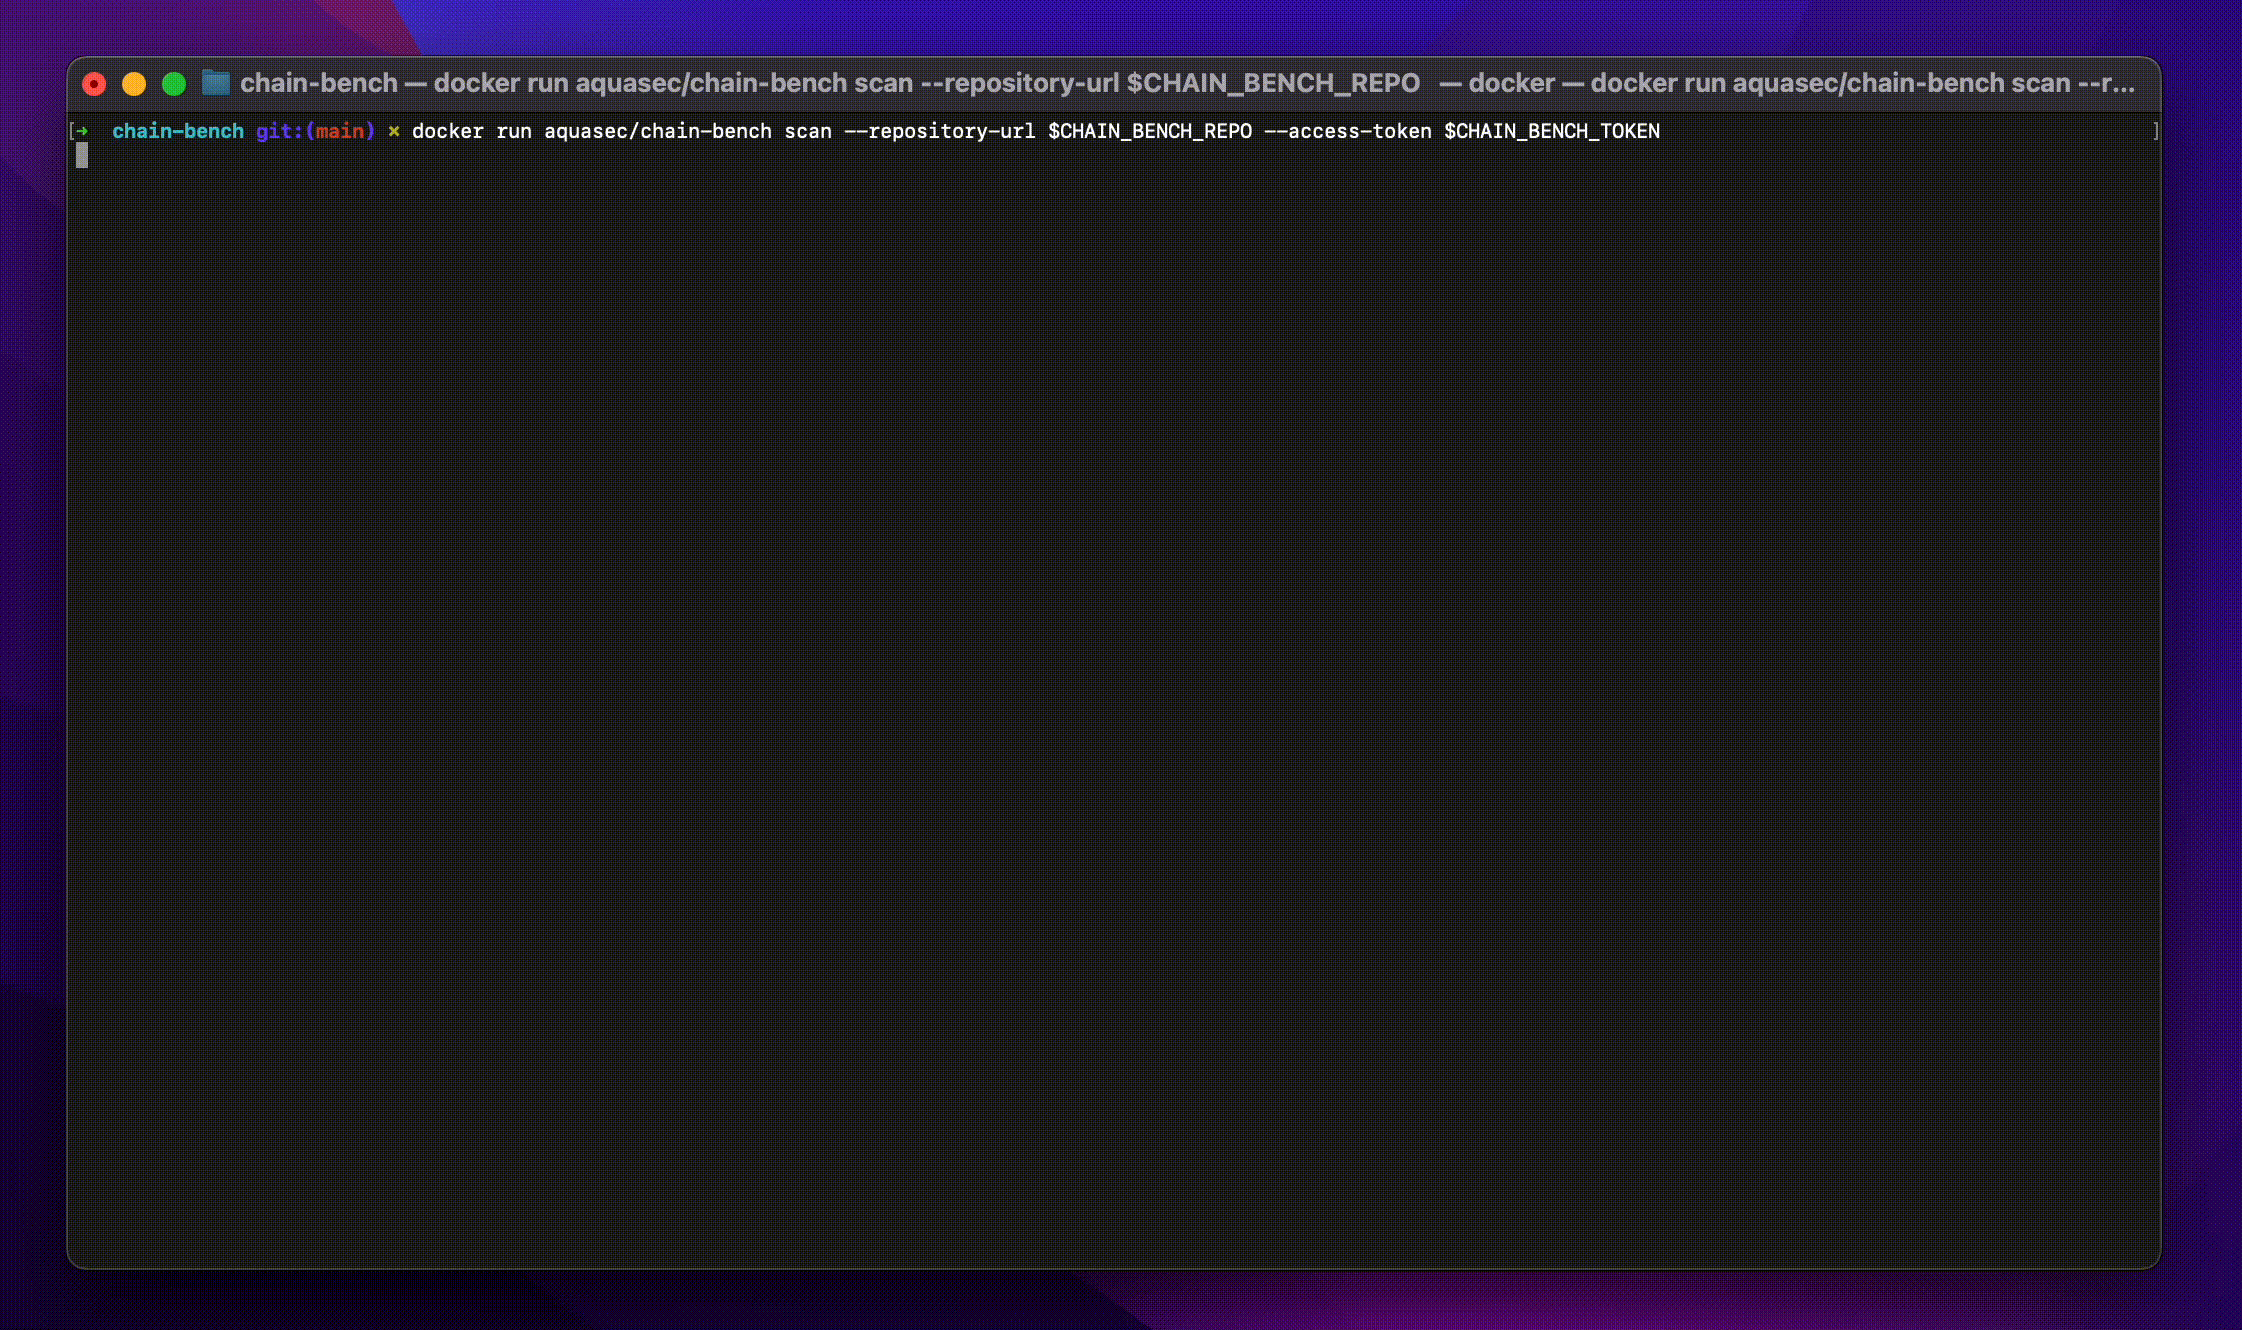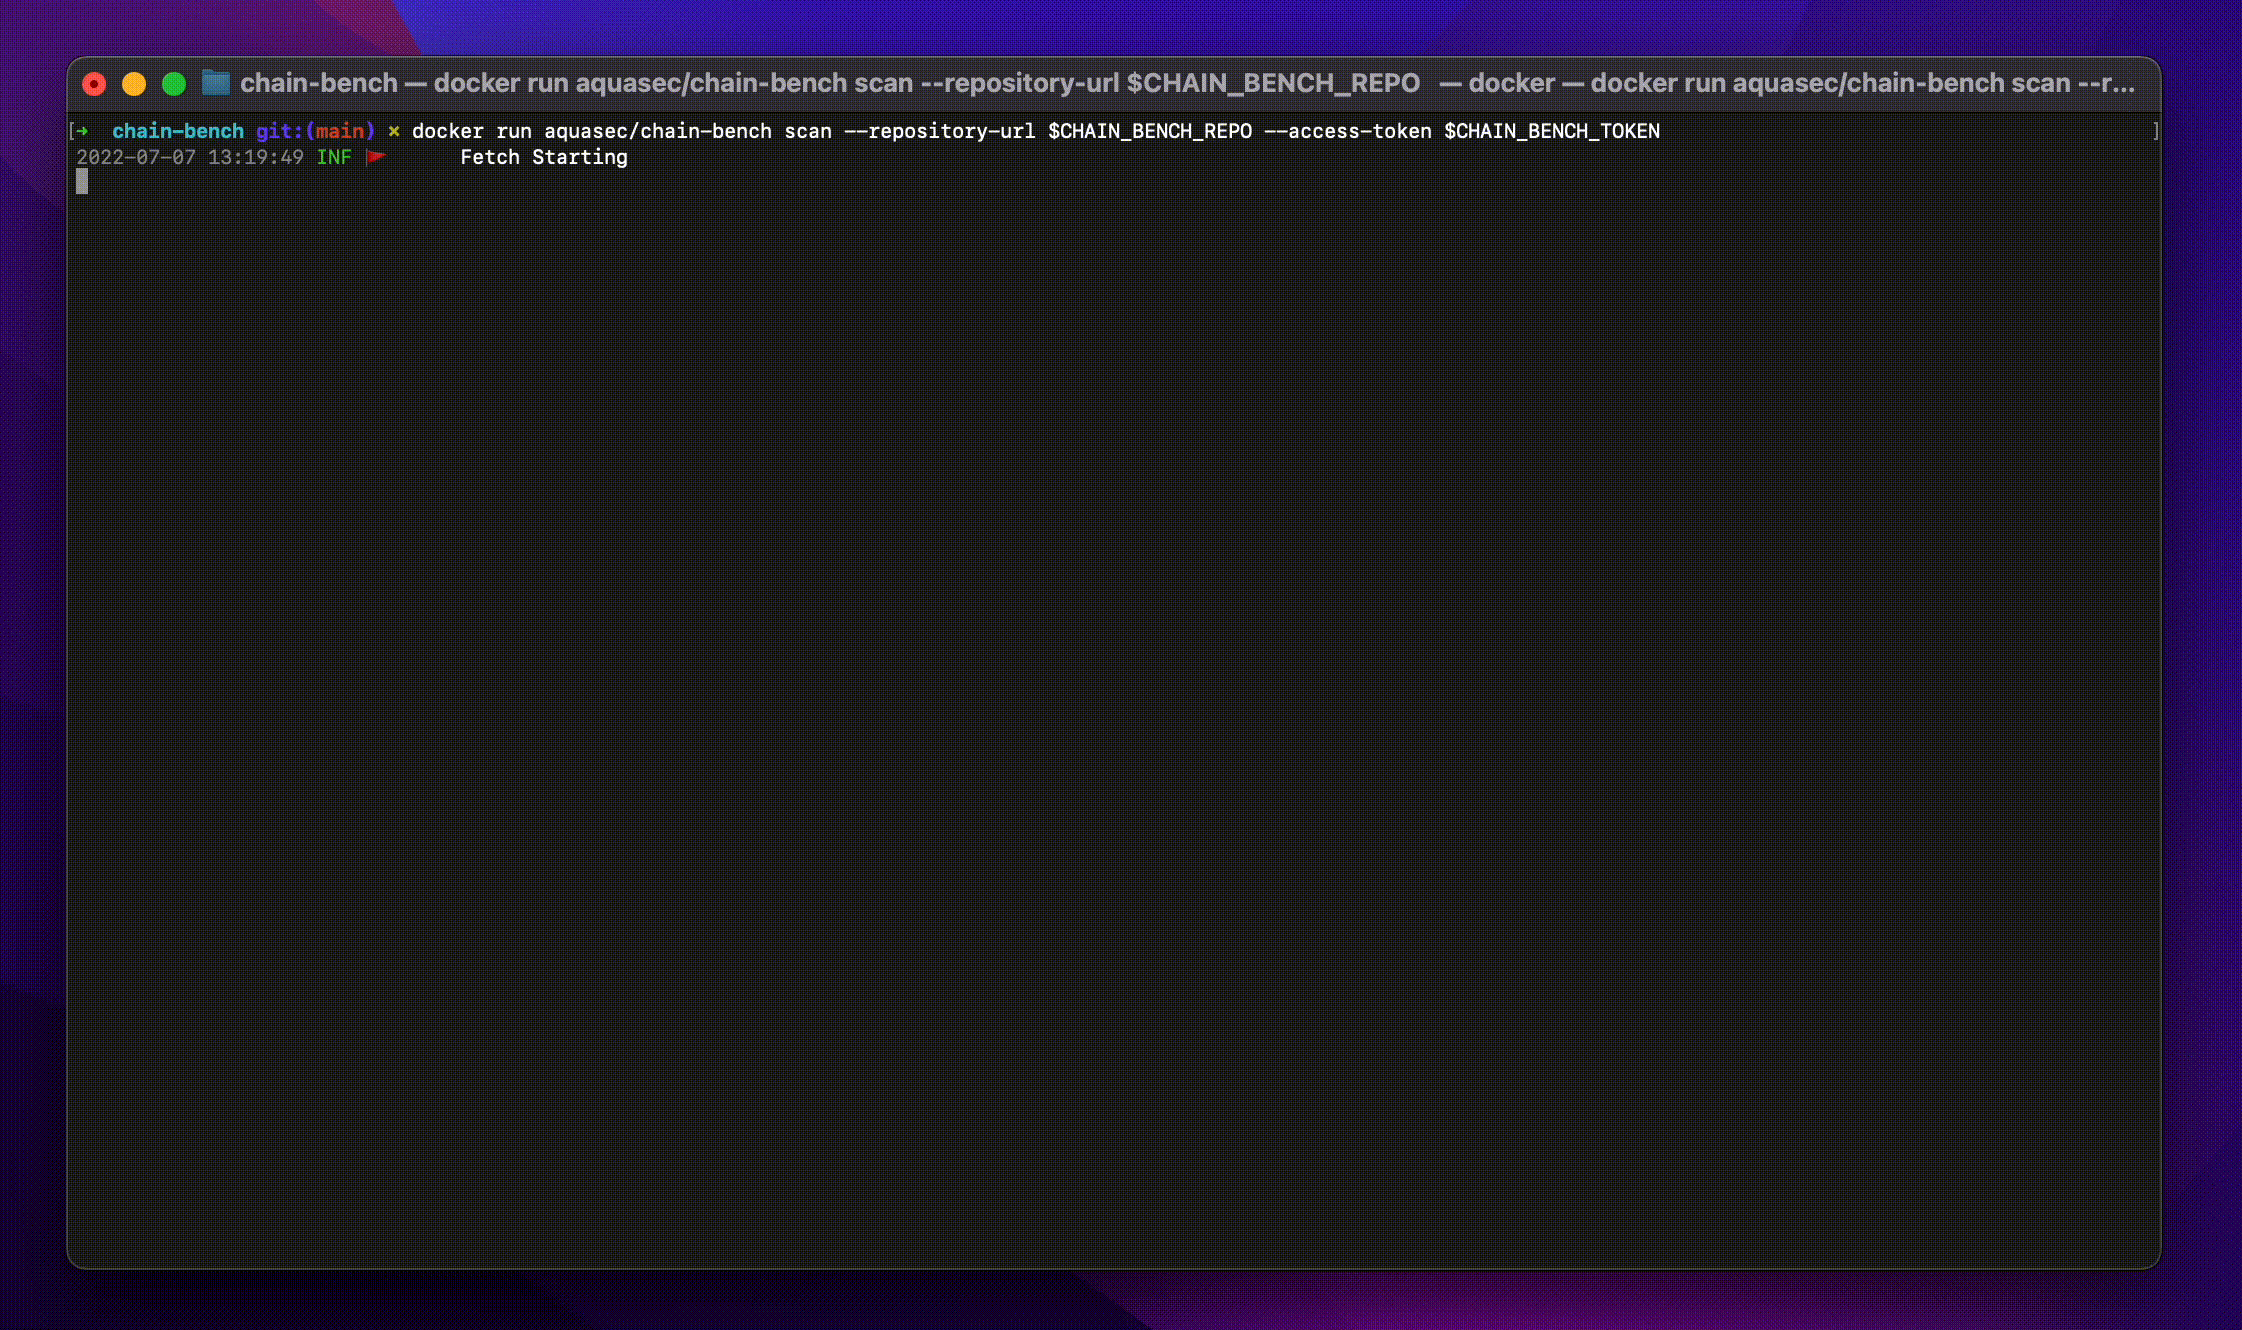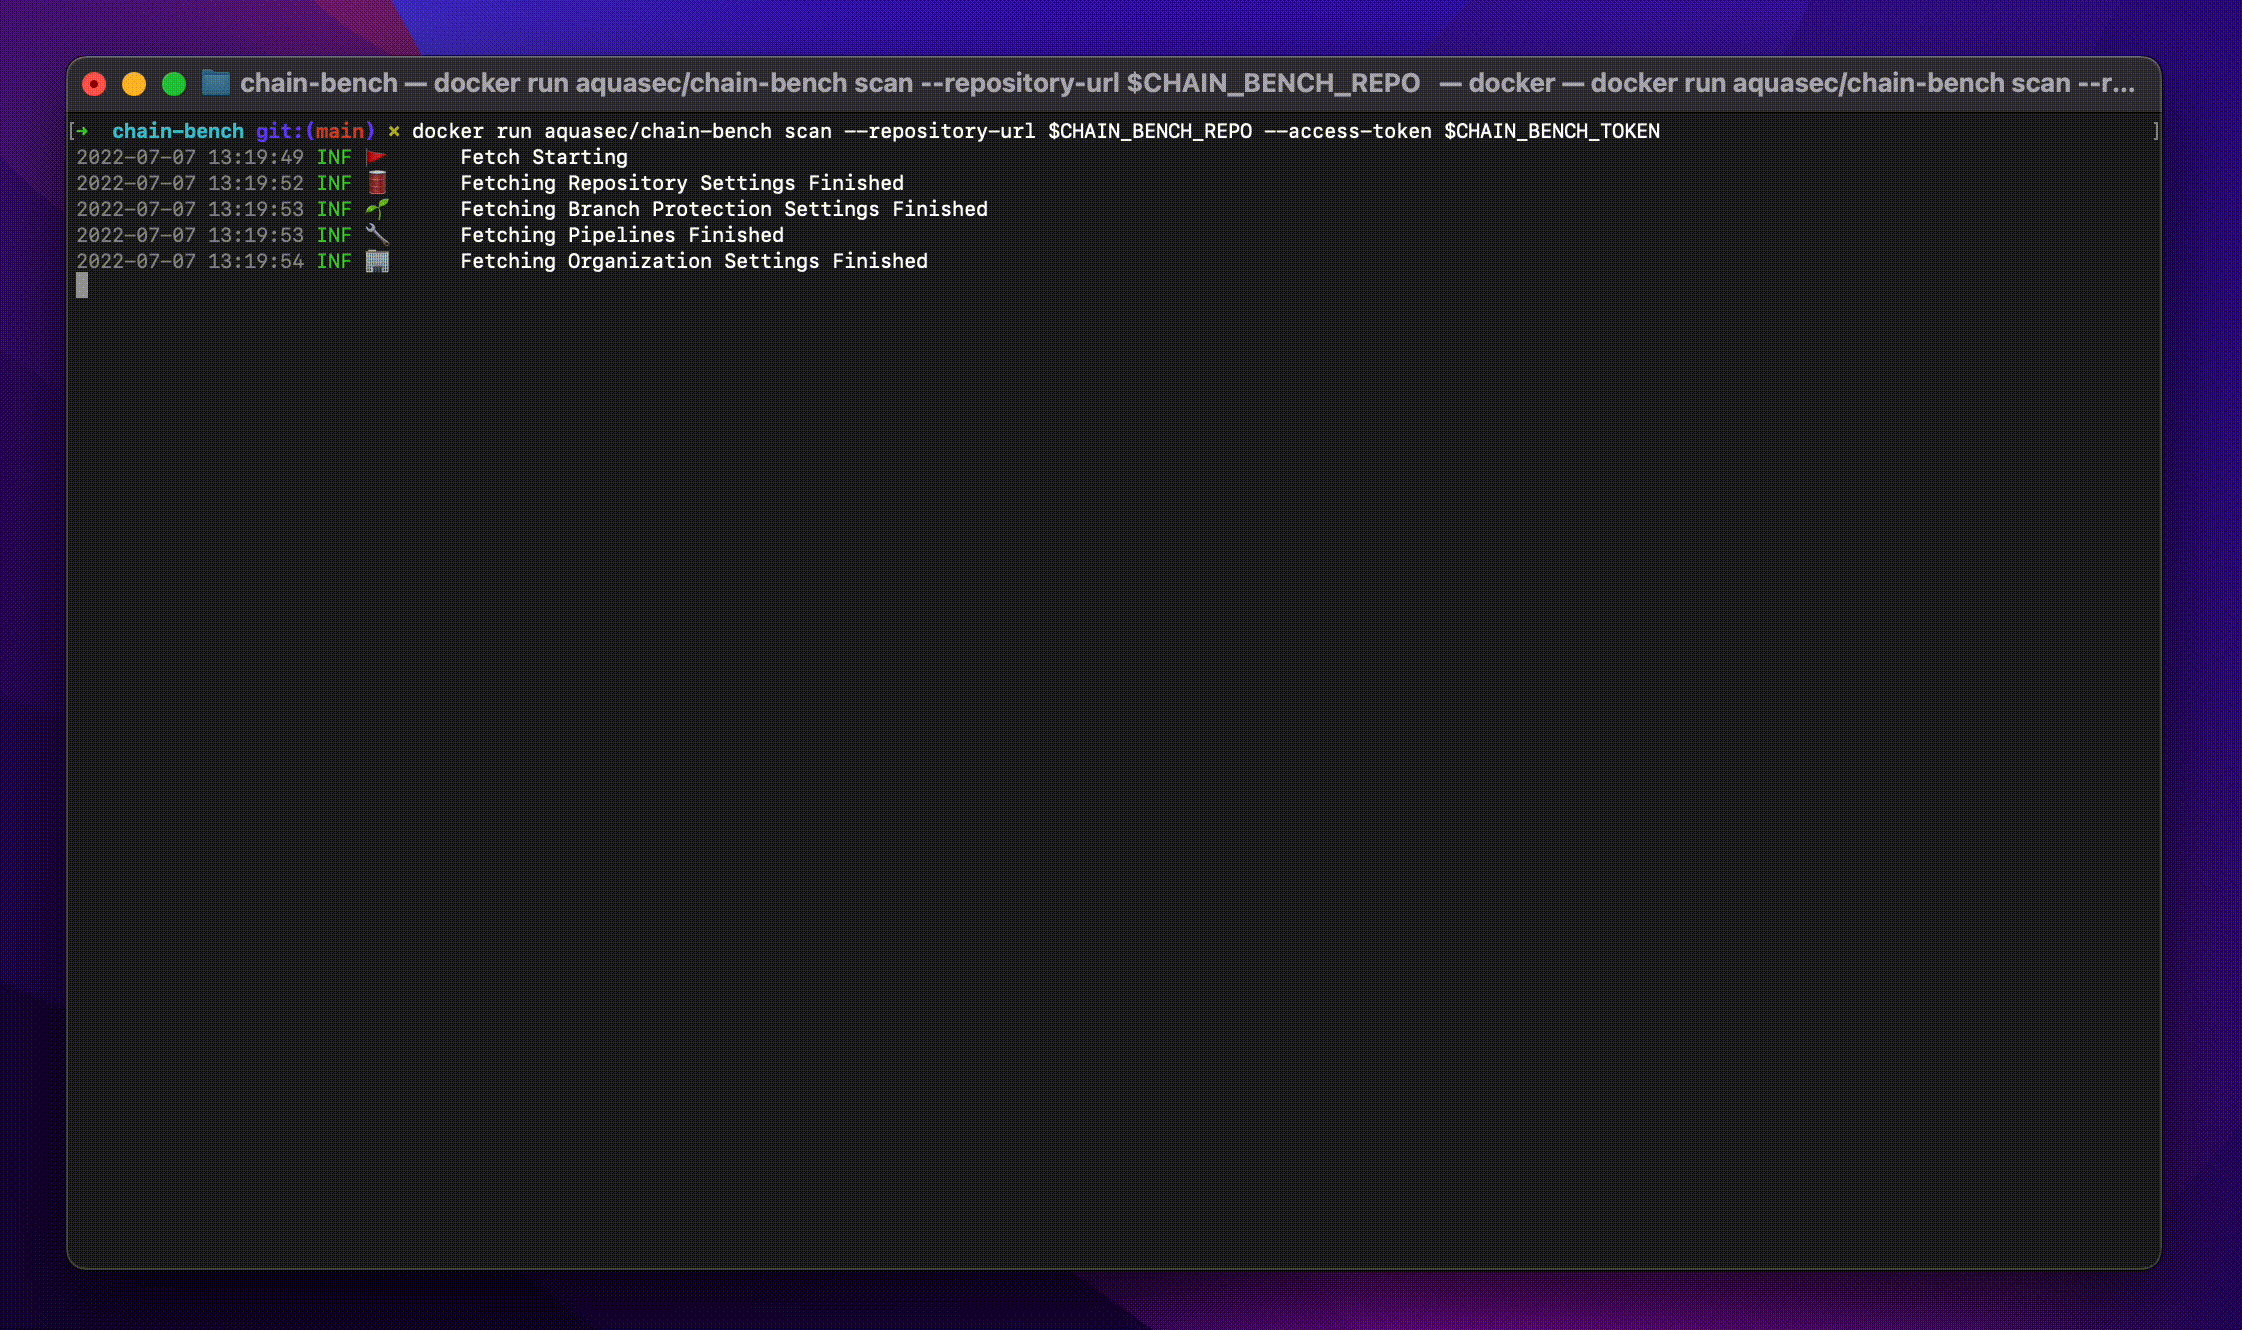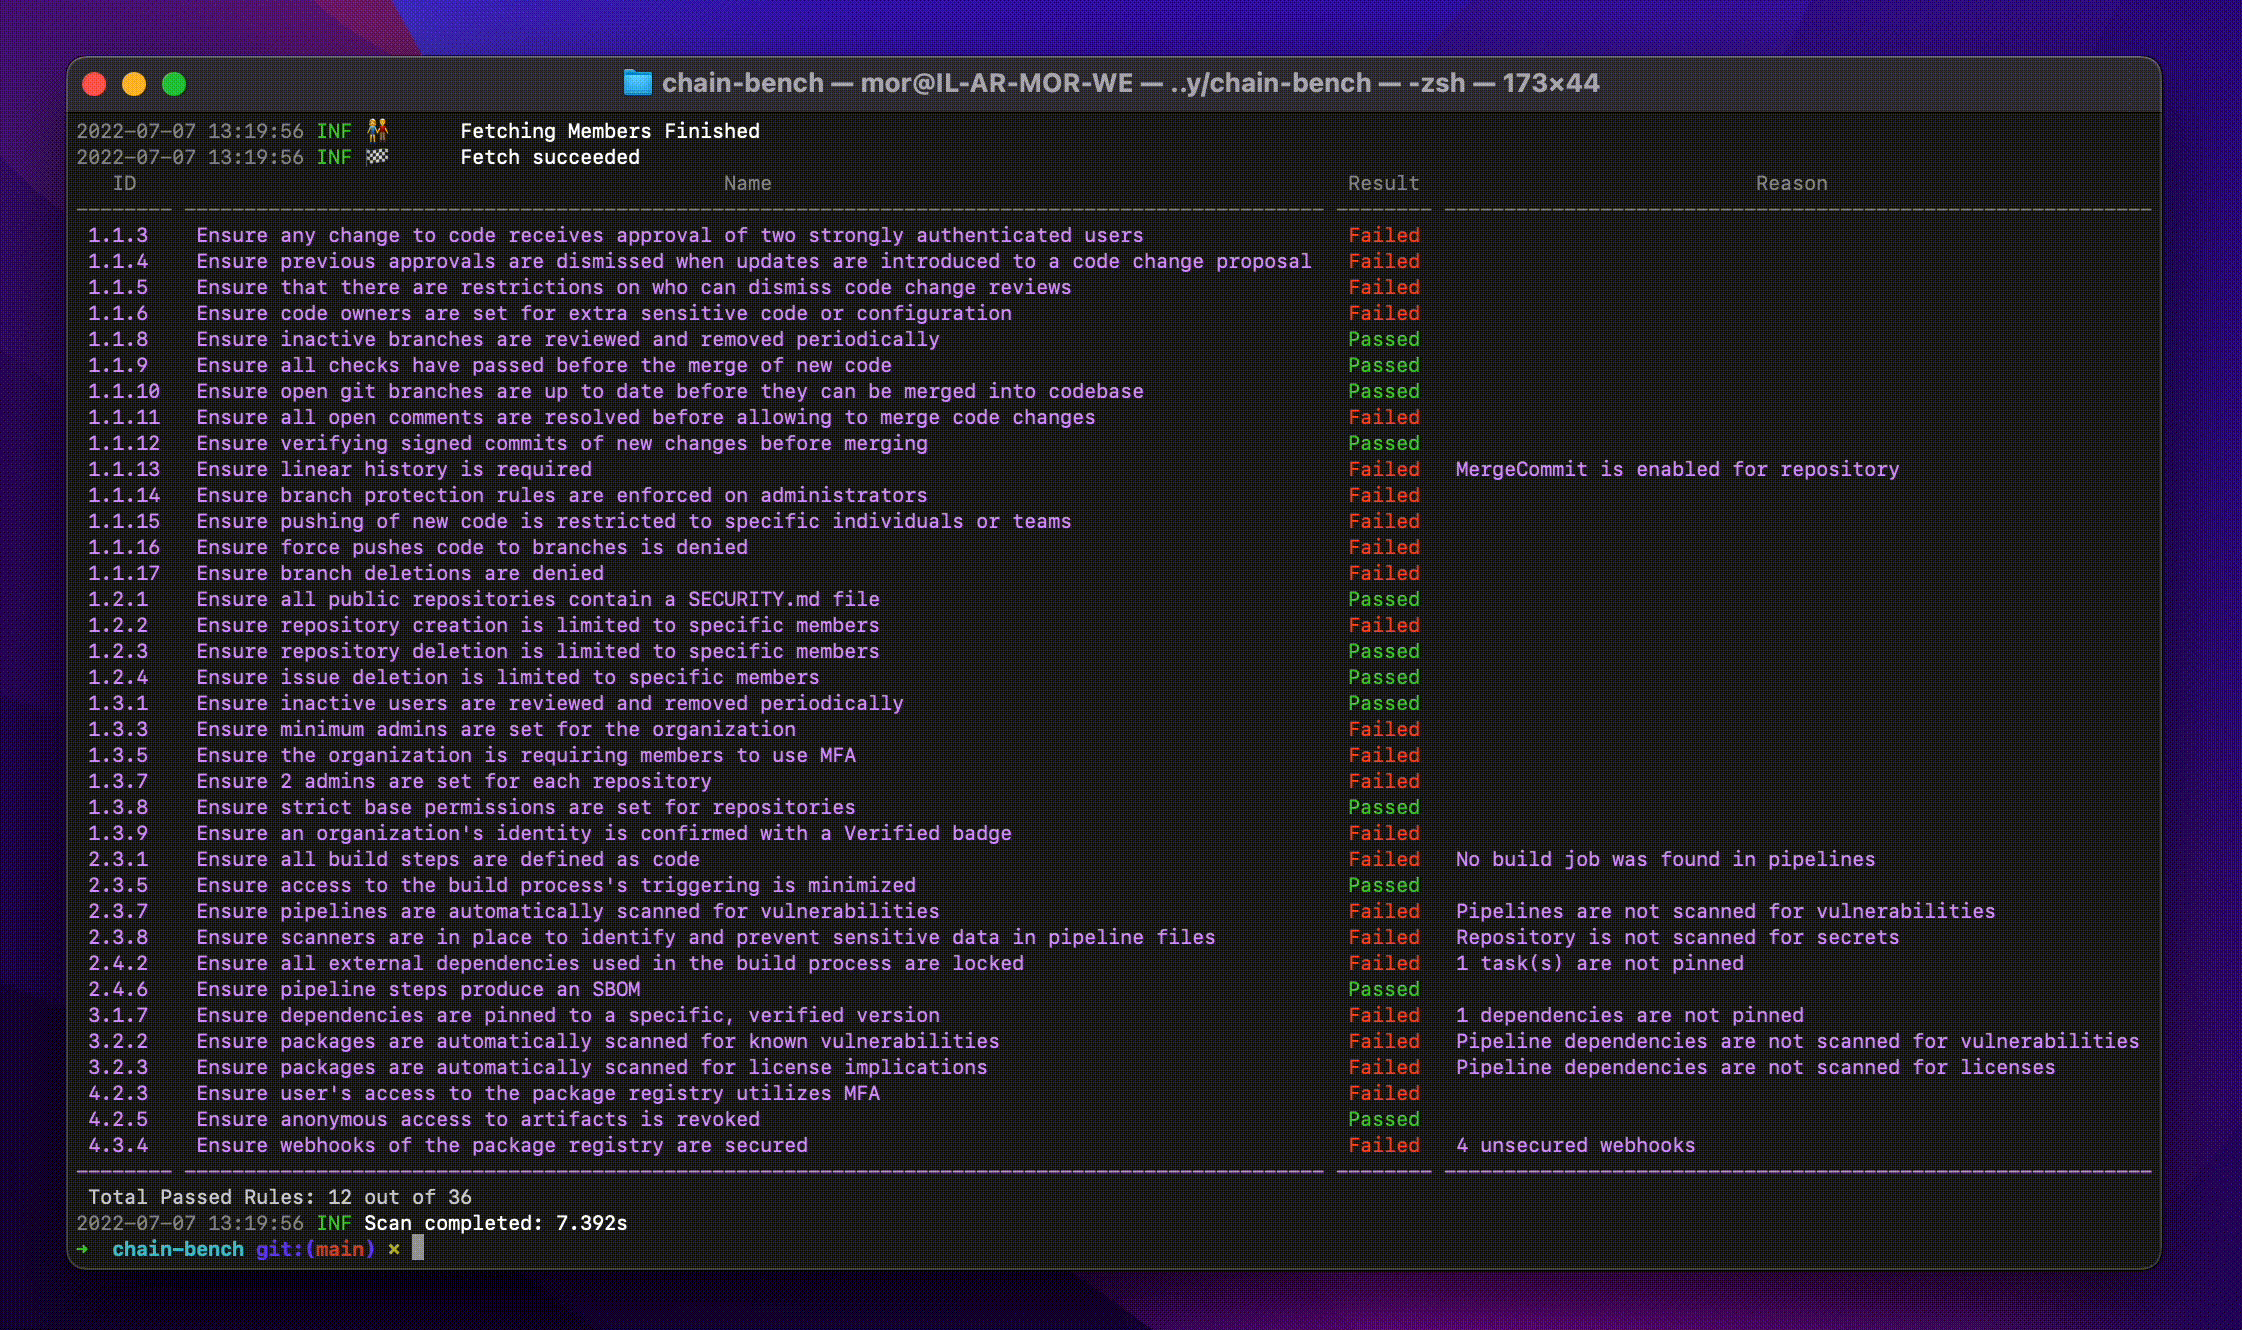
cloud-securityconfiguration-auditingdevsecops+3
8861 year ago
chain-bench preview

chain-bench

GitHubaquasecurity/chain-bench

Audits software supply chain security compliance against the CIS benchmark, scanning SCM settings, branch protections, dependencies, and CI/CD…

configuration-auditingdevsecopssupply-chain-security+1
7742 years ago
slowql preview

slowql

GitHubslowql/slowql

Next-generation SQL static analyzer written in Rust. 282+ rules. Zero false positives. Security, performance, reliability, cost, compliance, quality.…
code-analysisconfiguration-auditingdatabase-security+6
2272 months ago
Gixy-Next preview

Gixy-Next

GitHubmegamansec/gixy-next

Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
cloud-securityconfiguration-auditingdevsecops+5
18818h 12m ago
kodex preview

kodex

GitHubkiprotect/kodex

A privacy and security engineering toolkit: Discover, understand, pseudonymize, anonymize, encrypt and securely share sensitive and personal data:…
configuration-auditingdata-exfiltrationdevsecops+3
1292 years ago
hephaestus-server-forger preview

hephaestus-server-forger

GitHubrodhnin/hephaestus-server-forger

server security auditor scanning Apache, Nginx, and IIS configurations with AI-powered hardening guides and professional reporting.

ai-securitycloud-securityconfiguration-auditing+4
14 months ago
Previous1234567Next