
CVE-2026-29187_SqlInjectionVulnerabilityOpenEMR7.0.4
 chrissub08/cve-2026-29187_sqlinjectionvulnerabilityopenemr7.0.4
CVE-2026-29187: SQL Injection Vulnerability in OpenEMR <8.0.0.3
database-securityexploitationinformation-gathering+3
chrissub08/cve-2026-29187_sqlinjectionvulnerabilityopenemr7.0.4CVE-2026-29187: SQL Injection Vulnerability in OpenEMR <8.0.0.3
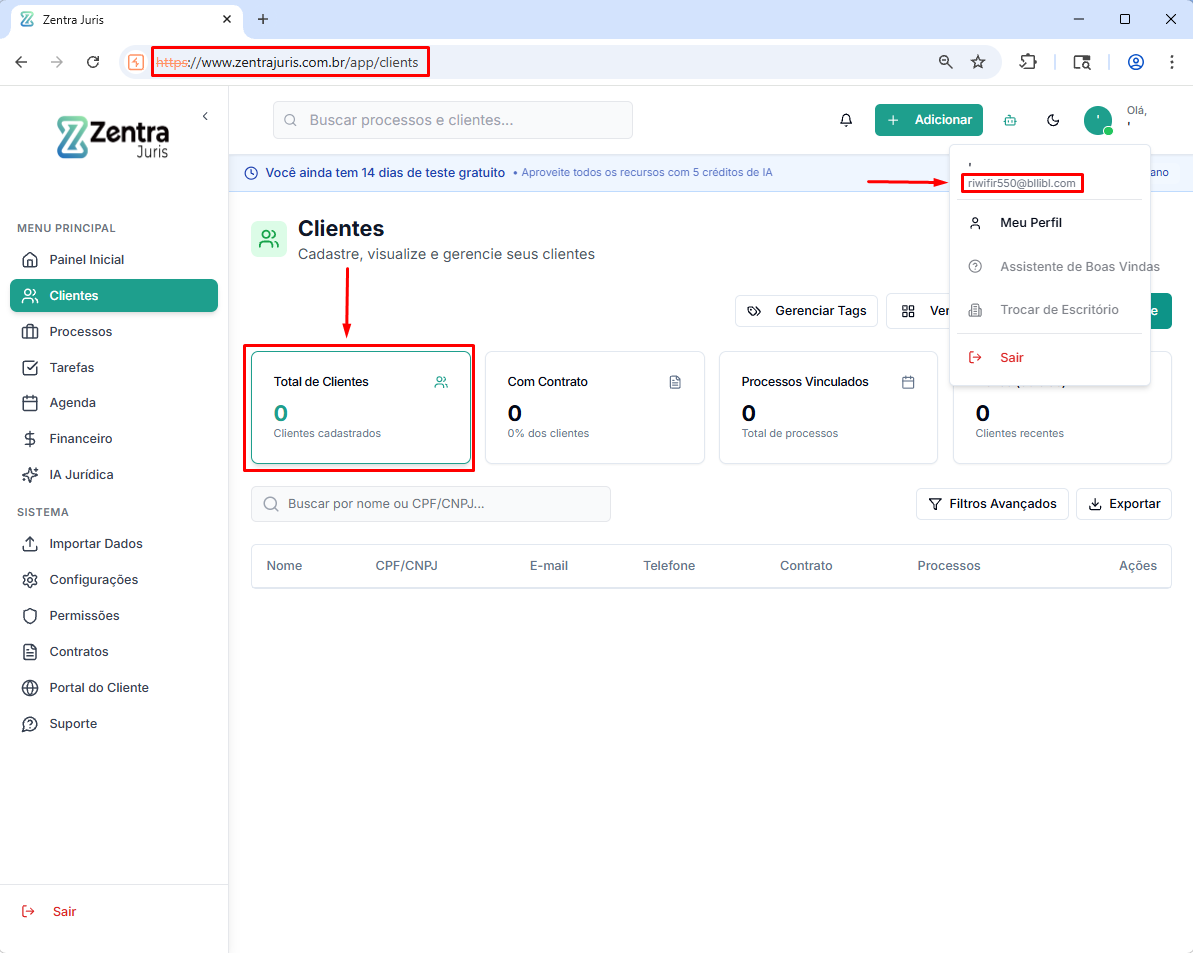 rrespxwnss/cve-2025-63572
A SQL injection vulnerability was discovered in the endpoint responsible for searching for platform clients. User input sent to the search parameter…
 huangyanqwq/cve-2023-49496_poc
Proof-of-concept exploit for CVE-2023-49496, demonstrating SQL injection in UCServer via the /login/wwx_corpInfo/ endpoint to extract sensitive…
 geraldoalcantara/cve-2023-49968
Customer Support System 1.0 - SQL Injection Vulnerability in manage_department.php via "id" URL Parameter
 emad-almousa/cve-2021-2175
Proof-of-concept exploit for CVE-2021-2175, an Oracle Database Vault metadata exposure vulnerability, demonstrating unauthorized access to sensitive…
 magichk/cve-2021-22146
PoC exploit for CVE-2021-22146 that dumps Elastic ECE databases (versions 7.10.0 to 7.13.3) during internal penetration tests.
 xiaoxiaoranxxx/cve-2025-70828
Datart v1.0.0-rc.3 JDBC Connection String Injection Leading to Arbitrary File Read
 adarshthakur14777-cyber/cve-2026-60137
wpsqli full SQLi extractor + dumper for CVE-2026-60137
 maliktawfiq/cve-2025-22953
EPICOR HCM Unauthenticated Blind SQL Injection CVE-2025-22953
 vighneshnair7/cve-2024-48427
Proof-of-concept for CVE-2024-48427: SQL injection in Sourcecodester Packers and Movers Management System v1.0. Exploits the id parameter to execute…
 brynax/cve-2026-30655
Security advisory for CVE-2026-30655: unauthenticated SQL injection in esiclivre (/reset/index.php).
 0xsu3ks/cve-2025-45346
Proof-of-concept exploit for time-based blind SQL injection in Bacula-Web's jobfiles endpoint, using pg_sleep() delays to extract PostgreSQL version…
 wezery/cve-2019-14529
OpenEMR Security issue
 vighneshnair7/cve-2024-51030
Proof-of-concept exploit for SQL injection in Sourcecodester Cab Management System 1.0, demonstrating arbitrary SQL execution via the id parameter in…
 yoshik0xf6/cve-2025-29529
SQLi ITC Multiplan v3.7.4.1002 (CVE-2025-29529)
 ahrixia/cve-2024-57430
CVE-2024-57430: PHPJabbers Cinema Booking System v2.0 is vulnerable to SQL injection, leading to unauthorized data access and privilege escalation.
 akhlak2511/cve-2024-50972
Proof-of-concept for SQL injection in Itsourcecode Construction Management System 1.0, demonstrating time-based injection via borrow_id parameter and…