
adminer_CVE-2021-43008
 bamolitho/adminer_cve-2021-43008
Environnement de démonstration pour la vulnérabilité CVE-2021-43008 d’Adminer : observer l’impact réel et tester des mesures de mitigation.
database-securityeducationexploitation+3
bamolitho/adminer_cve-2021-43008Environnement de démonstration pour la vulnérabilité CVE-2021-43008 d’Adminer : observer l’impact réel et tester des mesures de mitigation.
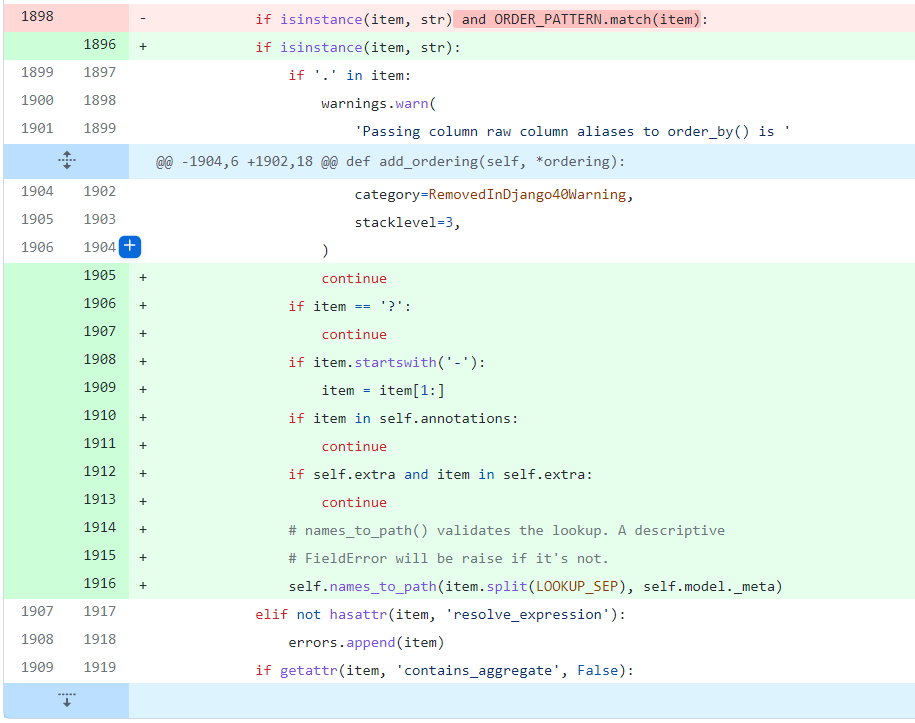 luuanhduc/cve-2021-35042
Django SQL injection vulnerability
 hissec/mysql_cve-2024-27766
Database authenticated code execution
 tempuss/ctf_cve-2020-7471
CTF challenge exploiting CVE-2020-7471, a Django SQL injection vulnerability in PostgreSQL StringAgg, with Docker setup and exploit scripts.
 kamenriderdarker/cve-2024-46532
Reproduction of SQL Injection Vulnerabilities in OpenHIS
 corsisechero/cve-2019-9193byvulhub
Docker-based lab demonstrating CVE-2019-9193 PostgreSQL arbitrary command execution via COPY FROM PROGRAM, with step-by-step PoC for security testing…
 0xs4h4/cve-2025-28009
SQL Injection in Dietiqa App v1.0.20 (CVE-2025-28009) – Unauthenticated remote data access via vulnerable parameter.
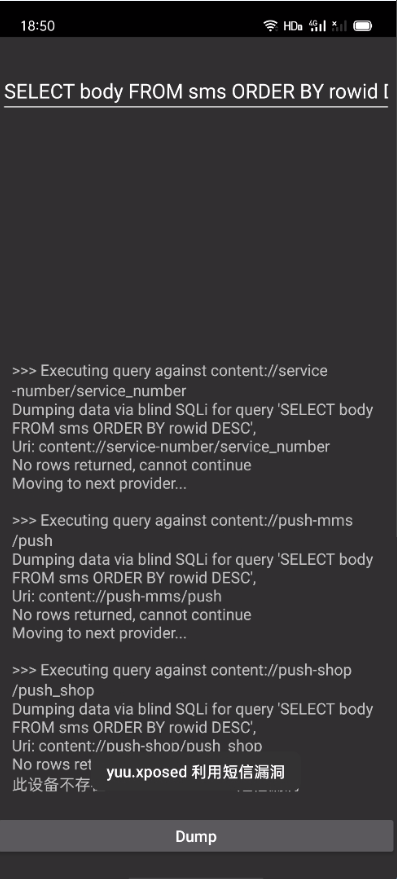 yuuouu/coloros-cve-2025-10184
ColorOS短信漏洞,以及用户自救方案