CVE-2023-25813-TEST
 h-gunp/cve-2023-25813-test
Sequelize Sql Injection 취약점 구현
database-securityeducationlabs-practice+2
h-gunp/cve-2023-25813-testSequelize Sql Injection 취약점 구현
 microwaveabi/pharmacy-sqli-cve-2026-7392
SourceCodester Pharmacy Sales and Inventory System 1.0 - Vulnerable source code for CVE-2026-7392 SQL Injection
 kabir0104k/cve-2025-66947
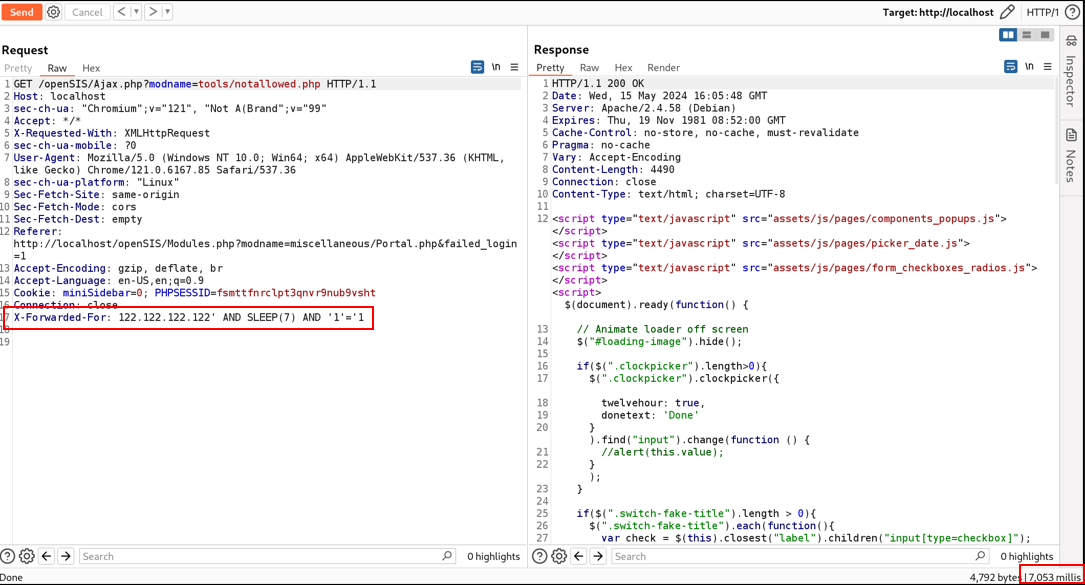
Proof-of-concept for time-based blind SQL injection in a PHP admin panel. Demonstrates exploitation via unsanitized GET parameter, with mitigation…
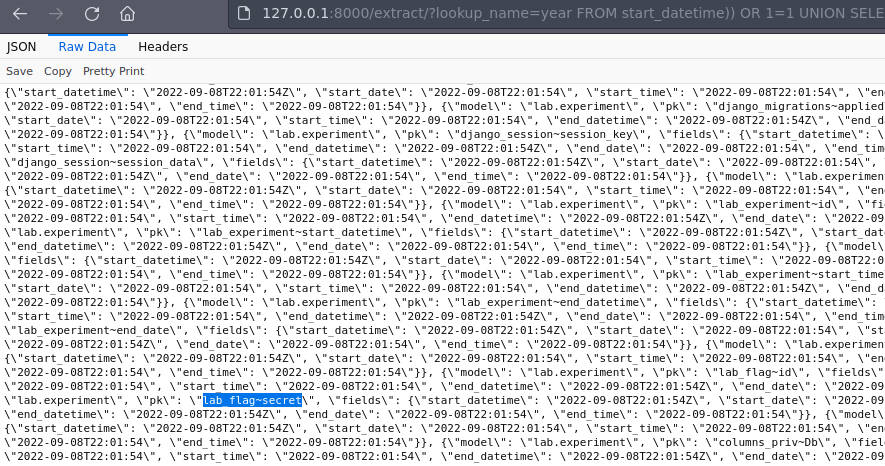 lnwza0x0a/ctf_django_cve-2022-34265
Docker-based CTF challenge demonstrating SQL injection in Django's Trunc() and Extract() database functions (CVE-2022-34265) with UNION-based payload…
 ermensonx/cve-2025-14857-mongobleed
Functional proof-of-concept exploit for CVE-2025-14847 (MongoBleed), a pre-authentication heap memory disclosure vulnerability in MongoDB. Includes…
 netw0rk7/cve-2012-2122-home-lab
CVE-2012-2122 MySQL Authentication Bypass Home Lab
 netw0rk7/cve-2019-9193-home-lab
This lab simulates CVE-2019-9193 - PostgreSQL COPY FROM PROGRAM RCE
 lytianahkone-boop/cve-2025-25257
Reproducible Docker lab for CVE-2025-25257, demonstrating SQL injection bypass and data exfiltration via HTTP Authorization header on a simulated…
 open-flaw/cve-2022-33171
CVE-2022-33171: TypeORM SQL Injection Vulnerability
 millad7/axelor-vulnerability-cve-2025-50341
Public advisory for CVE-2025-50341 in Axelor
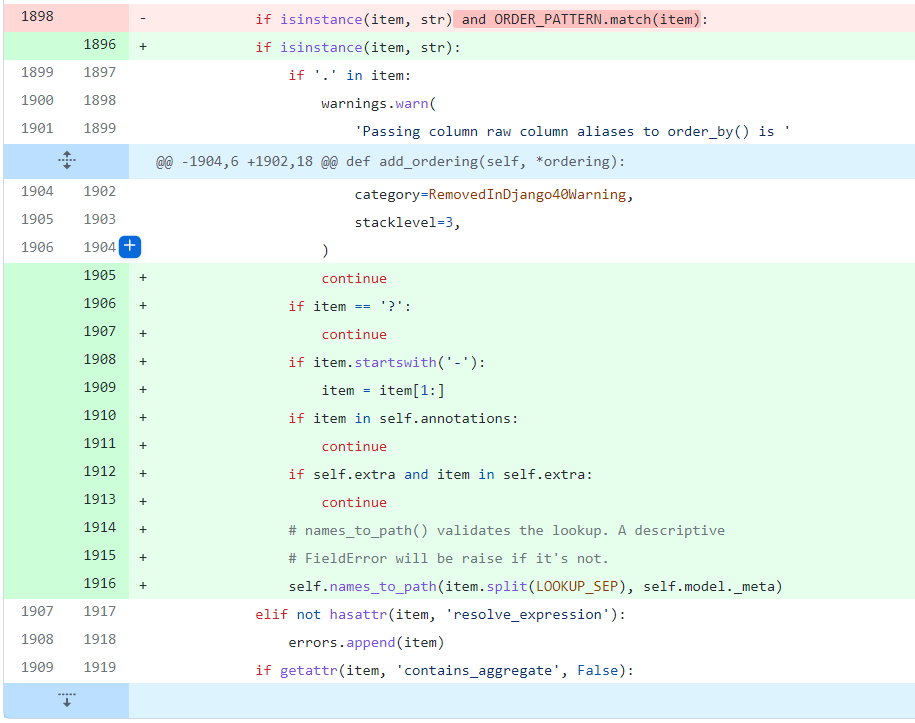 luuanhduc/cve-2021-35042
Django SQL injection vulnerability
 bamolitho/adminer_cve-2021-43008
Environnement de démonstration pour la vulnérabilité CVE-2021-43008 d’Adminer : observer l’impact réel et tester des mesures de mitigation.
 tempuss/ctf_cve-2020-7471
CTF challenge exploiting CVE-2020-7471, a Django SQL injection vulnerability in PostgreSQL StringAgg, with Docker setup and exploit scripts.
 corsisechero/cve-2019-9193byvulhub
Docker-based lab demonstrating CVE-2019-9193 PostgreSQL arbitrary command execution via COPY FROM PROGRAM, with step-by-step PoC for security testing…
 0xs4h4/cve-2025-28009
SQL Injection in Dietiqa App v1.0.20 (CVE-2025-28009) – Unauthenticated remote data access via vulnerable parameter.