CVE-2024-3400-Palo-Alto-OS-Command-Injection

Proof-of-concept exploitation steps for CVE-2024-3400, demonstrating unauthenticated command injection in Palo Alto GlobalProtect via crafted cookie…

Proof-of-concept exploitation steps for CVE-2024-3400, demonstrating unauthenticated command injection in Palo Alto GlobalProtect via crafted cookie…

Quick test environment for CVE-2021-44228 Log4j RCE vulnerability with a built-in exploit server and customizable payload execution.

A PoC for CVE-2025-24813

Proof-of-concept exploit for CVE-2021-21300, demonstrating remote code execution via malicious git repository cloning with symlink and filter abuse…

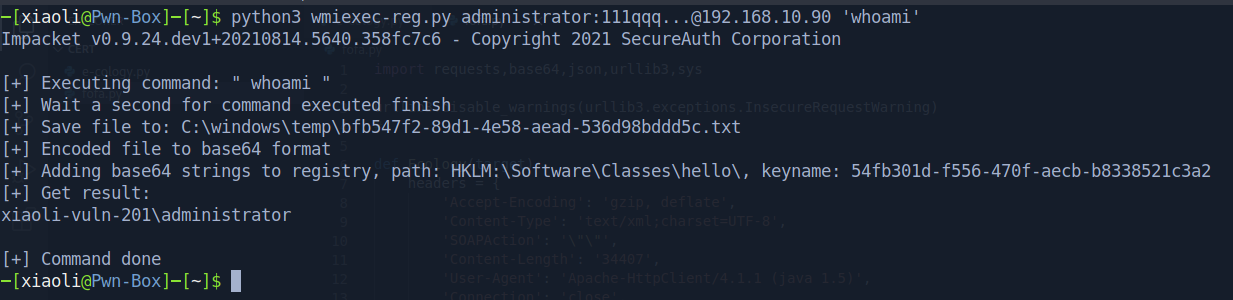
Modify version of impacket wmiexec.py, get output(data,response) from registry, don't need SMB connection, also bypassing antivirus-software in…

Browser-hooking framework for authorized red teams and educators. Hooks browsers via XSS, provides interactive post-exploitation control, blind-XSS…

Malleable C2 profiles for Cobalt Strike

Agentic C2-style MCP server for Frida instrumentation on rooted Android and jailbroken iOS.

Phase C&C Blind SQL Injection

rust noob tried write easy exploit code with rust lang

CVE-2025-32433-available-for-windows-victims

Python Exploit for TP-Link TL-WR940N/TL-WR841N Command Injection Vulnerability

Exploit for CVE-2025-53770, a SharePoint ViewState deserialization vulnerability, enabling remote code execution via crafted payloads.