
Linux-Kernel-Dirty-Pipe-Exploitation-Logic-Bug-
 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
Exploiting CVE-2022-0847 - written by : Antonius (w1sdom)
binary-exploitationcode-analysisctf+5
bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-Exploiting CVE-2022-0847 - written by : Antonius (w1sdom)
 smileostrich/text4shell-scanner
Vulnerability Scanner for CVE-2022-42889 (Text4Shell)
 warxim/cve-2022-41852
CVE-2022-41852 Proof of Concept (unofficial)
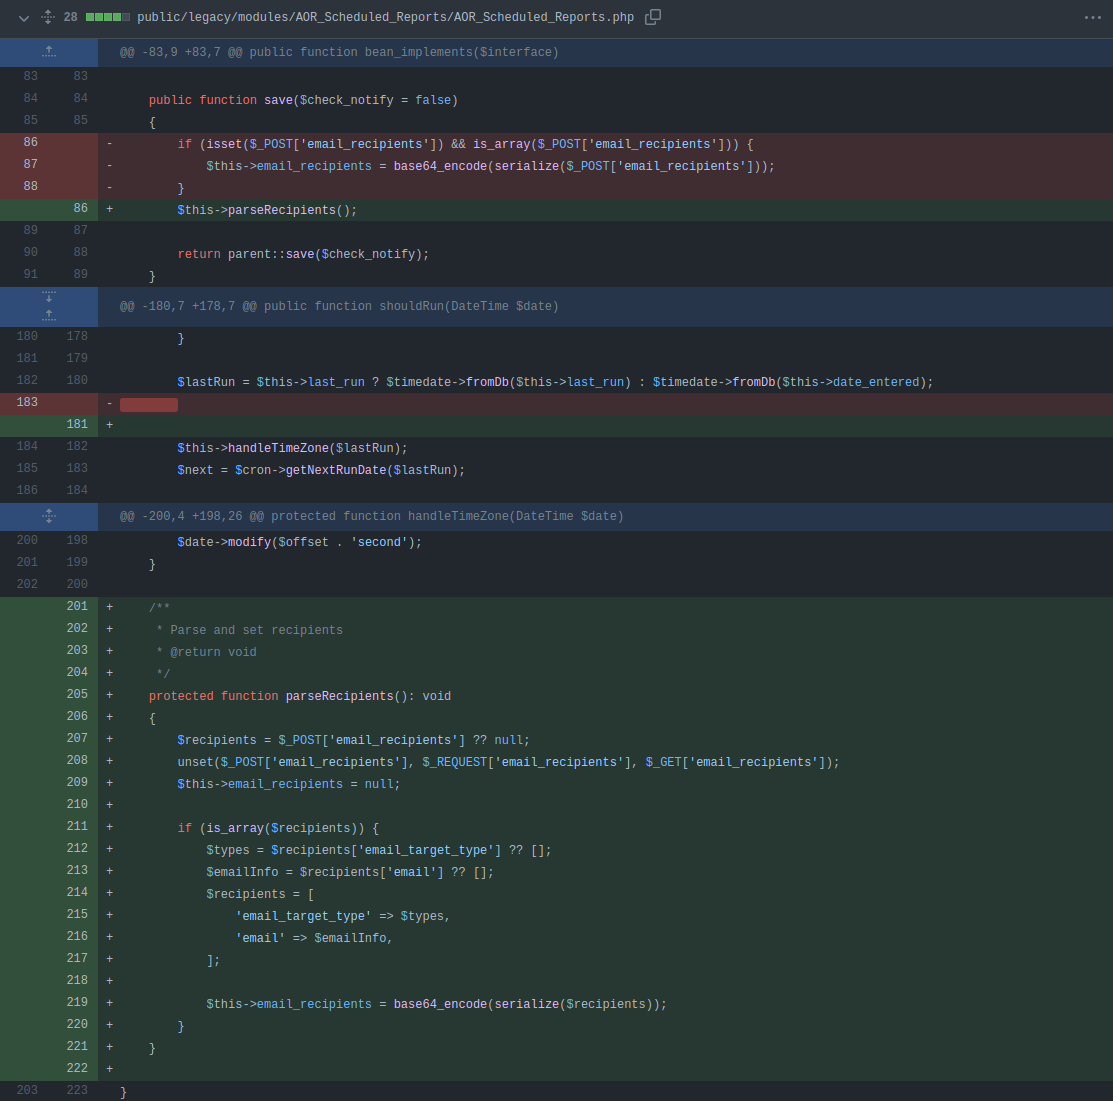 manuelz120/cve-2022-23940
PoC for CVE-2022-23940
 konloch/bytecode-viewer
A Java 8+ Jar & Android APK Reverse Engineering Suite (Decompiler, Editor, Debugger & More)
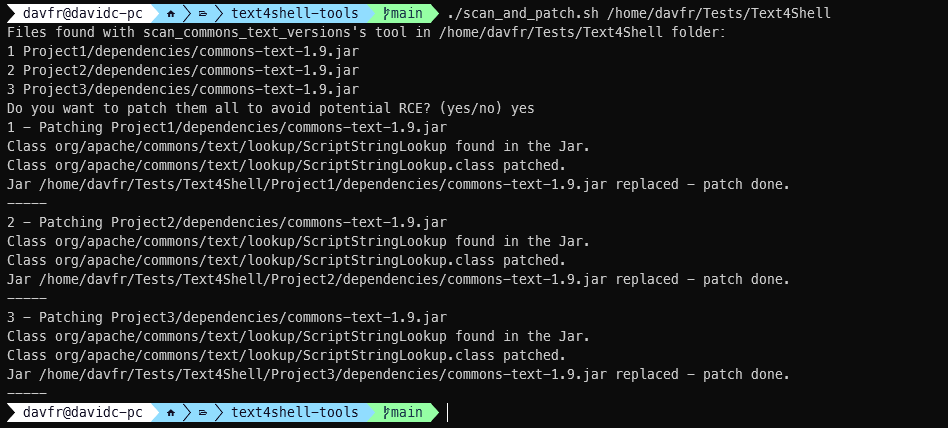 jfrog/text4shell-tools
Detect and patch vulnerable Apache Commons Text in Java JAR/WAR artifacts; fingerprint classes and scan bytecode for CVE-2022-42889 (Text4Shell) call…
 zhuowei/coretrustdemo
Proof-of-concept for CVE-2022-26766 on macOS 12.3.1
 seanwrightsec/cve-2022-42889-poc
Proof of Concept for the Apache commons-text vulnerability CVE-2022-42889.
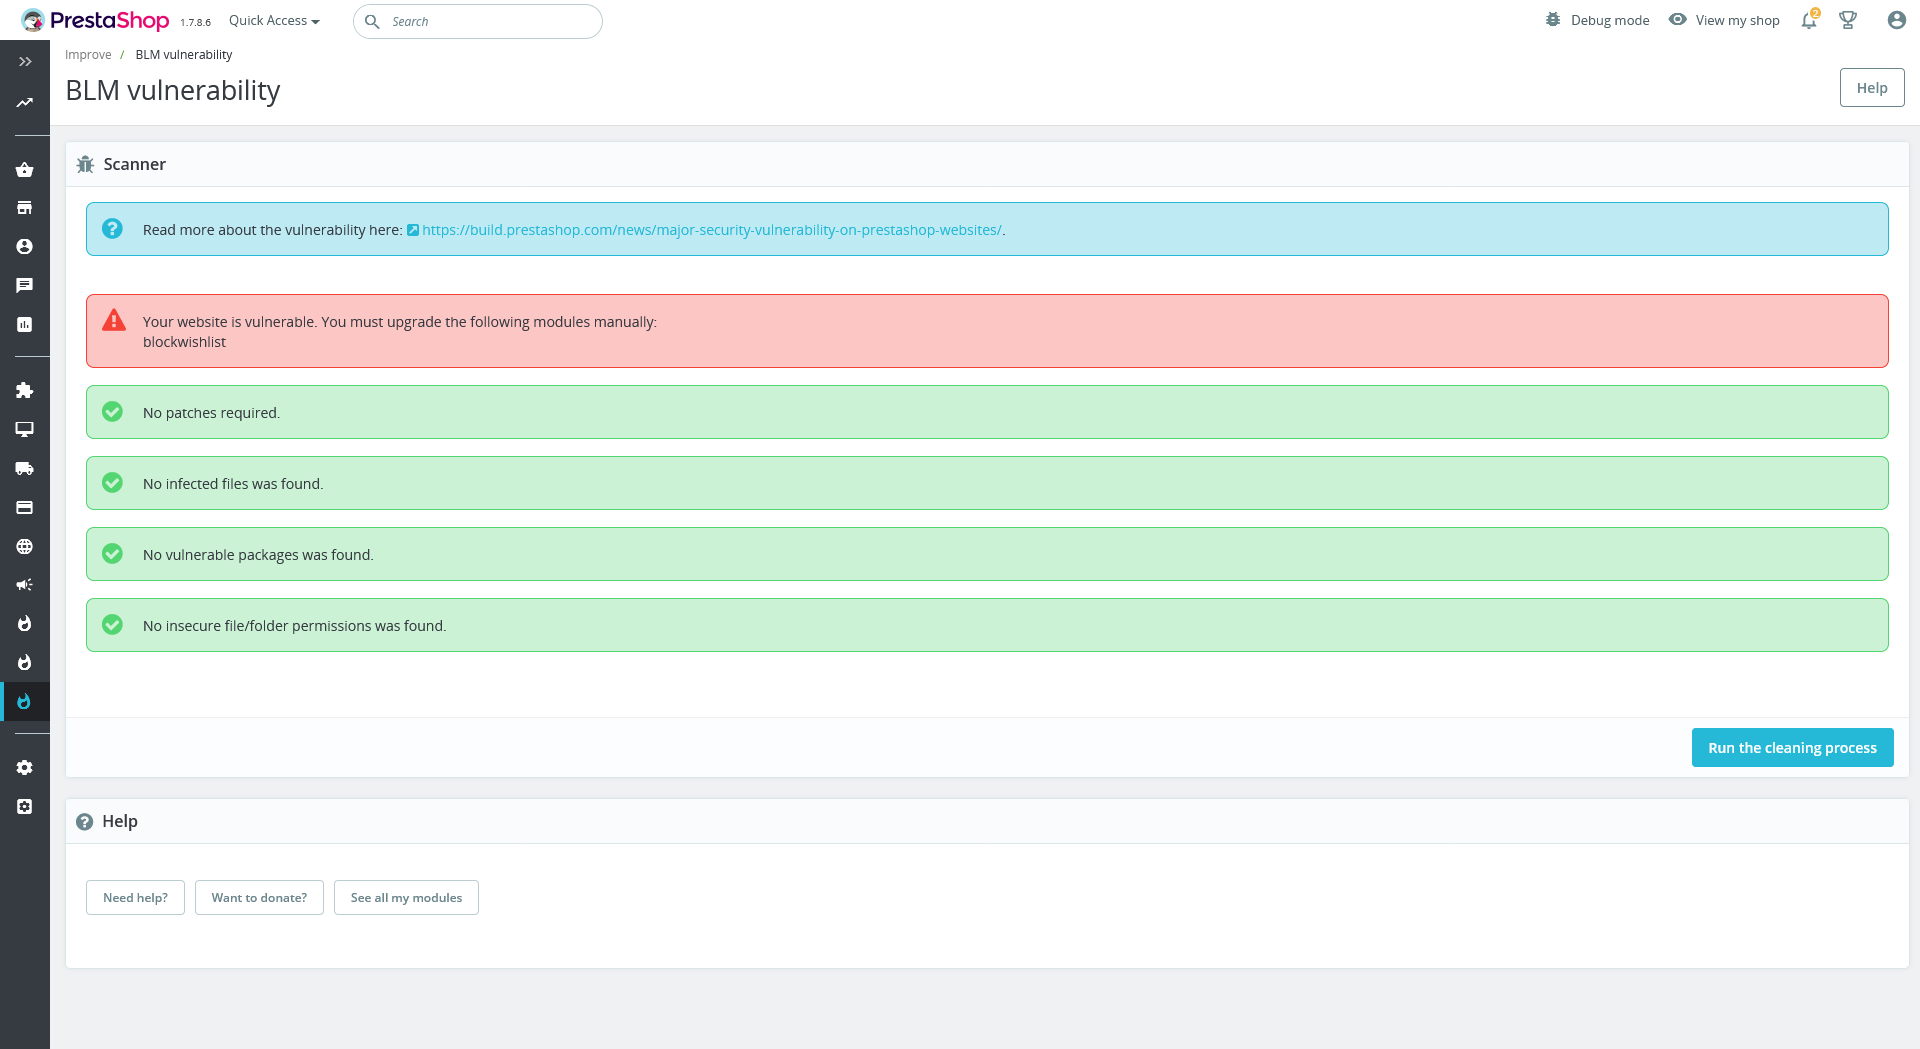 mathiasreker/blmvuln
Major Security Vulnerability on PrestaShop Websites - CVE-2022-31101
 kh4sh3i/spring-cve
This includes CVE-2022-22963, a Spring SpEL / Expression Resource Access Vulnerability, as well as CVE-2022-22965, the spring-webmvc/spring-webflux…
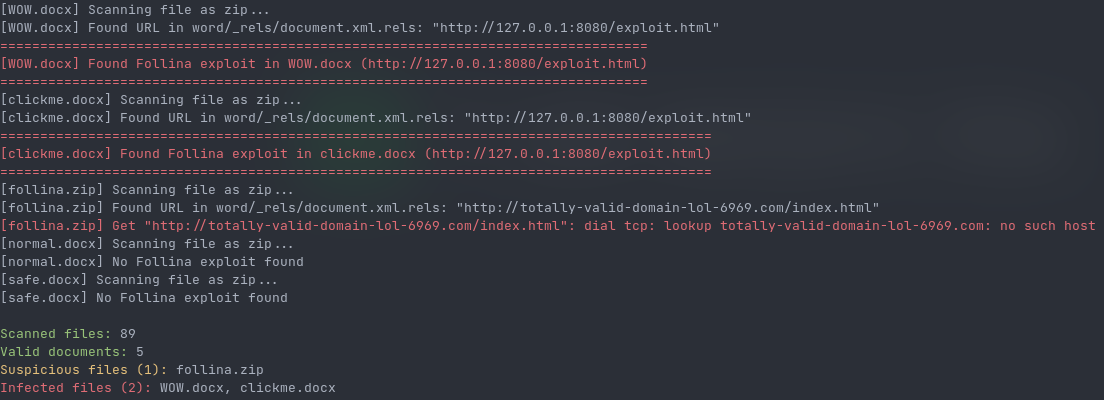 errornointernet/follinascanner
A tool written in Go that scans files & directories for the Follina exploit (CVE-2022-30190)
 vulnmachines/spring-cve-2022-22947
Spring cloud gateway code injection : CVE-2022-22947
 vulnmachines/spring_cve-2022-22980
spring data mongodb remote code execution | cve-2022-22980 poc
 ok0mo/cve-2022-24086-rce-poc
Verifed Proof of Concept on CVE-2022-24086
 hienkiet/cve-2022-21445-for-12.2.1.3.0-weblogic
Pre-authentication remote code execution exploit for Oracle WebLogic ADF Faces (CVE-2022-21445, CVSS 9.8). Includes detailed environment setup,…
 murataydemir/cve-2022-22980
[CVE-2022-22980] Spring Data MongoDB SpEL Expression Injection
 davwwwx/cve-2022-23614
Proof-of-concept exploit for CVE-2022-23614 demonstrating arbitrary code execution via Twig's sort filter sandbox bypass in PHP applications.
 iamsanjay/cve-2022-42899
Proof-of-concept exploit for CVE-2022-42899, demonstrating remote code execution in Apache Commons Text 1.5-1.9 via StringSubstitutor interpolation…