
cve-2015-3224
 0xeval/cve-2015-3224
Ruby on Rails Web Console (v2) Whitelist Bypass Code Execution implementation in Python
code-analysisexploitationpenetration-testing+2
6
0xeval/cve-2015-3224Ruby on Rails Web Console (v2) Whitelist Bypass Code Execution implementation in Python
 zhzyker/cve-2018-7600-drupal-poc-exp
CVE-2018-7600 Drupal Drupalgeddon 2 远程代码执行漏洞利用脚本
 0xl0k1/cve-2012-1823
PHP CGI Argument Injection.
 kimtruth/cve-2025-55183-poc
PoC for CVE-2025-55183
 hideki233/cve-2025-3248-langflow-rce
Proof-of-concept exploit for CVE-2025-3248, an unauthenticated remote code execution vulnerability in Langflow, demonstrating code injection via the…
 ming1700/cve-2026-38192
pluck-CMS-4.7.20-code-injection-vulnerability
 jas502n/cve-2019-14439
Proof-of-concept exploit for Jackson-databind remote code execution vulnerability (CVE-2019-14439) targeting insecure deserialization in Java…
 ok0mo/cve-2022-24086-rce-poc
Verifed Proof of Concept on CVE-2022-24086
 0z09e/cve-2022-22909
Hotel Druid 3.0.3 Code Injection to Remote Code Execution
 brianwrf/cve-2019-6690
It is a simple PoC of Improper Input Validation in python-gnupg 0.4.3 (CVE-2019-6690).
 romain-deperne/cve-2026-77262
Proof-of-concept exploit for arbitrary file read in mcp-atlassian via path traversal in confluence_upload_attachment, with analysis and reproduction…
 trachinus/cve-2026-4813
Proof-of-concept exploit for authenticated remote code execution via XSLT injection in Lutece Core, demonstrating command execution through crafted…
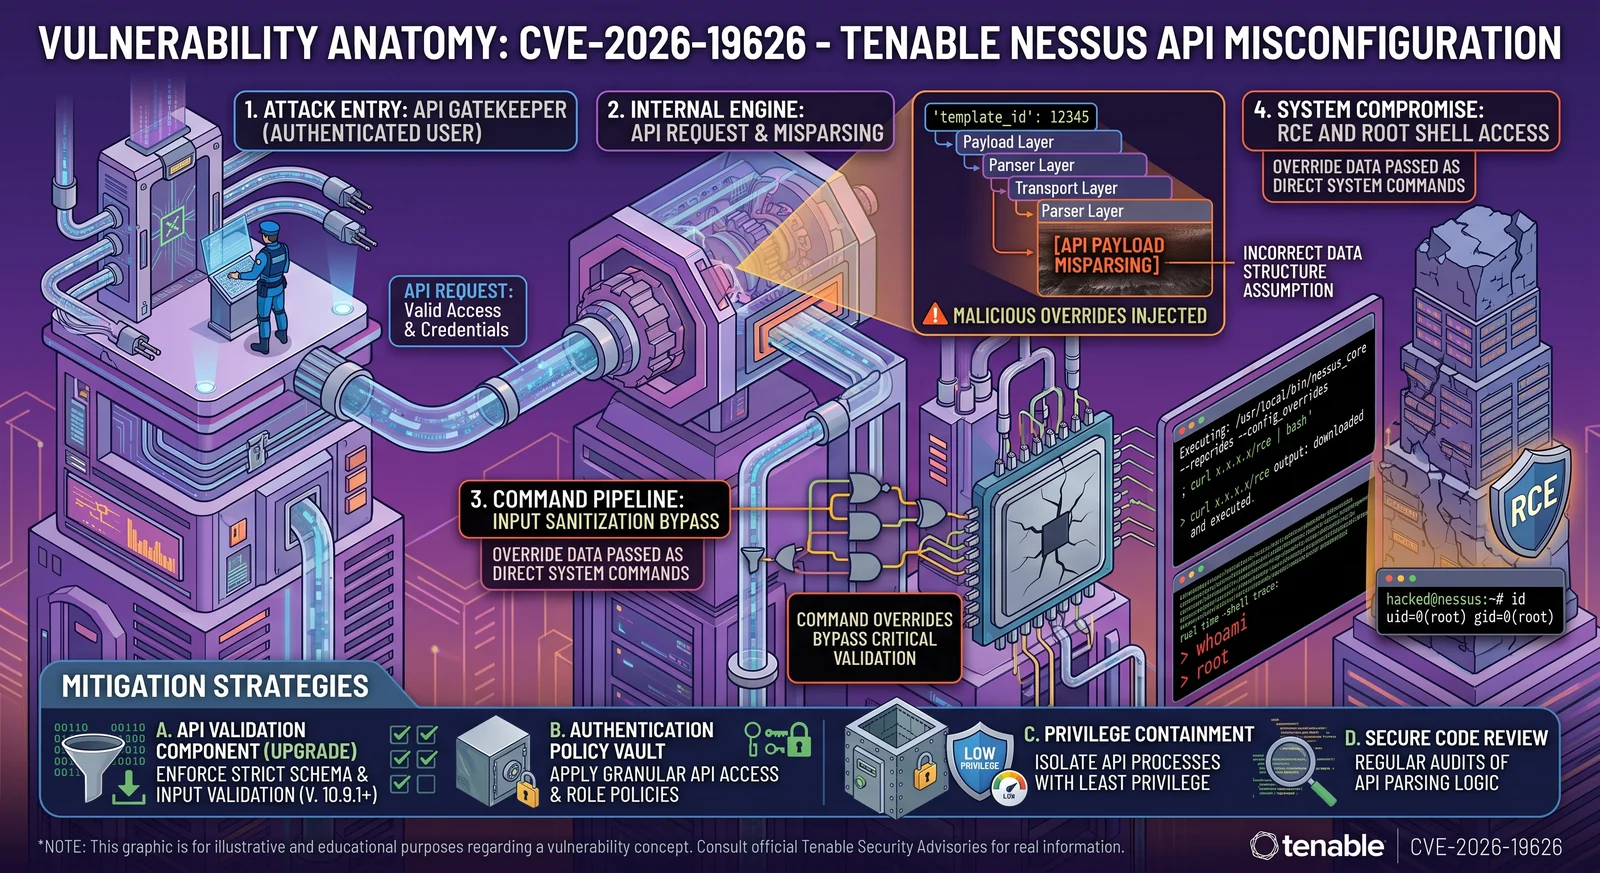 h00die/poc-cve-2026-19626
Proof-of-concept exploit for CVE-2026-19626, an authenticated remote code execution in SecurityCenter report generation, demonstrating a non-admin…
 fser/ghost-checker
Test wether you're exposed to ghost (CVE-2015-0235). All kudos go to Qualys Security
 1135/unomi_exploit
CVE-2020-11975 CVE-2020-13942
 hoangkien1020/cve-2020-10239
CVE-2020-10239: Incorrect Access Control in com_fields SQL field-RCE- PoC
 louiselalanne/cve-2023-49314
Proof-of-concept exploit for CVE-2023-49314 demonstrating code injection in Asana Desktop on macOS via Electron Fuses, with automated vulnerability…
 siunam321/cve-2024-7627-poc
Proof-of-Concept script for WordPress plugin Bit File Manager version 6.0 - 6.5.5 Unauthenticated Remote Code Execution via Race Condition…