
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
176 results
kin preview

kin

GitHubfirelock-ai/kin

Semantic graph-based version control for AI-written code. Tracks entities and relations instead of file diffs, enabling blast radius analysis, shadow…
ai-securitycode-analysiscurated-resources+4
64
4h 5m ago
magika preview

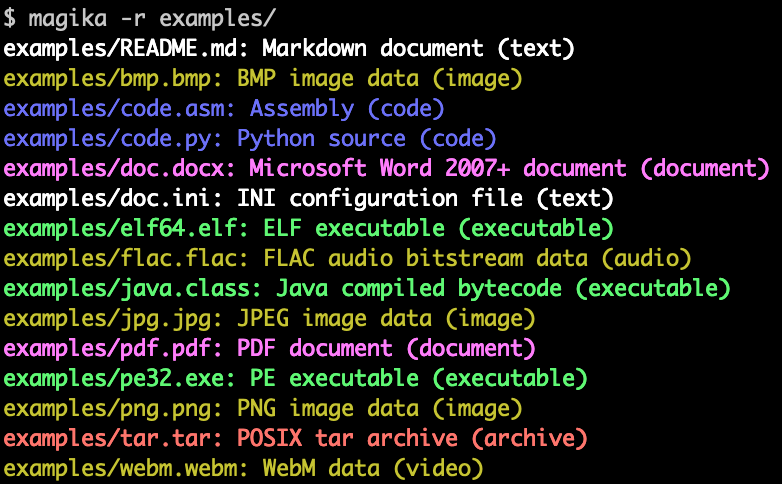
magika

GitHubgoogle/magika

Fast and accurate AI powered file content types detection
code-analysisforensicsgeneral-purpose-utilities+3
18.7k1 day ago
o1js-scan preview

o1js-scan

GitHubauditinfra-io/o1js-scan

Dependency-free static analyzer for zk circuit soundness bugs in o1js/Mina zkApps and Noir circuits
code-analysiscryptographydefensive-tools+5
39 days ago
creadur-rat-gradle preview

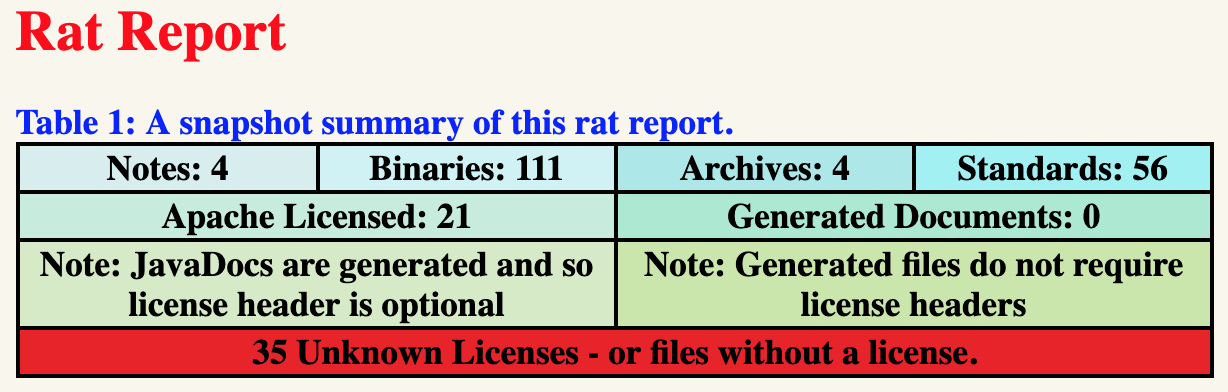
creadur-rat-gradle

GitHubeskatos/creadur-rat-gradle

Apache RAT (Release Audit Tool) Gradle Plugin
code-analysisconfiguration-auditingdevsecops+2
1115 days ago
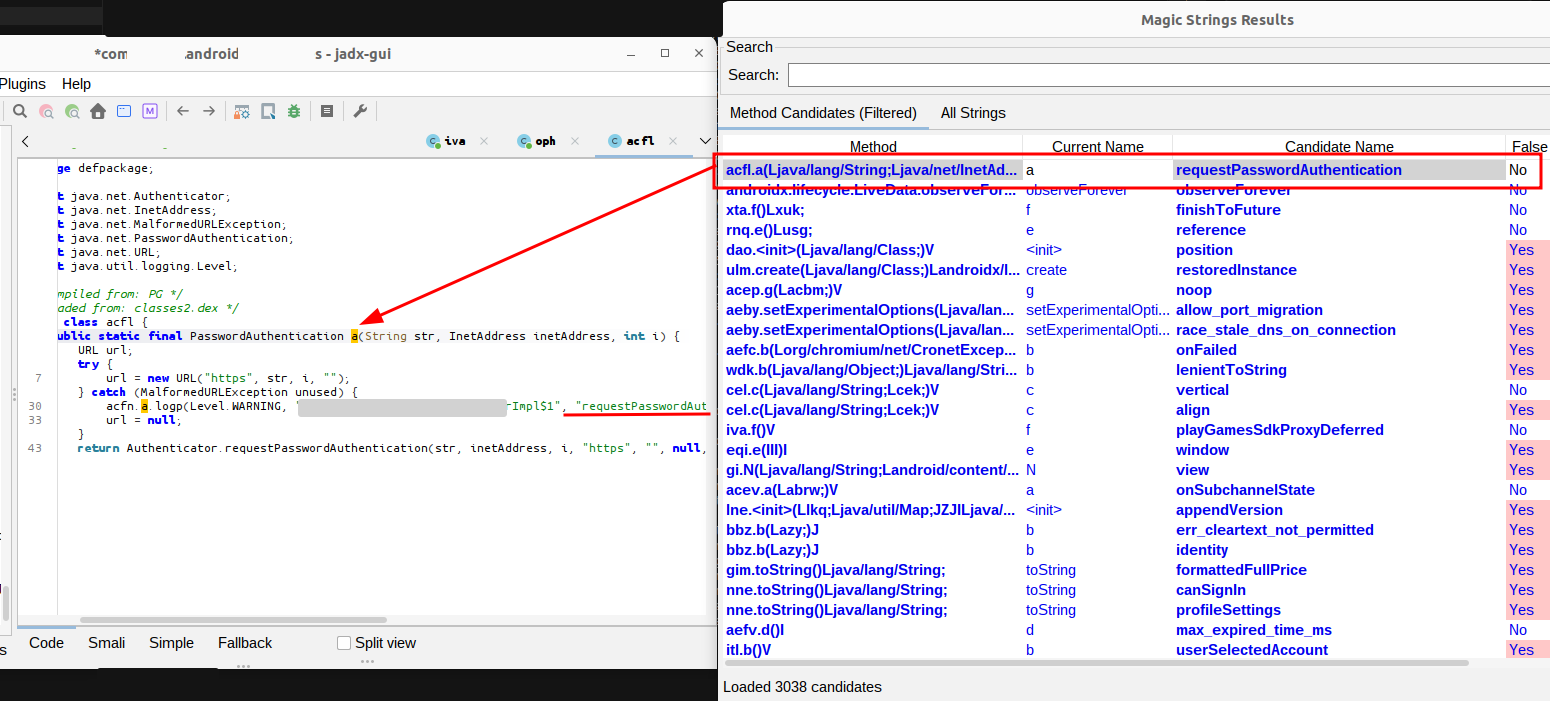
jadx-magic-strings preview

jadx-magic-strings

GitHub0rshemesh/jadx-magic-strings

JADX plugin that extracts method names, class references, and source file paths from string constants found in DEX files and decompiled Android code.
android-securitybinary-analysiscode-analysis+5
4417 days ago
CVE-2026-77262 preview

CVE-2026-77262

GitHubromain-deperne/cve-2026-77262

Proof-of-concept exploit for arbitrary file read in mcp-atlassian via path traversal in confluence_upload_attachment, with analysis and reproduction…
code-analysisexploitationpenetration-testing+2
18 days ago
quokka preview

quokka

GitHubquarkslab/quokka

Quokka: A Fast and Accurate Binary Exporter
binary-analysiscode-analysisreverse-engineering+2
2271 month ago
CVE-2026-18718 preview

CVE-2026-18718

GitHubsn0x-sharma/cve-2026-18718

Found a 0-Day in Ghidra: Shared Project File Became a Code Execution Vector
code-analysisexploitationpayload-generation+2
11 month ago
npm-tar-path-traversal-scanner preview

npm-tar-path-traversal-scanner

GitHubridhinva/npm-tar-path-traversal-scanner

Scanner: CVE-2026-31802 npm tar path traversal — Python checker for arbitrary file write via npm pack
code-analysiseducationstatic-analysis+2
1 month ago
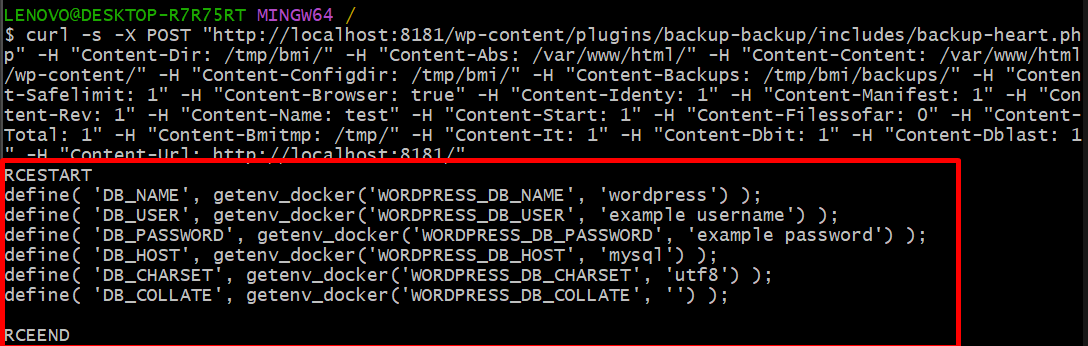
CVE-2023-6553 preview

CVE-2023-6553

GitHubdungsocool/cve-2023-6553

Proof-of-concept exploit and technical write-up for CVE-2023-6553, an unauthenticated PHP file inclusion vulnerability enabling remote code execution…
code-analysiseducationexploitation+3
1 month ago
CVE-2026-5061 preview

CVE-2026-5061

GitHub0xmrma/cve-2026-5061

Consul Template validated where a symlink pointed during template evaluation, but its later dependency fetch read the original path. Retargeting the…
code-analysisdata-exfiltrationeducation+2
11 month ago
CVE-2026-14361 preview

CVE-2026-14361

GitHub0xmrma/cve-2026-14361

Consul Template's writeToFile helper opened an operator-supplied destination directly and followed linked path components, allowing rendered output…
code-analysiseducationexploitation+1
1 month ago
CVE-2026-13157 preview

CVE-2026-13157

GitHubminhhk68/cve-2026-13157

Proof of concept and root-cause analysis for an authenticated arbitrary file upload in WordPress Theme Demo Import leading to remote code execution…
code-analysisexploitationpayload-development+4
1 month ago
CVE-2026-67185-Unauthenticated-Path-Traversal-Allows-Arbitrary-File-Read-TinyWeb- preview

CVE-2026-67185-Unauthenticated-Path-Traversal-Allows-Arbitrary-File-Read-TinyWeb-

GitHubtheopaid/cve-2026-67185-unauthenticated-path-traversal-allows-arbitrary-file-read-tinyweb-

Security Advisory: Unauthenticated Path Traversal Allows Arbitrary File Read (TinyWeb)

code-analysiseducationexploitation+2
11 month ago
CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit preview

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

GitHubm4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit

PoC for CVE-2026-3891 — Unauthenticated Arbitrary File Upload leading to Remote Code Execution in Pix for WooCommerce <= 1.5.0

code-analysisexploitationpenetration-testing+2
212 months ago
CVE-2026-48939_PoC preview

CVE-2026-48939_PoC

GitHubchiefyoru/cve-2026-48939_poc

iCagenda extension for Joomla allows the upload of arbitrary files in the file attachment feature, ultimately resulting in PHP code upload and…

code-analysisexploitationvulnerability-analysis+1
2 months ago
CVE-2026-7275-moodle preview

CVE-2026-7275-moodle

GitHubexdev994/cve-2026-7275-moodle

PoC & dokumentasi untuk CVE-2026-7275: Moodle Google Drive Repository (repository_googledocs) — Path Traversal / Arbitrary File Write yang dapat…
code-analysiseducationexploitation+3
2 months ago
halo-2.25.4-backup-write-CVE-2026-67920 preview

halo-2.25.4-backup-write-CVE-2026-67920

GitHubunpredictable21/halo-2.25.4-backup-write-cve-2026-67920

Proof-of-concept exploit for an arbitrary file write vulnerability in Halo CMS backup restoration, enabling RCE via plugin JAR replacement or…

code-analysisexploitationpenetration-testing+3
2 months ago
Previous12…10Next