
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
16 results
GhidrAssist preview

GhidrAssist

GitHubsymgraph/ghidrassist

An LLM extension for Ghidra to enable AI assistance in RE.
ai-assisted-reversingbinary-analysisdebuggers+5
7294 days ago
ghidra-firmware-utils preview

ghidra-firmware-utils

GitHubal3xtjames/ghidra-firmware-utils

Ghidra extension for PC firmware reverse engineering, providing loaders for PCI option ROMs, Intel Flash Descriptor, coreboot CBFS, and UEFI firmware…
binary-analysisembedded-systems-securityfirmware-analysis+3
49924 days ago
DECAF preview

DECAF

GitHubdecaf-project/decaf

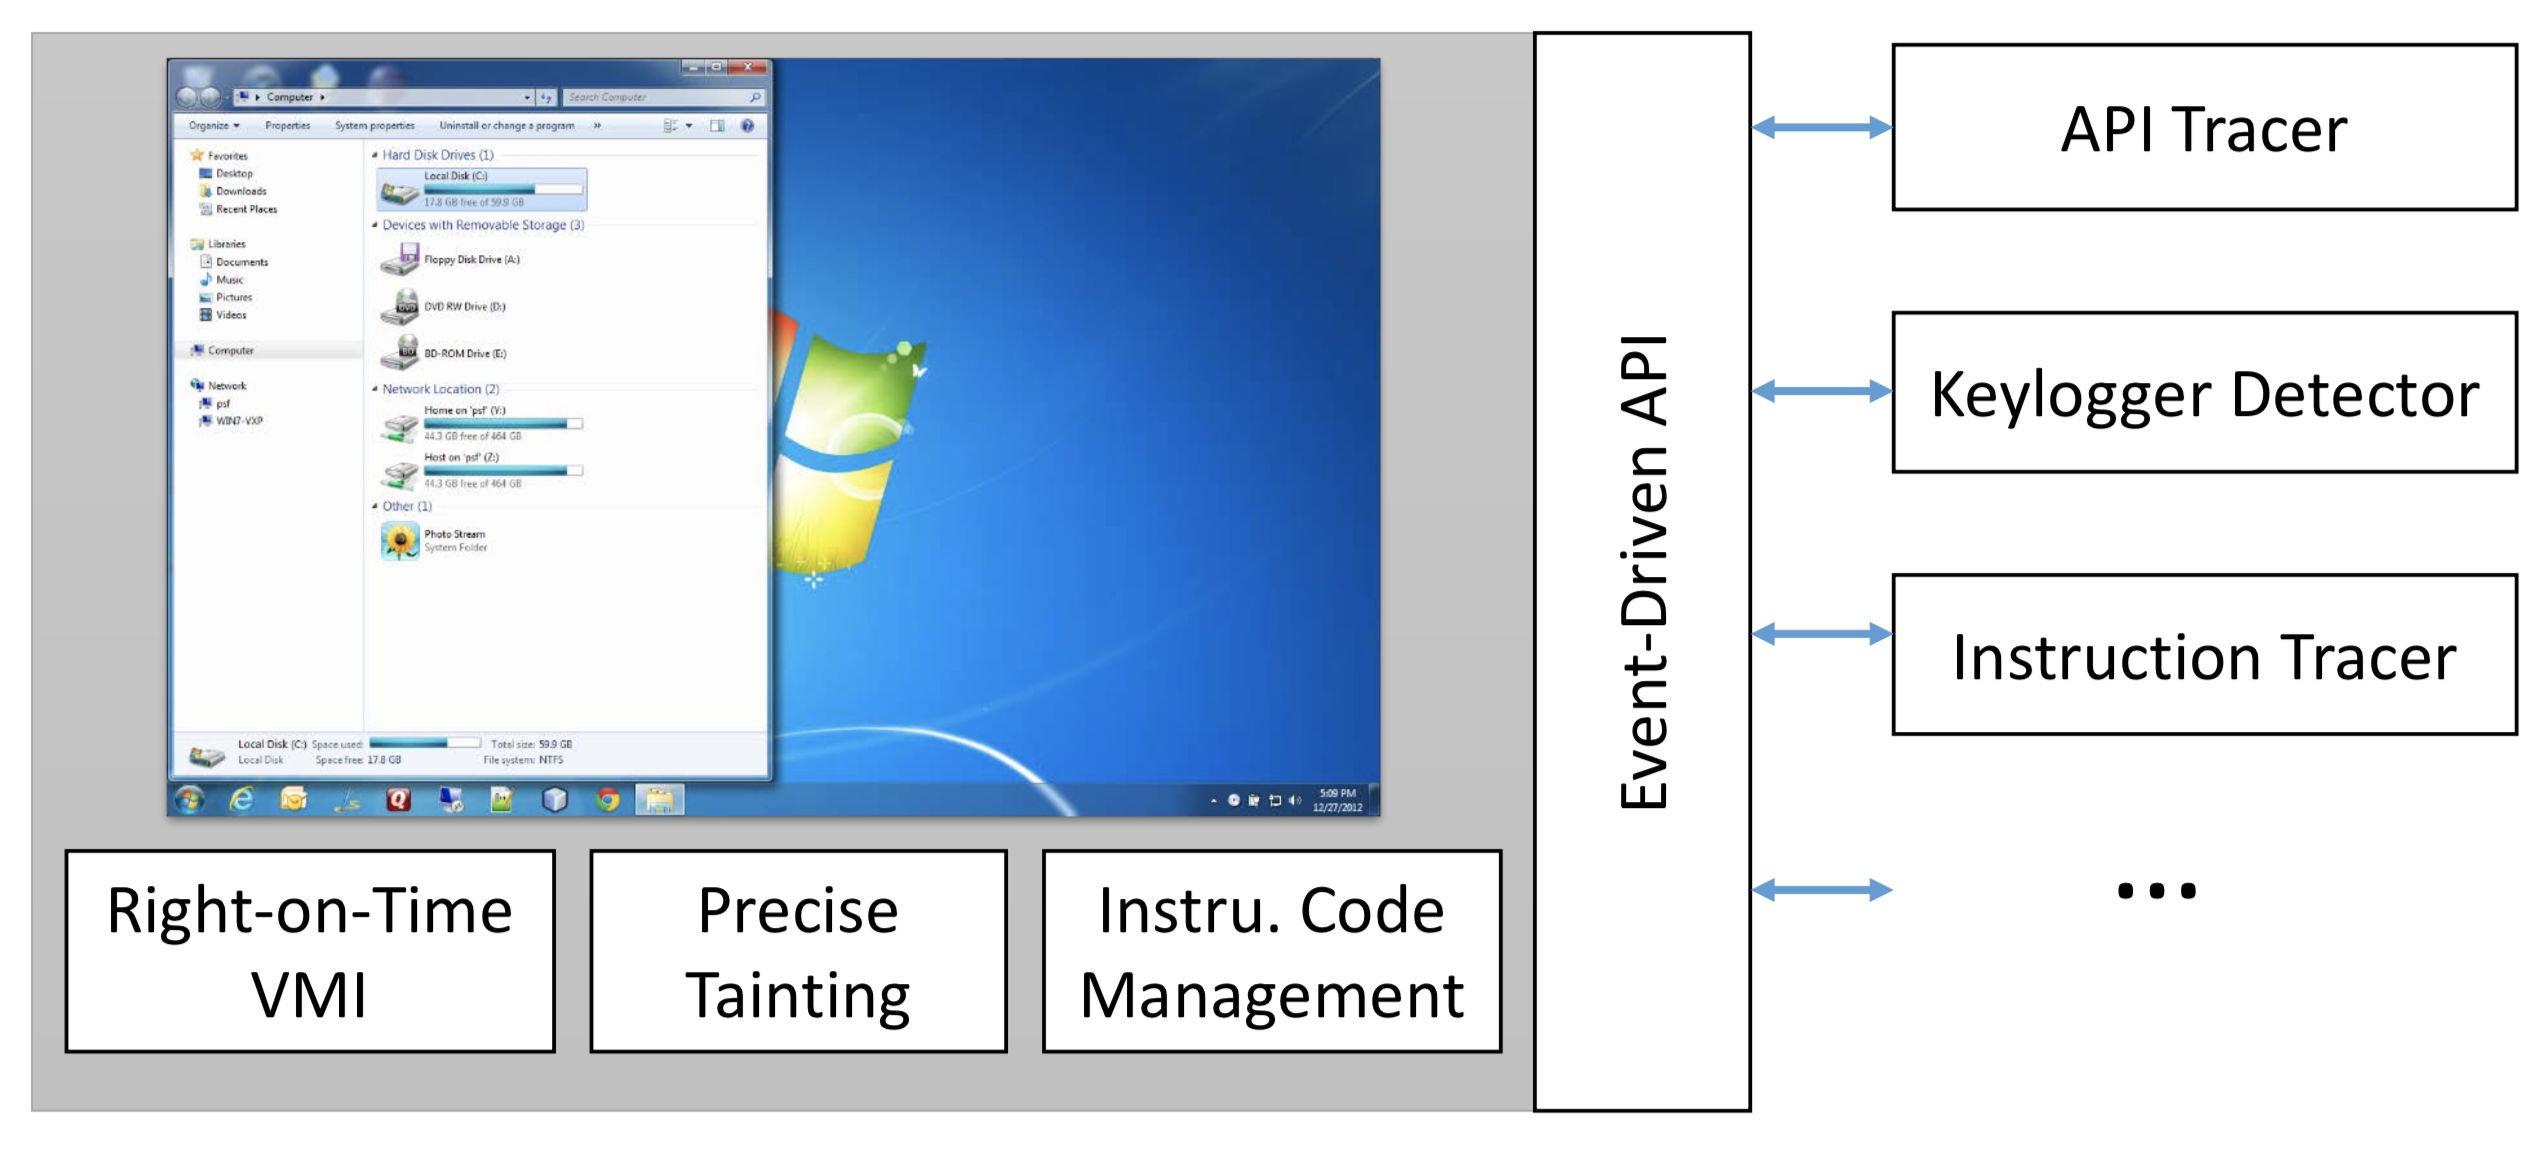
DECAF (short for Dynamic Executable Code Analysis Framework) is a binary analysis platform based on QEMU. This is also the home of the DroidScope…

android-securitybinary-analysisdynamic-analysis-sandboxing+2
8415 years ago
vscode-frida preview

vscode-frida

GitHubchichou/vscode-frida

Unofficial frida extension for VSCode
android-securitybinary-analysisdebuggers+5
5942 months ago
kaiju preview

kaiju

GitHubcmu-sei/kaiju

CERT Kaiju is a binary analysis framework extension for the Ghidra software reverse engineering suite. This repository is a "mirror" -- please file…
binary-analysisfirmware-analysismalware-analysis+2
1476 months ago
ghidra2frida preview

ghidra2frida

GitHubfedericodotta/ghidra2frida

Ghidra extension bridging static and dynamic analysis via Frida, enabling scriptable runtime instrumentation for reverse engineering binaries on…
android-securitybinary-analysisdynamic-analysis-sandboxing+3
1355 years ago
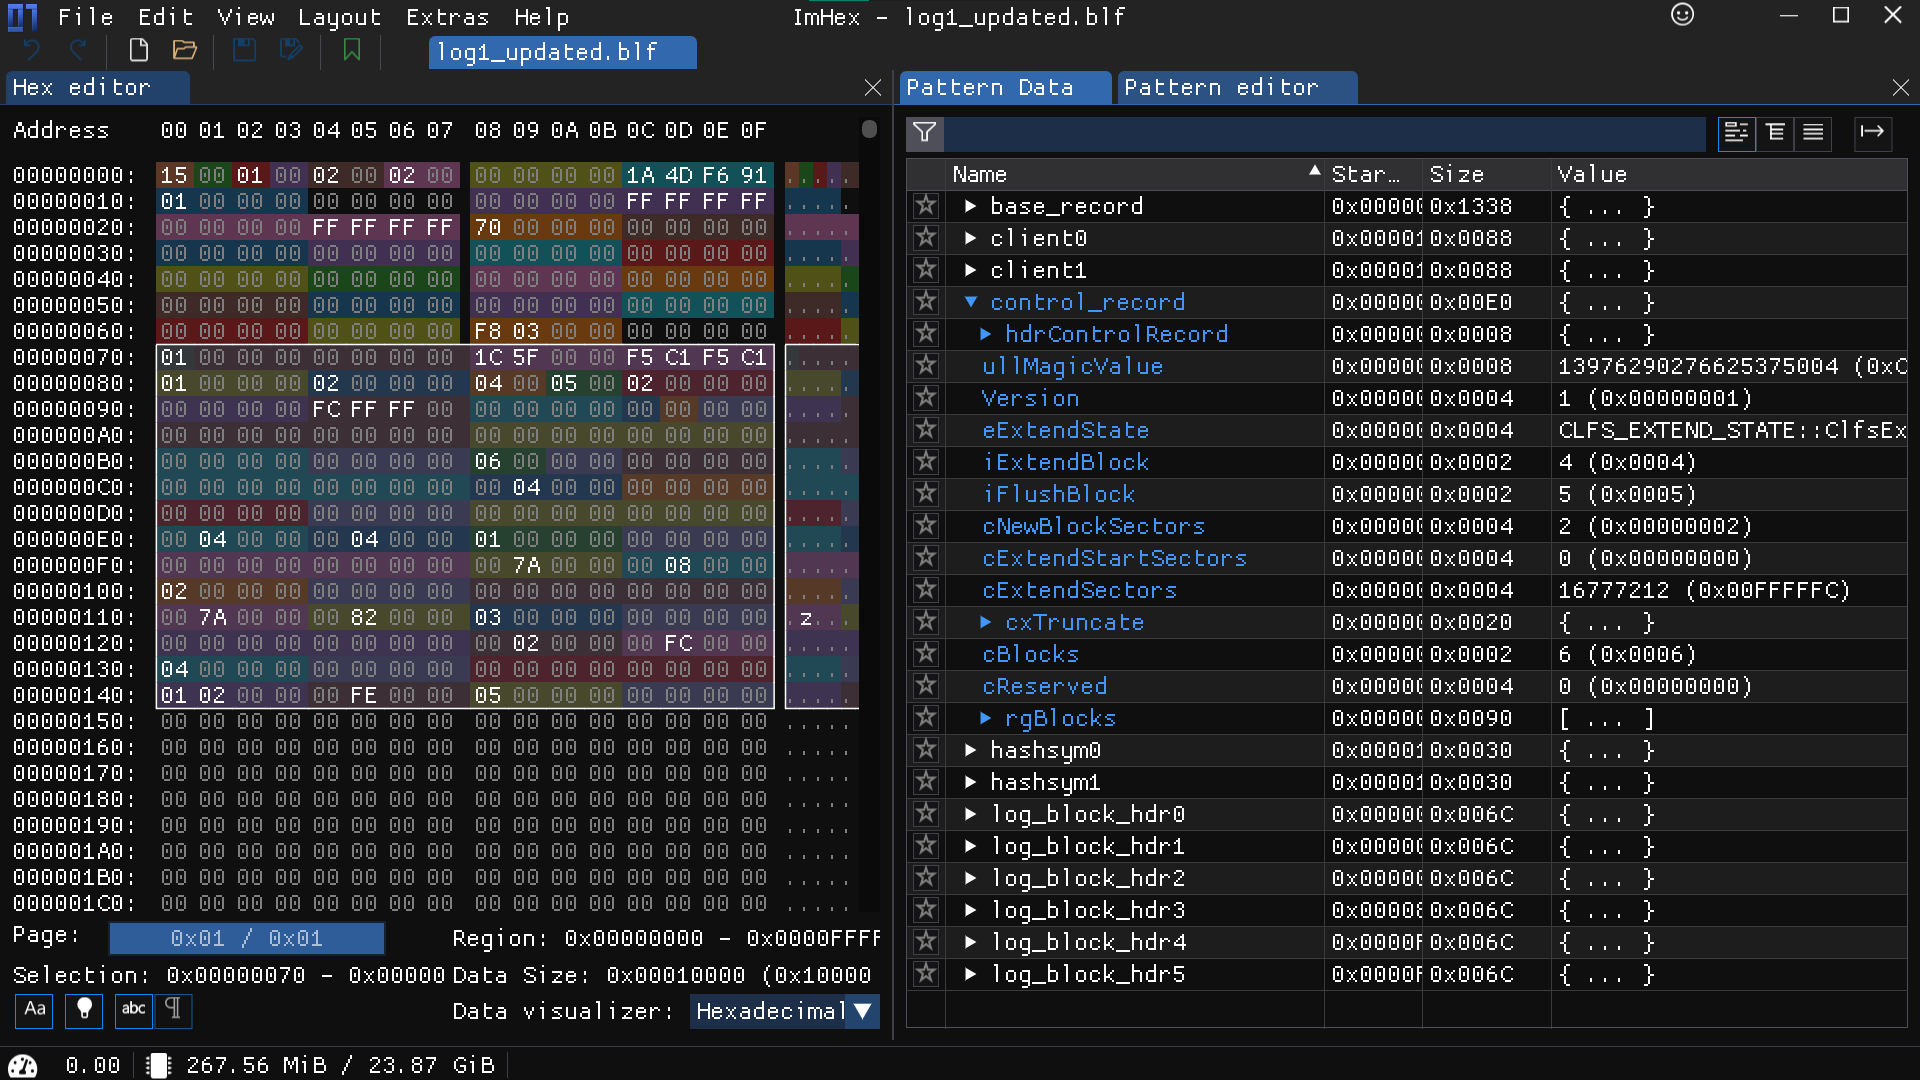
windbg-decompile-ext preview

windbg-decompile-ext

GitHubkernullist/windbg-decompile-ext

WinDbg x64 extension that disassembles live functions and uses an LLM to produce verified pseudocode.
ai-assisted-reversingbinary-analysisbinary-exploitation+8
1103 months ago
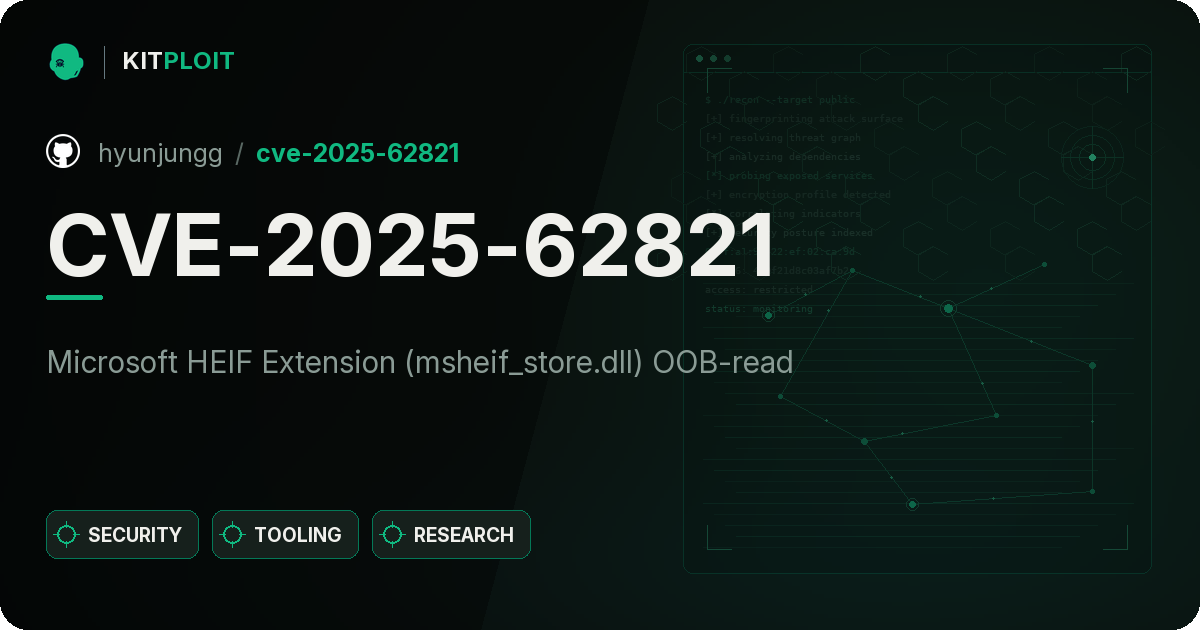
CVE-2023-36900 preview

CVE-2023-36900

GitHubromanrybachek/cve-2023-36900

Denial-of-Service PoC | Writeup | Header with CLFS structures | Imhex pattern for .blf extension
binary-analysisexploitationreverse-engineering+1
42 years ago
CVE-2025-62821 preview

CVE-2025-62821

GitHubhyunjungg/cve-2025-62821

Microsoft HEIF Extension (msheif_store.dll) OOB-read

binary-analysisexploitationfuzzing+3
1 year ago
widevine-l3-decryptor preview
Archived

widevine-l3-decryptor

GitHubtomer8007/widevine-l3-decryptor

A Chrome extension that demonstrates bypassing Widevine L3 DRM
binary-analysiseducationencryption-decryption-tools+3
1.2k3 years ago
Ghidrathon preview
Archived

Ghidrathon

GitHubmandiant/ghidrathon

The FLARE team's open-source extension to add Python 3 scripting to Ghidra.

binary-analysismalware-analysisreverse-engineering+1
7892 years ago
Brida preview

Brida

GitHubfedericodotta/brida

The new bridge between Burp Suite and Frida!
android-securitybinary-analysisdynamic-analysis-sandboxing+5
1.9k10 months ago
CodeCut preview

CodeCut

GitHubjhuapl/codecut

A Ghidra plugin for locating object file boundaries.

binary-analysismachine-learningreverse-engineering+1
1328 months ago
drvtrace preview

drvtrace

GitHubeversinc33/drvtrace

WinDbg plugin to trace module transitions from a debugged driver.
binary-analysisdebuggersreverse-engineering
529 months ago
LinusWare-Source-Code-Internal preview

LinusWare-Source-Code-Internal

GitHubtekkenbugattii/linusware-source-code-internal

Reverse-engineered runtime engine for Roblox/Luau with VM hooking, opcode remapping, capability escalation, and UNC script environment for executing…
binary-analysiscode-analysisexploitation+3
324 days ago
CVE-2026-64705 preview

CVE-2026-64705

GitHubeddinos2/cve-2026-64705

Root-cause analysis and proof-of-concept for CVE-2026-64705, a macOS HFS xattr kernel heap overflow. Includes weaponized HFS+ image, patcher, parser,…

binary-analysiseducationexploitation+2
19 days ago