

ReverseKit
 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
binary-analysisdynamic-code-analysismalware-analysis+1
7923 years ago
zer0condition/reversekitx64 Dynamic Reverse Engineering Toolkit
 vichhka-git/renef-skills
Agent Skill for operating renef.io — Android ARM64 dynamic instrumentation: hook native/Java, patch memory, trace syscalls, bypass SSL pinning/root…
 zznop/drow
Injects code into ELF executables post-build
 reversenseorg/dexcalibur
[Official] Android reverse engineering tool focused on dynamic instrumentation automation leveraging Frida. It disassembles dex, analyzes it…
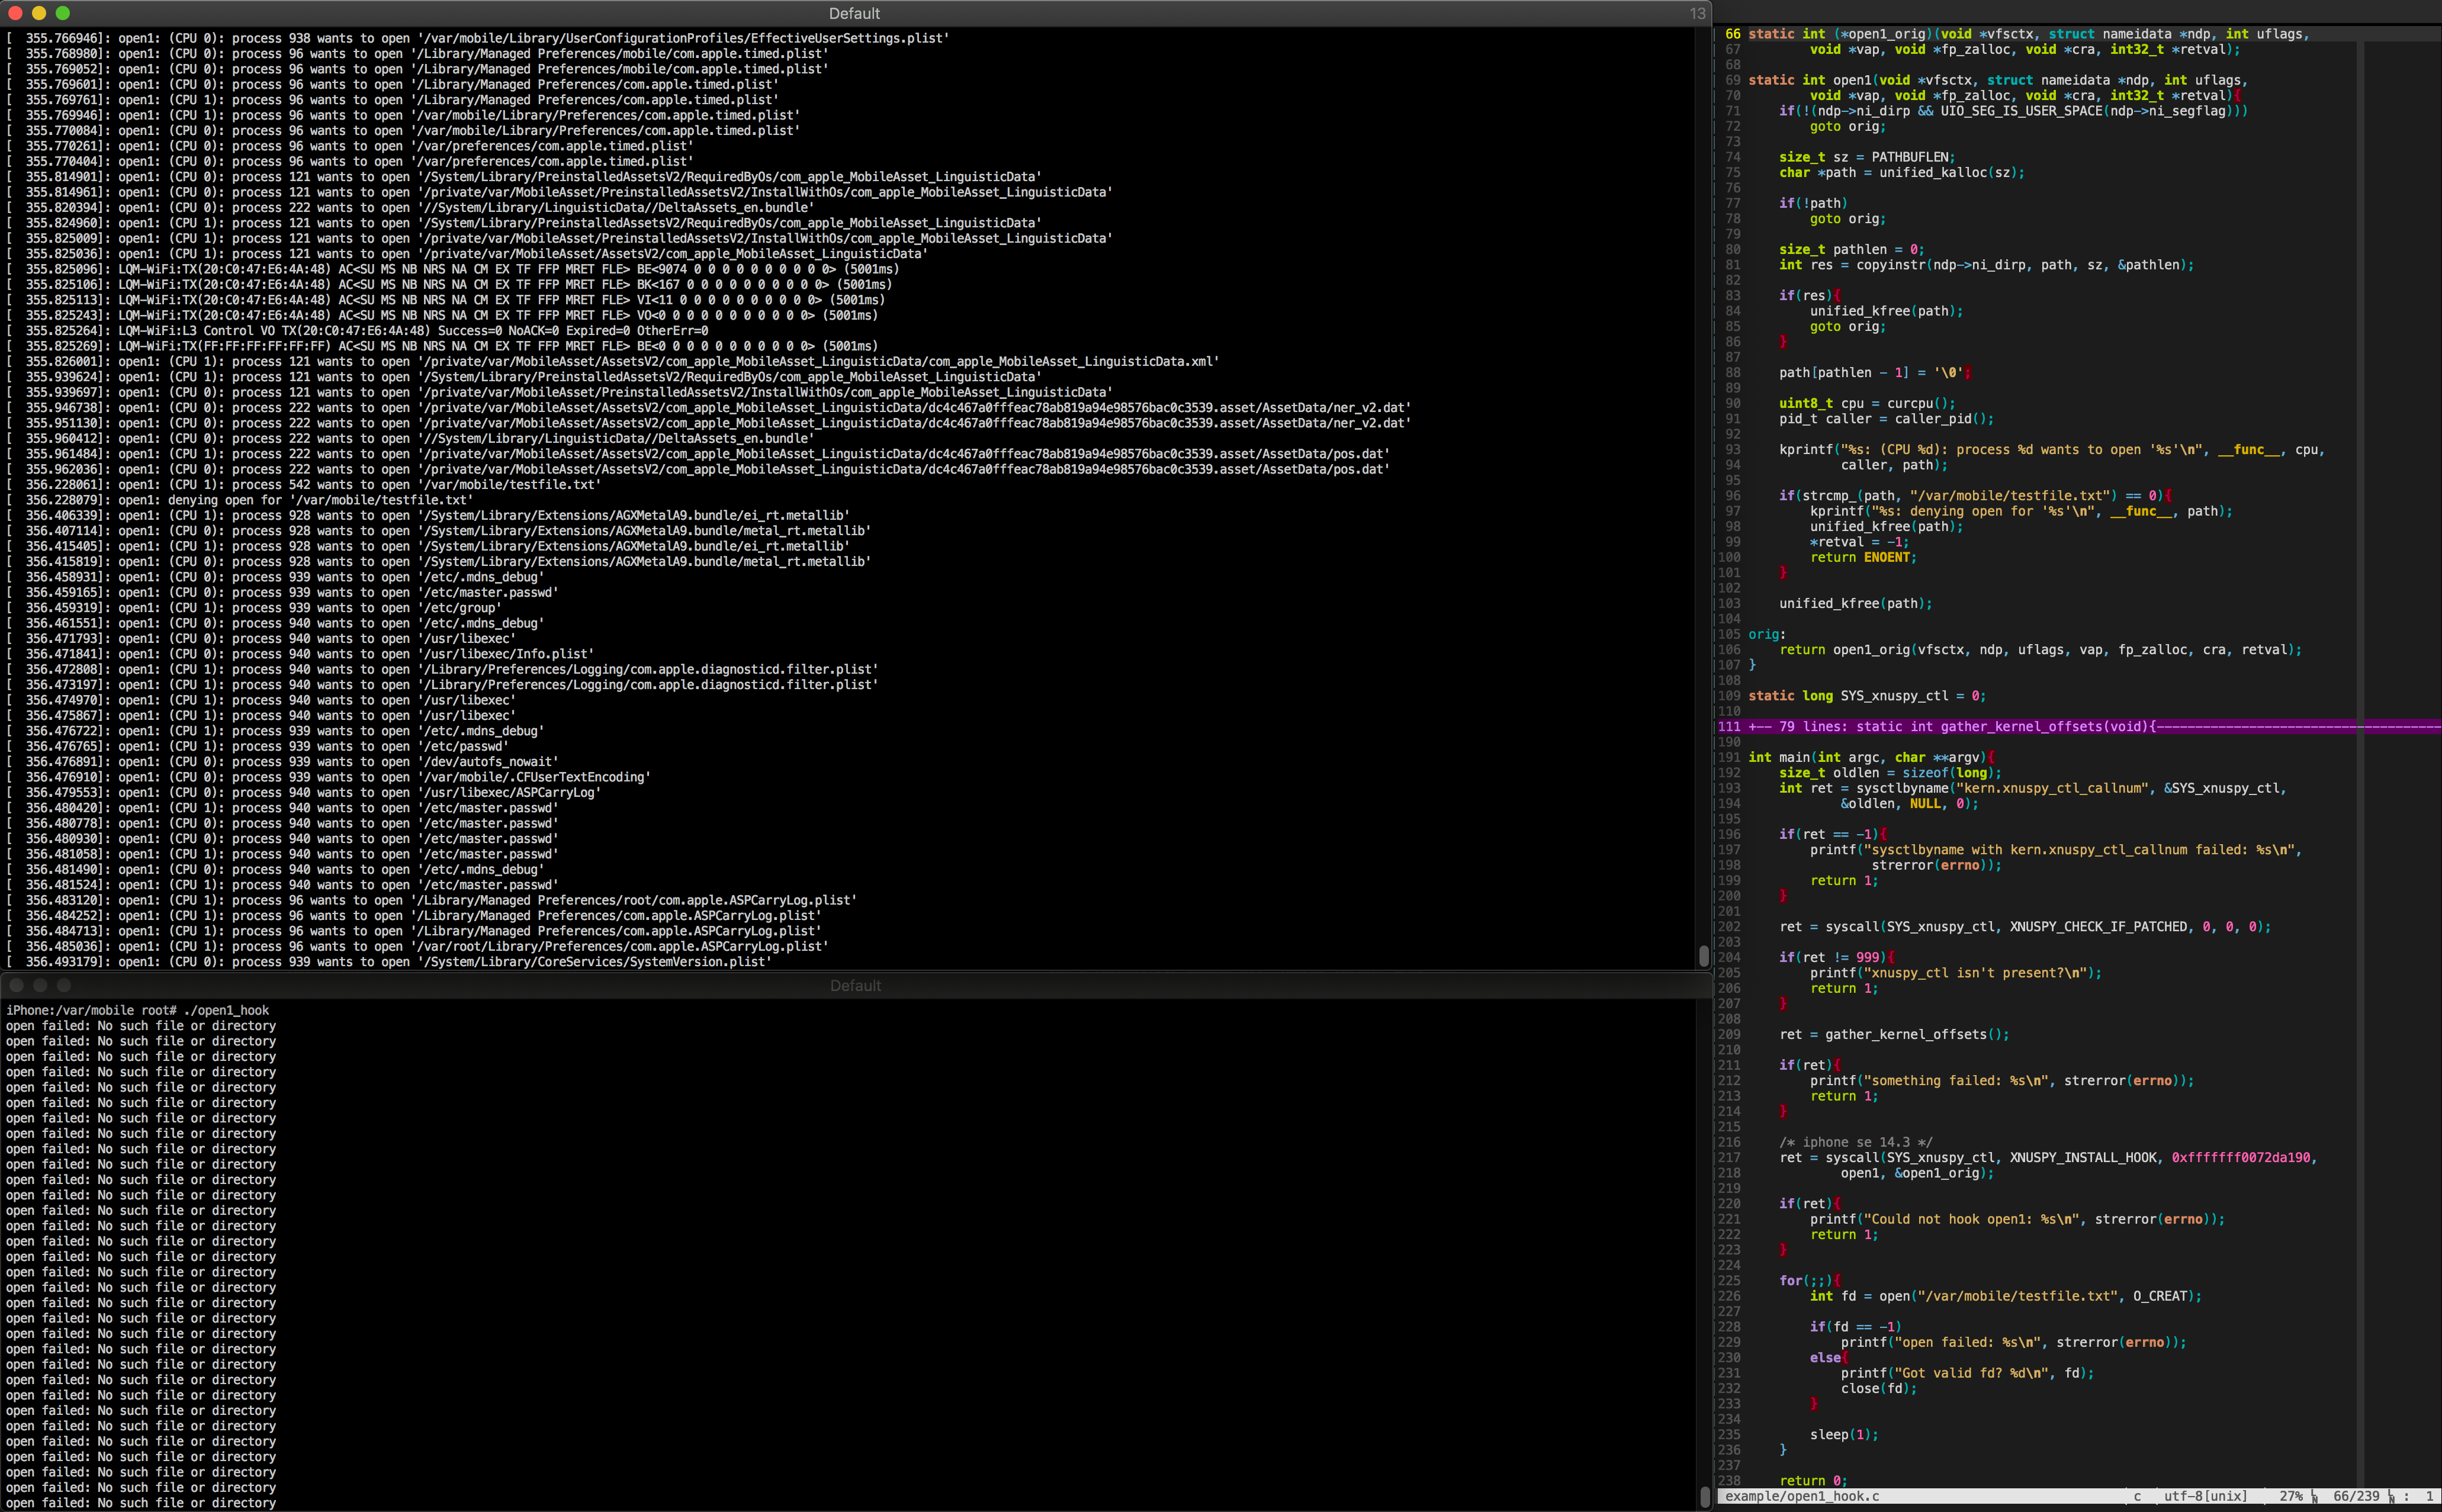 jsherman212/xnuspy
an iOS kernel function hooking framework for checkra1n'able devices