Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
12 results
LinusWare-Source-Code-Internal preview

LinusWare-Source-Code-Internal

GitHubtekkenbugattii/linusware-source-code-internal

Reverse-engineered runtime engine for Roblox/Luau with VM hooking, opcode remapping, capability escalation, and UNC script environment for executing…

binary-analysiscode-analysisexploitation+3
4
2 months ago
widevine-l3-decryptor preview
Archived

widevine-l3-decryptor

GitHubtomer8007/widevine-l3-decryptor

A Chrome extension that demonstrates bypassing Widevine L3 DRM

binary-analysiseducationencryption-decryption-tools+3
1.2k3 years ago
ghidra-firmware-utils preview

ghidra-firmware-utils

GitHubal3xtjames/ghidra-firmware-utils

Ghidra extension for PC firmware reverse engineering, providing loaders for PCI option ROMs, Intel Flash Descriptor, coreboot CBFS, and UEFI firmware…

binary-analysisembedded-systems-securityfirmware-analysis+3
5102 months ago
BinDiffHelper preview

BinDiffHelper

GitHububfx/bindiffhelper

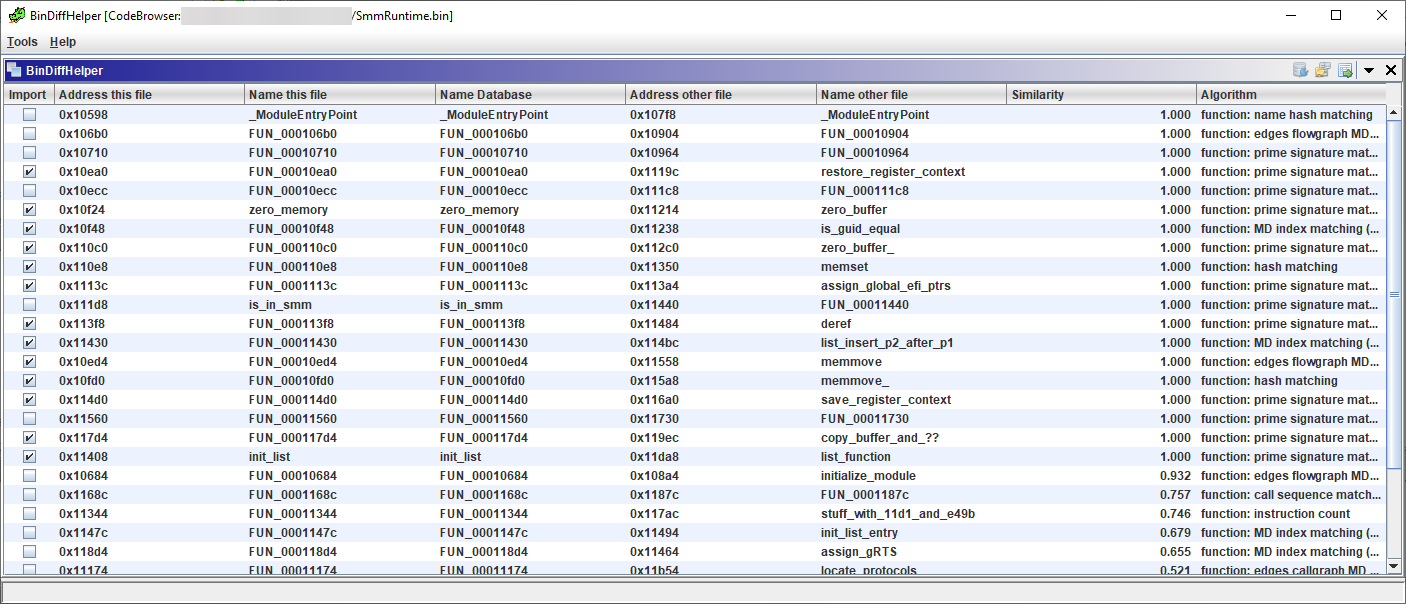
Ghidra Extension to integrate BinDiff for function matching

binary-analysisbinary-exploitationcode-analysis+4
2981 month ago
windbg-decompile-ext preview

windbg-decompile-ext

GitHubkernullist/windbg-decompile-ext

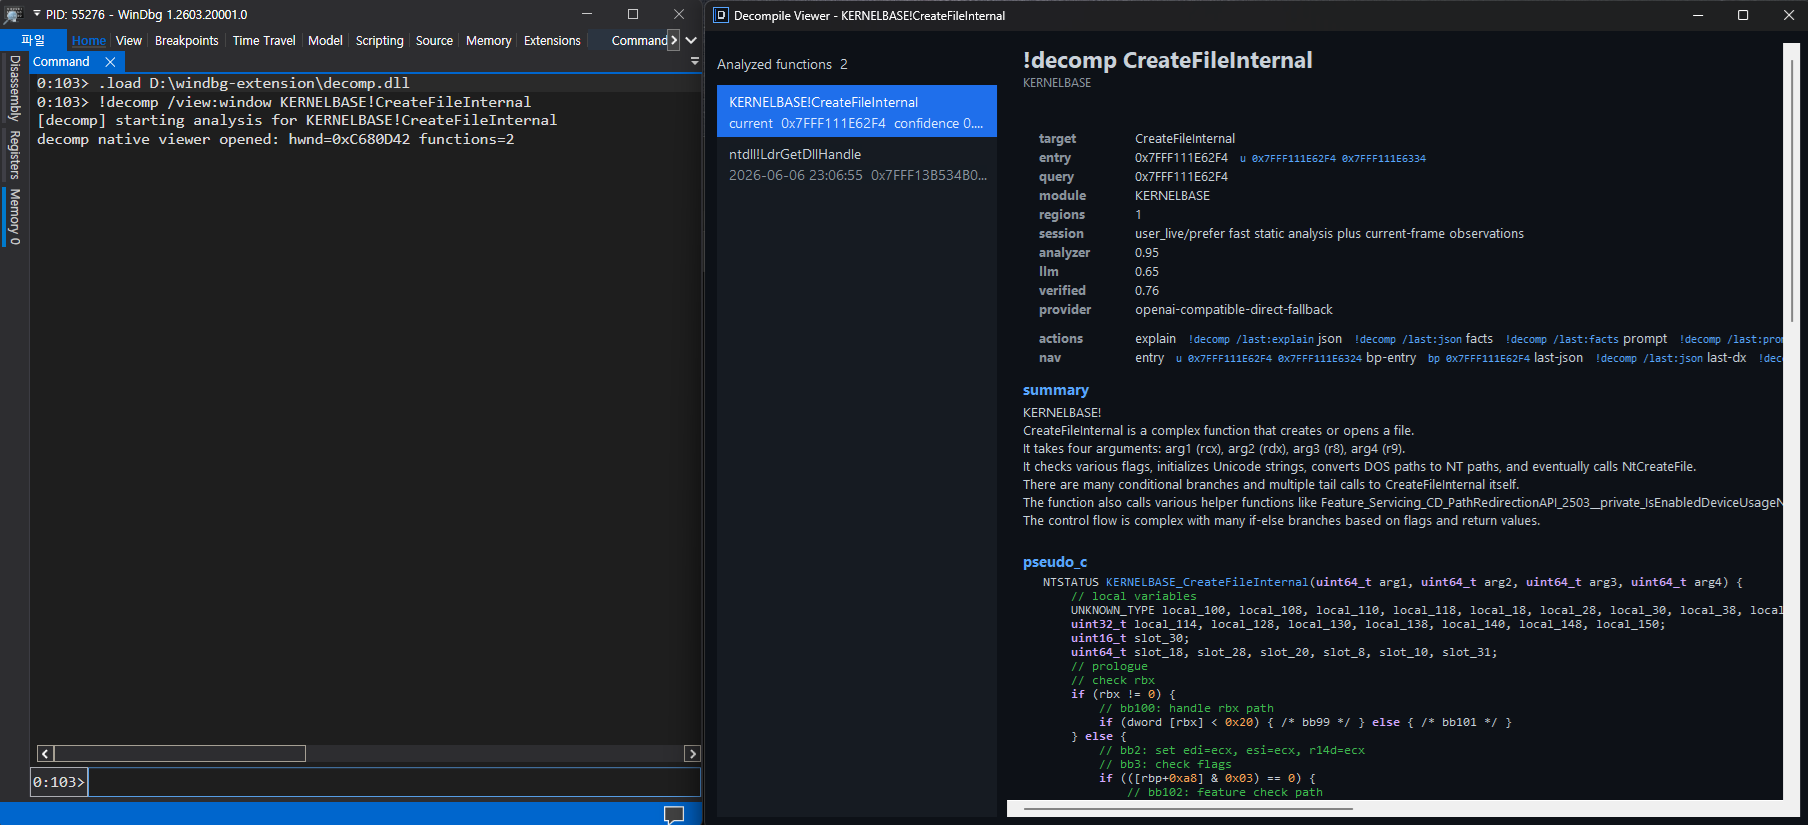
WinDbg x64 extension that disassembles live functions and uses an LLM to produce verified pseudocode.

ai-assisted-reversingbinary-analysisbinary-exploitation+8
1124 months ago
Ghidrathon preview
Archived

Ghidrathon

GitHubmandiant/ghidrathon

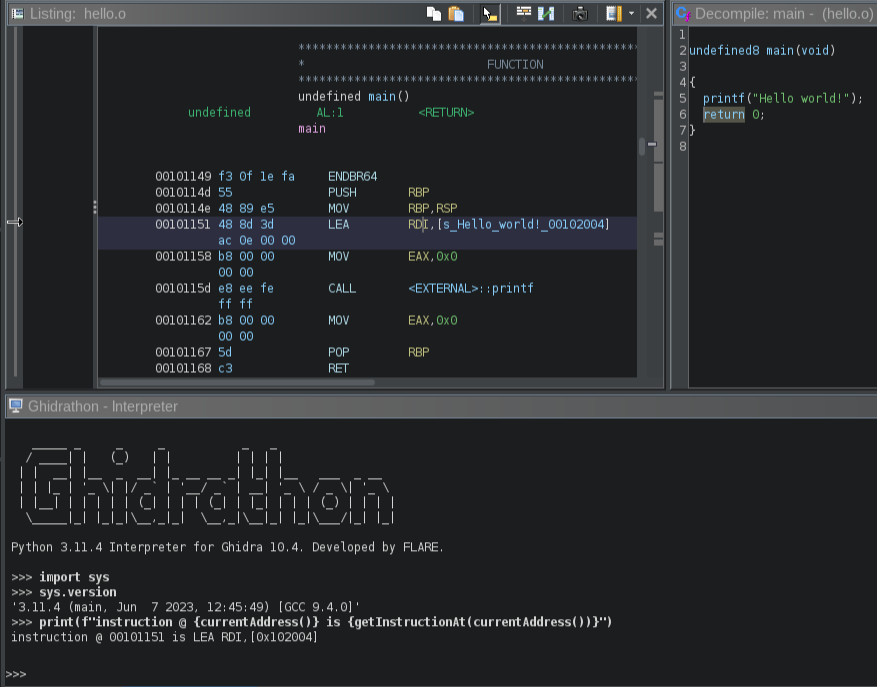
The FLARE team's open-source extension to add Python 3 scripting to Ghidra.

binary-analysismalware-analysisreverse-engineering+1
7882 years ago
GhidrAssist preview

GhidrAssist

GitHubsymgraph/ghidrassist

An LLM extension for Ghidra to enable AI assistance in RE.

ai-assisted-reversingbinary-analysisdebuggers+5
69719 days ago
PrologWinDbg preview

PrologWinDbg

GitHubdumpanalysis/prologwindbg

Use Prolog to analyze memory dumps and stopped live processes in WinDbg.

binary-analysisdebuggersdigital-forensics+4
1515 days ago
DECAF preview

DECAF

GitHubdecaf-project/decaf

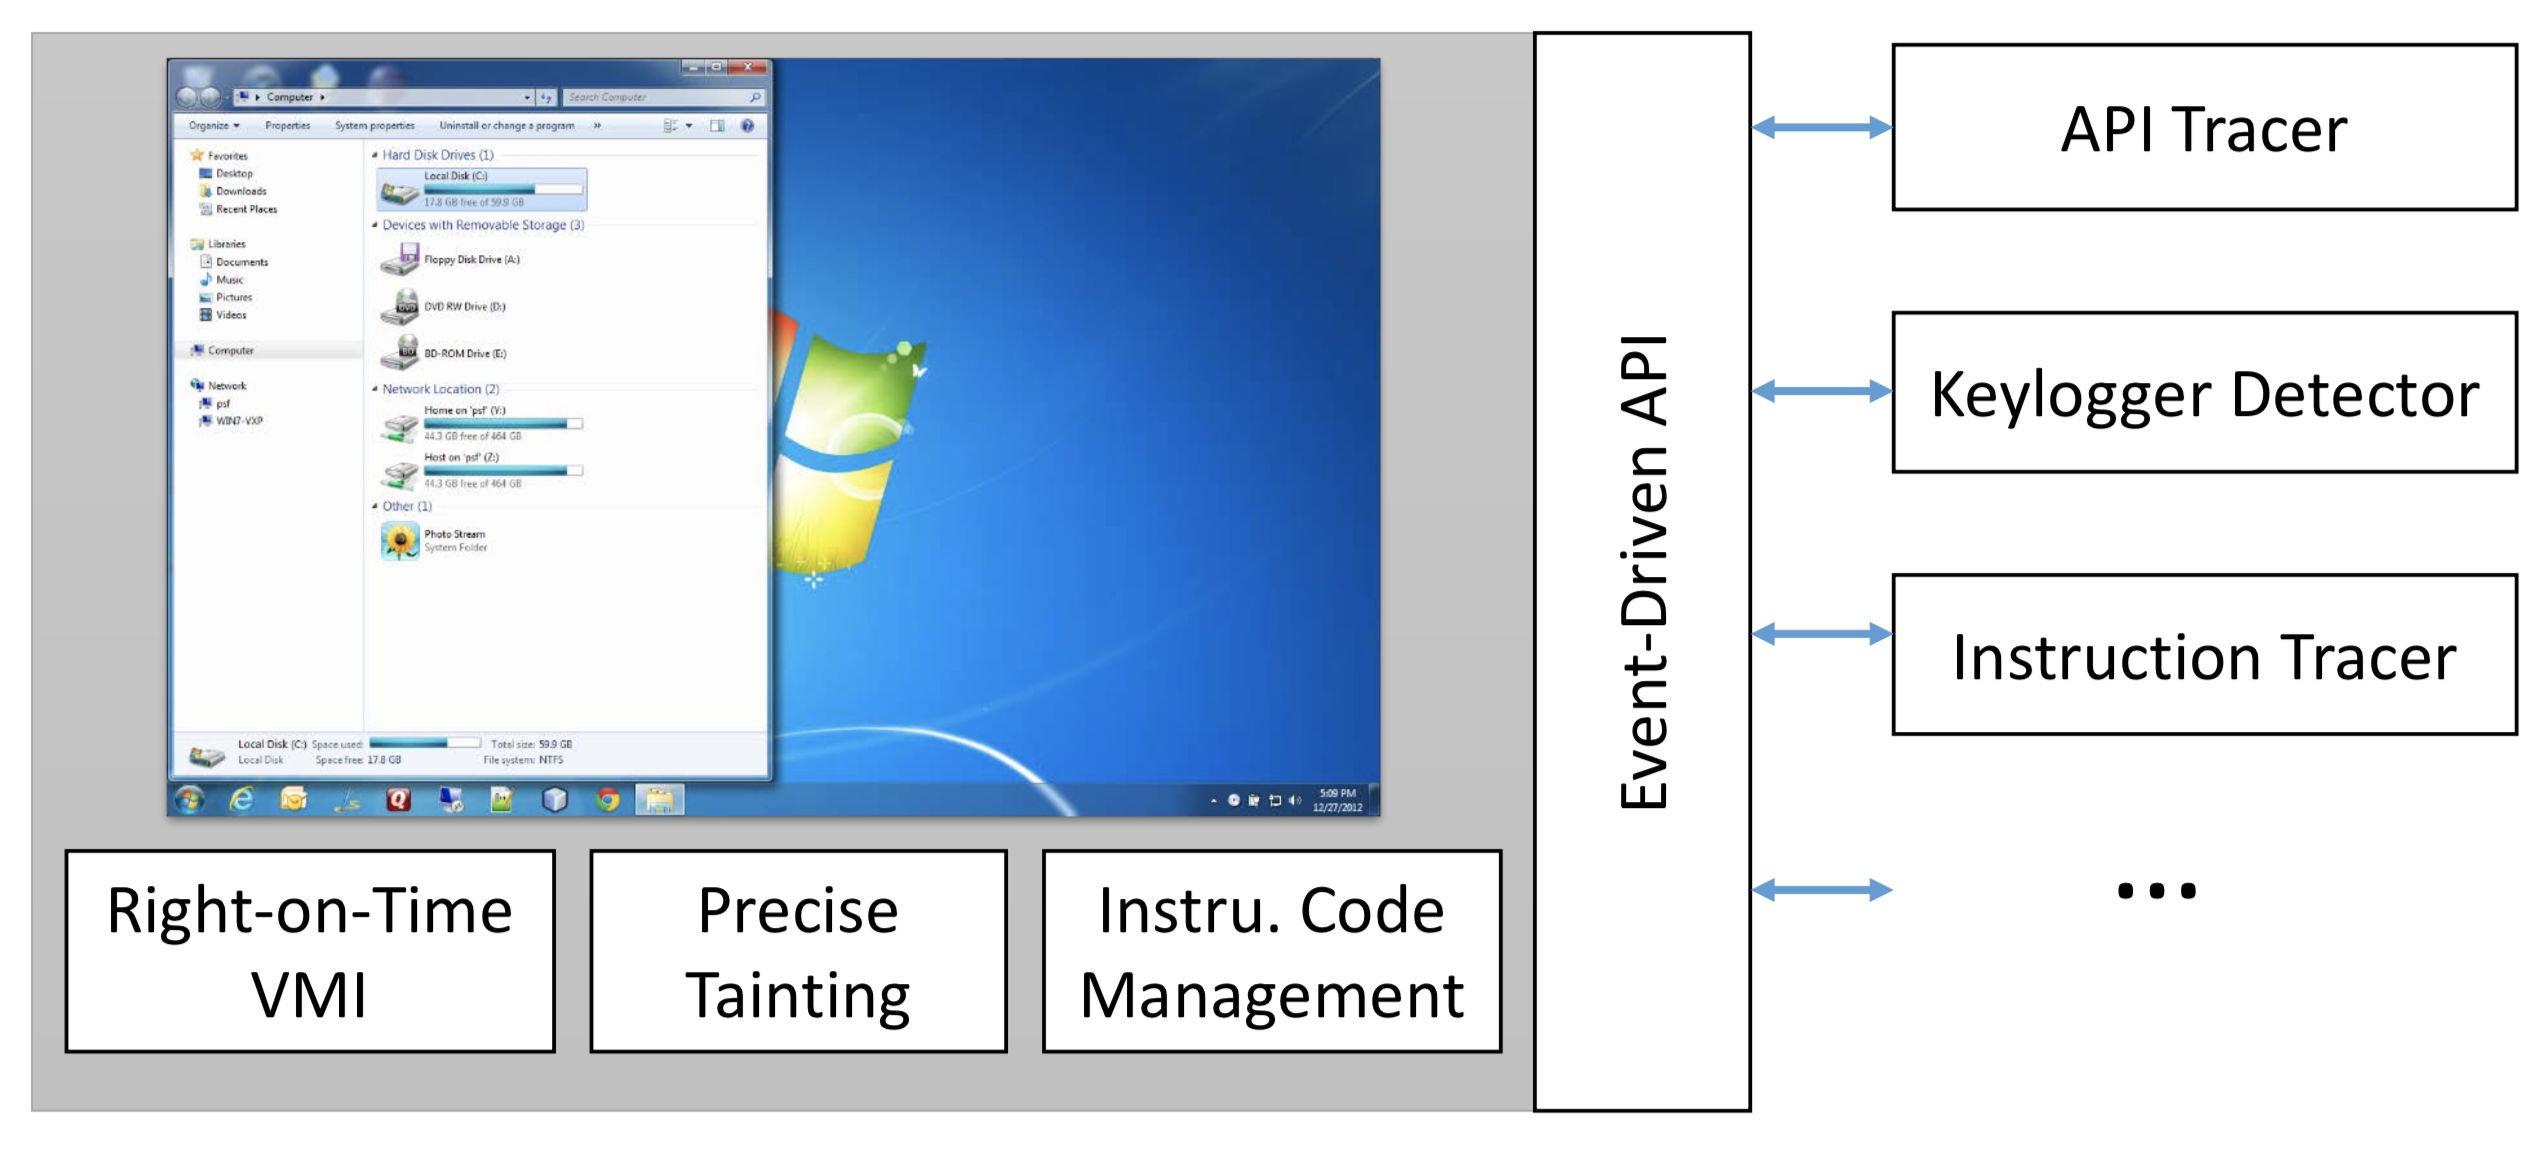
DECAF (short for Dynamic Executable Code Analysis Framework) is a binary analysis platform based on QEMU. This is also the home of the DroidScope…

android-securitybinary-analysisdynamic-analysis-sandboxing+2
8375 years ago
CVE-2025-62821 preview

CVE-2025-62821

GitHubhyunjungg/cve-2025-62821

Microsoft HEIF Extension (msheif_store.dll) OOB-read

binary-analysisexploitationfuzzing+3
1 year ago
CVE-2023-36900 preview

CVE-2023-36900

GitHubromanrybachek/cve-2023-36900

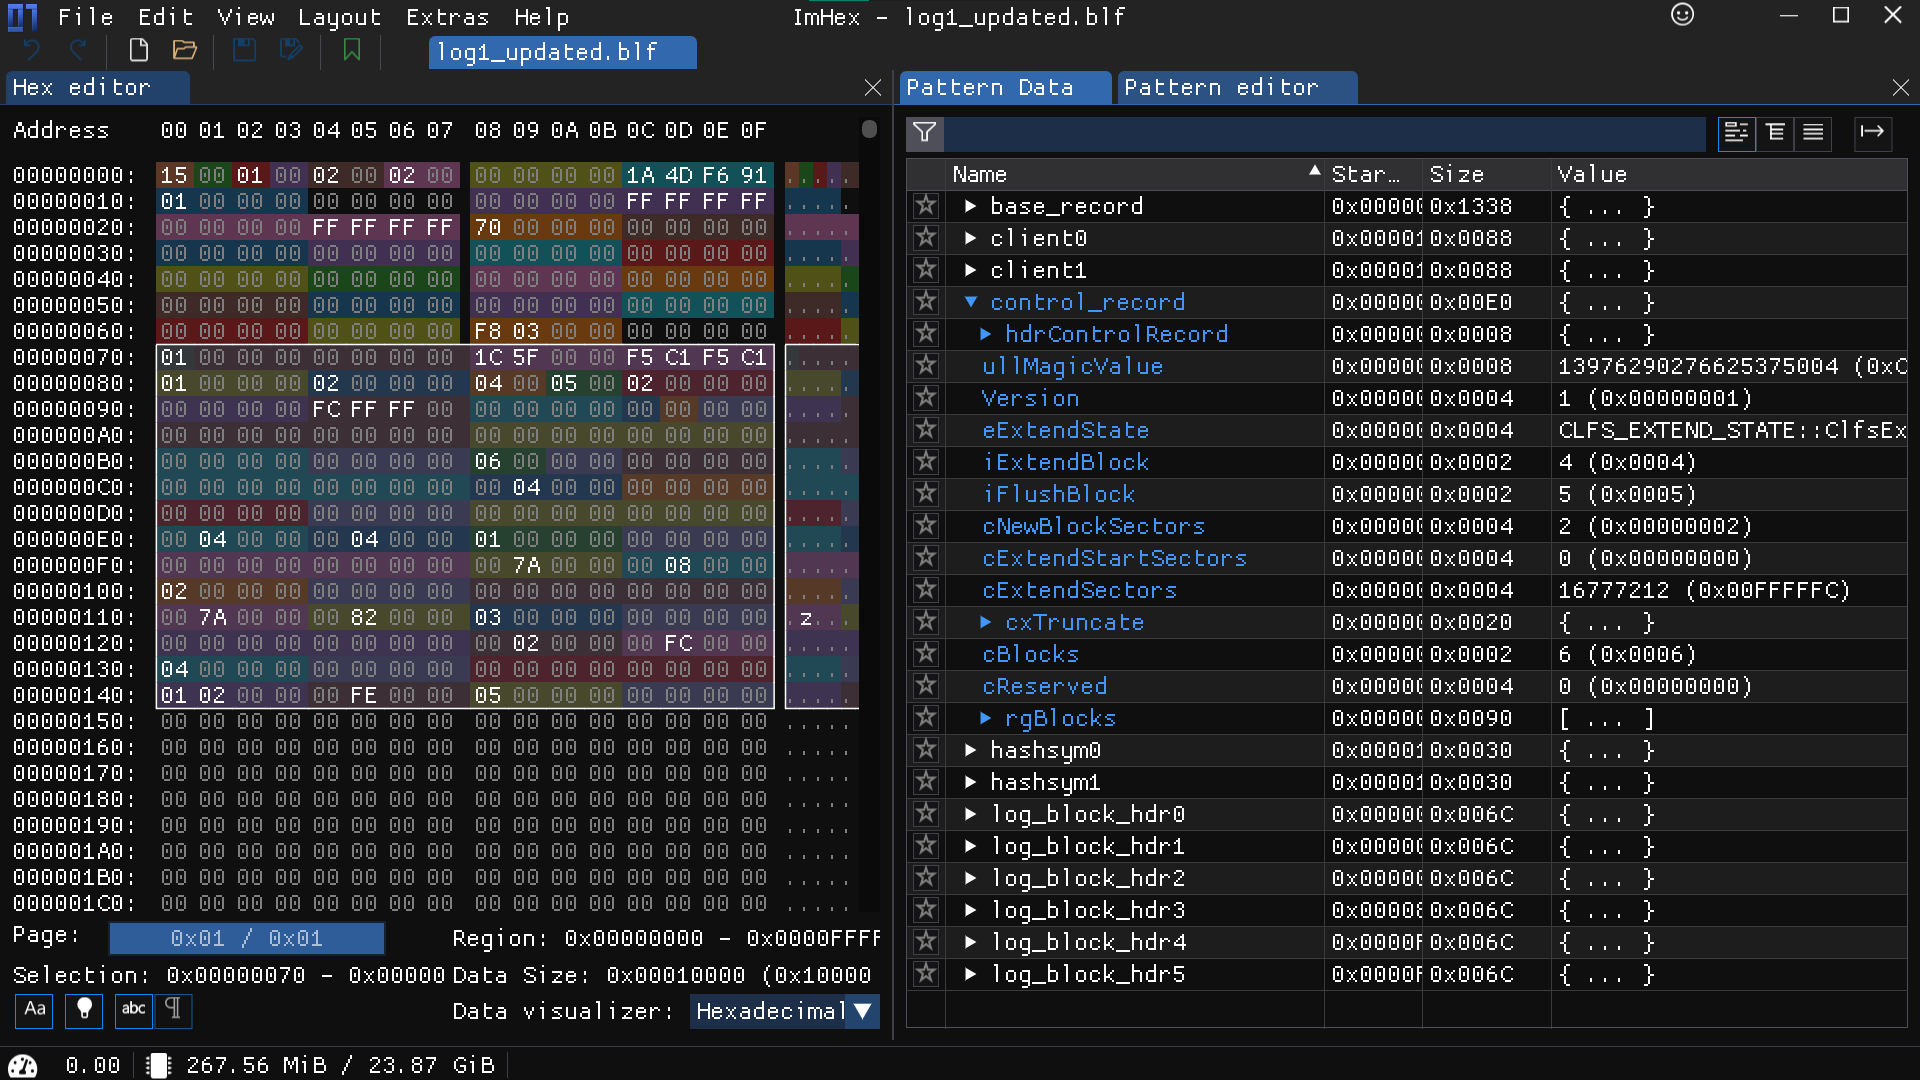
Denial-of-Service PoC | Writeup | Header with CLFS structures | Imhex pattern for .blf extension

binary-analysisexploitationreverse-engineering+1
42 years ago
drvtrace preview

drvtrace

GitHubeversinc33/drvtrace

WinDbg plugin to trace module transitions from a debugged driver.

binary-analysisdebuggersreverse-engineering
5410 months ago