
CVE-2020-15906
 s1lkys/cve-2020-15906
Writeup of CVE-2020-15906
authentication-authorizationexploitationpassword-attacks+3
s1lkys/cve-2020-15906Writeup of CVE-2020-15906
 7ragnarok7/cve-2021-3754
Vulnerability details and exploit for CVE-2021-3754
 k4ptor/cve-2023-22515
Confluence Unauthorized Administrator User Addition Exploitation Script
 s1incere/cve-2023-22515
Confluence Unauthorized Administrator User Addition Exploitation Script
 winmin/cve-2021-3560
PolicyKit CVE-2021-3560 Exploitation (Authentication Agent)
 lirantal/vulnerable-nextjs-14-cve-2025-29927
Reproduction environment for CVE-2025-29927, demonstrating Next.js middleware authorization bypass via the x-middleware-subrequest header. Includes…
 synacktiv/cve-2025-47227_cve-2025-47228
ScriptCase Pre-Authenticated Remote Command Execution exploitation script (CVE-2025-47227, CVE-2025-47228).
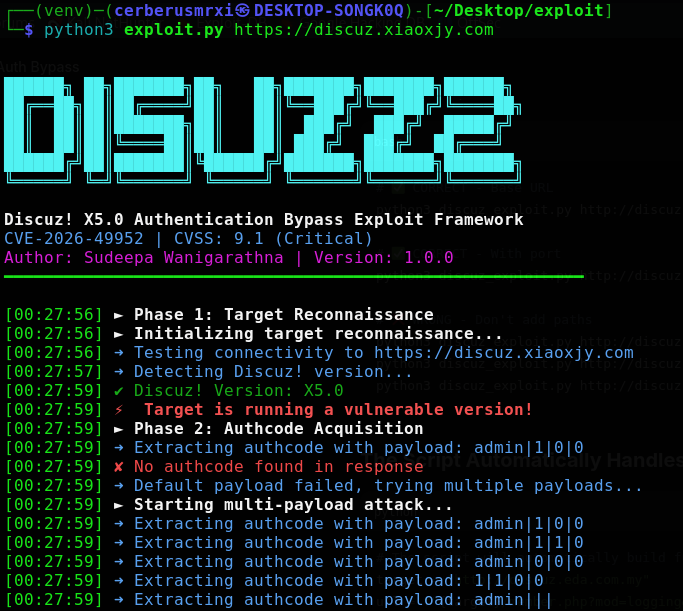 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) - Critical vulnerability allowing unauthenticated database backup access via…
 lem0n817/cve-2025-29927
Local testing environment for Next.js middleware authorization bypass vulnerability (CVE-2025-29927). Demonstrates exploitation via crafted…
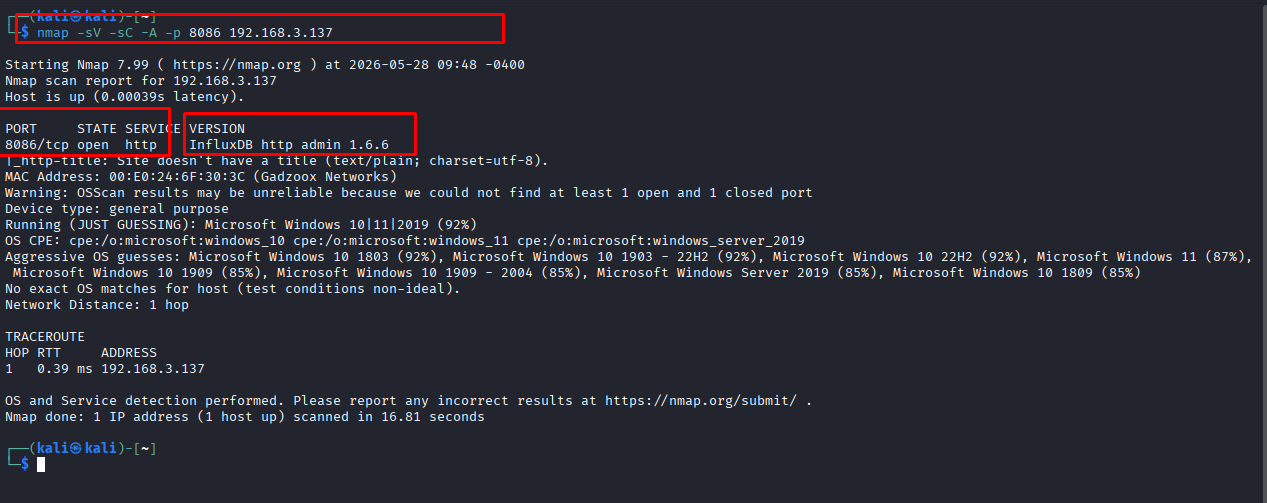 dungsocool/cve-2019-20933
Step-by-step lab writeup demonstrating CVE-2019-20933 InfluxDB authentication bypass via forged JWT tokens, including exploitation,…
 supraaa-1337/cve-2025-3102-exploit
Exploitation of an authorization bypass vulnerability in the SureTriggers plugin for WordPress versions <= 1.0.78, allowing unauthenticated attackers…
 xthalach/cve-2024-11318
This repository details an IDOR vulnerability in AbsysNet 2.3.1, which allows a remote attacker to brute-force session IDs via the /cgi-bin/ocap/…
 shahin-shadow/nextjs-auth-bypass
Analysis and exploitation of a Next.js authorization bypass vulnerability (CVE-2025-29927)
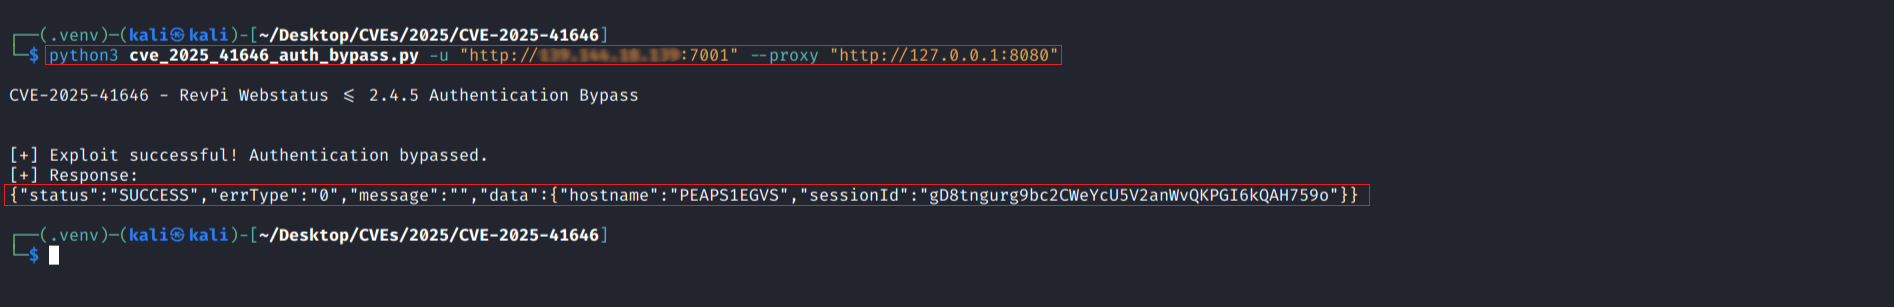 r0otk3r/cve-2025-41646
Python exploit script for CVE-2025-41646, an authentication bypass in RevPi Webstatus <= 2.4.5. Supports single/mass exploitation, proxy, silent…
 shoucheng3/apache__jspwiki_cve-2019-10089_2-11-0-m4
Java-based wiki platform with detailed access control and JAAS security integration, provided as a vulnerable version for security testing and CVE…
 shoucheng3/apache__jspwiki_cve-2022-46907_2-11-3
Exploit module for Apache JSPWiki CVE-2022-46907, targeting a Java-based wiki platform with JAAS security integration. Provides vulnerability…
 0xpthree/next.js_cve-2025-29927
Reproduces CVE-2025-29927 middleware authorization bypass in Next.js 14.2.24 and demonstrates exploitation with curl to bypass authentication and…
 synacktiv/sccmsecrets
SCCMSecrets.py aims at exploiting SCCM policies distribution for credentials harvesting, initial access and lateral movement.