

Invoke-BadSuccessor.ps1
 b5null/invoke-badsuccessor.ps1
PowerShell Script to automatically abuse the BadSuccessor vulnerability (CVE-2025-53779)
authenticationexploitationpenetration-testing+4
47
b5null/invoke-badsuccessor.ps1PowerShell Script to automatically abuse the BadSuccessor vulnerability (CVE-2025-53779)
 secdev02/easytokens
Kali365 - EvilTokens Replica
 papermtn/lil-pwny
Fast offline auditing of Active Directory passwords using Python.
 kgretzky/evilginx
PLEASE USE NEW VERSION: https://github.com/kgretzky/evilginx2
 inflixim4be/cve-2020-15367
Exploit for CVE-2020-15367: brute-force authentication attack against Venki Supravizio BPM 10.1.2 login page, leveraging user enumeration to gain…
 imthenachoman/how-to-secure-a-linux-server
Step-by-step guide for hardening a Linux server, covering SSH security, firewalls, intrusion detection, auditing, and system configuration to reduce…
 xfreed0m/rdpassspray
Python3 tool to perform password spraying using RDP
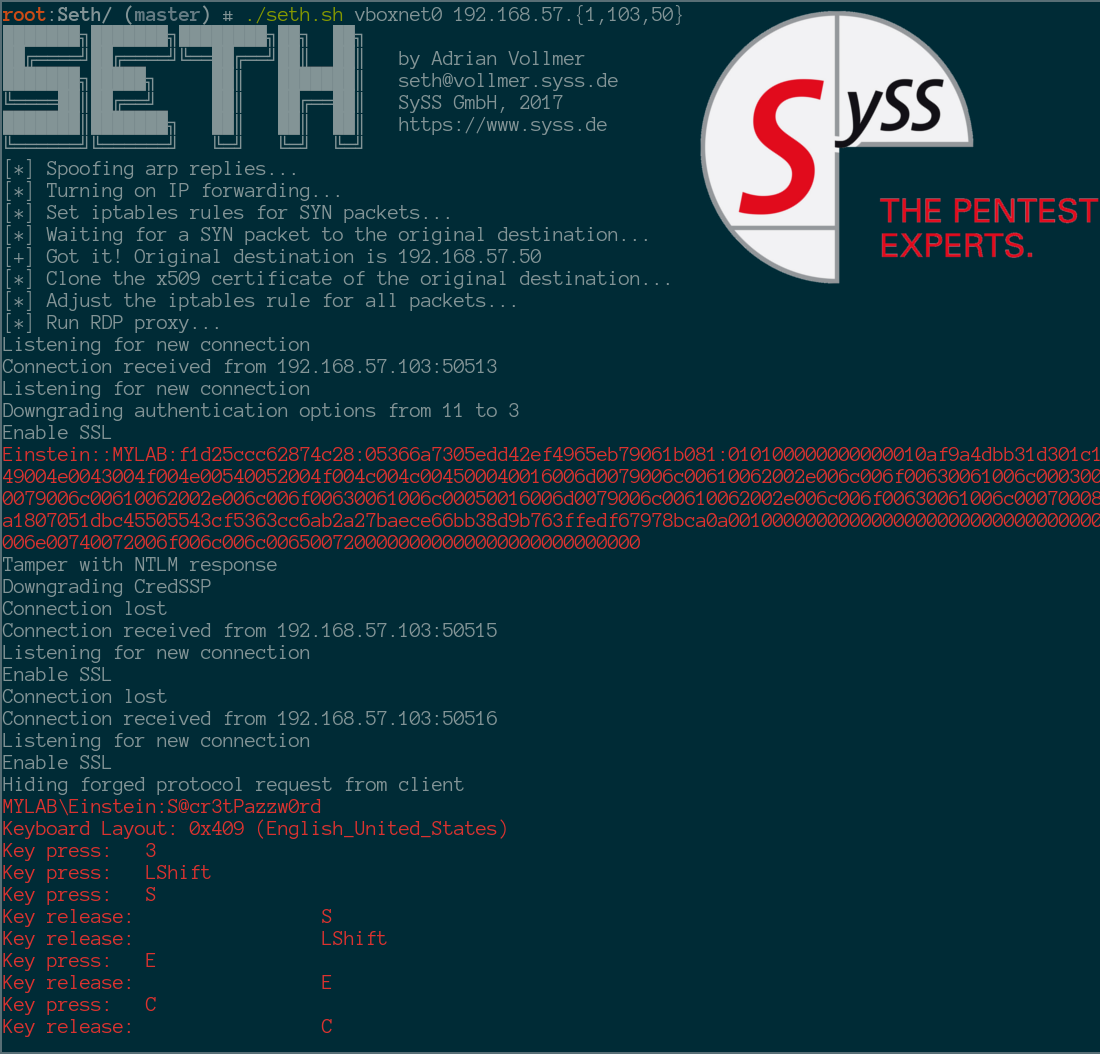 syss-research/seth
Perform a MitM attack and extract clear text credentials from RDP connections
 kartik2005221/cve-2025-58434-poc
Proof-of-concept exploit for CVE-2025-58434, demonstrating unauthenticated account takeover in Flowise via leaked password reset tokens. Includes…
 trustedsec/ridenum
Rid_enum is a null session RID cycle attack for brute forcing domain controllers.
 bugch3ck/imposter
Proof of concept for CVE-2015-0006. Fixed in MS15-005 https://docs.microsoft.com/en-us/security-updates/SecurityBulletins/2015/ms15-005 .
 nfc-tools/mfoc
Offline nested attack tool that recovers MIFARE Classic authentication keys using known default or user-supplied keys for assessing NFC/RFID card…
 brendan-rius/c-jwt-cracker
JWT brute force cracker written in C
 dropbox/securitybot
Distributed alerting for the masses!
 lanjelot/patator
Patator is a multi-purpose brute-forcer, with a modular design and a flexible usage.