
 #1
Tools for consuming, aggregating, and analyzing external threat intelligence feeds from various sources.
Kitploit recommended
 taxiiproject/libtaxii
A Python library for handling TAXII Messages invoking TAXII Services.
 olafhartong/attackdatamap
A datasource assessment on an event level to show potential coverage or the MITRE ATT&CK framework
 mellow-hype/c2finder
Look for un-sinkholed C&C IPs in your Bro logs (from Bambanek Consulting C&C master list)
 insane-forensics/drovorub-hunt
A tool to assist with network-based hunting for GRU's Drovorub malware c2
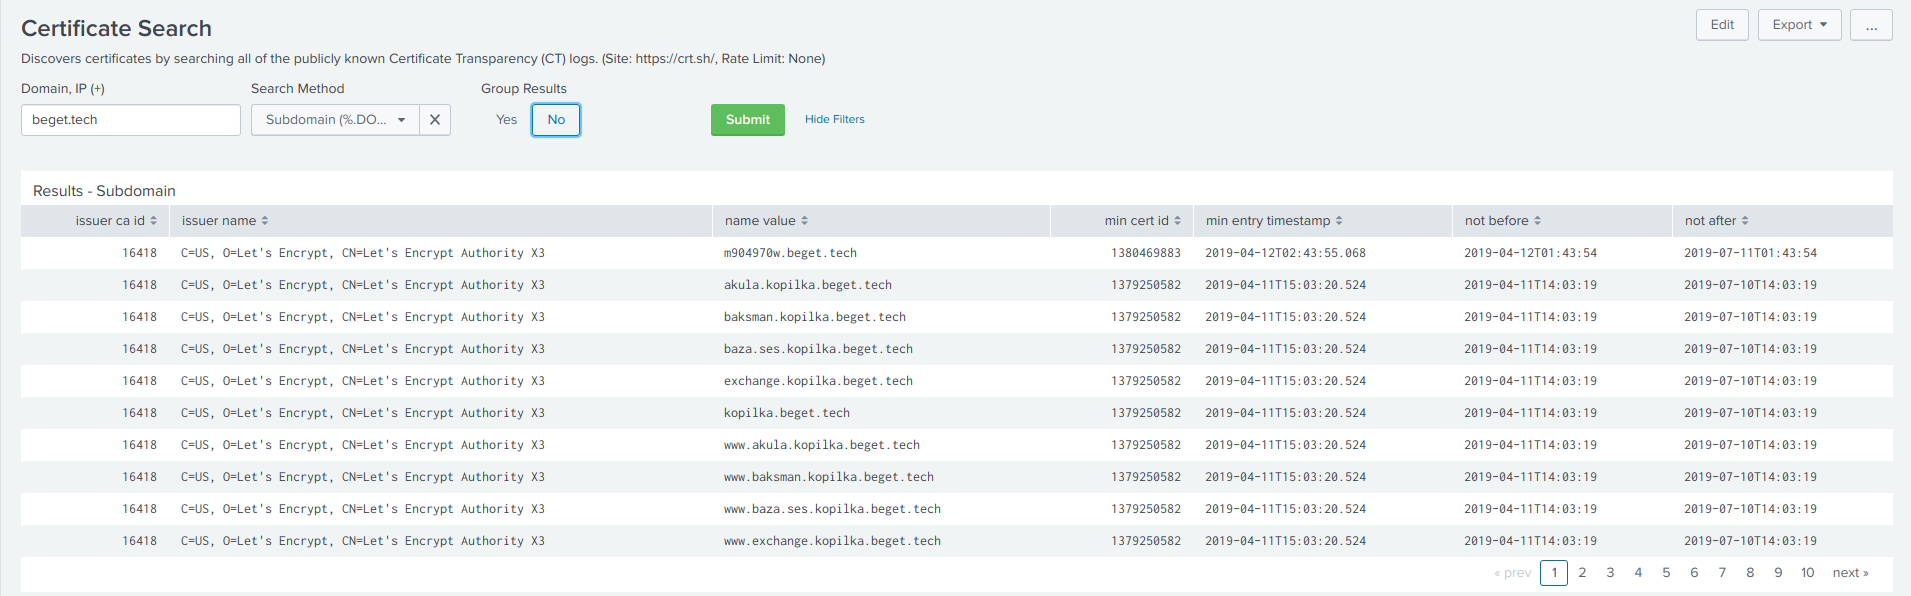 ecstatic-nobel/osweep
Don't Just Search OSINT. Sweep It.
 bfuzzy/auditd-attack
A Linux Auditd rule set mapped to MITRE's Attack Framework
 1an0rmus/tekdefense-automater
Automater - IP URL and MD5 OSINT Analysis








