
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit recommended

 sbamit/exponentiated-gradient-descent-llm-attack
A novel adversarial attack on LLM based on the Exponentiated Gradient Descent technique.
 bytereaper77/jump-over-aslr-btb
jump over aslr attacking branch predictors to bypass aslr Technique
 tagatac/libsafe-cve-2005-1125
Libsafe - Safety Check Bypass Vulnerability (Proof of Concept Exploit & Time Randomization to Thwart It)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE Analysis分析
 m8seven/cve-2026-22874-gitea-ssrf-allowlist
CVE-2026-22874 writeup: incomplete SSRF allow-list in Gitea webhook/migration (IPv6 transition and cloud metadata). Fixed in Gitea 1.26.3.
 lwzsoviet/cve-2021-3281
Proof-of-concept for CVE-2021-3281: directory traversal vulnerability in Django's TarArchive utility via crafted tar files, with Python tarfile…
 karlemilnikka/cve-2024-1209
Sensitive Information Exposure via assignments in LearnDash.
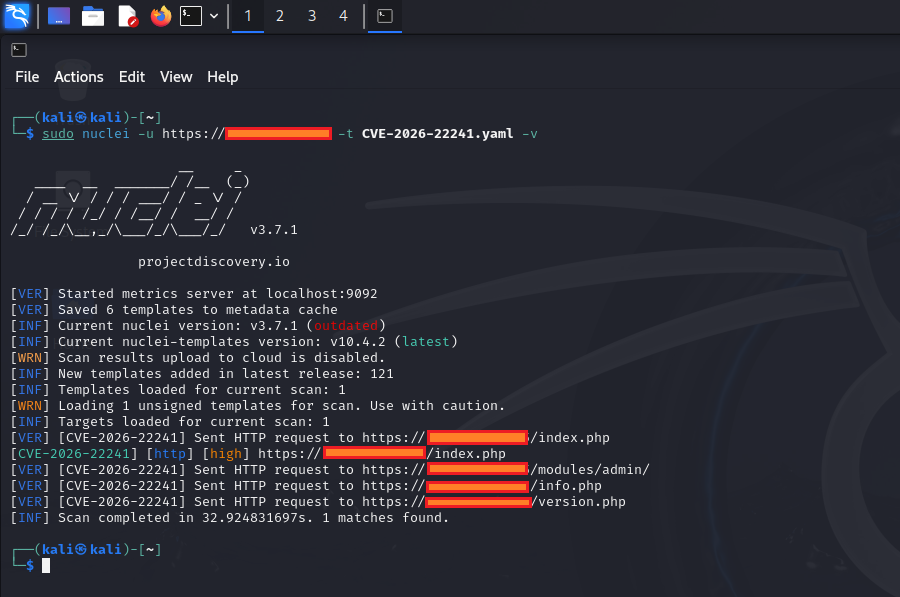 0xblackash/cve-2026-22241
CVE-2026-22241
 amnsecurity/kirki-wordpress-account-security-assessment
Professional vulnerability assessment report for Kirki WordPress account security risk, including technical impact, remediation, and mitigation…
 pa2sw0rd/exploit-cve-2025-55182-poc
This POC demonstrates CVE-2025-55182 using actual `[email protected]` vulnerable code.
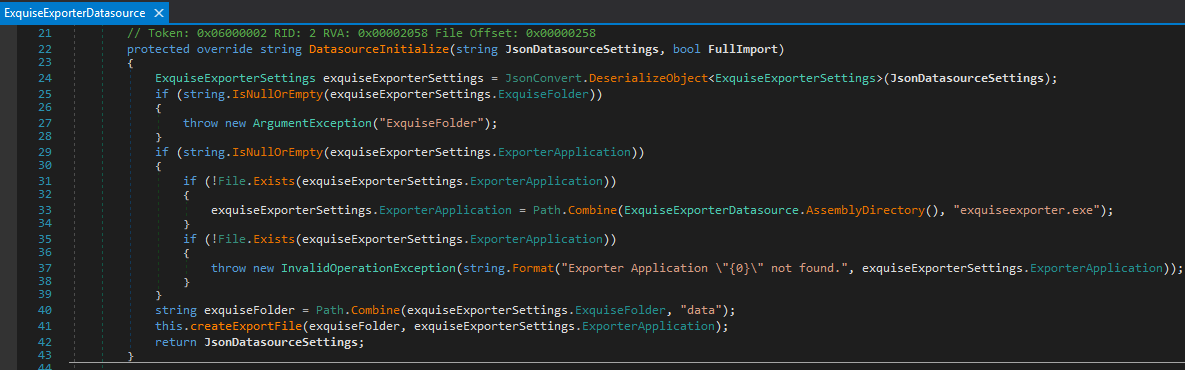 kpn-ciso/cve-2019-9745
Write-up on the CVE-2019-9745 vulnerability.
 songg45/cve-2023-4683-test
CVE-2023-4683 - Test
 24owais/threat-intel-cve-2024-3094
Threat intelligence report analyzing the xz-utils backdoor vulnerability (CVE-2024-3094)
 wismansec/sharepoint-2026-poc
PoC, IOCs, and detection logic for the SharePoint /_trust WS-Federation BinaryFormatter deserialization chain. Lab reconstruction covering…
 zer0dayf/cve-2026-65008
CVE-2026-65008
 h1n4mx0z/research-cve-2023-27524
CVE-2023-27524
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - Critical Twig Sandbox Bypass via collect()->mapInto() allowing RCE/LFI/XXE in October CMS
 hyperps/cve-2026-0847
A vulnerability in NLTK versions up to and including 3.9.2 allows arbitrary file read via path traversal in multiple CorpusReader classes, including…








