Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories
Categories

Dynamic Analysis (Sandboxing)

Tools for observing malware behavior in isolated environments to understand its actions and impact.

Kitploit recommended
Top tools

10 selected
cuckoo3 preview#2

cuckoo3

GitHubcert-ee/cuckoo3
8179 months ago
IntelOwl preview#4

IntelOwl

GitHubintelowlproject/intelowl
4.7k22 days ago
flare-vm preview#5

flare-vm

GitHubmandiant/flare-vm
8.9k3 months ago
distro preview#6

distro

GitHubremnux/distro
1171 month ago
commando-vm preview#7

commando-vm

GitHubmandiant/commando-vm
7.8k11 months ago
metasploitable3 preview#8

metasploitable3

GitHubrapid7/metasploitable3
5.7k1 year ago
firecracker preview#9

firecracker

GitHubfirecracker-microvm/firecracker
36.9k2 days ago
gvisor preview#10

gvisor

GitHubgoogle/gvisor
19.4k4h 45m ago
kata-containers preview#11

kata-containers

GitHubkata-containers/kata-containers
8.5k15h 42m ago
yara-x preview#13

yara-x

GitHubvirustotal/yara-x
1.2k18h 36m ago
NewestRelevanceMost popularRecently updated
623 results
detux preview

detux

GitHubdetuxsandbox/detux

The Multiplatform Linux Sandbox
dynamic-analysis-sandboxingnetwork-forensicsforensics+1
2668 years ago
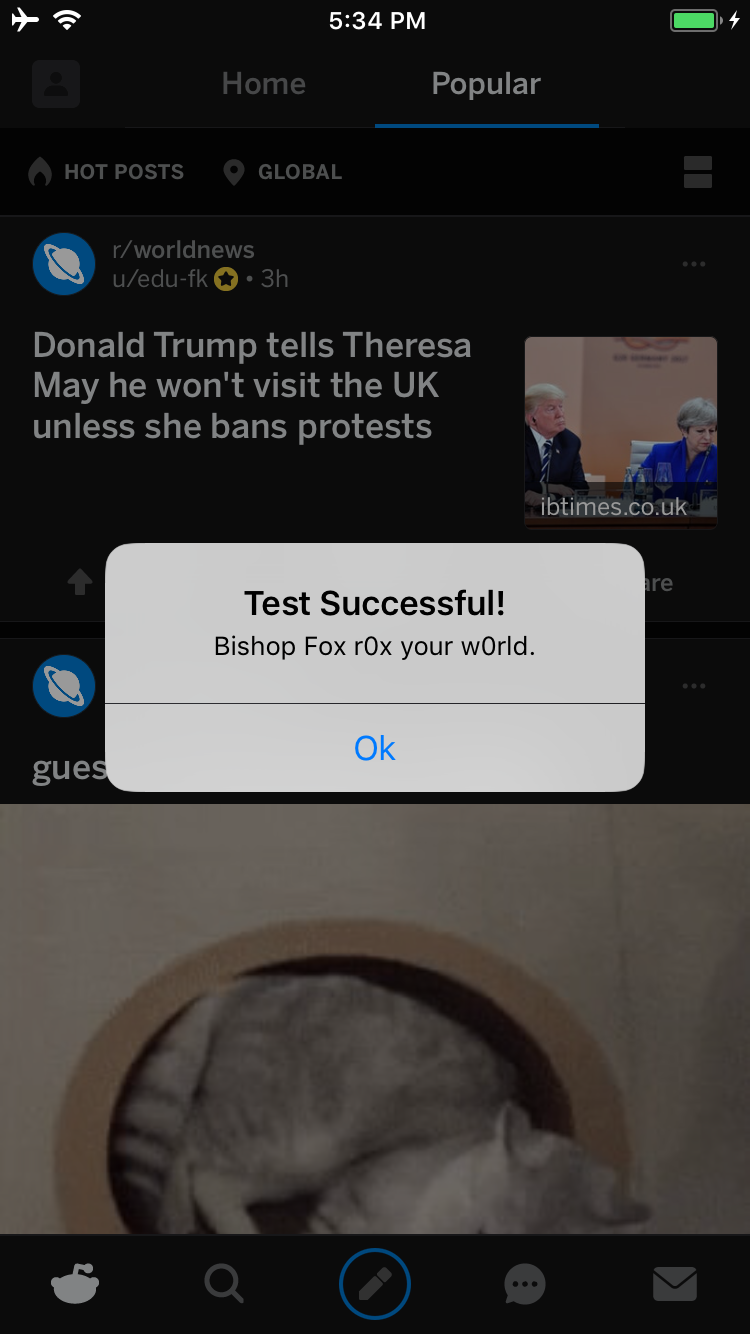
bfinject preview

bfinject

GitHubbishopfox/bfinject

Dylib injection for iOS 11.0 - 11.1.2 with LiberiOS and Electra jailbreaks
dynamic-analysis-sandboxingios-securityexploitation+3
6418 years ago
psr preview

psr

GitHubnccgroup/psr

Pointer Sequence Reverser - enable you to see how Windows C++ application is accessing a particular data member or object.

dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
758 years ago
TriforceOpenBSDFuzzer preview

TriforceOpenBSDFuzzer

GitHubnccgroup/triforceopenbsdfuzzer

System call fuzzing of OpenBSD amd64 using TriforceAFL (i.e. AFL and QEMU)

dynamic-analysis-sandboxingvulnerability-analysisfuzzing
478 years ago
idasec preview

idasec

GitHubrobindavid/idasec

IDA plugin for reverse-engineering and dynamic interactions with the Binsec platform
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
1178 years ago
FrisbeeLite preview

FrisbeeLite

GitHubnccgroup/frisbeelite

A GUI-based USB device fuzzer
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+2
658 years ago
bradamsa preview

bradamsa

GitHubikkisoft/bradamsa

Burp Suite extension to generate Intruder payloads using Radamsa
dynamic-analysis-sandboxingpayload-generationvulnerability-analysis+3
919 years ago
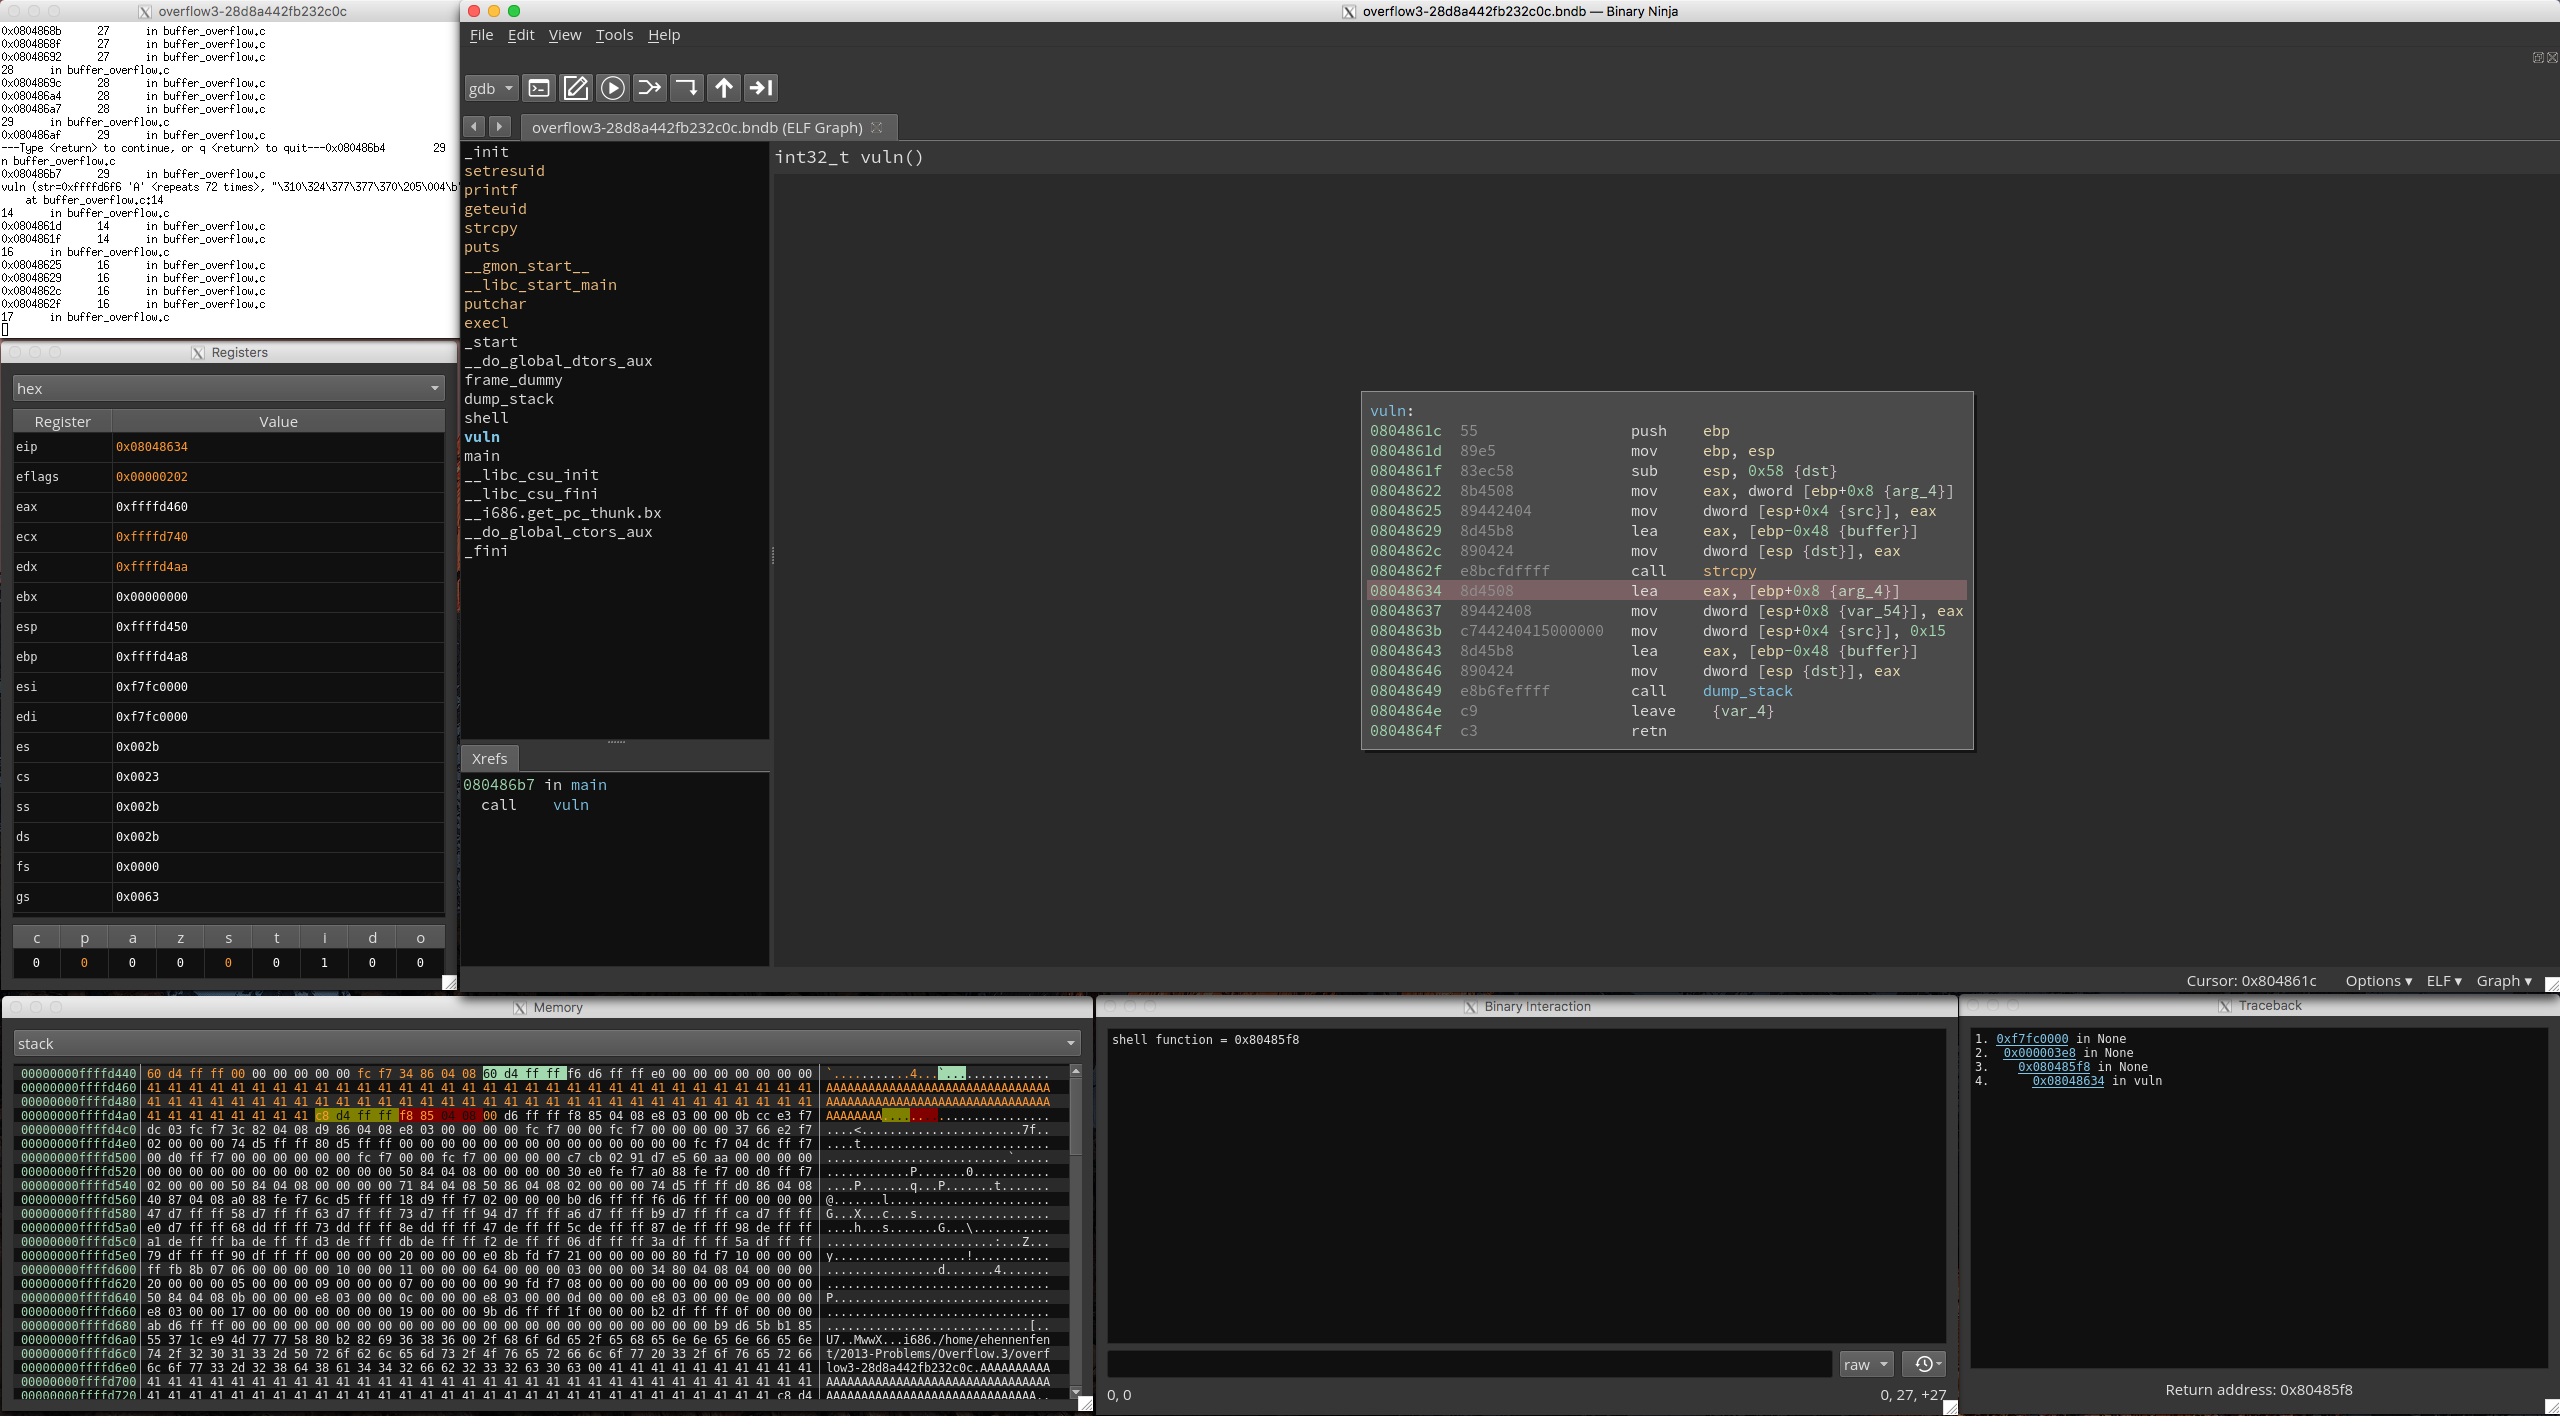
binja_dynamics preview

binja_dynamics

GitHubnccgroup/binja_dynamics

A PyQt5 frontend to the binjatron plugin for Binary Ninja that includes highlighting features aimed at making it easier for beginners to learn about…

dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
259 years ago
BadIntent preview
Archived

BadIntent

GitHub1ultimat3/badintent

Intercept, modify, repeat and attack Android's Binder transactions using Burp Suite
android-securitydynamic-analysis-sandboxingweb-proxies-interception+4
3229 years ago
cuckoo-droid preview

cuckoo-droid

GitHubidanr1986/cuckoo-droid

CuckooDroid - Automated Android Malware Analysis with Cuckoo Sandbox.
android-securitydynamic-analysis-sandboxingmalware-analysis+1
6089 years ago
frida-wshook preview

frida-wshook

GitHuboalabs/frida-wshook

Script analysis tool based on Frida.re
dynamic-analysis-sandboxingscripting-automationmalware-analysis
1309 years ago
assethook preview

assethook

GitHubnccgroup/assethook

LD_PRELOAD magic for Android's AssetManager
android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
829 years ago
mnemosyne preview

mnemosyne

GitHubnccgroup/mnemosyne

A Generic Windows Memory Scraping Tool
dynamic-analysis-sandboxingmemory-forensicsinformation-gathering+2
699 years ago
vUSBf preview

vUSBf

GitHubschumilo/vusbf

A QEMU/KVM-based USB fuzzing framework that finds device-driver bugs via reproducible VM execution, multiprocessing, and XML testcase generation.
dynamic-analysis-sandboxingvulnerability-analysissecurity-virtualization+2
1709 years ago
frida-extract preview

frida-extract

GitHuboalabs/frida-extract

Frida.re based RunPE (and MapViewOfSection) extraction tool
dynamic-analysis-sandboxingreverse-engineeringforensics+3
1149 years ago
ollydbg-binary-execution-visualizer preview

ollydbg-binary-execution-visualizer

GitHubehabhussein/ollydbg-binary-execution-visualizer

reverse engineering, visual binary analysis

static-analysisdynamic-analysis-sandboxingreverse-engineering+3
249 years ago
Introspy-iOS preview

Introspy-iOS

GitHubisecpartners/introspy-ios

Security profiling for blackbox iOS

dynamic-analysis-sandboxingios-securityvulnerability-analysis+5
7409 years ago
hooker preview
Archived

hooker

GitHubandroidhooker/hooker

Hooker is an opensource project for dynamic analyses of Android applications. This project provides various tools and applications that can be use to…

android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
41510 years ago
Previous1…333435Next