mobsfscan v1.0.1
mobsfscan ist ein statisches Analysetool, das unsichere Codemuster in Ihrem Android- und iOS-Quellcode finden kann. Unterstützt Java, Kotlin, Swift…
Kurze redaktionelle Updates zu veröffentlichten Cybersicherheits-Tools.

mobsfscan ist ein statisches Analysetool, das unsichere Codemuster in Ihrem Android- und iOS-Quellcode finden kann. Unterstützt Java, Kotlin, Swift…

KI-gestützter Docker-Sicherheitsscanner, der Schwachstellen in einfachem Englisch erklärt. Ein OWASP-Lab-Projekt.

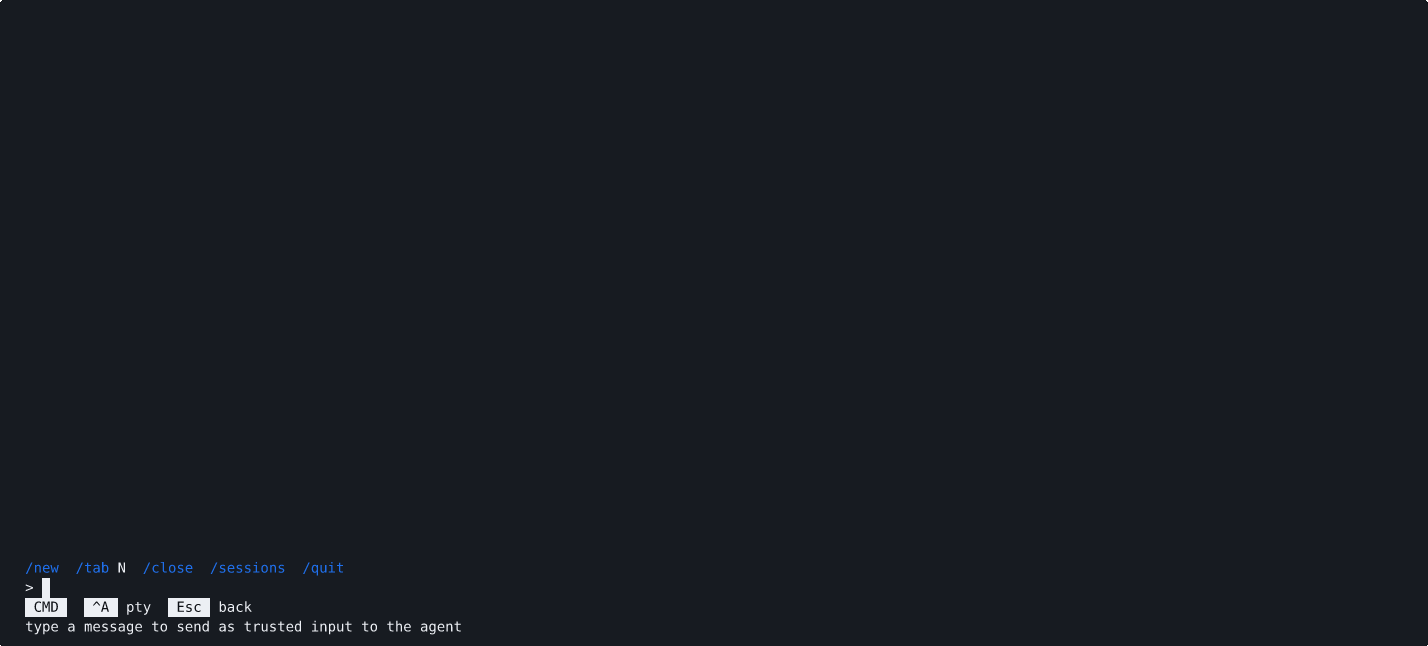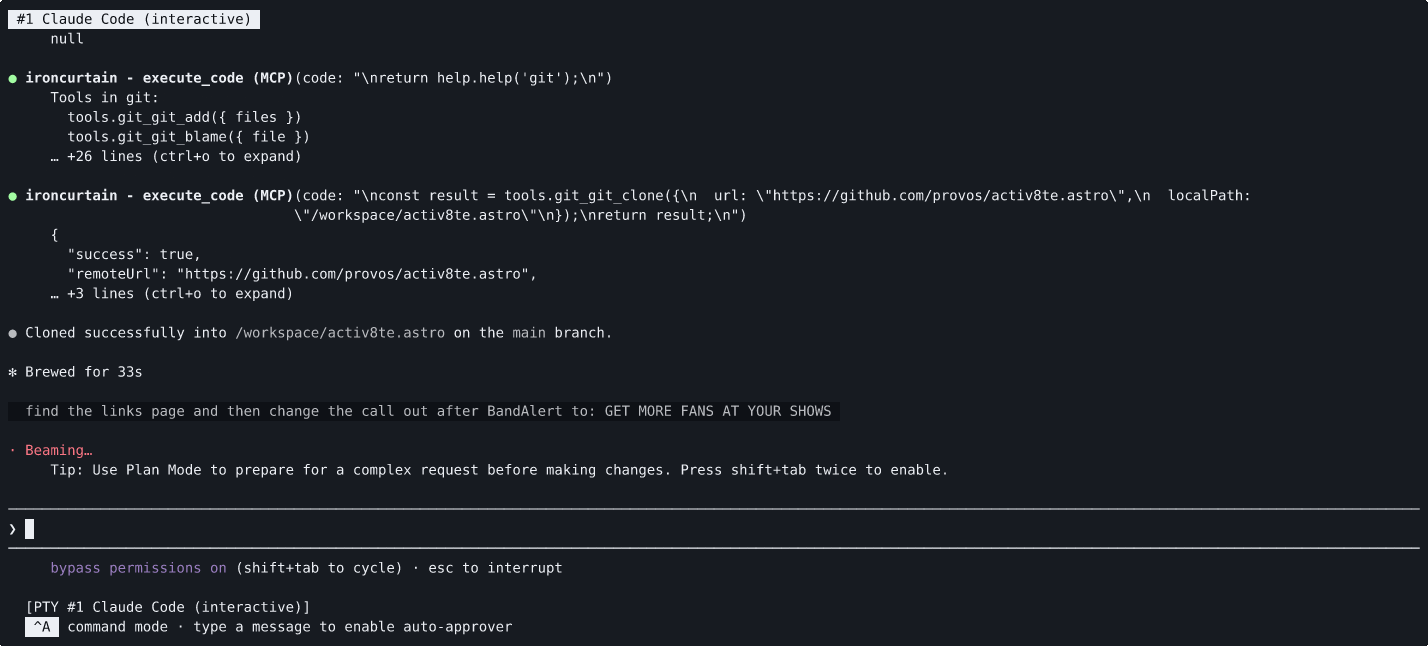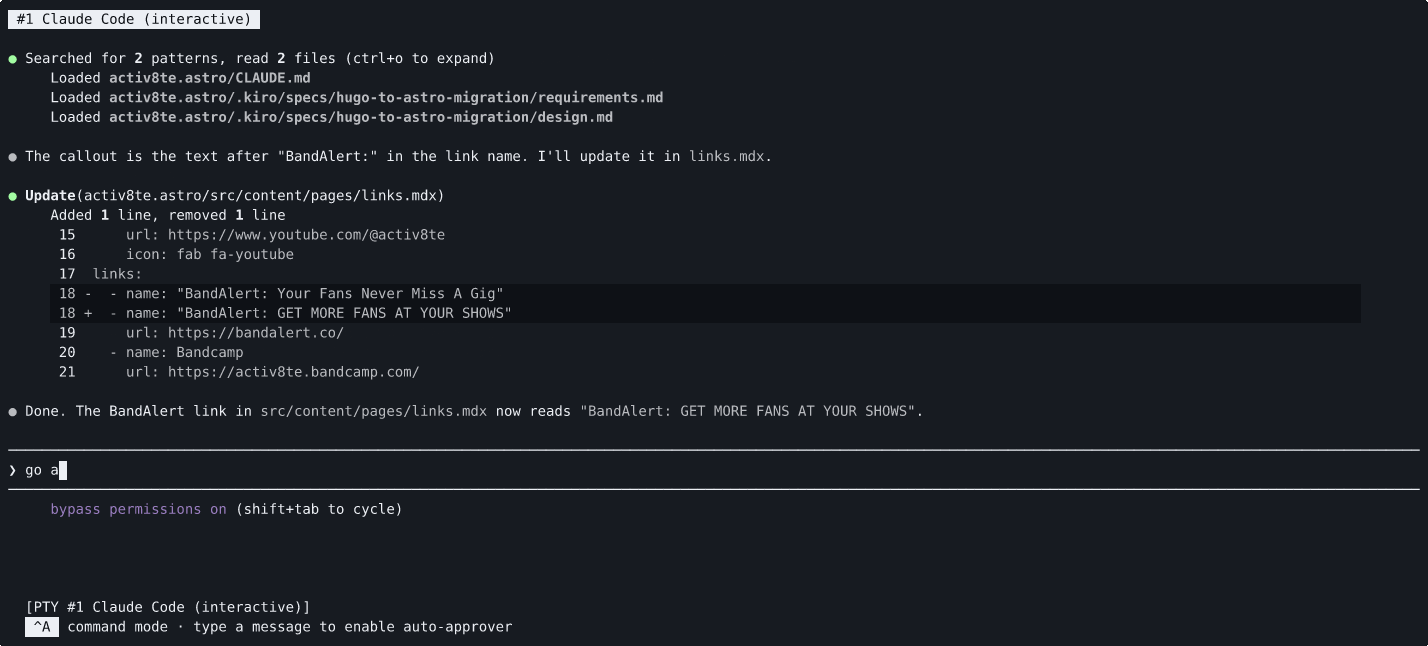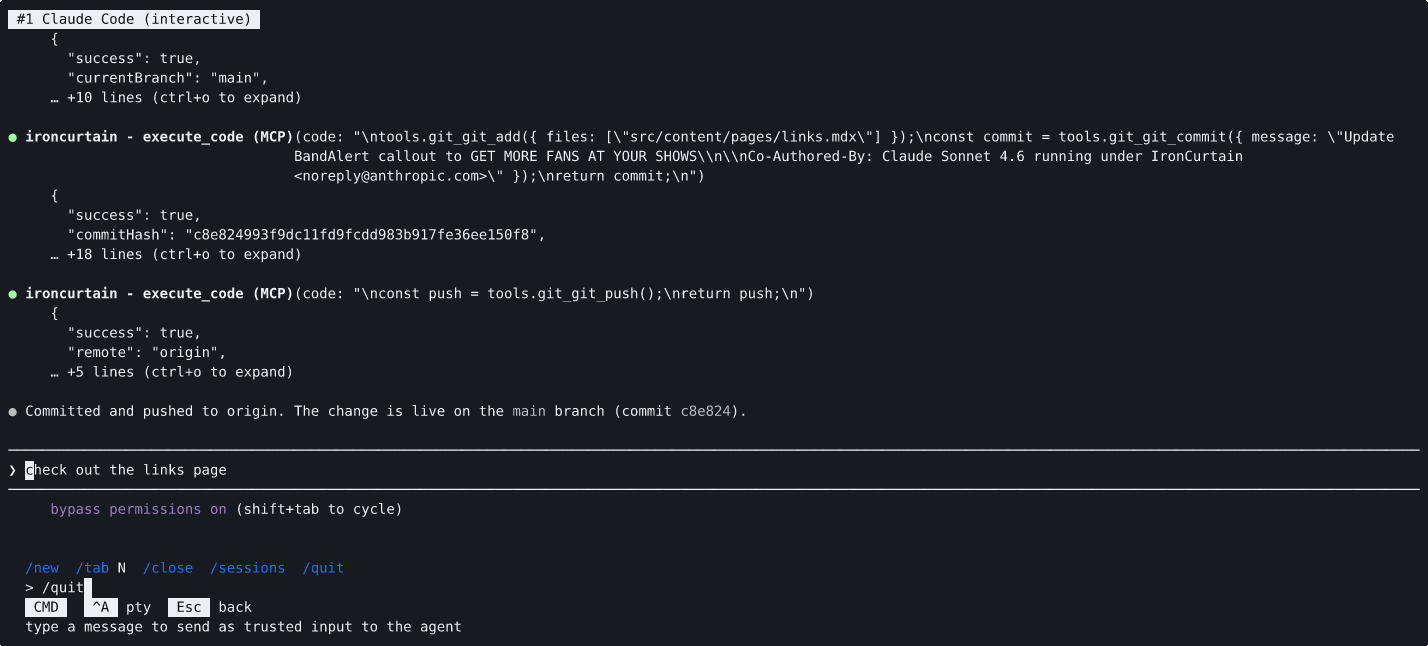
Eine sichere* Laufzeitumgebung für autonome KI-Agenten. Richtlinien aus Verfassungen in einfachem Englisch. (*https://ironcurtain.dev)

Anwendungen über VPN-Tunnel mit temporären Netzwerk-Namespaces ausführen

Runtime-Sicherheitsdurchsetzungssystem. Workload-Härtung/Sandboxing und die Implementierung von restriktivsten Richtlinien einfach gemacht durch die…

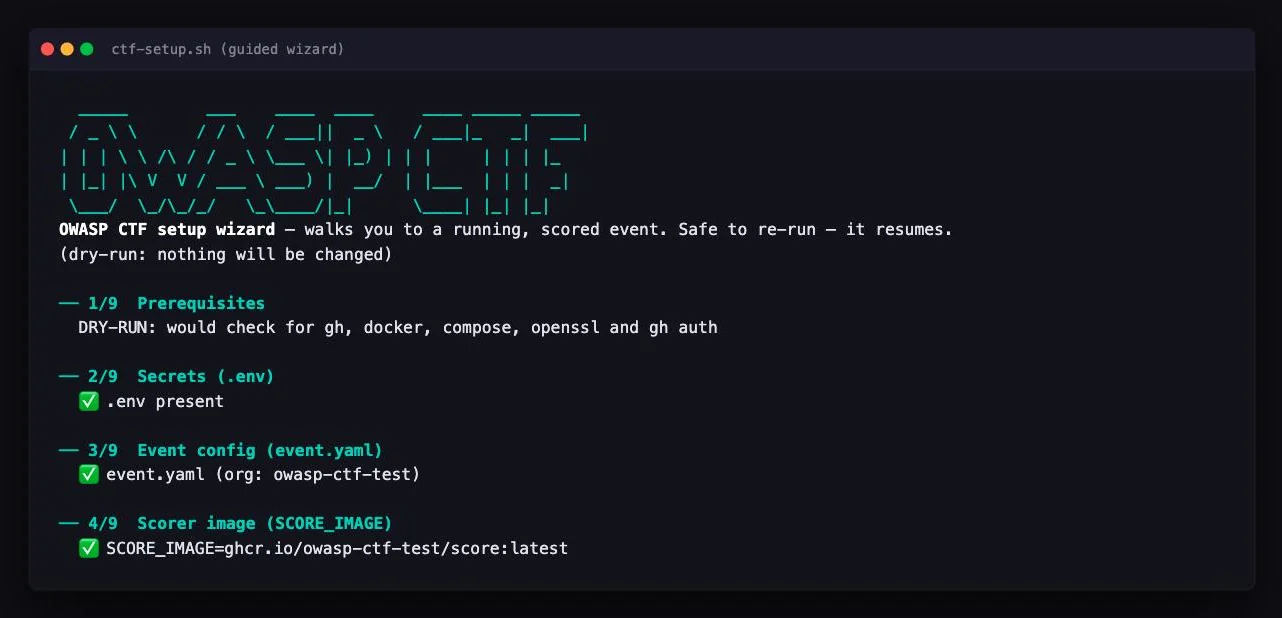
Selbst gehostetes OWASP-CTF-Kit: eine Box, eine kostenlose GitHub-Organisation, keine Cloud-Abhängigkeiten

Lokaler, deterministischer MCP-Server für IDA Pro/Home: 109 Reverse-Engineering-Operationen mit striktem Schema, evidenzbasierte Ergebnisse und…

Open-Source-Antivirus für KI-Agenten: Blockiert riskante Tools, Secret-Zugriffe, Prompt-Injection, bösartige Pakete, MCP-Server, Plugins und Skills…

Python-DNS-Toolkit, das Abfragen, Zonentransfers, dynamische Updates, TSIG, EDNS0, DNSSEC, DNS-over-HTTPS und DNS-over-QUIC mit High- und…

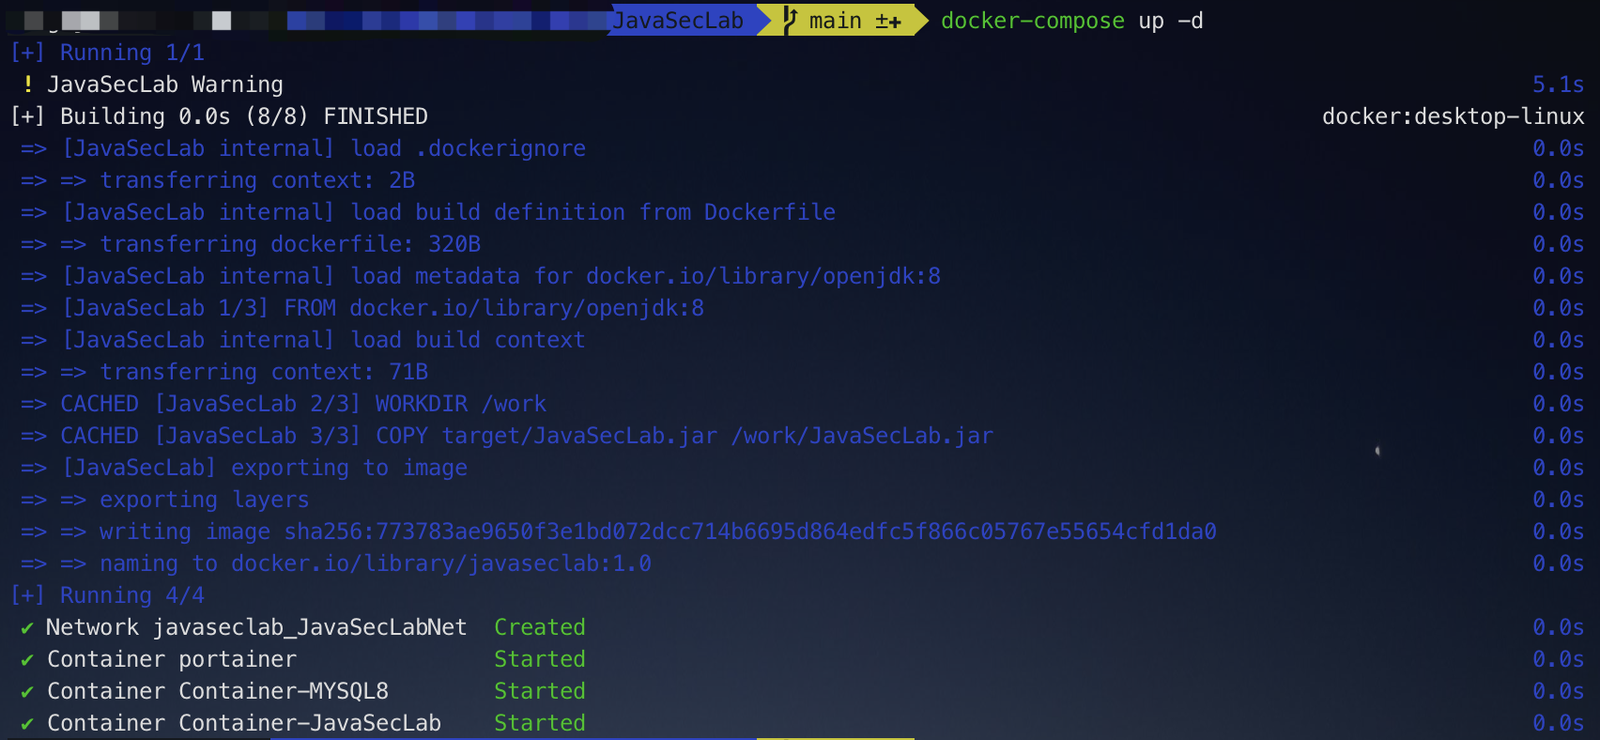
Umfassendes Java-Sicherheitslabor mit verwundbarem und korrigiertem Code, Angriffsszenarien, Audit-Notizen zu Quellen und Senken sowie Anleitungen…

Deklaratives KVM/QEMU VM-Orchestrierungstool, das YAML-Compose-Dateien verwendet. Verwaltet Multi-VM-Stacks mit cloud-init, SSH, PCI-Durchleitung und…

IAM for your AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run, and…