test-fuzz
Rust-Makros und Cargo-Subcommand zur Automatisierung von Fuzzing mit afl.rs, einschließlich Korpusgenerierung und Harness-Implementierung, integriert…
Kurze redaktionelle Updates zu veröffentlichten Cybersicherheits-Tools.

Rust-Makros und Cargo-Subcommand zur Automatisierung von Fuzzing mit afl.rs, einschließlich Korpusgenerierung und Harness-Implementierung, integriert…

Ein Python-Pickling-Decompiler und statischer Analysator

Code-Sicherheitsscan-Tool (SAST) zum Erkennen, Filtern und Priorisieren von Sicherheits- und Datenschutzrisiken.

Automated Penetration Testing Framework - Open-Source Vulnerability Scanner - Vulnerability Management

Der weltweit erste Hazard-Checker für NVIDIA Blackwell (sm_120), mit einem Assembler und Scheduler, der Byte für Byte gegen den eigenen Compiler…

Reverse-Engineering-Analyse von AcrStealer, einem ausgeklügelten Info-Stealer, der benutzerdefinierte Protokolle, Diebstahl von Browser-Anmeldedaten…

Rootless-Container-Runtime und Sandbox, die kernel-erzwungene OCI-Images in Millisekunden ohne Daemon startet und Ressourcenprofile,…

Tool zur Sicherheitsauditierung mobiler Apps, das auf die Automatisierung von SAST-Analysen, die Identifizierung zugrunde liegender Technologien…

Linux-Systemaufruf-Monitor auf Basis von ptrace zur Verfolgung von Datei-, Prozess-, Netzwerk- und Speicheraktivität, mit Namespace-Isolation und…

Intelligente Komponentenanalyse-Plattform, die SBOMs nutzt, um Software-Lieferkettenrisiken zu identifizieren und zu reduzieren – durch…

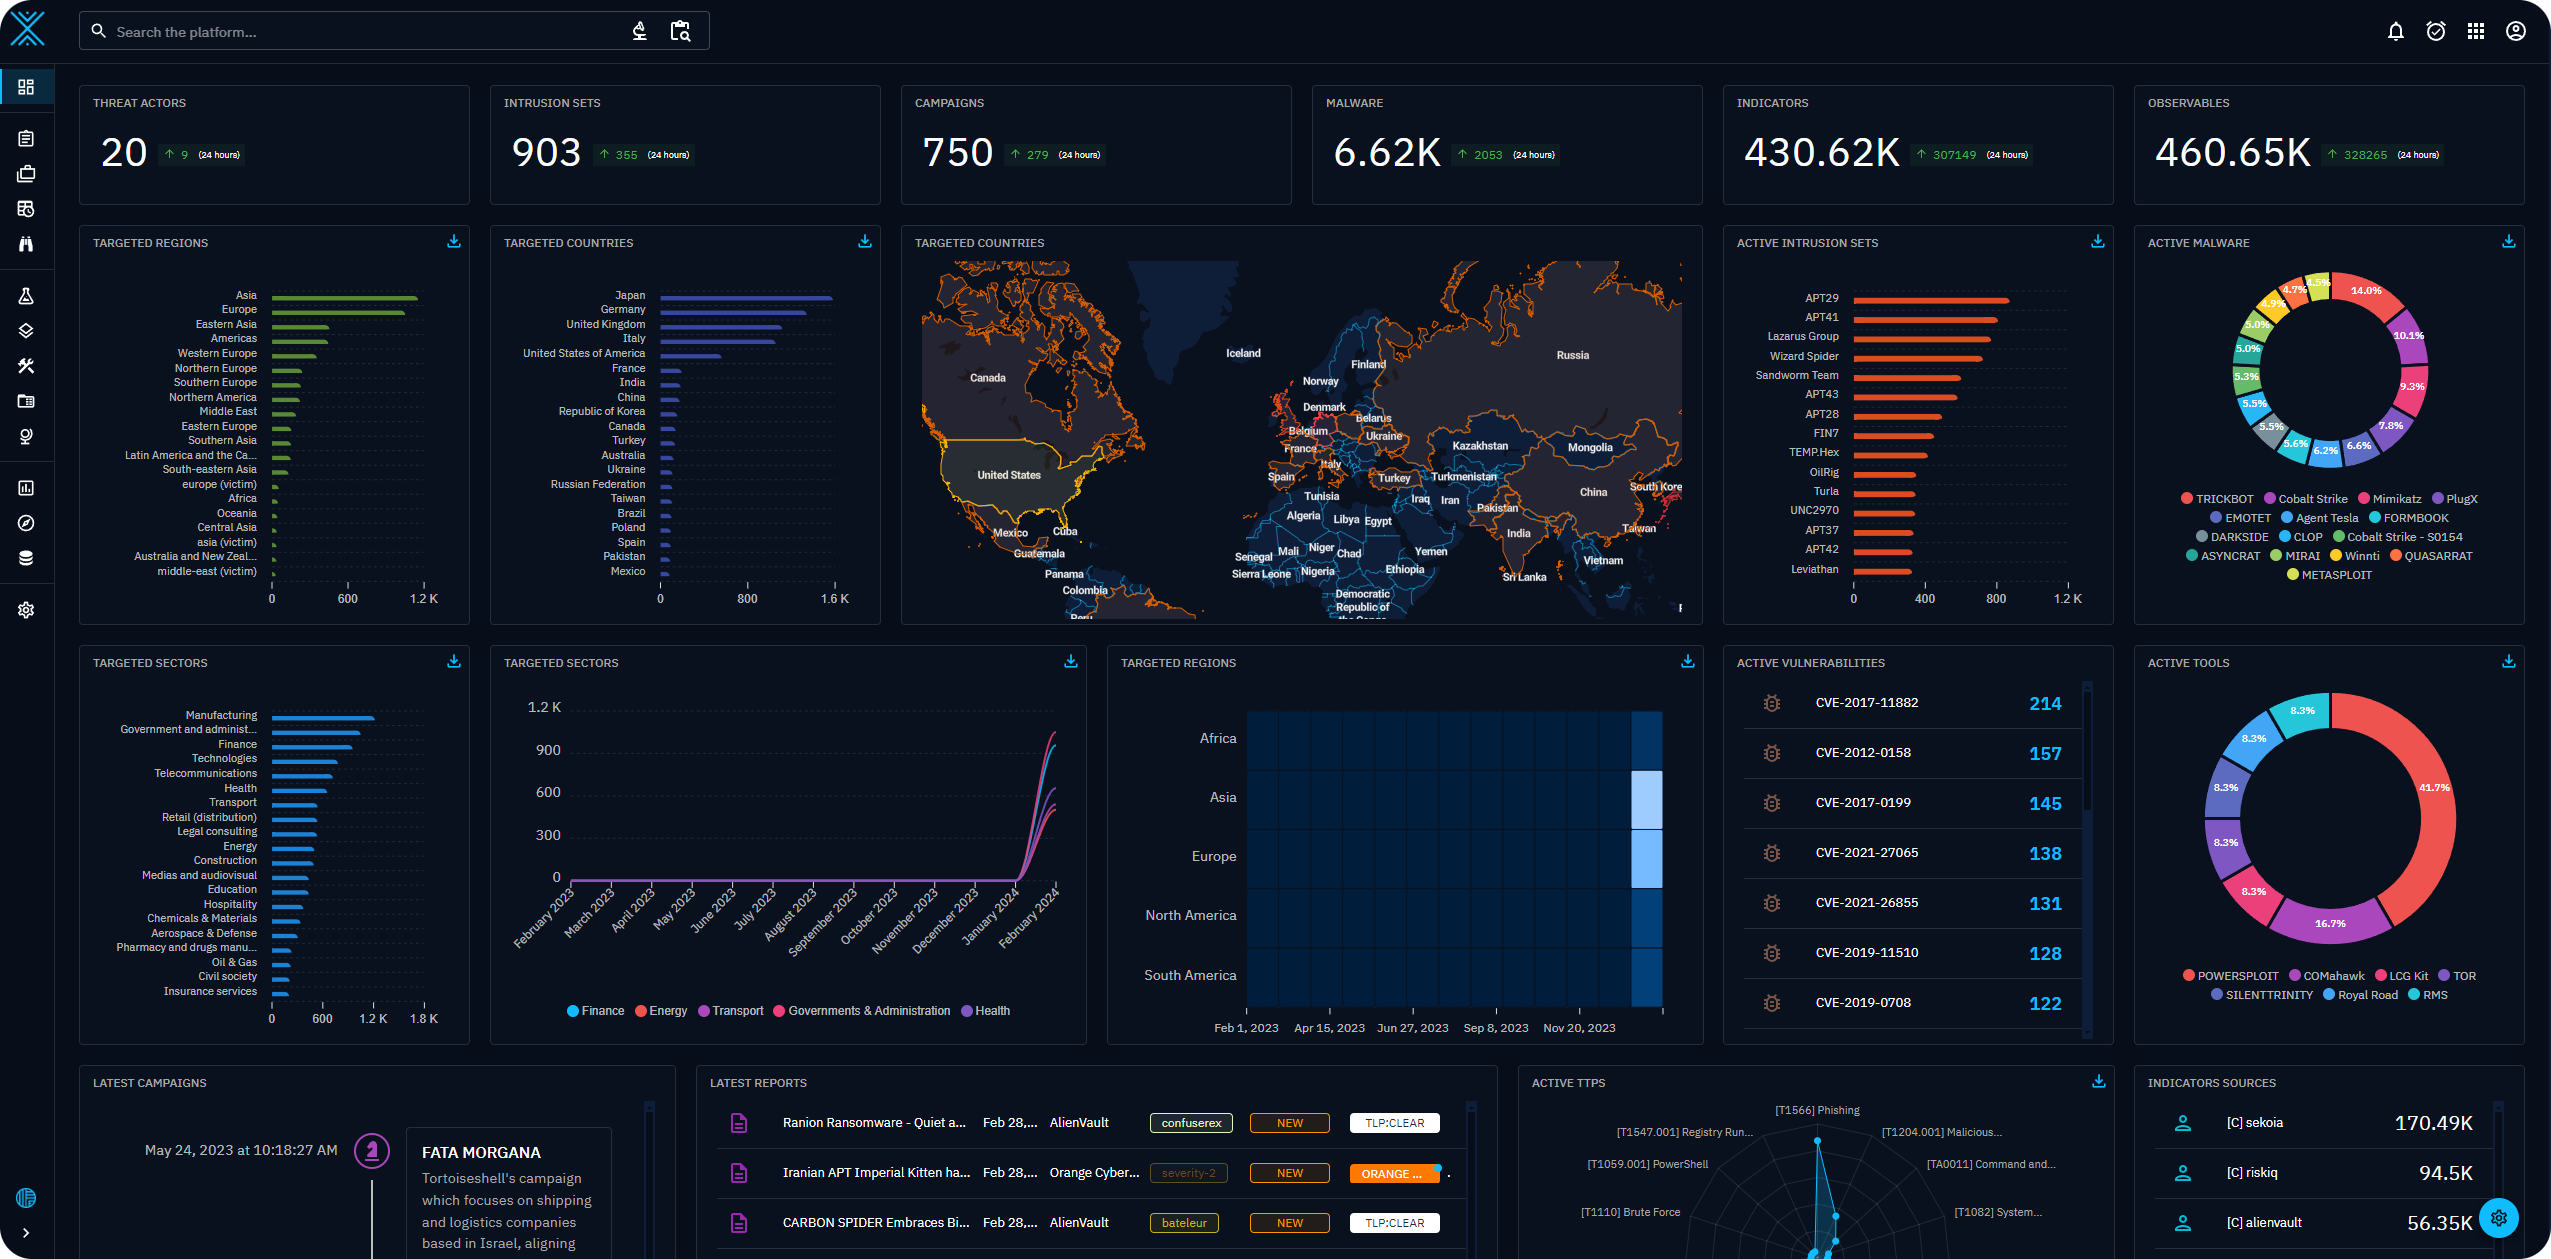
Offene Plattform für Cyber-Bedrohungsinformationen

Kryptoanalyse-Golf: Brich Schemata und beweise es in Lean 4. Proof-of-Concept-Board.