nuclei-cve-analyzer
CVE-Intelligence-Pipeline, das öffentliche CVEs mit Nuclei-Templates vergleicht, um fehlende Schwachstellenabdeckung zu identifizieren, Typen zu…
Kurze redaktionelle Updates zu veröffentlichten Cybersicherheits-Tools.

CVE-Intelligence-Pipeline, das öffentliche CVEs mit Nuclei-Templates vergleicht, um fehlende Schwachstellenabdeckung zu identifizieren, Typen zu…

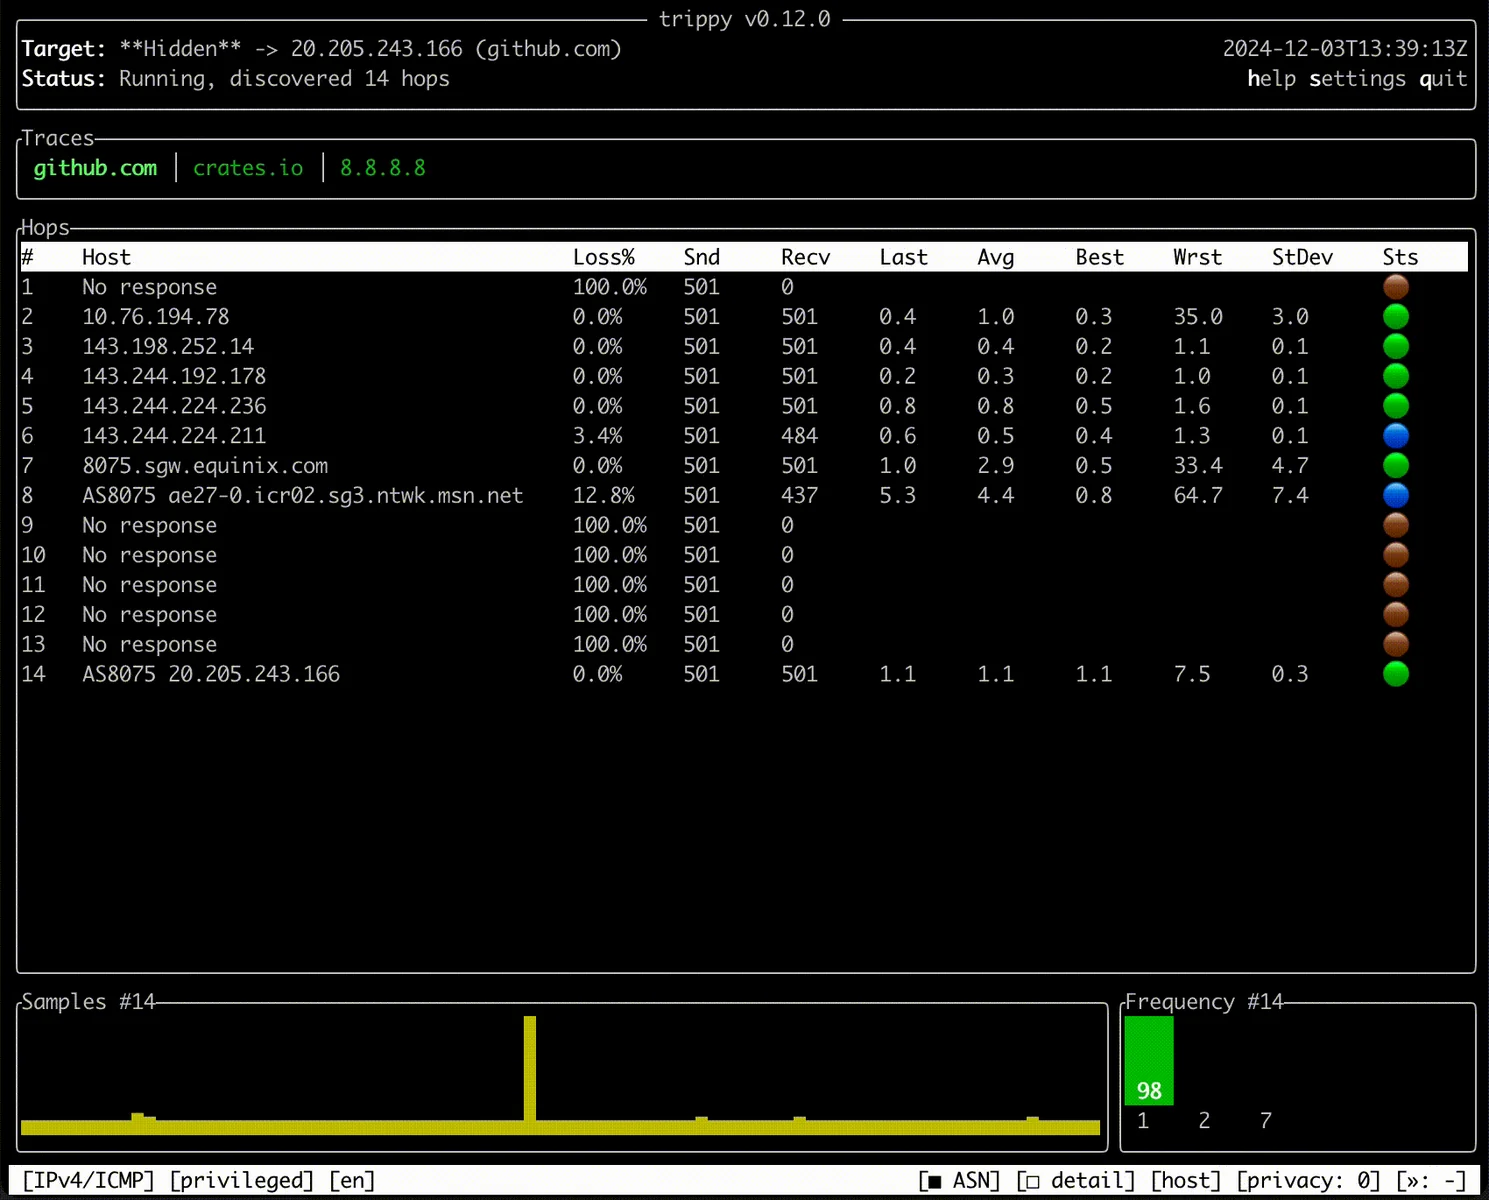
Ein Netzwerk-Diagnosetool, das Traceroute und Ping kombiniert, um Netzwerkpfade, Latenz und Paketverlust mit einer interaktiven…

Open-Source Einheitliches Schwachstellenmanagement, DevSecOps & ASPM

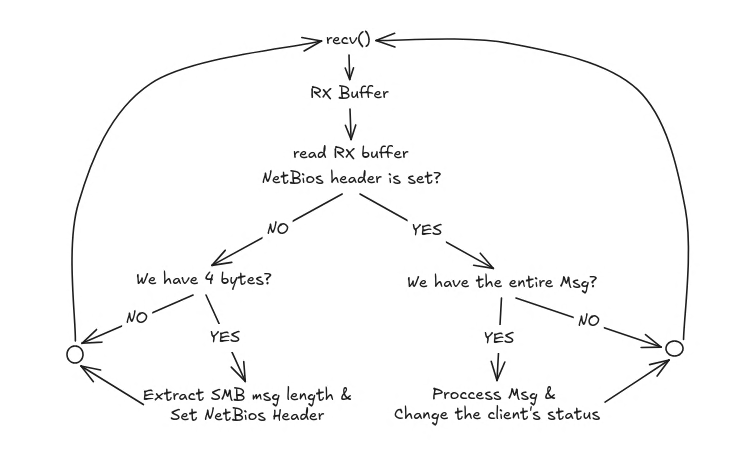
SMB1-Server zur NTLMv2-Hash-Interception, geschrieben in C.

Reverse-engineerte Laufzeit-Engine für Roblox/Luau mit VM-Hooking, Opcode-Remapping, Capability-Eskalation und UNC-Skriptumgebung zur Ausführung…

Dieses Repository enthält Open-Source- und frei nutzbare Threat-Intel-Feeds, die ohne zusätzliche Anforderungen verwendet werden können. Enthält…

Sicherheitsscanner für KI-Agenten, MCP-Server und Agenten-Fähigkeiten.

Eine offene, lokal-first Sicherheitstest-Plattform für Pentester, KI-Agenten, CI/CD-Pipelines und Teams.

Dieses Repository enthält die Scanner-Komponente für die Greenbone Community Edition.

Verteidigungs-Framework, das eine geroutete Ursprungsrichtlinie durchsetzt, um indirekte Prompt-Injection bei LLM-Agenten mit Werkzeugnutzung zu…

Black-Box-Angriffsframework, das das Denken in agentischen Retrieval-Augmented-Generation-Systemen durch das Einschleusen vergifteter Dokumente…

Forschungsimplementierung eines Poisoning-Angriffs gegen retrieval-gestützte Sprachmodelle unter Verwendung getarnter Dokumente, um…