
wisp
 dougives/wisp
Skript und Hardware-Kit zum automatischen Deauth von 802.11-Clients en masse. Erfasst Pakete für spätere Boshaftigkeiten.
packet-sniffing-analysiswi-fi-auditingwireless-security+1
9
dougives/wispSkript und Hardware-Kit zum automatischen Deauth von 802.11-Clients en masse. Erfasst Pakete für spätere Boshaftigkeiten.
 tw-d/wifi-pineapple-mk7_evil-portal
Rogue-Access-Point-Toolkit für WiFi-Penetrationstests, das bösartige Portal-Phishing-Payloads einsetzt, um Anmeldeinformationen zu erfassen und…
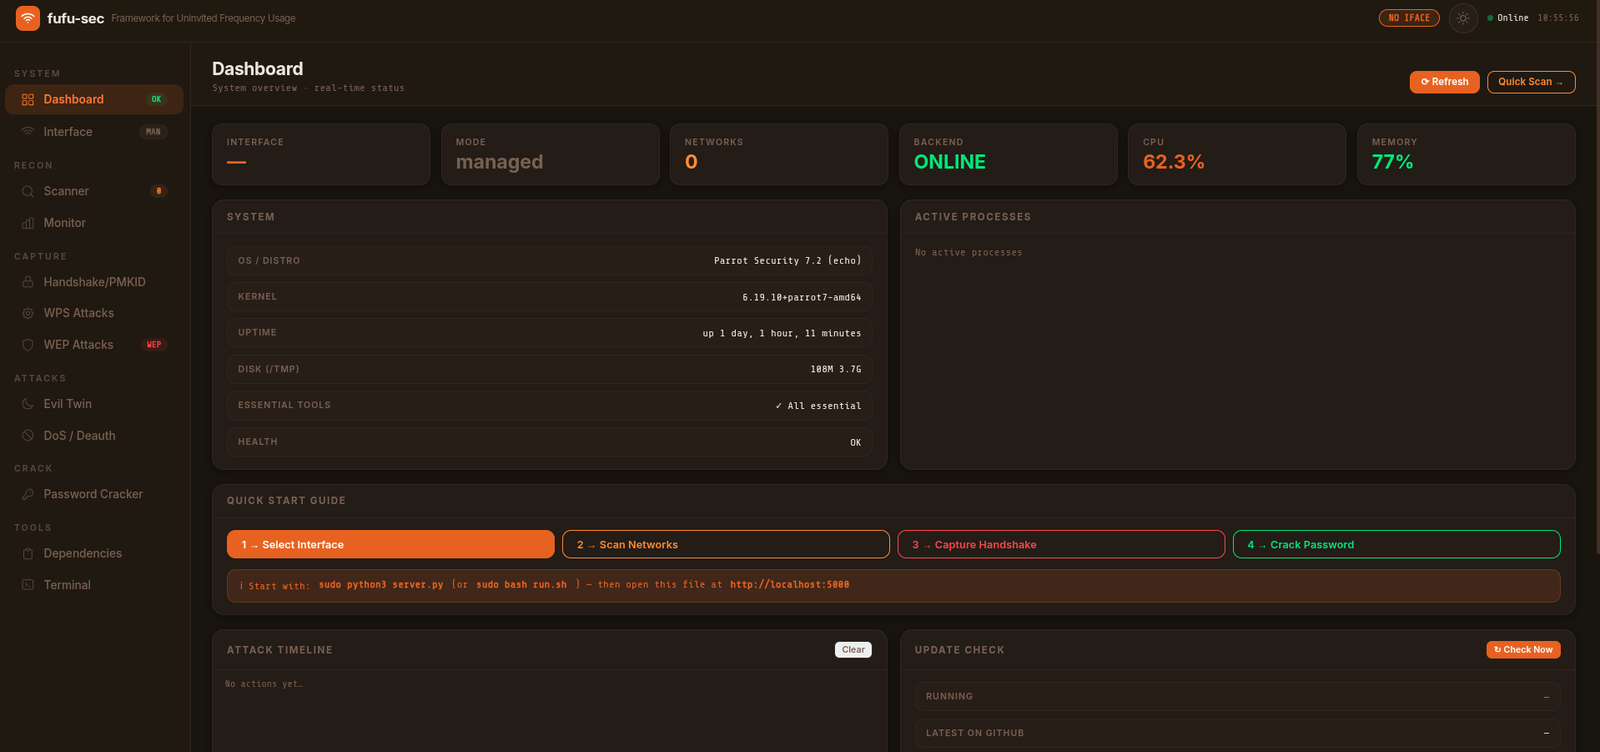 kyllr-qwen/fufu-sec
Framework für unerwünschte Frequenznutzung
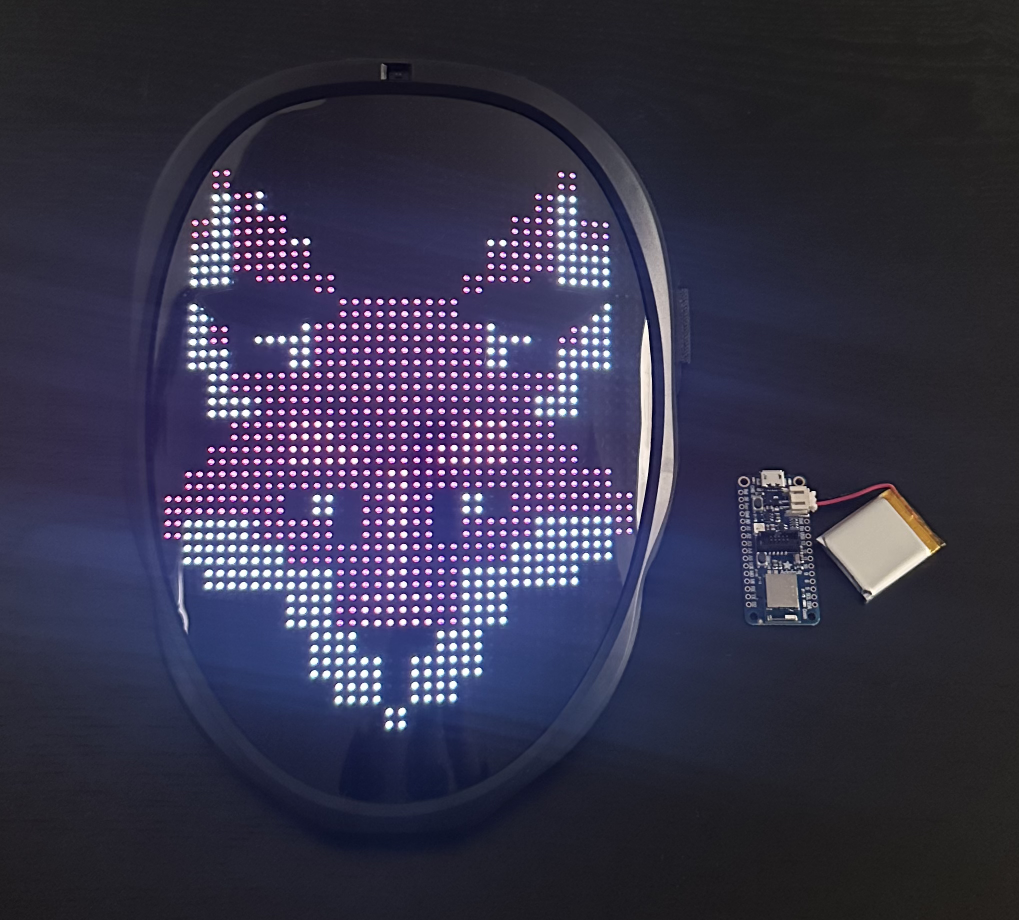 bishopfox/shining-mask
BLE-basiertes Tool, das automatisch Shining-LED-Masken entdeckt und ausnutzt, indem es ohne Benutzerinteraktion ein benutzerdefiniertes Bild hochlädt…
 f4r3sx0/ios-bluetooth-ethernet-exploit
iOS Bluetooth PAN-Sicherheitslücke, die den USB-Port 62078 öffnet und das Ethernet-Symbol ohne Adapter anzeigt (€0). Apple verkauft einen Adapter für…
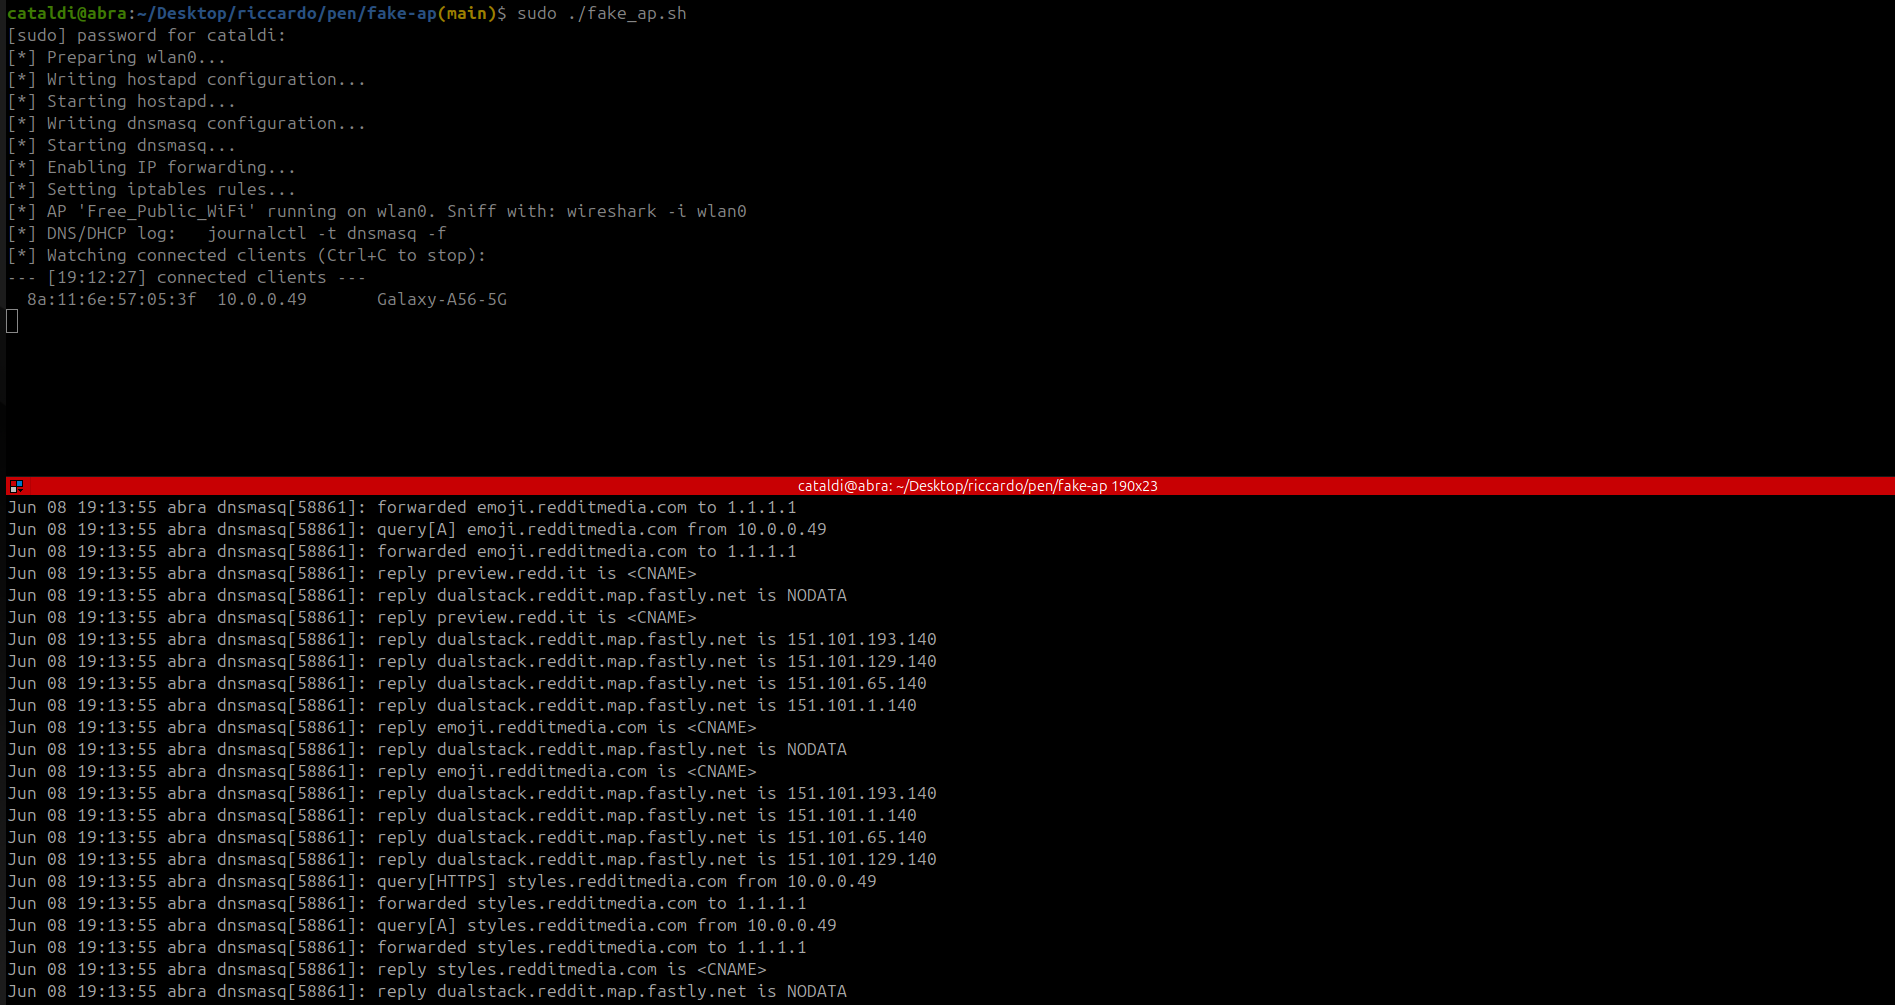 riccardocataldi/access-point
Rogue Open-Wi-Fi-AP für kontrollierten Datenverkehrs-Mitschnitt mit hostapd, dnsmasq und iptables NAT. Ermöglicht Echtzeit-Client-Überwachung,…
 geniuszly/genwififaker
ist ein Tool zum Erstellen gefälschter WiFi-Zugangspunkte
 mahmoud-sadder/airstrike
AirStrike ist ein fortschrittliches Framework für drahtlose Sicherheitsbewertungen, das Wi-Fi-Penetrationstests durch eine integrierte, webbasierte…
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Dieses Framework kombiniert eine Reihe vorhandener Open-Source-Tools zu einem integrierten Paket, das den forensischen Untersuchungsprozess…
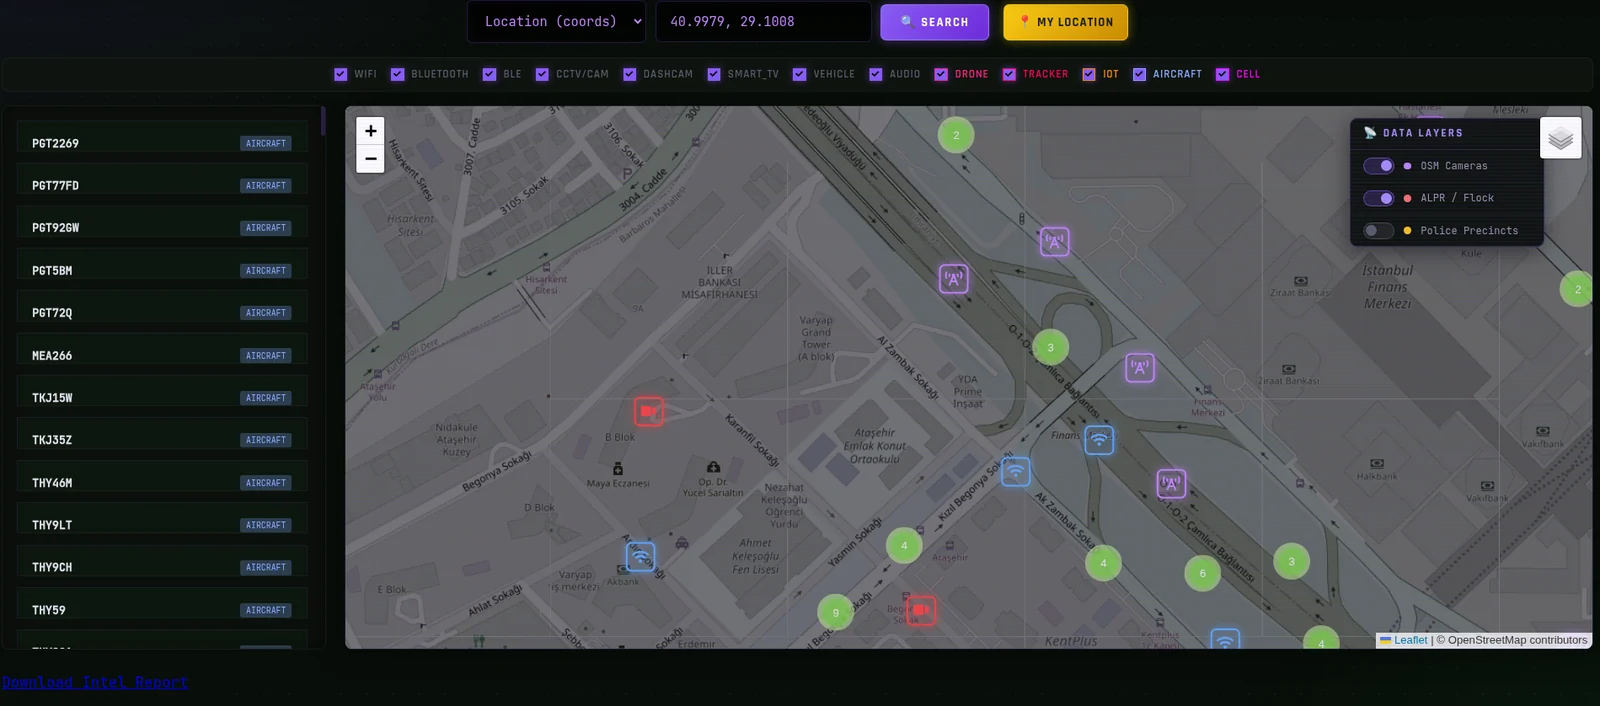 emrekybs/signalops
All-Source-Intelligence-Fusion-Dashboard – WiFi-, Mobilfunk-, CCTV-, ADS-B-, Orbital- und SDR-Feeds, vereint in einer einzigen taktischen Karte. Nur…
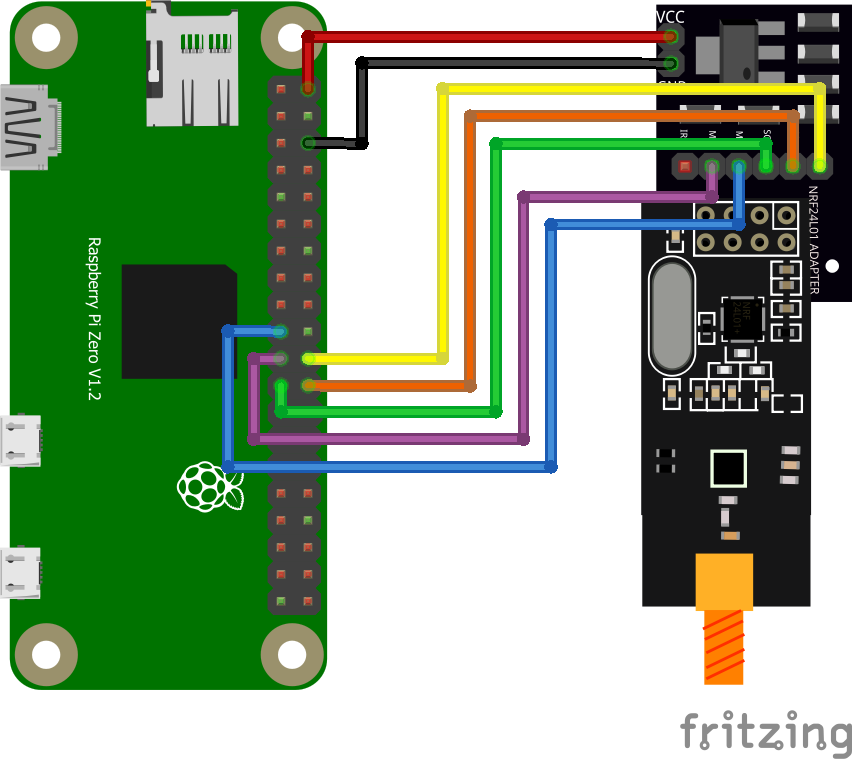 b1narygl1tch/zerojack
Ein Werkzeug zur Durchführung eines MouseJack-Keystroke-Injection-Angriffs.
 joshuapassos/cmf-watch-pro-2-ble-protocol
Reverse-engineertes BLE-Protokoll für die CMF Watch Pro 2, das das GATT-Layout, AES-128-CBC-verschlüsselte Befehlsframes, den…
 crussella0129/tricorne
ein auf Pentesting und Purple-Hat-Tooling ausgerichteter Fedora-Remix
 esperto-input/esperto-wiimote
Fortschrittliche Wiimote-Remapping-Software
 eternityforest/lazymesh
Proof-of-Concept-Mesh-Netzwerk für IoT/Amateurfunk mit globalem Routing über das Internet
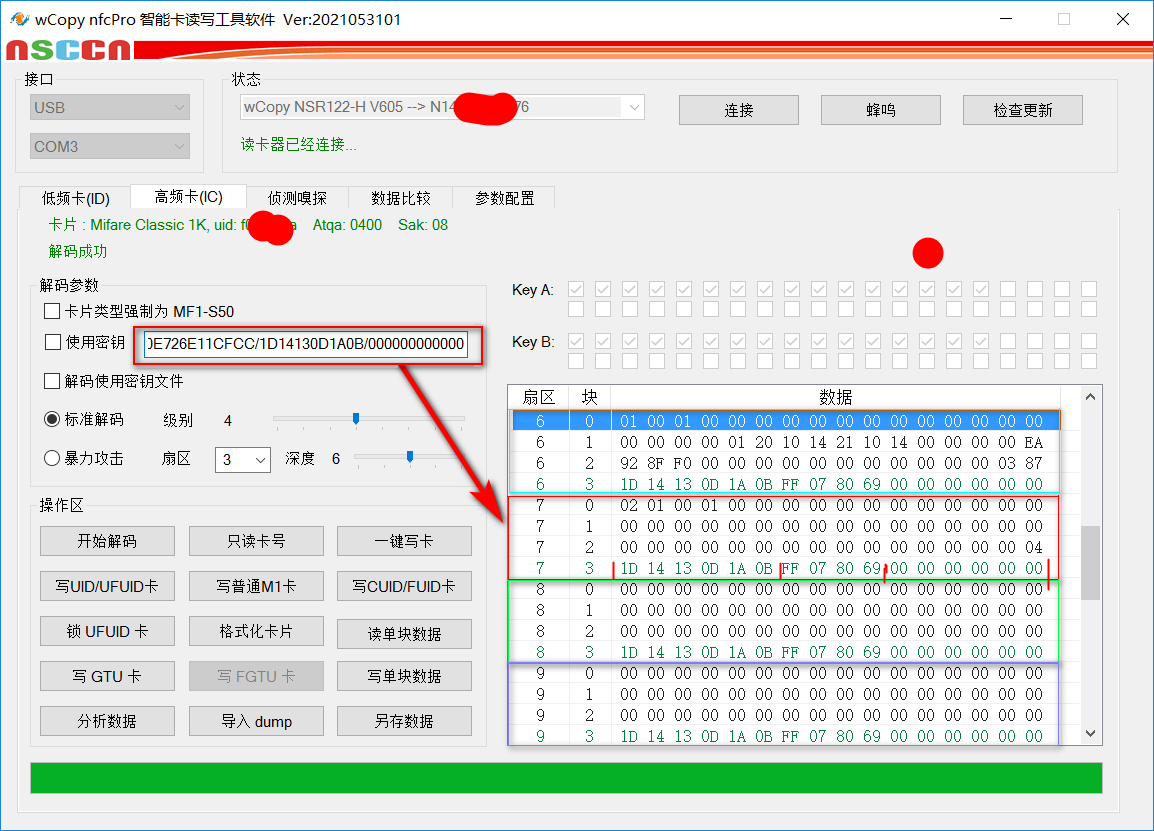 jas502n/nfc-ic-keys-dict
keys für ic
 syss-research/protectimus-slim-proxmark3
Proxmark3-Lua-Skript zum Angriff auf verwundbare Protectimus SLIM NFC-TOTP-Hardware-Token
 elevenpaths/devicepairedtool
Werkzeug zum Testen und Überprüfen der Sicherheit von Bluetooth-Gerätekopplungen, zur Identifizierung von Schwachstellen in drahtlosen…