Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Websicherheit — Tools — Seite 100 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
2470 Ergebnisse
trivy-module-wordpress preview

trivy-module-wordpress

GitHubaquasecurity/trivy-module-wordpress

Trivy-Beispielmodul für WordPress

static-analysisvulnerability-scannersweb-vulnerability-scanners+3
5
vor 4 Jahren
f5-waf-quick-patch-cve-2021-44228 preview

f5-waf-quick-patch-cve-2021-44228

GitHubirgoncalves/f5-waf-quick-patch-cve-2021-44228

Dieses Tool erstellt einen benutzerdefinierten Signatursatz auf dem F5 WAF und wendet ihn auf Richtlinien im Sperrmodus an.
vulnerability-scannersweb-securitycloud-security+3
3vor 4 Jahren
nextjs-security-update preview

nextjs-security-update

GitHubwilliavs/nextjs-security-update

Aktualisieren Sie alle Ihre Next.js-Apps stapelweise auf gepatchte Versionen – wehren Sie sich gegen CVE-2025-55183/55184/67779
vulnerability-scannersweb-securitycloud-security+2
8vor 10 Monaten
Burp-Log4j-HammerTime preview

Burp-Log4j-HammerTime

GitHubdxc-strikeforce/burp-log4j-hammertime

Burp Active Scan-Erweiterung zur Identifizierung von Log4j-Schwachstellen CVE-2021-44228 und CVE-2021-45046
vulnerability-scannersdynamic-analysis-sandboxingexploitation+3
8vor 4 Jahren
bleed preview

bleed

GitHubdominikto/bleed

bleed ist ein Tool zum Testen von Servern auf die „Heartbleed“-Schwachstelle (CVE-2014-0160).
vulnerability-scannersexploitationweb-security+2
7vor 12 Jahren
Pribado preview

Pribado

GitHub0xrlawrence/pribado

Zero-Knowledge-Datenschutzplattform für vertrauliche API-Schlüsselverwaltung, verschlüsselten Tresor und sicheren Chat. Aufgebaut auf Oasis Sapphire…
authentication-authorizationencryption-decryption-toolsweb-security+5
5vor 10 Monaten
CRSprober preview

CRSprober

GitHubazurit/crsprober

Fernerkennungstool für die Version des OWASP Core Rule Set und den Paranoia-Level auf ModSecurity-WAFs, das die Bewertung der Sicherheitslage…
vulnerability-analysisinformation-gatheringweb-security+1
7vor 11 Monaten
A-xex preview

A-xex

GitHubfarinap5/a-xex

Dieses Projekt ist Teil einer Schulaufgabe mit dem Schwerpunkt Netzwerksicherheit.
password-crackingvulnerability-scannerspayload-generation+5
7vor 5 Jahren
echteeteepee preview

echteeteepee

GitHubperplext/echteeteepee

Go-Tool und Nuclei-Vorlage zum Testen von James Kettles (CVE-2025-32094) HTTP/1.1 muss sterben: das Desync-Endspiel
vulnerability-scannersdynamic-analysis-sandboxingweb-security+3
5vor 1 Jahr
rsc_detect_CVE-2025-55182 preview

rsc_detect_CVE-2025-55182

GitHubheiheishushu/rsc_detect_cve-2025-55182

Erkennt, ob eine Website React Server Components (RSC) oder Next.js verwendet, und hilft bei der Schwachstellenbewertung für CVEs wie CVE-2025-55182.

reconnaissancestatic-analysisvulnerability-analysis+2
8vor 10 Monaten
limeyard preview

limeyard

GitHubclickswave/limeyard

Absichtlich verwundbares Docker-Lab mit einem routbaren DNS-Bestand und maschinenlesbaren Antwortschlüsseln pro Ziel, das die Präzision, Trefferquote…
vulnerability-scannerscontainer-securitynetwork-mapping+8
1vor 13 Tagen
basconf preview

basconf

GitHubowasp/basconf

Boston Application Security Conference

web-securityeducationcurated-resources
2vor 2 Monaten
CVE-2026-64638-XSS-to-Shell-PoC preview

CVE-2026-64638-XSS-to-Shell-PoC

GitHubeh-amish/cve-2026-64638-xss-to-shell-poc

Validates pre-authentication reflected XSS in WordPress, fingerprints vulnerable versions, checks payload reflection and JSONP, and generates…
payload-generationvulnerability-analysisweb-application-exploitation+3
3vor 2 Monaten
heartbleed.js preview

heartbleed.js

GitHubyryz/heartbleed.js

openssl Heartbleed-Fehler (CVE-2014-0160) Check für Node.js
vulnerability-scannersencryption-decryption-toolsvulnerability-analysis+2
4vor 11 Jahren
cve-2020-11023-scanner preview

cve-2020-11023-scanner

GitHubhoneyb33z/cve-2020-11023-scanner

Statischer Analyse-Scanner für CVE-2020-11023 XSS-Schwachstellen in JavaScript. Erkennt anfällige jQuery-Versionen und gefährliche…
static-analysisvulnerability-scannersvulnerability-analysis+3
4vor 1 Jahr
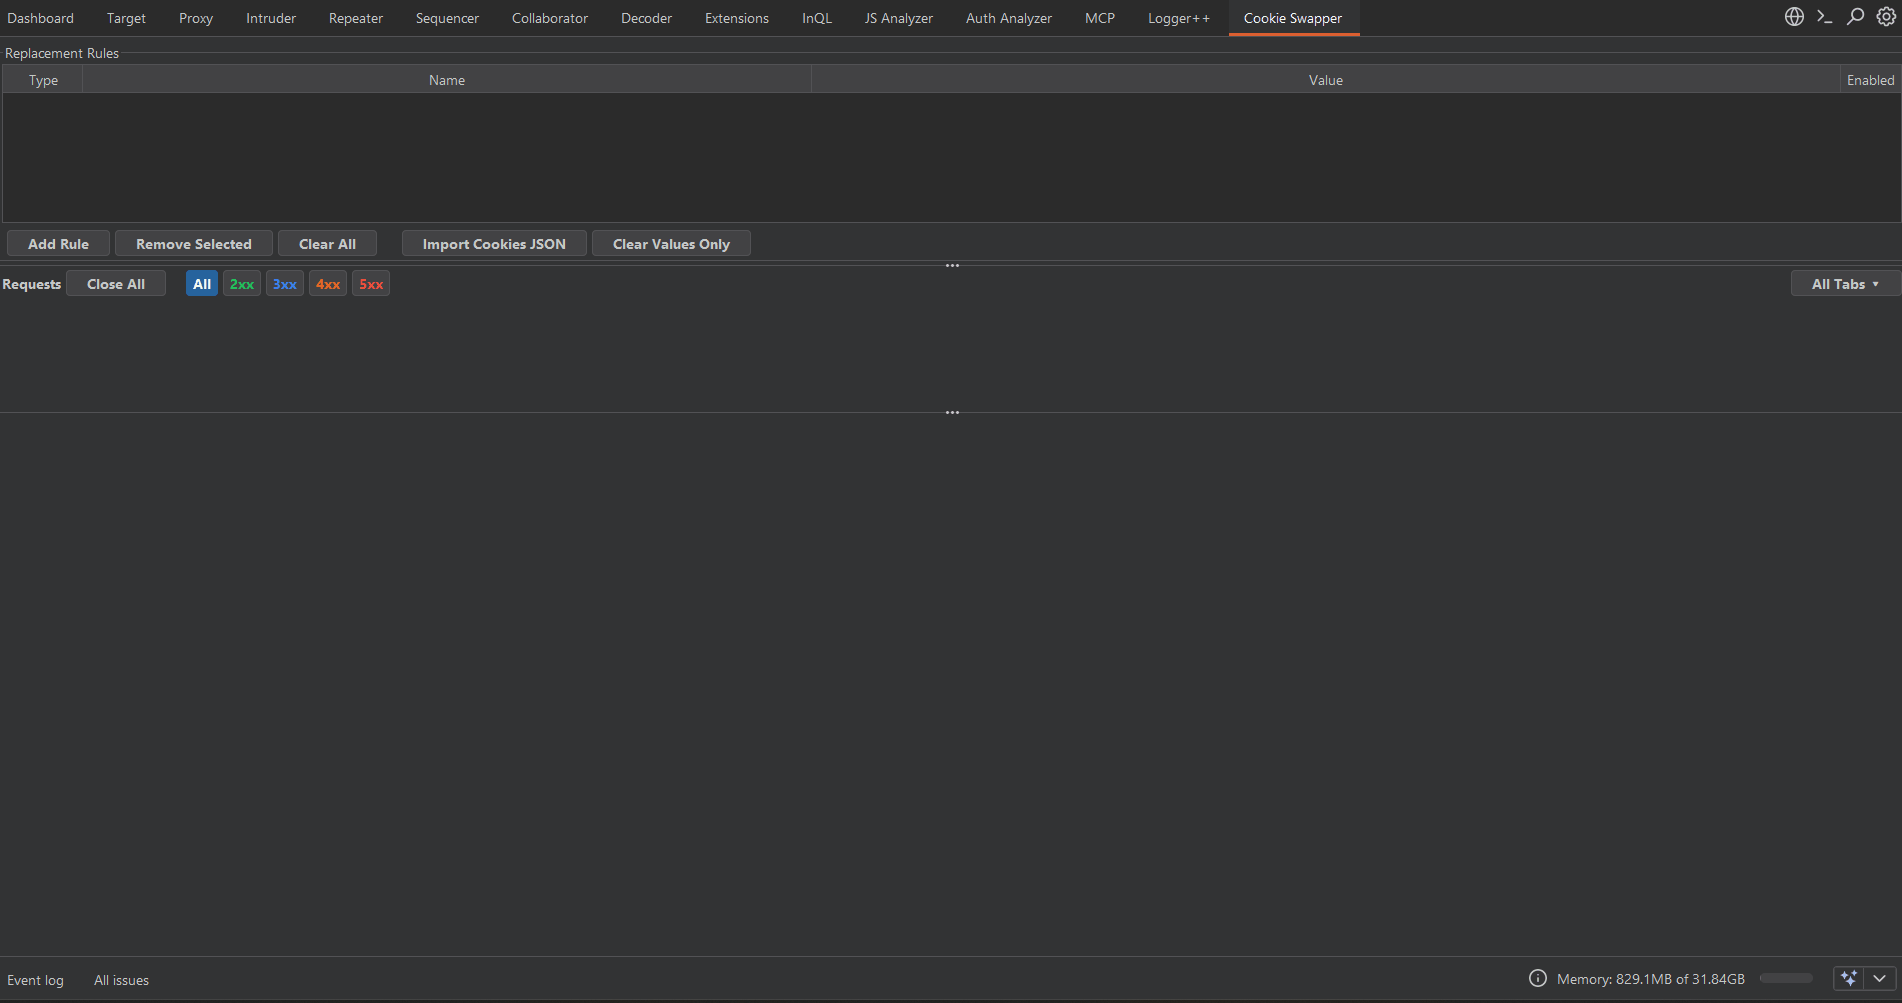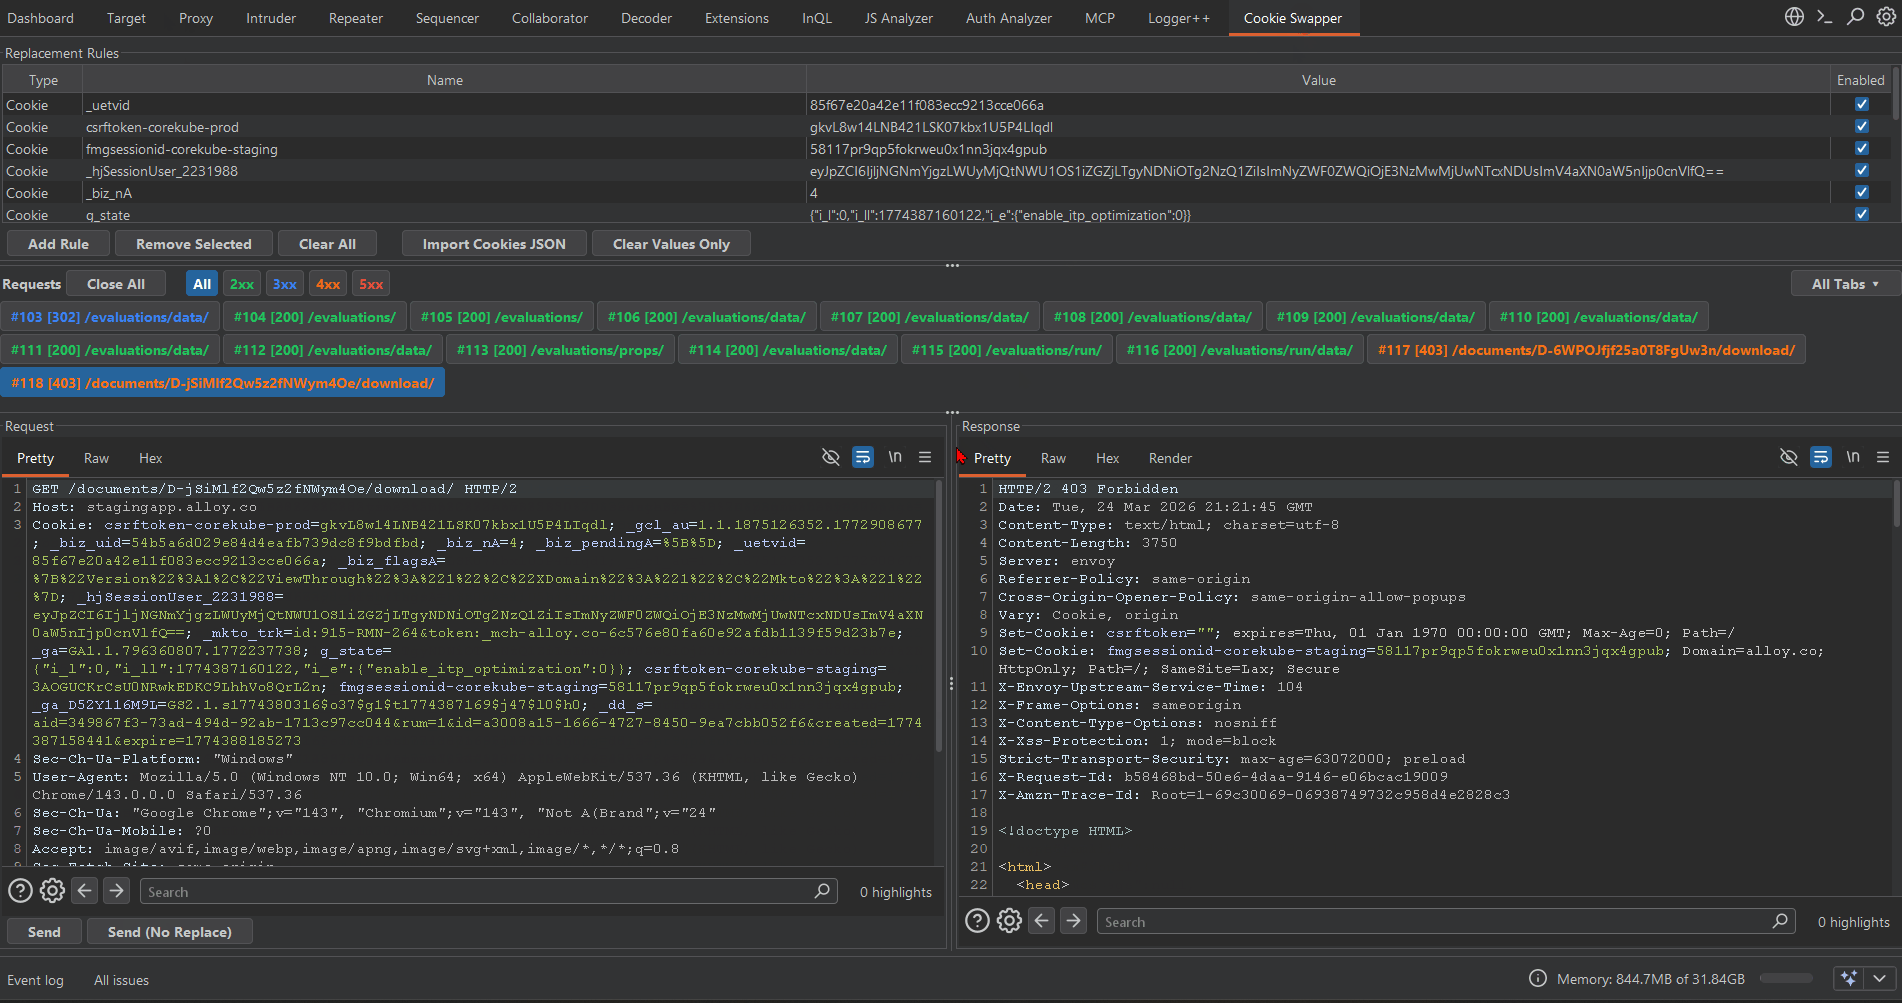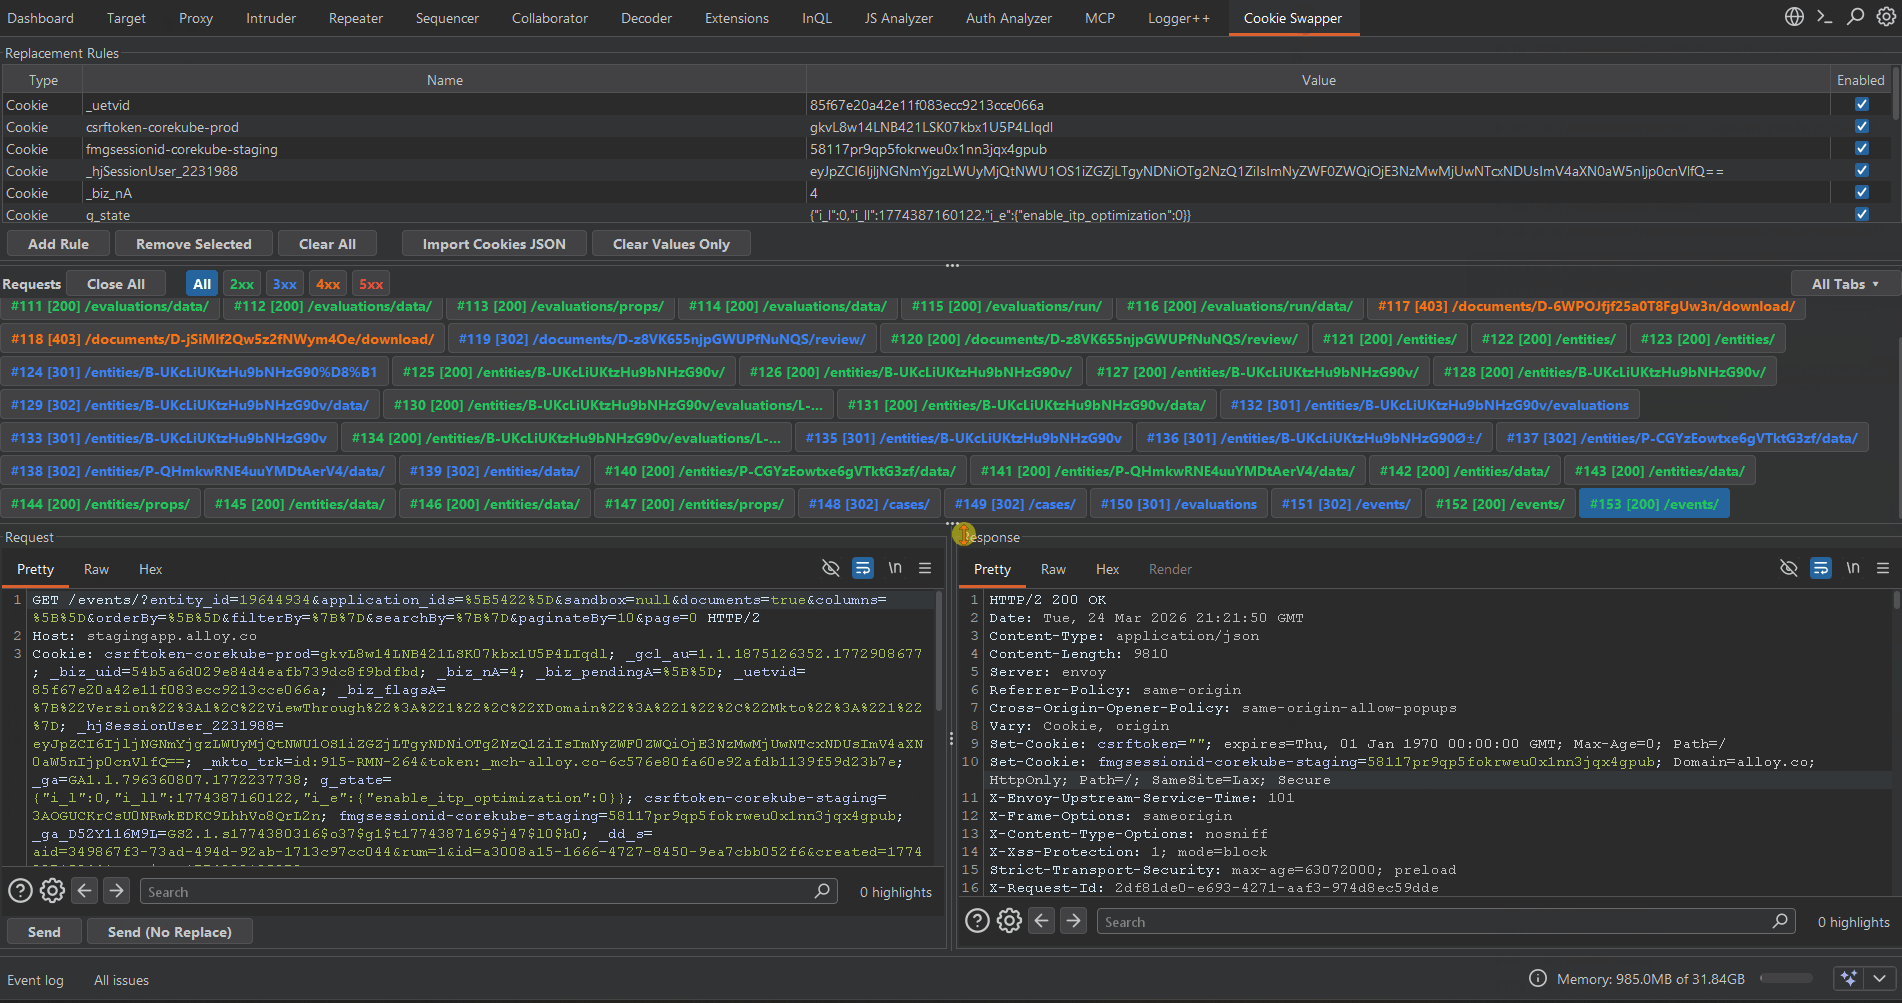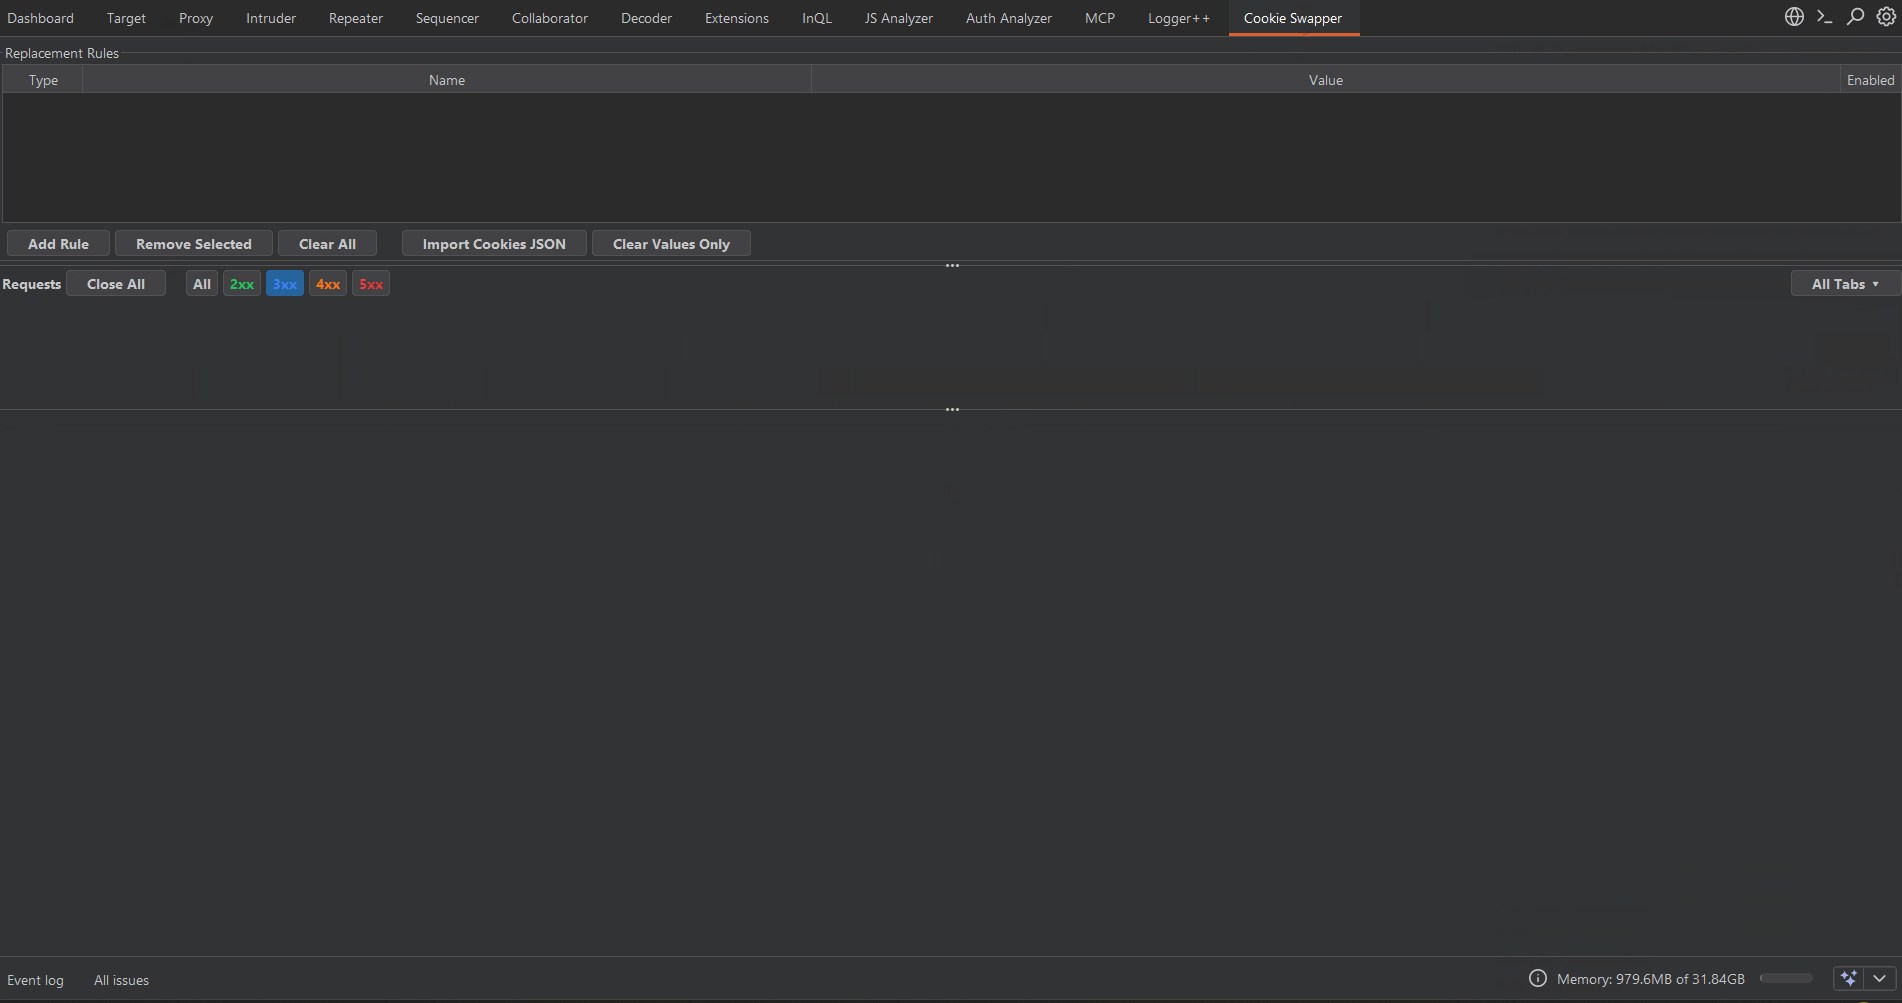
Cookie-Swapper preview

Cookie-Swapper

GitHub0xbartita/cookie-swapper

Burp Suite Erweiterung, die Cookies und Header in Anfragen mithilfe konfigurierbarer Regeln automatisch ersetzt. Macht das manuelle Kopieren und…
web-proxies-interceptionscripting-automationweb-security+2
6vor 6 Monaten
heroku-CVE-2013-0333 preview

heroku-CVE-2013-0333

GitHubheroku/heroku-cve-2013-0333

Scannt Heroku-Anwendungen auf eine kritische Rails-Remote-Code-Ausführung-Sicherheitslücke (CVE-2013-0333) und identifiziert nicht gepatchte…
vulnerability-scannersconfiguration-auditingweb-security+2
2vor 4 Monaten
wp2shell-rce preview

wp2shell-rce

GitHubjohnlodan/wp2shell-rce

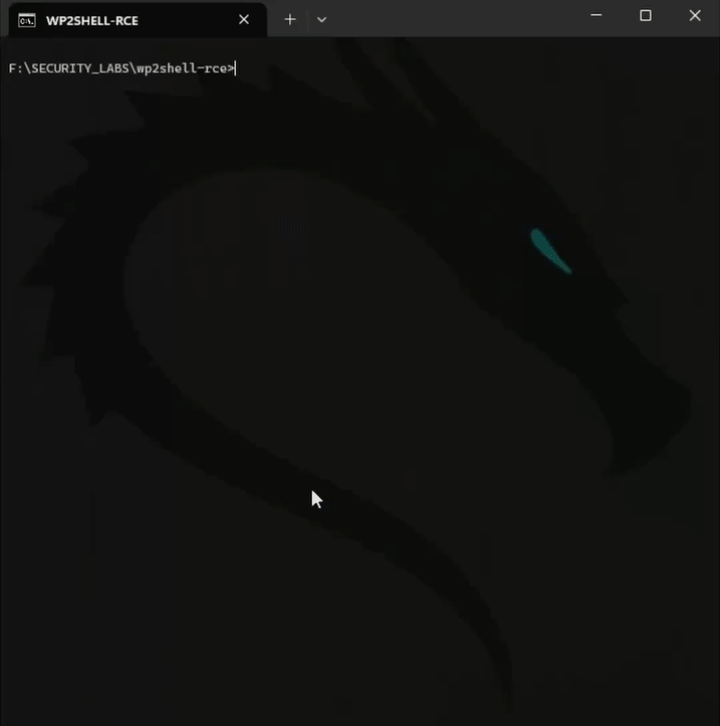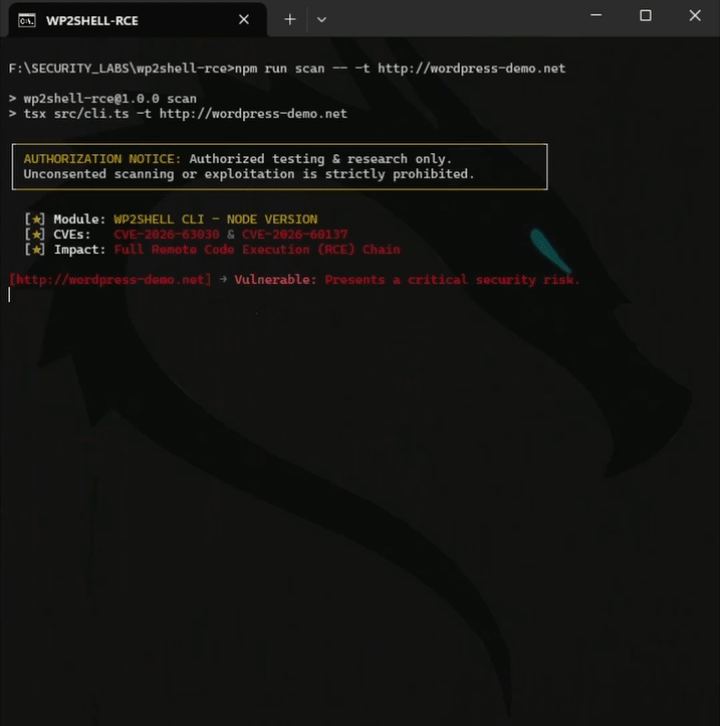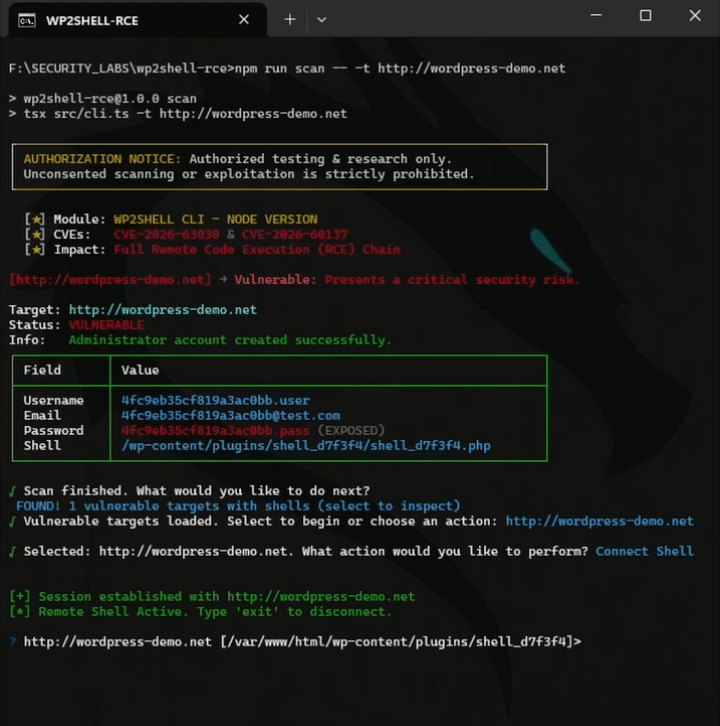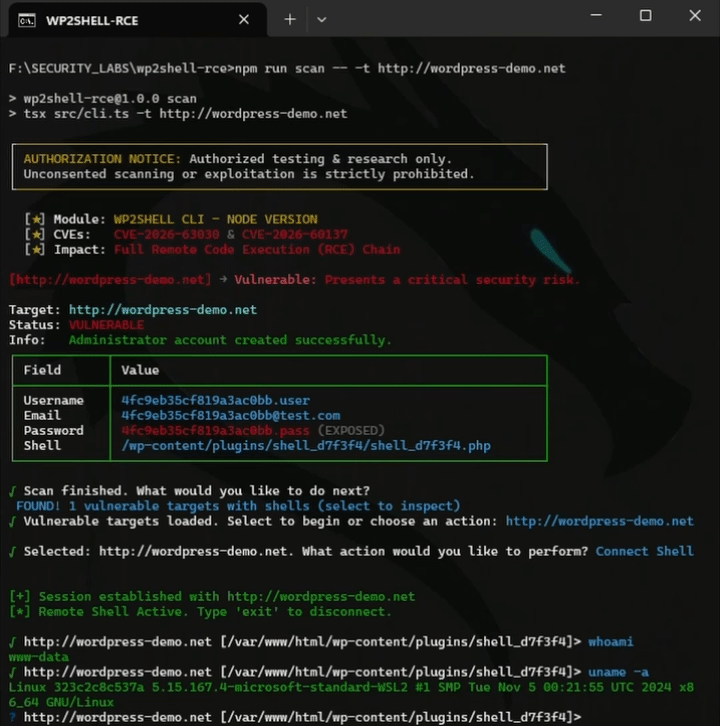
WordPress-Sicherheitstool für CVE-2026-63030 und CVE-2026-60137 zur Erkennung der Anfälligkeit für die WP2Shell-Pre-Authentifizierungs-RCE-Kette.

reconnaissancevulnerability-scannersweb-vulnerability-scanners+4
3vor 2 Monaten
Zurück1…99100Weiter