

ghidra
 nationalsecurityagency/ghidra
Ghidra ist ein Software-Reverse-Engineering (SRE)-Framework.
android-securityembedded-systems-securitystatic-analysis+17
71.1k
nationalsecurityagency/ghidraGhidra ist ein Software-Reverse-Engineering (SRE)-Framework.
 rapid7/metasploit-framework
Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…
 vulhub/vulhub
Vorgefertigte verwundbare Umgebungen basierend auf Docker-Compose
 torvalds/linux
Linux-Kernel-Quellbaum
 nmap/nmap
Hochleistungsfähiges Netzwerk-Erkennungs- und Sicherheits-Audit-Tool mit fortschrittlichem Port-Scanning, Betriebssystemerkennung,…
 sqlmapproject/sqlmap
Automatisches Tool für SQL-Injection und Datenbankübernahme
 swisskyrepo/payloadsallthethings
Eine Liste nützlicher Payloads und Bypässe für Webanwendungssicherheit und Pentest/CTF
 google/oss-fuzz
OSS-Fuzz - kontinuierliches Fuzzing für Open-Source-Software.
 projectdiscovery/nuclei
Schneller YAML-basierter Schwachstellenscanner mit vorlagenbasierter Erkennungs-Engine für automatisierte Sicherheitstests in Web-Apps, APIs,…
 cloudflare/security-audit-skill
Ein coding-agent skill für mehrphasige Sicherheitsaudits mit unabhängig verifizierten, maschinenlesbaren Ergebnissen
 osquery/osquery
SQL-gestützte Betriebssystem-Instrumentierung, Überwachung und Analyse.
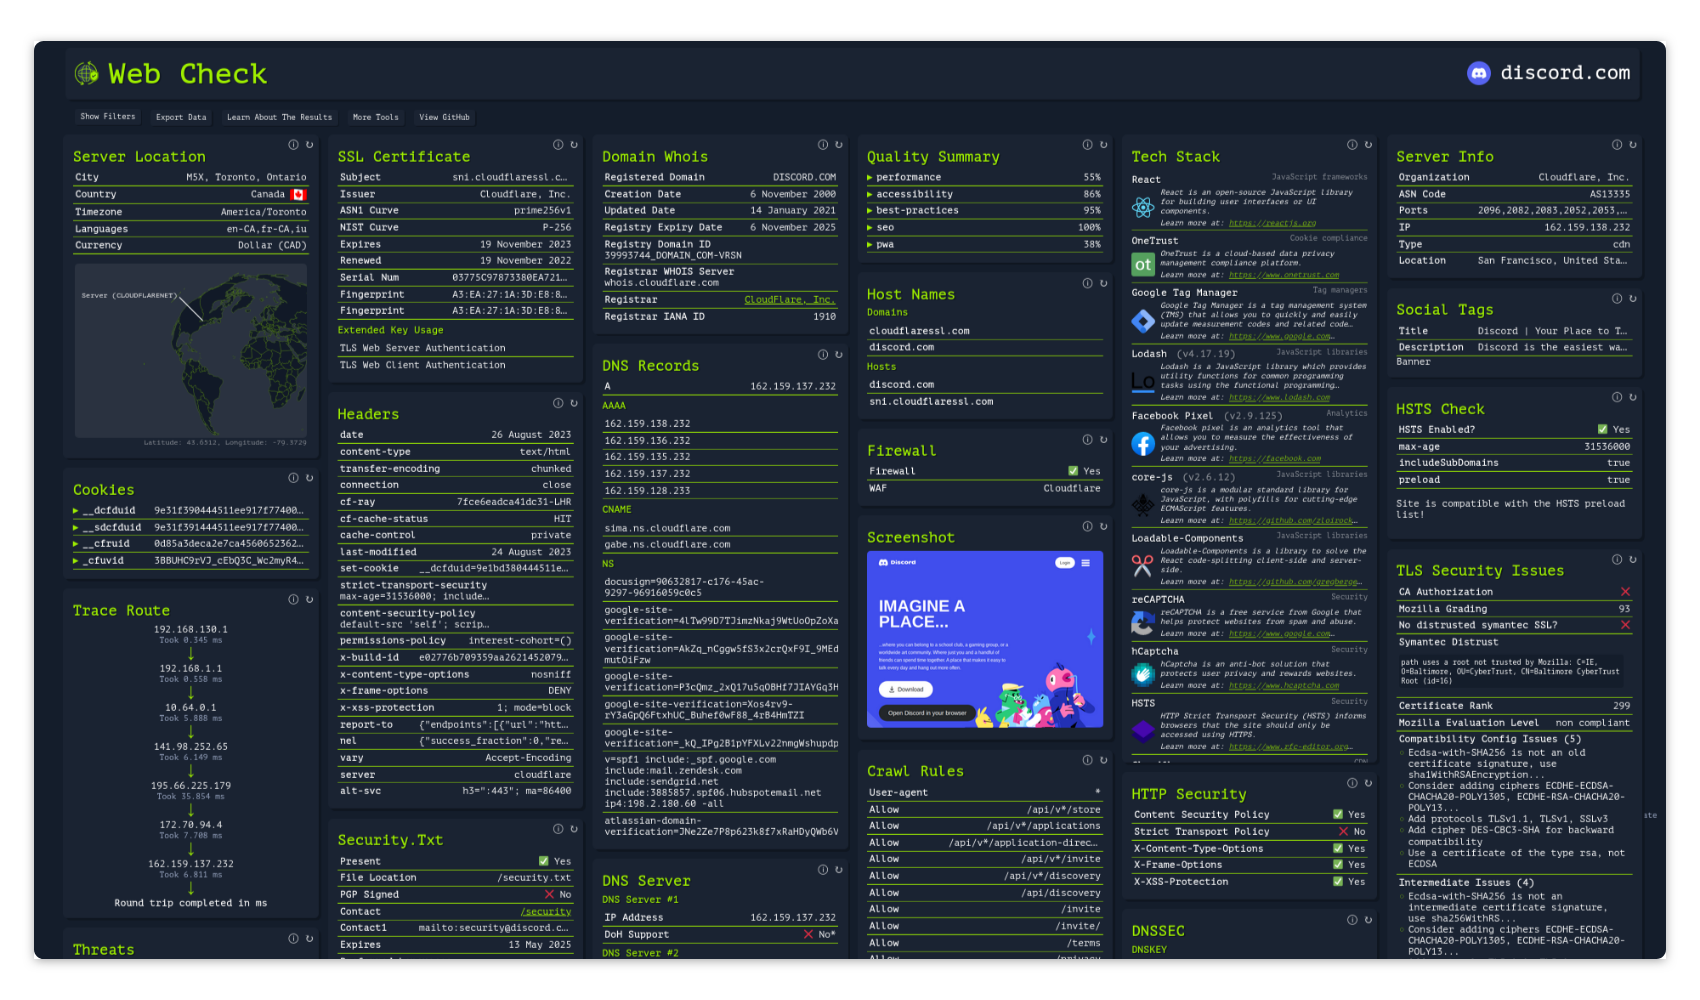 lissy93/web-check
🕵️♂️ All-in-One OSINT-Tool zur Analyse jeder Website
 aquasecurity/trivy
Finden Sie Schwachstellen, Fehlkonfigurationen, Secrets, SBOM in Containern, Kubernetes, Code-Repositories, Clouds und mehr
 analysis-tools-dev/static-analysis
Kuratierte Sammlung von statischen Analysewerkzeugen (SAST) und Linter für Programmiersprachen, Konfigurationen, Build-Tools und CI, mit Fokus auf…
 openwrt/openwrt
Linux-Betriebssystem für eingebettete Geräte mit beschreibbarem Dateisystem, Paketverwaltung und Build-Framework. Ermöglicht die Erstellung von…
 vitalysim/awesome-hacking-resources
Eine Sammlung von Hacking- / Penetrationstest-Ressourcen, die dich besser machen!
 qazbnm456/awesome-web-security
🐶 Eine kuratierte Liste von Web-Sicherheitsmaterialien und -ressourcen.
 edoardottt/awesome-hacker-search-engines
Eine kuratierte Liste großartiger Suchmaschinen, die bei Penetrationstests, Schwachstellenbewertungen, Red/Blue-Team-Operationen, Bug Bountys und…