

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Bedrohungsfeeds & Aggregatoren — Tools — Seite 5 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
126 Ergebnisse
ThreatIngestor preview

ThreatIngestor

GitHubpedramamini/threatingestor

Automatisiertes Threat-Intelligence-Aggregationstool, das Indikatoren aus mehreren Quellen (OSINT-Feeds, Malware-Berichten) extrahiert und in ein…
ioc-managementosintthreat-feeds-aggregators+3
922
vor 4 Monaten
bandjacks preview

bandjacks

GitHubblevene/bandjacks

Cyber-Bedrohungsabwehr-Weltmodellierung
osintreconnaissancethreat-feeds-aggregators+7
25vor 5 Monaten
threatresearch preview

threatresearch

GitHubemergingthreats/threatresearch

Proofpoint - Emerging Threats - Threat Research Tools + öffentlich geteilte Informationen und Dokumentation

ioc-managementosintreconnaissance+3
89vor 5 Monaten
intelmq preview

intelmq

GitHubcerttools/intelmq

IntelMQ ist eine Lösung für IT-Sicherheitsteams zum Sammeln und Verarbeiten von Sicherheits-Feeds mithilfe eines Message-Queuing-Protokolls.
ioc-managementosintthreat-feeds-aggregators+6
1.1kvor 6 Monaten
wtfis preview

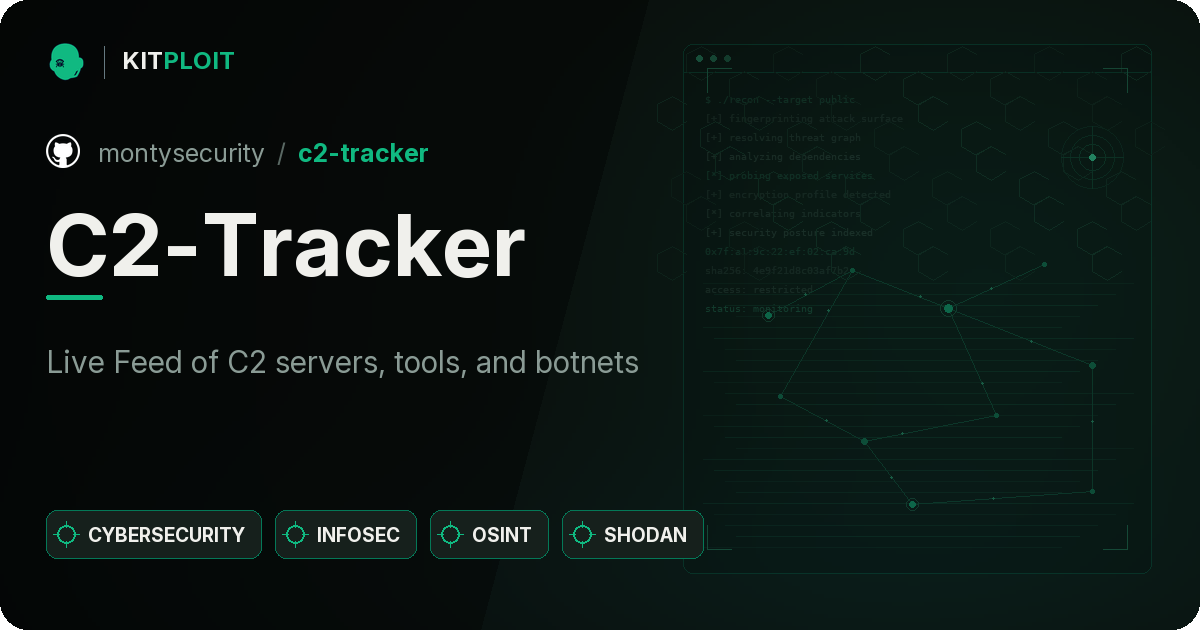
wtfis

GitHubpirxthepilot/wtfis

Passives Hostname-, Domain- und IP-Lookup-Tool für Nicht-Roboter
osintreconnaissancethreat-feeds-aggregators+3
1.8kvor 6 Monaten
C2-Tracker preview
Archived

C2-Tracker

GitHubmontysecurity/c2-tracker

Live-Feed von C2-Servern, Tools und Botnetzen
ioc-managementosintreconnaissance+5
777vor 6 Monaten
SentinelThread-Forensics preview

SentinelThread-Forensics

GitHubadham504/sentinelthread-forensics

Hochgeschwindigkeits-Windows-Forensik-Triage-Plattform, die die Hayabusa-Engine orchestriert, um rohe EVTX-Logs in priorisierte Bedrohungszeitlinien…
threat-feeds-aggregatorsvulnerability-analysisforensics+5
2vor 6 Monaten
ThreatKB preview

ThreatKB

GitHubinquest/threatkb

Wissensdatenbank-Workflow-Management für YARA-Regeln und C2-Artefakte (IP, DNS, SSL) (DERZEIT IM ALPHA-STATUS)
ioc-managementthreat-feeds-aggregatorsinformation-gathering+2
104vor 7 Monaten
darkgrid preview

darkgrid

GitHubkaal22/darkgrid

3D-Bedrohungsanalyse-Dashboard, das bösartige Infrastruktur aus OSINT-Quellen wie AbuseIPDB und OpenPhish visualisiert, mit einem…
osintreconnaissancethreat-feeds-aggregators+4
12vor 7 Monaten
soc-analyst-hub preview

soc-analyst-hub

GitHubcross-samuel1/soc-analyst-hub

Kostenloser, offline SOC-Analyst-Hub für Tier 1 — IR-Checklisten, Playbooks zur Alert-Triage, Threat-Hunting-Abfragen und Onboarding für Analysten.…
threat-feeds-aggregatorsthreat-intelligenceintrusion-detection+6
1vor 7 Monaten
exist preview
Archived

exist

GitHubnict-csl/exist

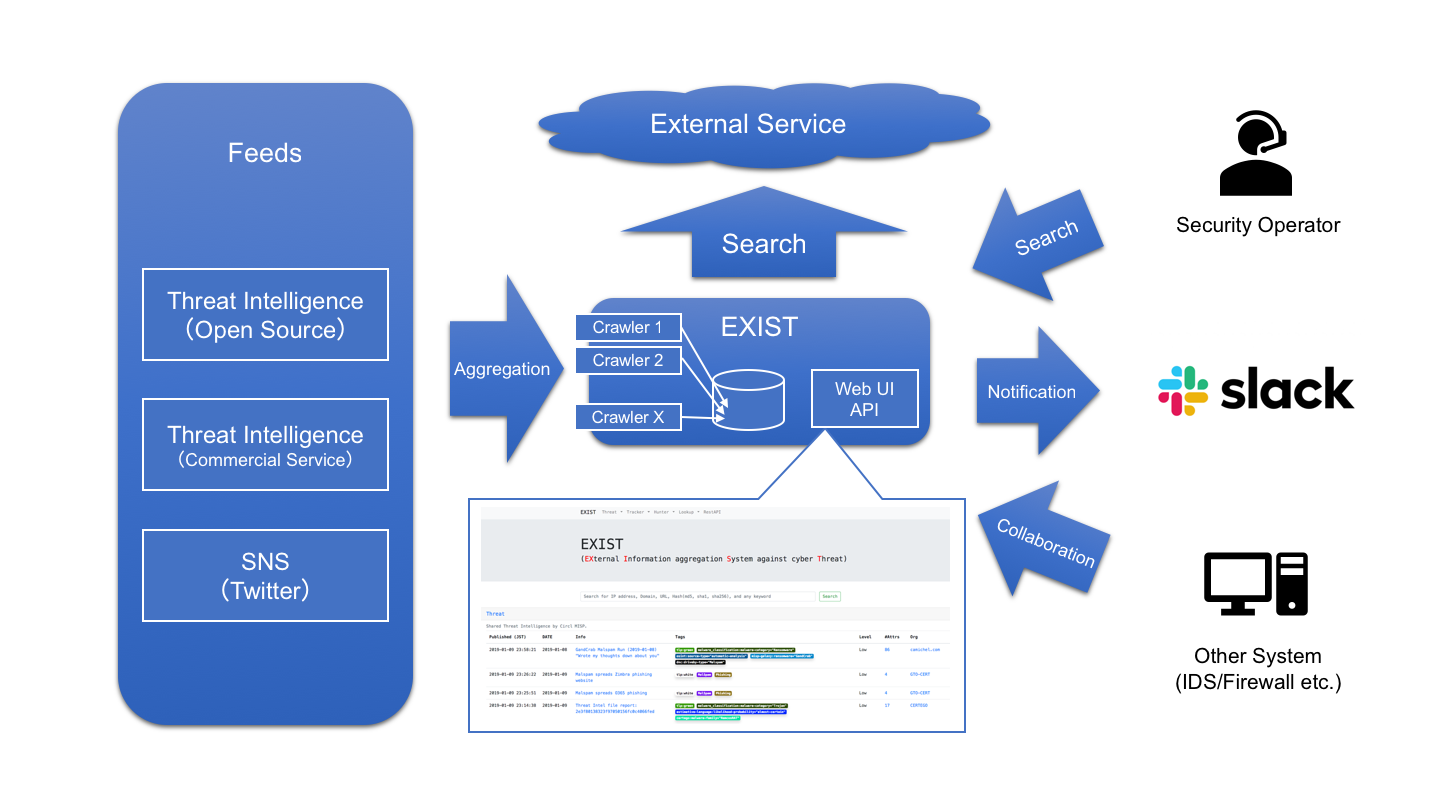
EXIST ist eine Webanwendung zur Aggregierung und Analyse von Cyber-Threat-Intelligence.
ioc-managementosintthreat-feeds-aggregators+6
152vor 7 Monaten
phishcollector preview

phishcollector

GitHubolizimmermann/phishcollector

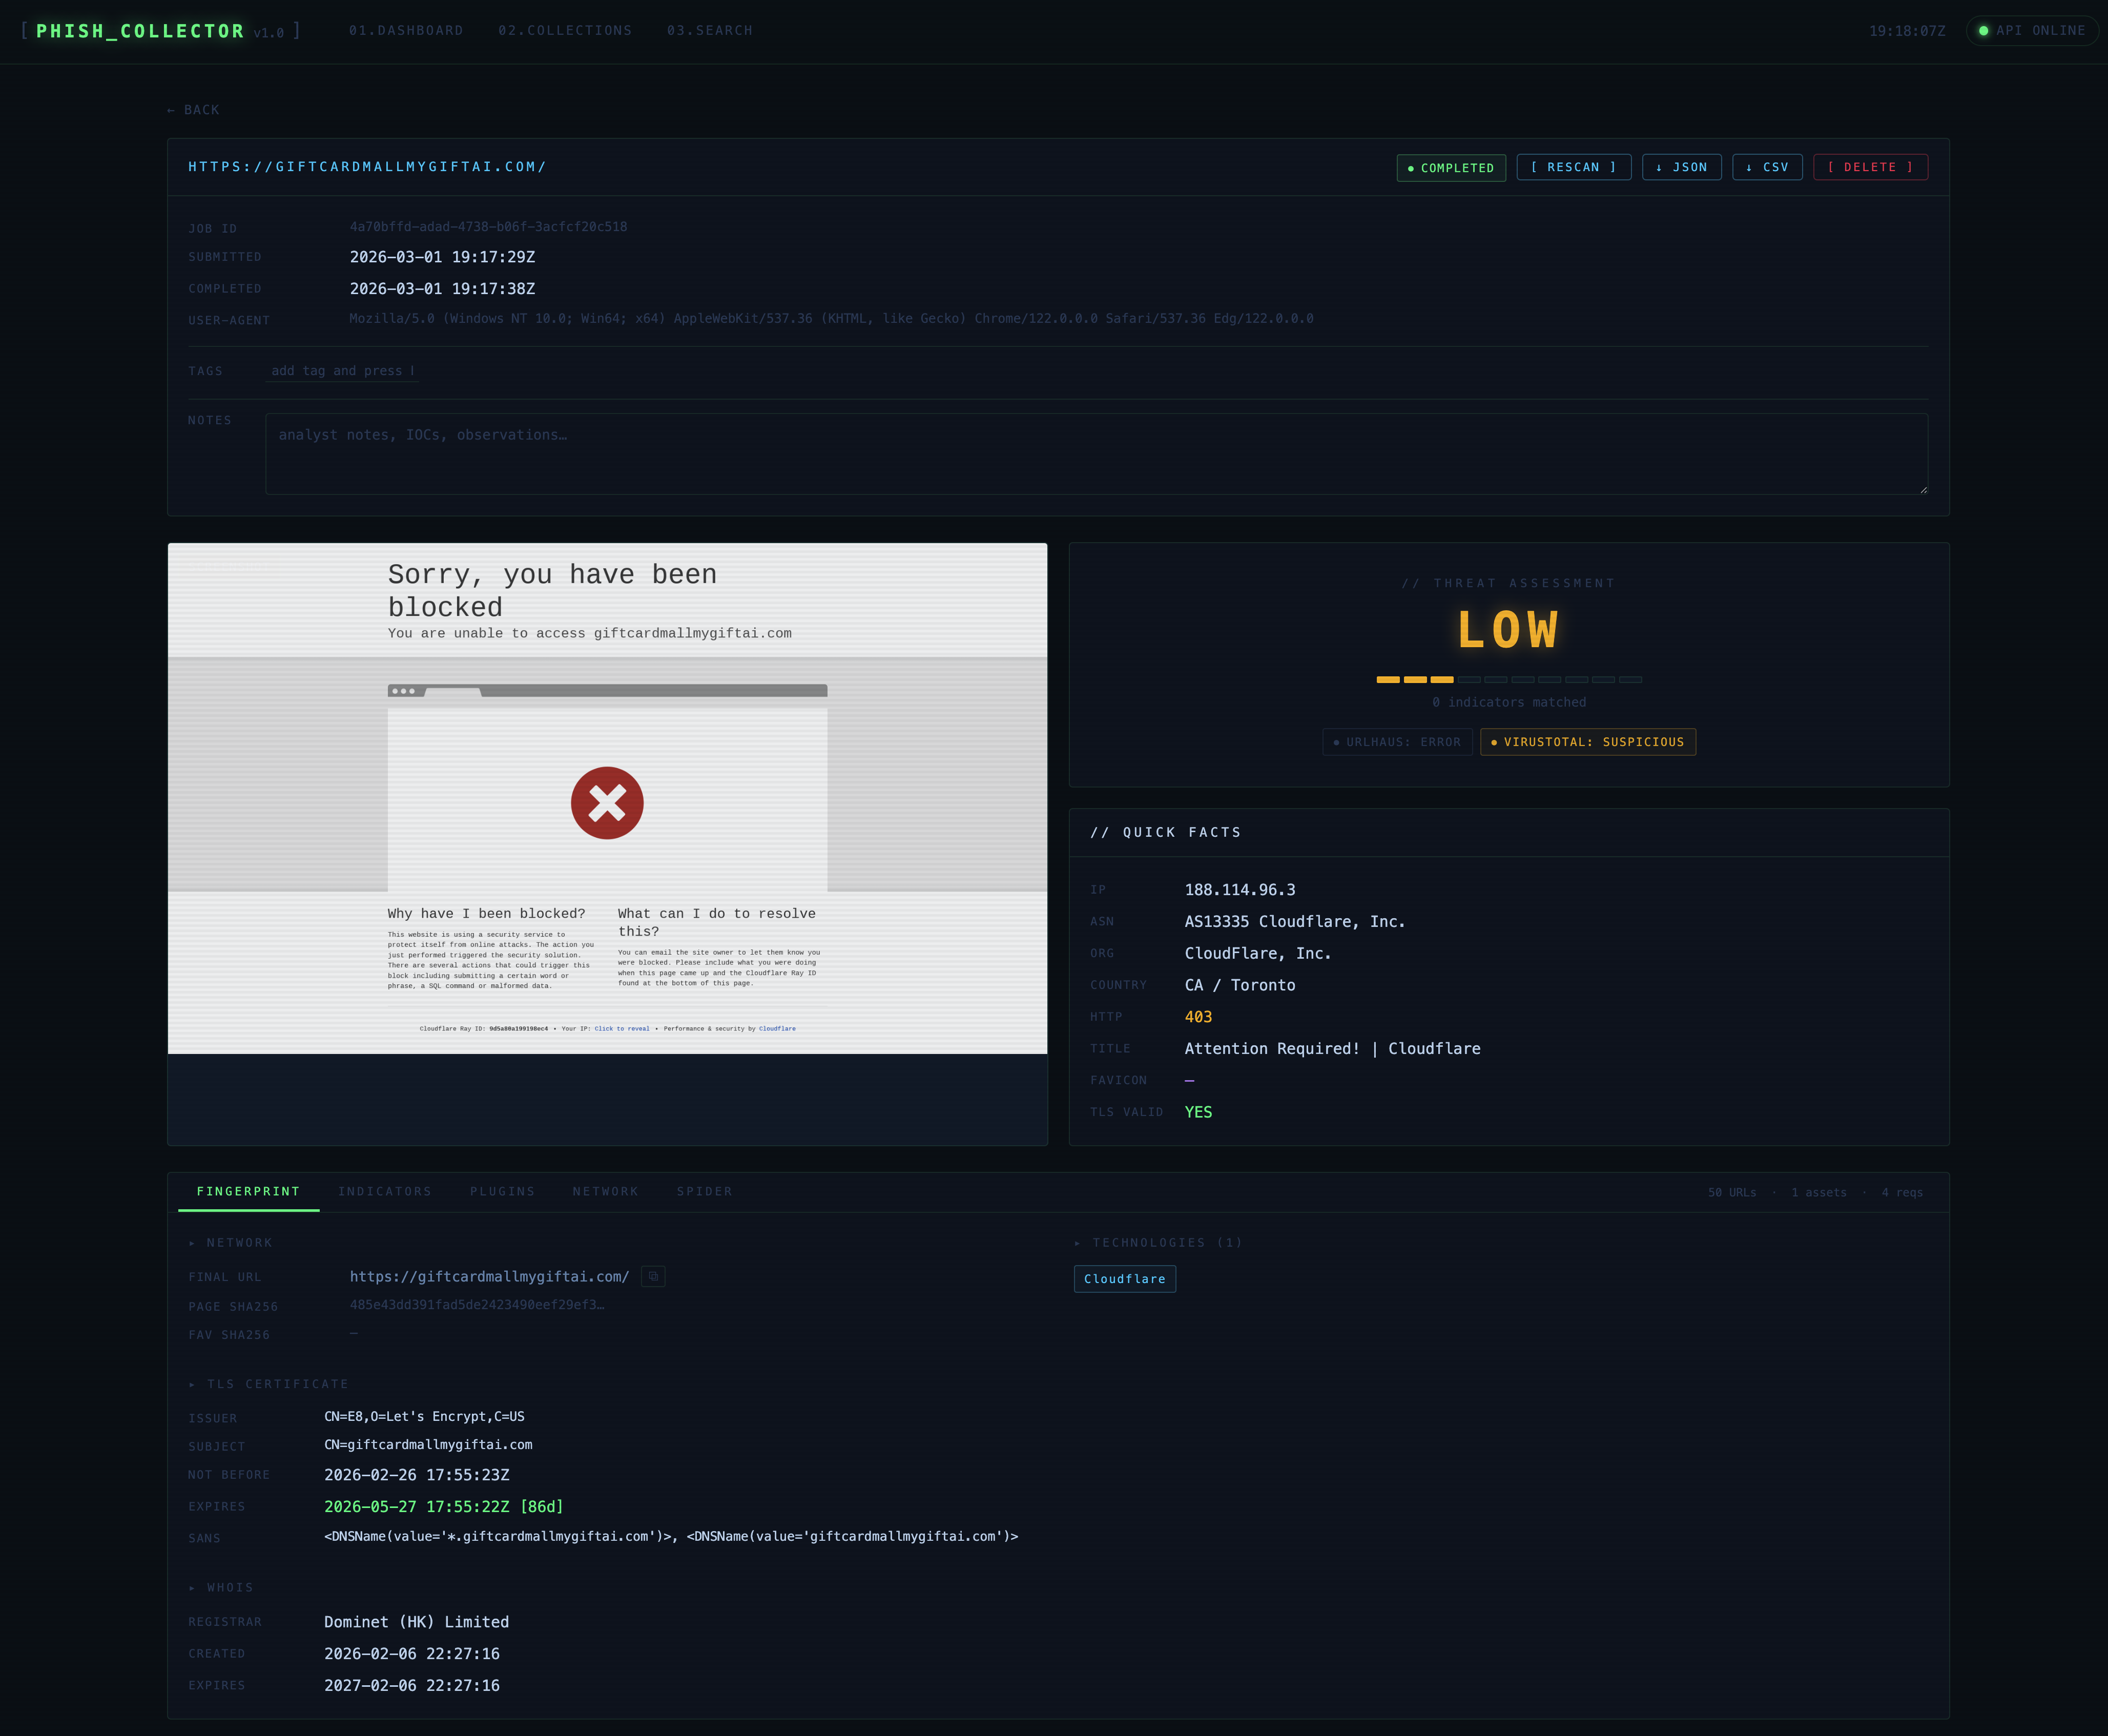
PhishCollector ist ein Forschungsframework zum Sammeln, Analysieren und Verfolgen von Phishing-Websites.
osintphishing-toolsreconnaissance+8
23vor 7 Monaten
darwis-taxii preview

darwis-taxii

GitHubcspf-founder/darwis-taxii

Ein Hochleistungs-TAXII (Trusted Automated eXchange of Indicator Information) Server, geschrieben in Rust.
authentication-authorizationioc-managementthreat-feeds-aggregators+3
11vor 8 Monaten
sigint-hombre preview

sigint-hombre

GitHubmalvuln/sigint-hombre

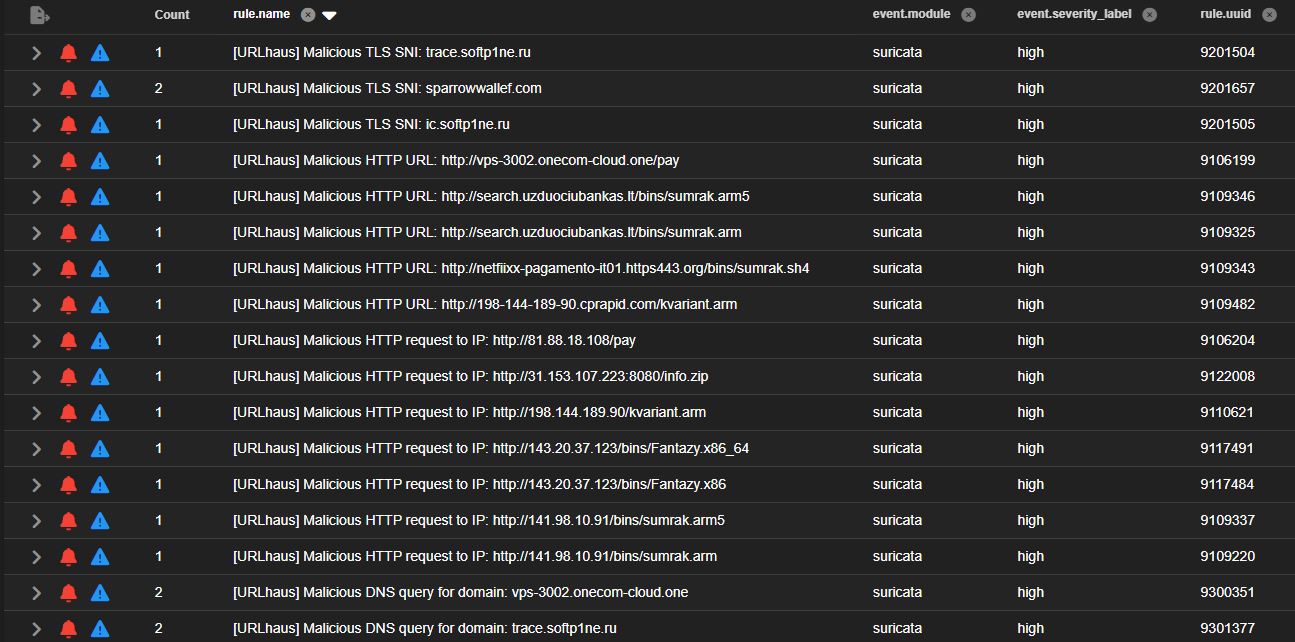
Dynamisch generierte Suricata-Regeln aus Echtzeit-Bedrohungsfeeds
defensive-toolsthreat-feeds-aggregatorsscripting-automation+4
14vor 9 Monaten
OpenTAXII preview

OpenTAXII

GitHubeclecticiq/opentaxii

TAXII-Server-Implementierung in Python von EclecticIQ
defensive-toolsioc-managementthreat-feeds-aggregators+1
214vor 9 Monaten
vuln-list-aqua preview

vuln-list-aqua

GitHubaquasecurity/vuln-list-aqua

Sicherheitshinweise von Aqua Security
threat-feeds-aggregatorsvulnerability-analysis
5vor 10 Monaten
Crawlector preview

Crawlector

GitHubmfmokbel/crawlector

Crawlector ist ein Threat-Hunting-Framework, das zum Scannen von Websites auf schädliche Objekte entwickelt wurde.
osintvulnerability-scannersthreat-feeds-aggregators+5
123vor 10 Monaten
BloodSOCer preview

BloodSOCer

GitHubscoubi/bloodsocer

Aggregiert MITRE ATT&CK-, Sigma- und Atomic-Red-Team-Daten in BloodHound-Graphen, damit SOC-Analysten die Erkennungsabdeckung abbilden, Lücken…

defensive-toolsthreat-feeds-aggregatorsthreat-intelligence+1
61vor 10 Monaten
Zurück1234567Weiter